TrickMo มัลแวร์ Android กลับมาใหม่ เล็งแอปธนาคารและคริปโตผ่านแอปปลอม
มือถือ Android ที่มีแอปธนาคาร แอปคริปโต หรือแอปยืนยันตัวตน กลายเป็นเป้าหมายสำคัญของ TrickMo มัลแวร์สายดูดข้อมูลการเงินที่กลับมาในเวอร์ชันใหม่ และรอบนี้ไม่ได้อันตรายแค่การขโมยรหัสผ่าน แต่ยังพยายามควบคุมเครื่องและซ่อนการติดต่อกับเซิร์ฟเวอร์ให้ตรวจจับยากขึ้น
รายงานจาก ThreatFabric ระบุว่า ทีม Mobile Threat Intelligence พบ TrickMo เวอร์ชันใหม่ในช่วงเดือนมกราคมถึงกุมภาพันธ์ 2026 โดยกลุ่มเป้าหมายที่พบชัดคือผู้ใช้ Android ในฝรั่งเศส อิตาลี และออสเตรีย โดยเฉพาะคนที่ใช้งานแอปธนาคาร กระเป๋าคริปโต และแอปยืนยันตัวตน
สรุปเร็ว
- TrickMo เป็นมัลแวร์ Android กลุ่ม Banking Trojan และ Device Takeover
- จุดเสี่ยงหลักคือการหลอกให้ติดตั้งแอปปลอม เช่น แอปที่แอบอ้างเป็น TikTok หรือแอปสตรีมมิง
- เมื่อได้สิทธิ์ Accessibility Service มัลแวร์อาจควบคุมหน้าจอ อ่านข้อความ ดักแจ้งเตือน และขโมย OTP ได้
- เวอร์ชันใหม่ย้ายช่องทางติดต่อ C2 ไปใช้เครือข่าย TON ผ่าน .adnl ทำให้บล็อกยากกว่าโดเมนทั่วไป
- ตอนนี้ข้อมูลที่ยืนยันได้ยังชี้เป้าหมายหลักในยุโรป ไม่ใช่การยืนยันว่าระบาดในไทยแล้ว
TrickMo อันตรายตรงไหน
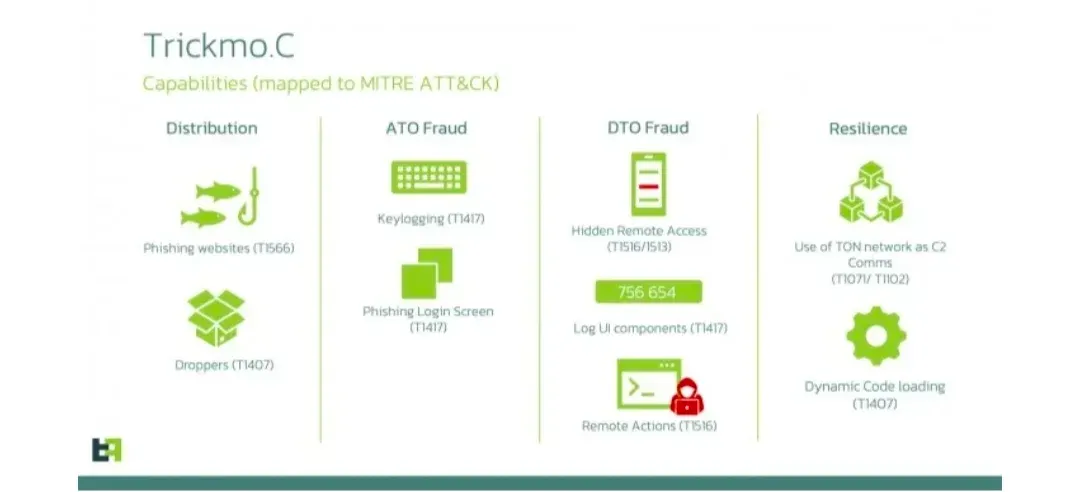
จุดที่ทำให้ TrickMo น่ากลัวคือมันไม่ได้รอขโมยข้อมูลแบบเงียบ ๆ อย่างเดียว แต่พยายามยึดการควบคุมมือถือผ่านสิทธิ์ Accessibility Service ซึ่งเดิมเป็นฟีเจอร์ช่วยอำนวยความสะดวกให้ผู้ใช้ที่ต้องการความช่วยเหลือในการใช้งานเครื่อง
ถ้าเหยื่อเผลอให้สิทธิ์นี้กับแอปปลอม มัลแวร์อาจมองเห็นสิ่งที่เกิดขึ้นบนหน้าจอ กดปุ่มแทนผู้ใช้ เปิดแอป บันทึกการพิมพ์ และซ้อนหน้าล็อกอินปลอมทับแอปธนาคารจริง เพื่อหลอกเอารหัสผู้ใช้ รหัสผ่าน หรือข้อมูลสำคัญอื่น ๆ
สิ่งที่ TrickMo ทำได้ในรายงานรอบนี้
- ซ้อนหน้าจอปลอมทับแอปธนาคารหรือแอปการเงิน
- ดักข้อความ SMS และการแจ้งเตือน
- เก็บข้อมูลการพิมพ์
- บันทึกหน้าจอหรือสตรีมหน้าจอแบบสด
- ควบคุมเครื่องจากระยะไกล
- ใช้เครื่องที่ติดมัลแวร์เป็นจุดผ่านทราฟฟิกหรือ proxy
- ใช้คำสั่งด้านเครือข่าย เช่น ping, telnet, traceroute และ curl จากตำแหน่งเครือข่ายของเหยื่อ
พูดง่าย ๆ คือ ถ้ามือถือติด TrickMo ผู้โจมตีอาจไม่ได้เห็นแค่รหัสผ่าน แต่ยังอาจใช้มือถือเครื่องนั้นเป็นทางผ่านในการทำธุรกรรมหรือสำรวจเครือข่ายที่เครื่องเชื่อมต่ออยู่ได้ด้วย
ทำไมเวอร์ชันใหม่นี้ถึงรับมือยากขึ้น
มัลแวร์ทั่วไปมักติดต่อกับเซิร์ฟเวอร์ควบคุมผ่านโดเมนหรือ IP บนอินเทอร์เน็ตปกติ เมื่อทีมความปลอดภัยรู้พิกัด ก็อาจบล็อกโดเมน ยึดโดเมน หรือปิดโครงสร้างพื้นฐานบางส่วนได้
แต่ TrickMo เวอร์ชันใหม่นี้เปลี่ยนไปใช้ The Open Network หรือ TON เป็นช่องทางติดต่อหลัก โดยใช้ endpoint แบบ .adnl ผ่าน proxy ที่ฝังอยู่ในเครื่อง ทำให้การบล็อกแบบเดิมทำได้ยากขึ้น เพราะไม่ได้พึ่ง DNS หรือโดเมนสาธารณะเหมือนมัลแวร์ทั่วไป
ThreatFabric ยังระบุด้วยว่า TrickMo ใช้ DNS-over-HTTPS กับบางส่วนที่ยังต้องเรียก host บนอินเทอร์เน็ตปกติ ทำให้การมองเห็นคำขอ DNS จากเครือข่ายของเหยื่อลดลงไปอีก
ใครควรระวังเป็นพิเศษ
กลุ่มที่ควรระวังมากคือผู้ใช้ Android ที่ชอบติดตั้งไฟล์ APK นอก Play Store หรือกดติดตั้งแอปจากลิงก์โฆษณา ลิงก์แชต กลุ่ม Telegram เว็บไซต์ดาวน์โหลด หรือหน้าเว็บที่อ้างว่าเป็นแอปเวอร์ชันพิเศษ
โดยเฉพาะถ้าในเครื่องมีแอปกลุ่มนี้:
- แอปธนาคาร
- แอปกระเป๋าคริปโต
- แอปซื้อขายคริปโต
- แอปยืนยันตัวตน
- แอปที่รับ OTP หรือแจ้งเตือนธุรกรรม
- แอปอีคอมเมิร์ซที่ผูกบัตรหรือบัญชีไว้
สิ่งที่หลายคนอาจพลาดคือ มัลแวร์แบบนี้มักไม่ได้มาในชื่อที่ดูน่าสงสัยเสมอไป แต่อาจปลอมเป็นแอปที่ดูคุ้นตา เช่น แอปวิดีโอ แอปสตรีมมิง หรือแอปที่อ้างว่าเป็นเวอร์ชันพิเศษของแพลตฟอร์มยอดนิยม
Checklist ลดความเสี่ยงบน Android
- ติดตั้งแอปจาก Google Play Store หรือแหล่งทางการเท่านั้น
- หลีกเลี่ยงไฟล์ APK จากลิงก์โฆษณา โซเชียล หรือแชตส่วนตัว
- ไม่ให้สิทธิ์ Accessibility Service กับแอปที่ไม่จำเป็นจริง
- เปิด Google Play Protect ไว้เสมอ
- อัปเดตระบบ Android และแอปธนาคารให้เป็นเวอร์ชันล่าสุด
- ถ้าแอปที่เพิ่งติดตั้งขอสิทธิ์อ่านข้อความ แจ้งเตือน หรือควบคุมหน้าจอ ให้หยุดใช้ทันที
- แยกเครื่องที่ใช้ทำธุรกรรมการเงินออกจากเครื่องที่ชอบทดลองติดตั้งแอปนอก Store
- ถ้าพบหน้าล็อกอินธนาคารแปลกไปจากเดิม ให้ปิดแอปและติดต่อธนาคารผ่านช่องทางหลัก
สัญญาณที่ควรสงสัย
ถ้ามือถือเริ่มมีอาการแปลกหลังติดตั้งแอปใหม่ เช่น การแจ้งเตือนหายไปเอง เครื่องเงียบผิดปกติ แอปธนาคารเด้งหน้าล็อกอินซ้ำ ๆ มีแอปแปลกในเครื่อง หรือมีคำขอสิทธิ์ Accessibility ที่ไม่คุ้นชื่อ ควรหยุดใช้งานแอปการเงินบนเครื่องนั้นก่อน
กรณีที่มีความเสี่ยงเกี่ยวกับบัญชีธนาคารหรือคริปโต ควรเปลี่ยนรหัสผ่านจากอุปกรณ์ที่มั่นใจว่าสะอาด และติดต่อธนาคารหรือผู้ให้บริการกระเป๋าคริปโตผ่านช่องทางทางการโดยตรง ไม่ควรกดลิงก์จาก SMS หรือโฆษณาที่เด้งขึ้นมาในช่วงเดียวกัน
ประเด็นสำคัญของ TrickMo รอบนี้ไม่ใช่แค่การกลับมาของมัลแวร์เก่า แต่เป็นการยกระดับวิธีซ่อนตัวและควบคุมเครื่องให้แนบเนียนขึ้น สำหรับผู้ใช้ทั่วไป สิ่งที่ช่วยลดความเสี่ยงได้มากที่สุดยังเป็นเรื่องพื้นฐานมาก ๆ คือไม่ติดตั้งแอปนอกแหล่งทางการ ไม่ให้สิทธิ์ควบคุมเครื่องกับแอปแปลก และอย่ามองข้ามหน้าจอขอสิทธิ์ที่ดูเหมือนกดผ่าน ๆ ได้
อ้างอิง: https://www.threatfabric.com/blogs/new-trickmo-variant-device-take-over-malware-targeting-banking-fintech-wallet-auth-app, https://thehackernews.com/2026/05/new-trickmo-variant-uses-ton-c2-and.html, https://www.thaicert.or.th/

เขียนโดย Annonymus TN
 16 ต.ค. 69 เลขไหนโผล่ซ้ำ? ลองวางทุกสำนักไว้ด้วยกัน แล้วจุดร่วมอยู่ตรงไหน
 หมู่บ้านที่มีบ้านร้างจำนวนมากเกิดขึ้นได้อย่างไร ? เมื่อคนหายไป แต่บ้านยังอยู่
 เปิดอันดับกองทัพที่แข็งแกร่งที่สุดในเอเชีย ปี 2569
 จังหวัดที่มี "สนามบิน 2 แห่ง" ในจังหวัดเดียว
 ผ้าขนหนูแข็งหลังซัก อย่าเพิ่งทิ้ง เปิดสาเหตุ พร้อมวิธีคืนความนุ่มฟู
 เจแปน ลูกป้าแมว เปิดเหตุผลห้องกรง-ลวดหนาม ตอบปมลุงช้าง หลัง สบส.เพิกถอนใบอนุญาตศูนย์
 ถอดรหัสการปิดฉาก 7-Eleven ในตลาดอินเดีย
 ปมนายอำเภอบ้านสร้างยังไม่จบ! “ซ้อเปา” เปิดอีกด้าน ชาวเน็ตโยงค้านโรงงานขยะ ขณะที่หนังสือย้ายพูดถึงเรื่องน้ำท่วม
 แม่ทำเนียน 16 ต.ค. 69 มีอะไรให้ย้อนดู? เจอเลขเดิมโผล่ในงวดวันที่ 16 ก่อนหน้า
 เปิดพิกัด 5 จังหวัดของไทย ที่ไกลจากกรุงเทพฯมากที่สุด เดินทางข้ามวัน
 สถานีรถไฟกลางป่าแห่งนี้ เคยมีรถไฟผ่านทุกวัน แต่วันนี้กลับเงียบลง เพราะอะไร
 AI วิเคราะห์สถิติเลขท้าย 3 ตัวบนและเลขท้าย 2 ตัวล่าง งวด 16 ตุลาคม 6916 ต.ค. 69 เลขไหนโผล่ซ้ำ? ลองวางทุกสำนักไว้ด้วยกัน แล้วจุดร่วมอยู่ตรงไหนผ้าขนหนูแข็งหลังซัก อย่าเพิ่งทิ้ง เปิดสาเหตุ พร้อมวิธีคืนความนุ่มฟูถอดรหัสการปิดฉาก 7-Eleven ในตลาดอินเดีย
 จากอดีตวัง... สู่สถานทูต และดีลขาย 2 หมื่นล้าน! อนาคตแลนด์มาร์คใหม่ใจกลางกรุง
 ข่าววันนี้
 เจแปน ลูกป้าแมว เปิดเหตุผลห้องกรง-ลวดหนาม ตอบปมลุงช้าง หลัง สบส.เพิกถอนใบอนุญาตศูนย์
 ปมยังไม่จบ! ลูกชายป้าแมวโต้ “ลูกกรง-ลวดหนาม” อยู่ในพื้นที่ขออนุญาต ศบส.5 ยันตรวจแล้วต้องเห็น
 ถอดรหัสการปิดฉาก 7-Eleven ในตลาดอินเดีย
 ปมนายอำเภอบ้านสร้างยังไม่จบ! “ซ้อเปา” เปิดอีกด้าน ชาวเน็ตโยงค้านโรงงานขยะ ขณะที่หนังสือย้ายพูดถึงเรื่องน้ำท่วม