พบมัลแวร์ตัวใหม่ HollowFrame Loader และ Matryoshka
ตรวจพบมัลแวร์ตัวใหม่ HollowFrame Loader และ Matryoshka
จากรายงานโดยเว็บไซต์ SCWorld ได้กล่าวถึงการตรวจพบแคมเปญหลอกลวงแบบ Phishing ในรูปแบบเฉพาะเจาะจง (Spear-Head Phishing) ที่มุ่งหน้าเพื่อปล่อยมัลแวร์นกต่อ (Loader) ที่มีชื่อว่า HollowFrame Loader เพื่อใช้เป็นตัวกลางในการปล่อยมัลแวร์ประเภทเปิดประตูหลังของระบบ (Backdoor) ชื่อว่า Matryoshka ลงสู่เครื่องของเหยื่ออีกที ซึ่งแคมเปญนี้ถูกตรวจพบได้โดยฝีมือของทีมวิจัยจาก Blackpoint Cyber บริษัทผู้เชี่ยวชาญด้านการพัฒนาเครื่องมือสำหรับการรักษาความปลอดภัยไซเบอร์ โดยทางทีมวิจัยได้ระบุว่า แคมเปญนี้มีจุดมุ่งหมายในการเล่นงานบริษัทที่ให้บริการด้านกฎหมาย (Law Firm) เป็นหลัก
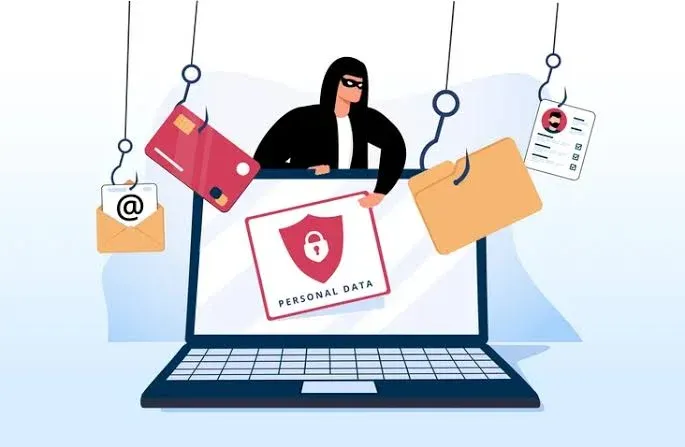
ซึ่งการโจมตีนั้นจะเริ่มจากการใช้อีเมลหลอกลวงที่ภายในนั้นจะมีลิงก์ที่นำไปสู่การดาวน์โหลดไฟล์บีบอัด ซึ่งภายในไฟล์ดังกล่าวนั้นจะมีไฟล์ประเภท Internet Shortcut สกุล .Lnk ซึ่งหลังจากคลิ๊กลงไปก็จะนำไปสู่การติดตั้งมัลแวร์แบบหลายชั้นหลากขั้นตอน (Multi-Stages Infection) โดยจะครอบคลุมตั้งแต่การอัปเกรดสิทธิ์ในการเข้าถึงระบบ, ปิดระบบป้องกันของ Microsoft Defender และดาวน์โหลดไฟล์มัลแวร์ (Payload) ตัวถัดไปลงมาติดตั้ง
มัลแวร์ HollowFrame Loader จะใช้เทคนิคในการโหลดไฟล์ DLL ของตัวเองขึ้นมาใช้งาน หรือที่เรียกว่าเทคนิค DLL Sideloading ร่วมกับไฟล์ไบนารี (Binary) ที่ถูกต้องไม่มีพิษภัยผิดสังเกตของ Python ซึ่งมัลแวร์ตัวนี้นั้นจะมีระบบต่อต้านการวิเคราะห์เพื่อตรวจจับภัยไซเบอร์บนเครื่องเหยื่อ (Anti-Analysis) โดยอิงจากระยะเวลาการเปิดเครื่อง (System Uptime), หน่วยความจำ, จำนวนไฟล์ และการเคลื่อนไหวของเคอร์เซอร์ (Cursor Movement) เพื่อหลบเลี่ยงการถูกตรวจจับในสภาวะจำลอง (Sandbox Environment) มัลแวร์นี้ยังมีความสามารถในการสร้างความคงทนบนระบบ (Persistence) ด้วยการตั้งเวลาทำงาน (Task Scheduling) อีกด้วย
สำหรับมัลแวร์ตัวถัดไปอย่าง Matryoshka นั้น ยังมีการแตกออกเป็น 2 สายพันธุ์ย่อย (Variants) ที่มีการทำงานแตกต่างกันเล็กน้อยในส่วนของการสื่อสารกับเซอร์เซิร์ฟเวอร์ควบคุม (C2 หรือ Command and Control) โดยตัวแรกนั้นจะใช้การสื่อสารผ่านทางโปรโตคอล HTTP ขณะอีกตัวหนึ่งนั้นจะใช้การสื่อสารผ่านทางคลังดิจิทัล (Repo หรือ Repository) ของ GitHub ที่ถูกสร้างขึ้นมาเพื่อการนี้โดยเฉพาะ ซึ่งการสื่อสารนั้นจะเน้นไปที่การรับคำสั่ง (Command), การสำรวจลาดเลาบนระบบของเหยื่อ (Reconnaissance), และการรับส่งไฟล์ระหว่างเครื่องของเหยื่อกับเซิร์ฟเวอร์ C2
เขียนโดย Annonymus TN
 5 คณะที่เรียนจบมาแล้ว มีอาชีพรองรับมากกว่าที่คิด
 รถยนต์แบรนด์สัญชาติไทย รุ่นที่ได้รับความนิยมมากที่สุดตลอดกาล
 อำเภอที่มีชื่ออำเภอสั้นที่สุด 3 อำเภอเท่านั้นในประเทศไทย
 โรงเรียนที่มีนักเรียนมากที่สุดในไทย
 โอยเมียกอนจัดการชีวิตประจำวันอย่างไรในอากาศสุดขั้ว
 น่ารัก! เรือนจำบราซิลจึงใช้ "ห่าน" เฝ้าแนวรั้ว
 ฮ่องเต้จีนทำไมต้องมี สายลูกปัดบังหน้า เหตุผลแท้จริงไม่ใช่แค่ความสวยงาม
 108 ท่าบนเตียง มีอะไรบ้าง Sex position ท่าเด็ดบนเตียง
 สนาม Zero ใช้เส้นศูนย์สูตรเป็นเส้นกลางสนามจริงหรือไม่
 อำเภอที่มีชื่อเหมือนชื่อจังหวัด เพียงหนึ่งเดียวในประเทศไทย
 เปิดสถิติแม่วัยใสอุดรฯ อายุน้อยสุด 9 ขวบ พ่อเด็ก 13 ปี เผยเหตุผลสุดจะรับได้
 สูตรคำนวณหาแนวทาง งวด 1/10/69
 มหาวิทยาลัยที่คนลาวชอบที่สุด และนิยมเข้าเรียนมากที่สุดในไทยอำเภอที่มีชื่อเหมือนชื่อจังหวัด เพียงหนึ่งเดียวในประเทศไทยน่ารัก! เรือนจำบราซิลจึงใช้ "ห่าน" เฝ้าแนวรั้ว
 ข่าววันนี้