มัลแวร์สายพันธุ์ย่อยของ Mirai บุกป่วนแฮกเราเตอร์ และเครื่องบันทึกกล้องวงจรปิดทั่วโลก
มัลแวร์สายพันธุ์ย่อยของ Mirai บุกป่วนแฮกเราเตอร์ และเครื่องบันทึกกล้องวงจรปิดทั่วโลก
มัลแวร์ประเภทเปลี่ยนเครื่องของเหยื่อให้เป็นหนึ่งในเครือข่ายในการยิงระบบที่ใหญ่กว่า หรือ Botnet นั้น ที่ขึ้นชื่อคงจะหนีไม่พ้นมัลแวร์ Mirai ที่มีการแตกย่อยสายพันธุ์เป็นจำนวนมาก และในคราวนี้ก็เป็นอีกหนึ่งสายพันธุ์แยกย่อยของ Mirai ที่ต้องถูกจับตามอง
จากรายงานโดยเว็บไซต์ Help Net Security ได้กล่าวถึงการตรวจพบมัลแวร์สายพันธุ์ที่แตกย่อยมาจากมัลแวร์ Mirai ชื่อว่า “Tuxnokill” ที่มุ่งเน้นการโจมตีอุปกรณ์ที่เกี่ยวข้องกับเครือข่ายอย่าง เราเตอร์ ซึ่งแคมเปญการแพร่กระจายมัลแวร์ตัวนี้ได้ถูกตรวจพบโดยทีมวิจัยจาก Akamai บริษัทผู้เชี่ยวชาญด้านการพัฒนาเทคโนโลยีรักษาความปลอดภัยบนระบบคลาวด์ (Cloud) ซึ่งทีมวิจัยได้กล่าวว่า แฮกเกอร์ที่อยู่เบื้องหลังมัลแวร์ตัวนี้ ได้ใช้มัลแวร์ในการโจมตีเราเตอร์ D-Link DIR-823X ผ่านช่องโหว่ CVE-2025-29635 ซึ่งเป็นช่องโหว่ที่เปิดช่องให้แฮกเกอร์สามารถยิงคำสั่ง (Command Injection) ใส่ตัวเราเตอร์ได้ ซึ่งนอกจากการโจมตีเราเตอร์รุ่นดังกล่าวแล้ว ทางทีมวิจัยยังพบว่าแฮกเกอร์ได้ใช้มัลแวร์ดังกล่าวโจมตีเราเตอร์แบรนด์อื่น เช่น TP-Link Archer AX21 ผ่านทางช่องโหว่ CVE-2023-1389 และ ZTE ZXV10 H108L ผ่านเครื่องมือเจาะระบบ (Exploit) อีกด้วย
นอกจากมัลแวร์ข้างต้นแล้ว ทางทีมวิจัยจาก FortiGuard หน่วยงานย่อยของบริษัทผู้พัฒนาเทคโนโลยีระบบเครือข่าย (Network) ชื่อดัง Fortinet ได้ตรวจพบแคมเปญคู่ขนานของแฮกเกอร์กลุ่ม “Nexus Team” ที่มุ่งเครื่องบันทึกกล้องวงจรปิด (DVR หรือ Digital Video Recorder) ผ่านช่องโหว่ CVE-2024-3721 ด้วยการใช้งานมัลแวร์ “Nexcorium” ที่มีวิธีการทำงานที่ลึกล้ำกว่า (Sophisticated) มัลแวร์ตัวแรก ด้วยการสร้างความคงทนบนระบบ (Persistence) ถึง 4 รูปแบบในเวลาเดียวกัน
อัปเดต /etc/inittab เพื่อให้มั่นใจว่ามัลแวร์จะสามารถกลับมาทำงานใหม่ได้ถ้ามีการหยุดทำงานกระทันหัน
สร้าง หรือ อัปเดต /etc/rc.local เพื่อให้มั่นใจว่า มัลแวร์จะกลับมาทำงานอีกครั้งหลังเครื่องถูกรีบูท (Reboot)
ตรวจสอบในส่วนภาคระบบ (System Path) อย่าง /bin/systemctl, /usr/bin/systemctl, และ /etc/system/system แล้วทำการสร้างไฟล์ส่วนบริการ (Service File) ชื่อว่า /etc/systemd/system/persist.service เพื่อให้มีการรันอย่างอัตโนมัติเมื่อเครื่องถูกบูทขึ้นมาใหม่ (Startup)
สร้างตารางการทำงาน (Task Scheduling) ด้วยการใช้งาน crontab เพื่อรับประกันว่ามัลแวร์จะถูกรันขึ้นมาใหม่เมื่อเครื่องถูกรีบูท
หลังจากทั้ง 4 ขั้นตอนเสร็จสิ้น ตัวมัลแวร์ก็จะทำการลบไฟล์ติดตั้งมัลแวร์ (Binary) ทิ้งทันทีเพื่อกลบเกลื่อนร่องรอยไม่ให้ถูกตรวจสอบได้ ซึ่งอุปกรณ์ทั้งหมดที่ติดมัลแวร์เหล่านี้จะถูกนำไปใช้งานในการรุมยิงถล่มระบบที่ใหญ่กว่า หรือ ที่เรียกว่าการทำ DDoS (Distributed Denial of Service)

เขียนโดย Annonymus TN
 หมู่บ้านที่มีบ้านร้างจำนวนมากเกิดขึ้นได้อย่างไร ? เมื่อคนหายไป แต่บ้านยังอยู่
 ห้างสรรพสินค้าของไทย ที่ชาวต่างชาตินิยมมาเดินมากเป็นอันดับหนึ่ง
 จังหวัดที่มี "สนามบิน 2 แห่ง" ในจังหวัดเดียว
 AI ผ่า 20 งวดก่อน 16 ต.ค. 69 เลขไหนโผล่ถี่สุด เปิดกลุ่มเด่นที่ต้องจับตา
 เจาะลึกแนวทางตัวเลขงวด 16 ตุลาคม 2569 ส่องจุดร่วมตัวเลขเด่น เทียบมุมมองเหมือนและต่างจากหลายสำนัก
 เปิดอันดับกองทัพที่แข็งแกร่งที่สุดในเอเชีย ปี 2569
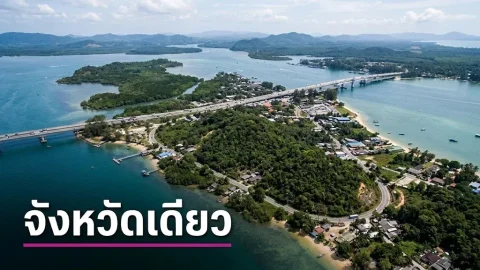 จังหวัดยอดฮิตของไทยเพียงหนึ่งเดียวเท่านั้น ไม่มีอาณาเขตติดต่อกับจังหวัดอื่นเลย
 แผลที่ทรมานยิ่งกว่าตาย: เปิดนาทีลิงแสนรักกระชาก "อวัยวะเพศ" พ่อเลี้ยงในวันเกิด
 ของในแพ็กเล็กลงได้อย่างไรโดยที่ราคาหน้าชั้นยังเท่าเดิม
 สถิติหวยออก ย้อนหลัง 10 ปี เลขท้าย 2 ตัว งวด 16 ตุลาคม
 เปิด 10 จังหวัด คนถูกรางวัลที่ 1 มากที่สุด จังหวัดไหนมีเศรษฐีใหม่บ่อยที่สุด?
 AI วิเคราะห์สถิติเลขท้าย 3 ตัวบนและเลขท้าย 2 ตัวล่าง งวด 16 ตุลาคม 69ห้างสรรพสินค้าของไทย ที่ชาวต่างชาตินิยมมาเดินมากเป็นอันดับหนึ่งแผลที่ทรมานยิ่งกว่าตาย: เปิดนาทีลิงแสนรักกระชาก "อวัยวะเพศ" พ่อเลี้ยงในวันเกิด
 อำเภอที่คนจีนนิยมไปที่สุด มีคนจีนมาเที่ยวมากที่สุดในไทยเปิดอันดับกองทัพที่แข็งแกร่งที่สุดในเอเชีย ปี 2569
 ความสุขของคนวัยทำงานสำหรับคุณคืออะไร
 ข่าววันนี้