ไมโครซอฟต์เตือนให้ระวังมัลแวร์แบบ VBS จาก Whatsapp ที่สามารถฝ่าระบบป้องกันของ UAC เข้ายึดเครื่องได้
ไมโครซอฟต์เตือนให้ระวังมัลแวร์แบบ VBS จาก Whatsapp ที่สามารถฝ่าระบบป้องกันของ UAC เข้ายึดเครื่องได้
Whatsapp เป็นแอปพลิเคชันแชทยอดนิยมในระดับโลก ซึ่งก็แน่นอนเมื่อใช้กันทั่วโลก ก็จะทำให้มีเหยื่อจำนวนมากมายให้แฮกเกอร์เข้าเล่นงาน นำมาสู่กรณีบนข่าวนี้ในที่สุด
จากรายงานโดยเว็บไซต์ The Hacker News ได้กล่าวถึงการที่ทางไมโครซอฟท์ได้ออกมาแจ้งเตือนให้ผู้ใช้งานระวังมัลแวร์ในรูปแบบ VBS (Visual Basic Script) ที่ถูกส่งผ่านทางช่องทางแอปพลิเคชันแชทยอดนิยม Whatsapp โดยมัลแวร์ตัวนี้สามารถเข้าฝ่าระบบป้องกันแบบ UAC (User Account Control) ระหว่างการอัปเกรดสิทธิ์ในการเข้าถึงระบบของตัวมัลแวร์ ส่งผลให้ตัวมัลแวร์สามารถเข้าครอบงำเครื่องโดยสมบูรณ์ได้ โดยมัลแวร์นี้ได้ถูกตรวจพบโดยทางทีมวิจัยของทางไมโครซอฟท์ในช่วงเดือนกุมภาพันธ์ที่ผ่านมา
สำหรับการเข้าถึงเครื่องของเหยื่อนั้น แฮกเกอร์จะใช้วิธีการทำวิศวกรรมทางสังคม (Social Engineering) ร่วมกับการใช้เครื่องมือที่มีอยู่แล้วบนระบบ (Living-off-the-Land) ในการปล่อยมัลแวร์ลงสู่เครื่องของเหยื่อ ซึ่งถึงแม้จะยังไม่ชัดเจนว่าแฮกเกอร์หลอกลวงเหยื่อได้อย่างไร แต่ก็แน่ชัดว่า แฮกเกอร์จะเริ่มต้นจากการติดต่อเหยื่อผ่านทาง WhatsApp แล้วหลอกลวงให้เหยื่อกดดาวน์โหลดไฟล์สคริปท์ VBS ซึ่งหลังจากที่รันสคริปท์ดังกล่าวแล้ว ตัวสคริปท์ก็จะสร้างโฟลเดอร์ล่องหน (Hidden Folder) ภายในโฟลเดอร์ชื่อว่า "C:ProgramData" แล้วทำการวางไฟล์เครื่องมือของ Windows ตัวจริง (Windows Utilities) ชื่อว่า "curl.exe" (ซึ่งถูกเปลี่ยนชื่อใหม่เป็น "netapi.dll") และ "bitsadmin.exe" (ซึ่งถูกเปลี่ยนชื่อใหม่เป็น "sc.exe") ลงในโฟลเดอร์ดังกล่าว
หลังจากนั้นตัวมัลแวร์ก็จะเริ่มทำการสร้างความคงทนบนระบบ (Persistence) และ ดาวน์โหลดไฟล์มัลแวร์ (Payload) ตัวที่สองในรูปแบบไฟล์ MSI ด้วยการดึงสคริปท์ VBS ตัวที่ 2 ลงมาจากบริการที่น่าไว้วางใจที่แฮกเกอร์ฝากไฟล์ไว้ อย่าง AWS S3, Tencent Cloud และ Backblaze B2 ลงมา หลังจากที่ขั้นตอนทุกอย่างเรียบร้อย มัลแวร์ก็จะเริ่มรันคำสั่งเพิ่มสิทธิ์ในการใช้งานระบบ (Privilege) ผ่านทาง cmd.exe โดยรันไปเรื่อย ๆ จนกว่าการอัปเกรดผ่านทาง UAC จะทำสำเร็จ ถ้าทำไม่สำเร็จก็จะบังคับปิด (Forced Close) แล้วทำใหม่ไปเรื่อย ๆ หลังจากสำเร็จแล้ว มัลแวร์ก็จะทำการแก้ไข Windows Registry ในส่วน HKLMSoftwareMicrosoftWin เพื่อให้มั่นใจว่ามัลแวร์จะถูกรันใหม่ทุกครั้งที่มีการรีบูตระบบใหม่ หลังจากทุกอย่างเสร็จสิ้น มัลแวร์ก็จะทำหน้าที่ในการลักลอบขโมยข้อมูลในเครื่อง (Exfiltration) ต่อไป

เขียนโดย Annonymus TN
 จังหวัดที่มี "สนามบิน 2 แห่ง" ในจังหวัดเดียว
 AI ผ่า 20 งวดก่อน 16 ต.ค. 69 เลขไหนโผล่ถี่สุด เปิดกลุ่มเด่นที่ต้องจับตา
 เปิด 5 อบต. รายได้รวมสูงที่สุดในไทย ปี 2569 ตัวเลขทะลุพันล้าน!
 ผ่าสถิติเลขซ้ำงวด 16 ตุลาคม 2569 เจาะโมเดลความน่าจะเป็นและจุดบรรจบของแนวทางตัวเลข
 หมู่บ้านที่มีบ้านร้างจำนวนมากเกิดขึ้นได้อย่างไร ? เมื่อคนหายไป แต่บ้านยังอยู่
 แมตช์หยุดโลกกลางเดือน! เมื่อ ‘เจ้าพ่อปากแดง’ วัดพลัง ‘เจ้าแม่ตะเคียน’ งวด 16 ต.ค. 69 ใครแม่นกว่าเดี๋ยวรู้กัน
 สถิติหวยออก ย้อนหลัง 10 ปี เลขท้าย 2 ตัว งวด 16 ตุลาคม
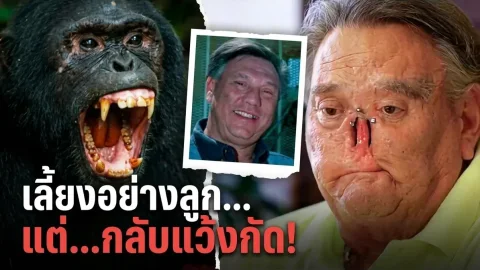 แผลที่ทรมานยิ่งกว่าตาย: เปิดนาทีลิงแสนรักกระชาก "อวัยวะเพศ" พ่อเลี้ยงในวันเกิด
 อำเภอที่คนจีนนิยมไปที่สุด มีคนจีนมาเที่ยวมากที่สุดในไทย
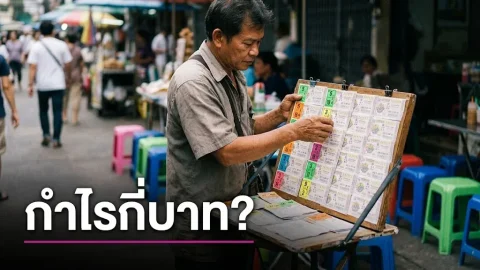 เปิดรายได้คนขายสลากรัฐบาล 1 ใบ ได้กำไรเท่าไร?
 จังหวัดยอดฮิตของไทยเพียงหนึ่งเดียวเท่านั้น ไม่มีอาณาเขตติดต่อกับจังหวัดอื่นเลย
 เปิดอันดับกองทัพที่แข็งแกร่งที่สุดในเอเชีย ปี 2569เปิดรายได้คนขายสลากรัฐบาล 1 ใบ ได้กำไรเท่าไร?
 โรงแรมขนาดยักษ์ที่ใหญ่ที่สุด มีห้องพักมากสุดอันดับ 1 ในไทย
 ข่าววันนี้
 เกาหลีสั่งสอบ หลังคลิปวิดีโอส่วนตัวของผู้ป่วย 80 คลิปถูกอัพลงเน็ตMicrosoft Defender เข้าใจผิด ปักธงว่าเว็บ Google เป็นเว็บไซต์อันตรายมัลแวร์ PEEP สามารถเปลี่ยนเว็บเบราว์เซอร์ดังให้กลายเป็น Backdoor ของระบบได้
 🌧️ กรมอุตุฯ เตือนฝนหนักถึงหนักมาก 9–13 ต.ค. กรุงเทพฯ-ปริมณฑลเฝ้าระวังช่วง 10–11 ต.ค.