มัลแวร์ตัวใหม่ CrystalRAT มาพร้อมหลากความสามารถทั้งควบคุมเครื่อง, ขโมยข้อมูล และก่อกวนเหยื่อ
มัลแวร์ตัวใหม่ CrystalRAT มาพร้อมหลากความสามารถทั้งควบคุมเครื่อง, ขโมยข้อมูล และก่อกวนเหยื่อ
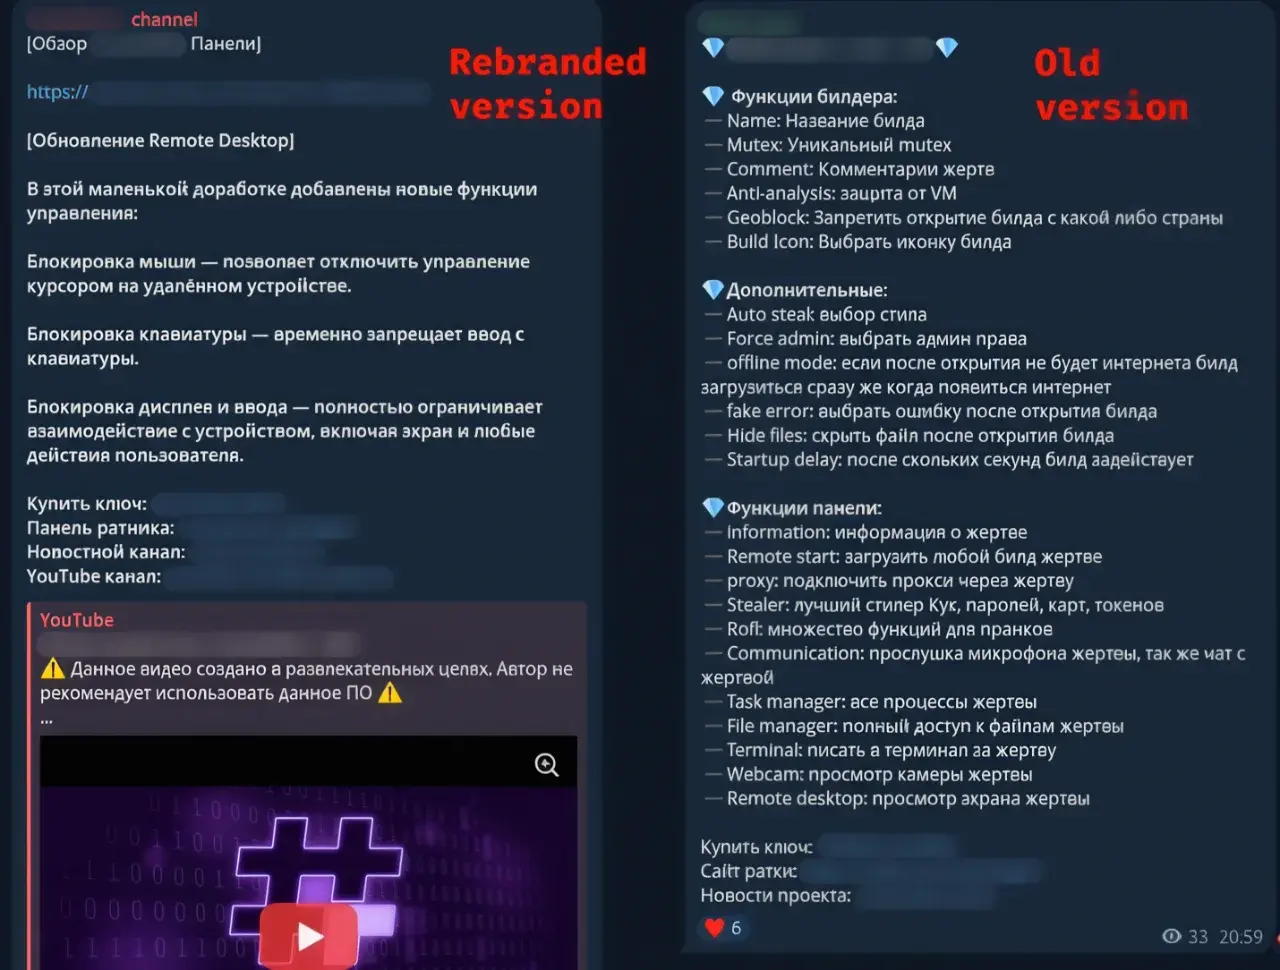
มัลแวร์ประเภทเข้าควบคุมเครื่องของเหยื่อจากระยะไกล หรือ RAT (Remote Access Trojan) นั้นมีอยู่มากมายหลากชนิด หลากรูปแบบ ในบางอย่างก็อาจจะมีฟีเจอร์ประหลาด ๆ เช่น ตัวนี้
จากรายงานโดยเว็บไซต์ Bleeping Computer ได้กล่าวถึงการที่ทีมวิจัยจาก Kaspersky บริษัทผู้พัฒนาซอฟต์แวร์แอนตี้ไวรัสชื่อดัง ได้ตรวจพบการซื้อขายมัลแวร์ RAT ตัวใหม่ CrystalRAT ในรูปแบบมัลแวร์สำหรับการเช่าใช้ หรือ MaaS (Malware-as-a-Service) ซึ่งการจำหน่ายจ่ายแจกก็จะแบ่งเป็นแบบหลายระดับหลายราคาที่จะมีฟีเจอร์แตกต่างกันออกไปไม่ต่างจากการเช่า หรือซื้อขายซอฟต์แวร์ตามปกติ โดยมัลแวร์ตัวนี้ได้ถูกโปรโมตอย่างหนักผ่านทางช่องทางบริการแชทชื่อดัง Telegram และแพลตฟอร์มรับชมวิดีโออย่าง Youtube
ทีมวิจัยได้กล่าวว่า มัลแวร์ตัวนี้มีคุณสมบัติคล้ายคลึงกับมัลแวร์ประเภทขโมยข้อมูล หรือ Infostealer ลูกครึ่ง RAT ตัวหนึ่งที่มีชื่อว่า WebRAT (Salat Stealer) โดยตัวมัลแวร์นั้นถูกสร้างขึ้นบนพื้นฐานของภาษา Go มีหน้าจอการใช้งาน (Panel) ที่เป็นมิตรใช้งานง่าย ซึ่งจะมาพร้อมกับเครื่องมือสำหรับสร้างไฟล์สำหรับการส่งมัลแวร์ (Payload Builder) ที่สามารถใส่ฟีเจอร์เสริมให้กับไฟล์ที่ถูกสร้างขึ้นด้วยเครื่องมือนี้อย่างมากมาย เช่น การดัดแปลงไฟล์สำหรับรันตามต้องการ (Executable Customization), การล็อกพื้นที่ที่ตัวไฟล์จะสามารถทำงานได้ (Geoblocking) และการเพิ่มระบบต่อต้านการถูกวิเคราะห์ (Anti-Analysis) เช่น ระบบต่อต้านการถูกดีบั๊ก (Anti-Debugging), ระบบตรวจจับสภาพการจำลองเครื่อง (VM หรือ Virtual Machine) และการตรวจจับการใช้งานพรอกซี่ (Proxy Detector) เป็นต้น โดย Payload ที่ถูกสร้างขึ้นจากเครื่องมือชิ้นนี้จะถูกบีบอัดในรูปแบบ Zlib และเข้ารหัสด้วยอัลกอริทึมแบบ ChaCha20 อีกด้วย
ในด้านการทำงานของมัลแวร์นั้น ตัวมัลแวร์จะติดต่อกับเซิร์ฟเวอร์ควบคุม (C2 หรือ Command and Control) ผ่านทางช่องทาง WebSocket เพื่อส่งข้อมูลต่าง ๆ ของระบบเครื่องที่ติดมัลแวร์กลับไปยังเซิร์ฟเวอร์ C2 ให้ทำข้อมูลของเครื่อง (Profiling) และติดตามเครื่องที่ติดมัลแวร์อย่างใกล้ชิด (Tracking) ความสามารถในการปฏิบัติการของมัลแวร์นั้นจะแบ่งออกเป็น องค์ประกอบ (Component) และโมดูล (Module) ต่าง ๆ มากมาย เช่น
ส่วน Infostealer ที่ถึงแม้จะถูกทางทีมพัฒนาปิดการใช้งานเพื่อรออัปเกรดก็ตาม แต่ทางทีมวิจัยก็ตรวจพบว่า ส่วนนี้มีความสามารถในการขโมยข้อมูลจากเว็บเบราว์เซอร์ที่ถูกสร้างขึ้นบนพื้นฐานของ Chromium ด้วยการใช้งานเครื่องมือหลายตัว เช่น ChromeElevator Tool, Yandex และ Opera ไม่เพียงเท่านั้น ยังมีความสามารถในการขโมยข้อมูลจากแอปพลิเคชันต่าง ๆ บนเดสก์ท็อป เช่น Steam, Discord, และ Telegram อีกด้วย
โมดูลสำหรับการเข้าถึงเครื่องจากระยะไกล (Remote Access) จะมีการใช้งานการรันคำสั่งผ่านทาง CMD, และ อัปโหลดดาวน์โหลดไฟล์จากเครื่องของเหยื่อ, ค้นหาไฟล์ระบบ (System Files), และควบคุมเครื่องตามเวลาจริง (Real-Time) ผ่านทาง VNC (Virtual Network Computing)
มีเครื่องมือที่ช่วยให้ทำงานคล้ายคลึงกับมัลแวร์แบบสอดแนม หรือ Spyware ที่ช่วยให้แฮกเกอร์สามารถแอบบันทึกภาพ และเสียงของเหยื่อผ่านทางกล้องและไมโครโฟนของเครื่องเหยื่อได้
มีความสามารถในการดักจับการพิมพ์ด้วยการใช้งาน Keyloger และการขโมยและดัดแปลงข้อมูลบน Clipboard ผ่านทาง Clipper Tool ซึ่งมักจะใช้ในการตรวจจับหาข้อมูลที่อยู่ของกระเป๋าเงินคริปโตเคอร์เรนซี (Wallet) และสับเปลี่ยนเป็นของแฮกเกอร์แทน
แต่ที่มัลแวร์ตัวนี้พิเศษกว่าตัวอื่นคือ มีการเพิ่มฟีเจอร์แกล้งเหยื่อ (Prank) ไว้ให้แฮกเกอร์ใช้รังแกเหยื่อได้อีกด้วย โดยฟีเจอร์นี้ สามารถทำสิ่งต่อไปนี้ได้
เปลี่ยนฉากพื้นหลัง หรือ Wallpaper บนเครื่อง
เปลี่ยนมุม (Angle) การแสดงผล (Display) บนเครื่องของเหยื่อ
สั่งชัตดาวน์เครื่อง
เปลี่ยนรูปแบบของการใช้งานปุ่มเมาส์
ปิดการใช้งานเมาส์ และคีย์บอร์ด
แสดงผลการแจ้งเตือน (Notification) ปลอม
เปลี่ยนตำแหน่งของเคอร์เซอร์บนหน้าจอ
ซ่อนองค์ประกอบต่าง ๆ บนหน้าจอ เช่น ทาสก์บาร์ (Taskbar), ไอคอนบนหน้าจอ, Task Manager, และ Command Prompt
เปิดหน้าจอแชท เพื่อพูดคุยกับเหยื่อ

เขียนโดย Annonymus TN
 หมู่บ้านที่มีบ้านร้างจำนวนมากเกิดขึ้นได้อย่างไร ? เมื่อคนหายไป แต่บ้านยังอยู่
 จังหวัดที่มี "สนามบิน 2 แห่ง" ในจังหวัดเดียว
 ผ่าสถิติเลขซ้ำงวด 16 ตุลาคม 2569 เจาะโมเดลความน่าจะเป็นและจุดบรรจบของแนวทางตัวเลข
 จังหวัดยอดฮิตของไทยเพียงหนึ่งเดียวเท่านั้น ไม่มีอาณาเขตติดต่อกับจังหวัดอื่นเลย
 สถิติหวยออก ย้อนหลัง 10 ปี เลขท้าย 2 ตัว งวด 16 ตุลาคม
 เปิด 5 อบต. รายได้รวมสูงที่สุดในไทย ปี 2569 ตัวเลขทะลุพันล้าน!
 เจาะลึกแนวทางตัวเลขงวด 16 ตุลาคม 2569 ส่องจุดร่วมตัวเลขเด่น เทียบมุมมองเหมือนและต่างจากหลายสำนัก
 AI ผ่า 20 งวดก่อน 16 ต.ค. 69 เลขไหนโผล่ถี่สุด เปิดกลุ่มเด่นที่ต้องจับตา
 แมตช์หยุดโลกกลางเดือน! เมื่อ ‘เจ้าพ่อปากแดง’ วัดพลัง ‘เจ้าแม่ตะเคียน’ งวด 16 ต.ค. 69 ใครแม่นกว่าเดี๋ยวรู้กัน
 เปิดอันดับกองทัพที่แข็งแกร่งที่สุดในเอเชีย ปี 2569
 เปิด 10 จังหวัด คนถูกรางวัลที่ 1 มากที่สุด จังหวัดไหนมีเศรษฐีใหม่บ่อยที่สุด?
 แผลที่ทรมานยิ่งกว่าตาย: เปิดนาทีลิงแสนรักกระชาก "อวัยวะเพศ" พ่อเลี้ยงในวันเกิด
 เปิดรายได้คนขายสลากรัฐบาล 1 ใบ ได้กำไรเท่าไร?
 โรงแรมขนาดยักษ์ที่ใหญ่ที่สุด มีห้องพักมากสุดอันดับ 1 ในไทย
 ข่าววันนี้
 เกาหลีสั่งสอบ หลังคลิปวิดีโอส่วนตัวของผู้ป่วย 80 คลิปถูกอัพลงเน็ตMicrosoft Defender เข้าใจผิด ปักธงว่าเว็บ Google เป็นเว็บไซต์อันตรายมัลแวร์ PEEP สามารถเปลี่ยนเว็บเบราว์เซอร์ดังให้กลายเป็น Backdoor ของระบบได้
 🌧️ กรมอุตุฯ เตือนฝนหนักถึงหนักมาก 9–13 ต.ค. กรุงเทพฯ-ปริมณฑลเฝ้าระวังช่วง 10–11 ต.ค.