ตรวจพบแฮกเกอร์ใช้งาน ScreenConnect เพื่อกระจายมัลแวร์แบบ Worm ในกลุ่มผู้ใช้งาน Windows
จากรายงานโดยเว็บไซต์ Cyber Security News ได้กล่าวถึงแคมเปญการใช้งานเครื่องมือ Remote Desktop ที่แผนกไอทีมักใช้เพื่อซ่อม หรือ ตั้งค่าเครื่องของพนักงานในบริษัทอย่าง ScreenConnect เพื่อติดตั้งมัลแวร์ประเภทเวิร์ม (Worm) ลงเครื่องของเหยื่อโดยทีมวิจัยจาก Huntress บริษัทผู้เชี่ยวชาญด้านการพัฒนาแพลตฟอร์มรักษาความปลอดภัยไซเบอร์ ซึ่งทางทีมวิจัยได้กล่าวว่ากลุ่มแฮกเกอร์นั้นจะเริ่มทำการโจมตีเหยื่อเป้าหมายด้วยวิธีการหลอกลวงแบบการทำวิศวกรรมทางสังคม (Social Engineering) ด้วยวิธีการต่าง ๆ ไม่ว่าจะเป็นการหลอกลวงแบบ Phishing และ การหลอกว่าเป็นแผนกไอทีของทางบริษัท เป็นต้น
ซึ่งการติดตั้ง ScreenConnect นั้นก็จะแตกต่างกันไปตามช่องทางที่แฮกเกอร์เข้ามา ซึ่งถ้าเป็นช่องทางการหลอกลวงแบบ Phishing นั้นแฮกเกอร์ก็จะล่อหลวงให้เหยื่อทำการดาวน์โหลดตัวติดตั้งลงไปติดตั้งบนเครื่อง แต่ถ้าเป็นการหลอกแบบเนียนเป็นแผนกไอที ก็จะเป็นการหลอกให้เหยื่อเปิดฟีเจอร์ Windows Quick Assist เพื่อให้ทางแฮกเกอร์เข้าไปติดตั้งซอฟต์แวร์ดังกล่าว โดยซอฟต์แวร์ ScreenConnect ตัวดังกล่าวนั้นก็ไม่ใช่ของแท้เหมือนกับที่แผนกไอทีใช้งานกัน แต่เป็นเวอร์ชันดัดแปลงที่ทำขึ้นมาเพื่อแคมเปญแพร่กระจายมัลแวร์ของแฮกเกอร์โดยเฉพาะ
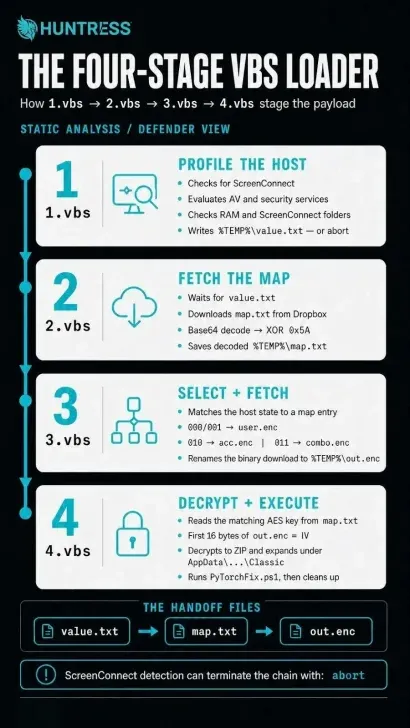
สำหรับ ScreenConnect ในกรณีนี้นั้น ทางแฮกเกอร์ก็ไม่ได้ทำการใช้งานเพื่อเข้าไปควบคุมเดสก์ท็อปโดยตรง แต่ทำงานเป็นตัวกลางในการรันสคริปท์แบบ .Vbs เพื่อเริ่มต้นลูกโซ่ของการฝังมัลแวร์ (Infection Chain) แบบ 4 ระดับ อันได้แก่
เริ่มจากการตรวจสอบเครื่องของเหยื่อ เช่น รายละเอียดของระบบ และ แอนตี้ไวรัสต่าง ๆ ที่ติดตั้งอยู่บนเครื่อง แล้วทำการเขียนไฟล์ value.txt ขึ้นมาบนโฟลเดอร์ชั่วคราว
จากนั้นก็จะดึงไฟล์มัลแวร์ (Payload) ตัวแรกในรูปแบบไฟล์ Text ชื่อว่า map.txt ลงมา แล้วถอดรหัสด้วย Base64 ออกมาเป็นกุญแจ XOR 0x54
จับคู่ค่าสถานะของเครื่องของเหยื่อ กับค่าในไฟล์ Map เพื่อดึงตัว Payload อีกตัวที่เหมาะสมกับเครื่องลงมาในรูปแบบไฟล์ .enc ซึ่งเป็นไฟล์เข้ารหัส
ใช้กุญแจ AES จากไฟล์ map.txt เพื่อถอดไฟล์ Payload ดังกล่าวออกมาเป็นมัลแวร์ฝังลงเครื่อง
เขียนโดย Annonymus TN
 พี่จันทร์ ชุดเต็ม งวด 16 พ.ย. 2569 ชูเลข 6 วงกลม จัด 4 คู่เน้นเลขท้ายเดียวกัน
 7 จังหวัดในไทยที่มีพื้นที่ป่าไม้มากที่สุด เปิดอาณาจักรสีเขียวผืนใหญ่ที่ยังคงความอุดมสมบูรณ์
 5 โรงเรียนไทย ที่ค่าเทอมแพงที่สุด ปีละหลายแสน (ไม่รวมนานาชาติ)
 ส่องเลขทะเบียนรถนายกอนุทิน เปิดงานมหกรรมพืชสวนโลก จ.อุดรธานี แนวทางเลข วันที่ 16 พฤศจิกายน 2569
 3 อำเภอของประเทศไทย ที่ขอแยกตัวเป็นจังหวัดใหม่
 ส่องเลขธูปมงคล เจ๊ฟองเบียร์ วันที่ 16 พฤศจิกายน 2569
 5 มหาวิทยาลัยไทยที่อัตราการแข่งขันสูงที่สุด บางสาขาคนสมัครหลายพัน แต่รับเพียงหลักสิบ
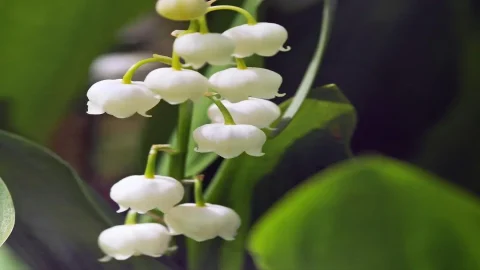 ดอกลิลลี่แห่งหุบเขา ดอกไม้รูประฆังแสนงดงามที่ซ่อนพิษต่อหัวใจ
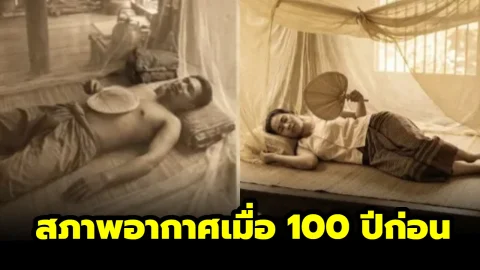 ย้อนรอยสภาพอากาศเมื่อ 100 ปีก่อน ในยุคที่โลกยังไม่มีแอร์ คนรุ่นก่อนผ่านฤดูร้อนมาได้อย่างไร
 ภาพยนตร์ไทยเรื่องแรก ที่ทำรายได้รวมมากถึง 200 ล้านบาท
 สยามลอตเตอรี่ ฉบับช่วยราษฎร์ขัดสน เปิดเลขวงกลม 4-8 จัด 6 คู่เงิน แบ่งสองกลุ่มชัดเจน
 เปิด 10 จังหวัดประชากรเพิ่มขึ้น สวนทางภาพรวมเด็กเกิดน้อย
 ข่าววันนี้
 “ต๊ะ นารากร” จี้สอบมูลนิธิ WDT ปมเงินบริจาคถูกกล่าวหาโอนใช้ส่วนตัว
 “นายกฯอนุทิน” ห่วงคนไทยชายแดน มอบ “ป.ป๊อป” มหาดไทย ตรวจพื้นที่ชายแดนแม่สอด“นายกฯอนุทิน” ห่วงคนไทยชายแดน มอบ “ป.ป๊อป” มหาดไทย ตรวจพื้นที่ชายแดนแม่สอด
 กรมอุตุนิยมวิทยาเตือนภาคใต้ฝนตกหนักถึงหนักมาก 9–13 พ.ย. 2569 อีสานอุณหภูมิลด 3–5 องศาเซลเซียส