พบมัลแวร์ JSCeal สามารถข้ามการยืนยันตัวตนด้วย Google Authenticator ได้ผ่านการใช้ไฟล์ Cookie ที่ขโมยมา
พบมัลแวร์ JSCeal สามารถข้ามการยืนยันตัวตนด้วย Google Authenticator ได้ผ่านการใช้ไฟล์ Cookie ที่ขโมยมา
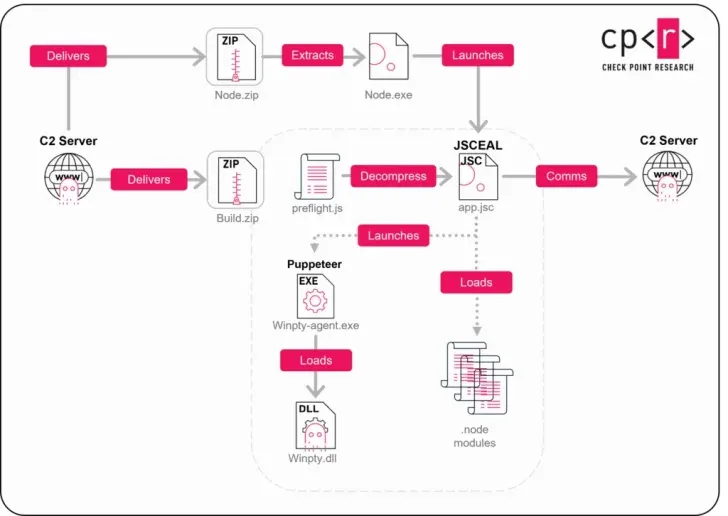
จากรายงานโดยเว็บไซต์ The Hacker News ได้กล่าวถึงการตรวจพบมัลแวร์ JSCeal ซึ่งเป็นมัลแวร์ประเภทขโมยข้อมูล หรือ Infostealer ที่มีความสามารถมากมาย เช่น ขโมยรหัสผ่าน, แทรกแซงการจราจรของข้อมูล (Traffic), และดักสอดแนมเหยื่อ ซึ่งทางทีมวิจัยจาก Check Point บริษัทผู้เชี่ยวชาญด้านความปลอดภัยไซเบอร์ระบุว่า มัลแวร์ดังกล่าวนั้นถูกคอมไพล์ (Compiled) แบบ V8 JavaScript (JSC) ที่มีการใช้การตีรวนระบบการตรวจจับด้วยเครื่องมือ Javascript-Obfuscator อย่างแน่นหนาผ่านเทคนิคต่าง ๆ มากมาย เช่น RC4-Protected Strings, Control-Flow Flattening, Proxy Functions, และ Operation Wrappers
สำหรับมัลแวร์ตัวนี้ก็ไม่ใช่ตัวใหม่เสียทีเดียว เพราะเวอร์ชันแรกนั้นถูกตรวจพบโดยทีมวิจัยเดียวกันในช่วงเดือนกรกฎาคม ค.ศ. 2025 (พ.ศ. 2568) ซึ่งในเวลานั้นการแพร่กระจายจะเป็นการใช้โฆษณาปลอม หรือ Malvertising ผ่านทางแพลตฟอร์ม Facebook และ Google หลอกให้เหยื่อเข้าเว็บไซต์ซื้อขายคริปโตเคอร์เรนซี (Cryptocurrency) ปลอมแล้วหลอกให้ดาวน์โหลดซอฟต์แวร์ TradingView ปลอมบนเว็บไซต์ (คล้ายคลึงกับโฆษณาสมชาย แซ่ตั้ง ที่โด่งดังในไทย) โดยเมื่อติดตั้งซอฟต์แวร์ปลอมดังกล่าว ก็จะนำไปสู่การรันโค้ด PowerShell เพื่อดาวน์โหลดไฟล์มัลแวร์ (Payload) ในรูปแบบไฟล์ Zip 2 ไฟล์ลงมาจากเซิร์ฟเวอร์ควบคุม (C2 หรือ Command and Control) ซึ่งไฟล์หนึ่งจะเป็นรันไทม์ (Runtime) ชื่อไฟล์ภายในว่า Node.js และอีกไฟล์หนึ่งจะเป็นไฟล์ Payload ของมัลแวร์ตัวจริง
มัลแวร์ตัวนี้มีโมดูล (Module) สำหรับขโมยข้อมูลบนเว็บเบราว์เซอร์ได้หลากหลาย เช่น Google Chrome, Microsoft Edge, Brave, Opera, Opera GX, Avast Secure Browser, Vivaldi, และ Cốc Cốc โดยมัลแวร์จะมุ่งเน้นการขโมยไปยังโฟลเดอร์ที่เก็บข้อมูลของผู้ใช้งาน (User Data) เพื่อขโมยไฟล์ Cookies และรหัสผ่าน สำหรับส่วนที่อันตรายที่สุดคือ ตัวมัลแวร์สามารถสร้างเซสชันขึ้นมาใหม่ (Session Reconstruction) ด้วยการใช้ข้อมูลจากไฟล์ Cookie ทำให้เป็น Active Session ที่ใช้งานบัญชี Google ของเหยื่ออยู่โดยไม่ต้องผ่านขั้นตอนการยืนยันตัวตน 2 ชั้นแต่อย่างใด ส่วนอีกโมดูลหนึ่งนั้นจะเป็นโมเดลสำหรับการสอดแนม ซึ่งโมดูลนี้จะมีฟีเจอร์ดักจับการพิมพ์ (Keylogging) และแอบบันทึกภาพหน้าจอ (Screenshot) จากหน้าจอเครื่องของเหยื่อ

เขียนโดย Annonymus TN
 โรงแรมสุดหรูหราในไทย ที่คนไทยทั่วไปแทบไม่มีโอกาสได้เข้าพัก
 หมู่บ้านที่มีบ้านร้างจำนวนมากเกิดขึ้นได้อย่างไร ? เมื่อคนหายไป แต่บ้านยังอยู่
 “โลกหลังความตาย” มีหน้าตาอย่างไร?
 สถานีรถไฟกลางป่าแห่งนี้ เคยมีรถไฟผ่านทุกวัน แต่วันนี้กลับเงียบลง เพราะอะไร
 เปิด 10 จังหวัด คนถูกรางวัลที่ 1 มากที่สุด จังหวัดไหนมีเศรษฐีใหม่บ่อยที่สุด?
 เปิดอันดับกองทัพที่แข็งแกร่งที่สุดในเอเชีย ปี 2569
 จังหวัดนี้เคยถูกวางแผนให้เป็น “กรุงเทพฯ แห่งที่ 2” ก่อนสงครามเปลี่ยนทุกอย่าง
 ท่านหญิงปีนัง หลานปู่ ร.5 องค์สุดท้าย เปิดชีวิตผ่าน ลายน้ำทอง
 ซื้อหวย 5 ใบเหมือนกัน กับซื้อ 5 เลขต่างกัน โอกาสถูกเลขท้าย 2 ตัวต่างกันไหม?
 AI วิเคราะห์สถิติเลขท้าย 3 ตัวบนและเลขท้าย 2 ตัวล่าง งวด 16 ตุลาคม 69
 พิกัดมู ขอพร "พระแม่ลักษมี" เทวีแห่งความร่ำรวย-ความรัก ถอดรหัสบารมีดอกบัวชมพู คัดชุดเด็ด 16 ต.ค. 69
 ย้อนดูเลขเด็ดงวด 1 ต.ค. 69 เลข 70 เข้าเป้า ก่อนติดตามหวย 16 ต.ค.
 หนังดังสัญชาติไทย ที่ถูกนำไปสร้างใหม่เป็นภาพยนตร์ตะวันตก
 ข่าววันนี้
