Apple อุดช่องโหว่ที่พบถูกใช้โจมตีจริง แล้วคนใช้ iPhone ต้องกังวลแค่ไหน?
มีคำสองคำที่พอปรากฏในข่าวมือถือเมื่อไร คนมักหยุดอ่านทันทีครับ
“ช่องโหว่”
กับ
“ถูกใช้โจมตีจริงแล้ว”
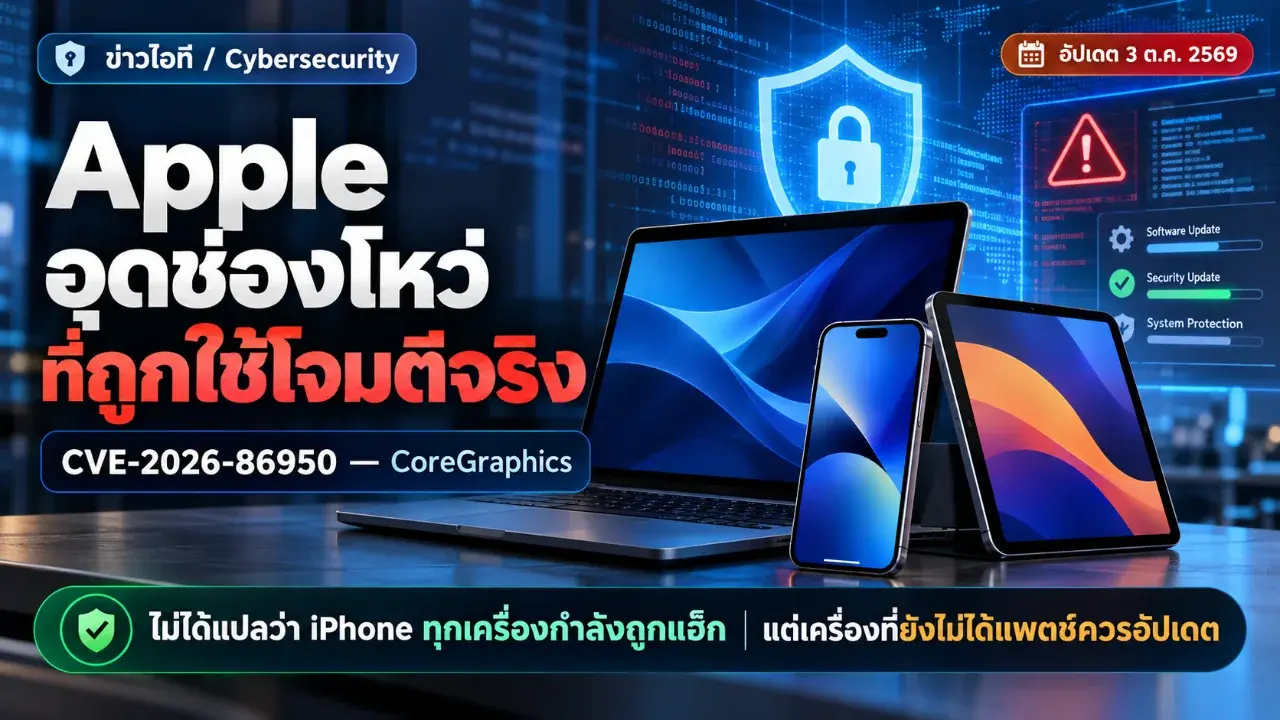
ล่าสุด Apple ออกอัปเดตความปลอดภัยเพื่อแก้ช่องโหว่หมายเลข CVE-2026-86950 ในส่วนประกอบ CoreGraphics
ที่น่าสนใจคือ Apple ไม่ได้พูดถึงช่องโหว่นี้แค่ในทางทฤษฎี
บริษัทระบุว่ามีรายงานว่าอาจถูกนำไปใช้ใน การโจมตีที่มีความซับซ้อนสูงต่อบุคคลเป้าหมายเฉพาะ บนอุปกรณ์ที่ใช้ iOS รุ่นก่อน iOS 27
ฟังดูน่ากลัว
แต่มีคำหนึ่งที่ไม่ควรมองข้าม:
“เป้าหมายเฉพาะ”
ข่าวนี้จึงไม่ได้หมายความว่า iPhone ทุกเครื่องกำลังถูกเจาะพร้อมกัน
แต่หมายความว่า เมื่อช่องโหว่มีหลักฐานการใช้งานจริงแล้ว การปล่อยเครื่องไว้โดยไม่อัปเดตก็ไม่มีเหตุผลมากนัก
🖼️ CoreGraphics คืออะไร ทำไมช่องโหว่ตรงนี้ถึงสำคัญ?
CoreGraphics เป็นส่วนหนึ่งของระบบที่เกี่ยวข้องกับการประมวลผลและแสดงผลกราฟิก
ในชีวิตประจำวัน เราแทบไม่เห็นชื่อมันเลย
เราแค่เปิดรูป
เปิดเอกสาร
ดู PDF
หรือให้แอปแสดงภาพบางอย่าง
ระบบด้านหลังเป็นคนจัดการให้
ThaiCERT อธิบายว่าช่องโหว่ CVE-2026-86950 เป็นลักษณะ Out-of-Bounds Write คือมีปัญหากับการจัดการข้อมูลในหน่วยความจำ
หากอุปกรณ์ประมวลผลไฟล์ที่ถูกสร้างขึ้นมาเพื่อโจมตี อาจนำไปสู่การรันโค้ดที่ผู้ใช้ไม่ได้อนุญาต
พูดแบบไม่ลงศัพท์เทคนิคมาก:
ไฟล์ที่ดูเหมือนข้อมูลธรรมดา อาจถูกออกแบบให้ไปกระตุ้นข้อผิดพลาดในตัวระบบ
นี่คือเหตุผลที่ช่องโหว่ในตัวประมวลผลรูปภาพ เอกสาร หรือสื่อบางประเภทถูกให้ความสำคัญมาก
⚠️ ต้อง “กดติดตั้งแอปเถื่อน” ก่อนหรือเปล่า?
ไม่จำเป็นต้องคิดว่าการโจมตีทุกแบบต้องเริ่มจากการติดตั้งแอปแปลก ๆ ครับ
Apple ระบุผลกระทบของช่องโหว่นี้ว่า การประมวลผล maliciously crafted file อาจนำไปสู่ arbitrary code execution
จุดสำคัญจึงอยู่ที่
สิ่งที่เครื่องถูกทำให้ประมวลผล
ไม่ใช่แค่ว่าเรา “ติดตั้งแอปหรือยัง”
แต่ Apple ไม่ได้เปิดเผยรายละเอียดการโจมตีทั้งหมดต่อสาธารณะ และไม่ได้บอกว่ามีไฟล์หน้าตาแบบไหนที่ผู้ใช้ทั่วไปสามารถตรวจด้วยตาแล้วรู้ได้ทันที
เพราะฉะนั้นการป้องกันหลักจึงไม่ใช่การพยายามเดาหน้าตาไฟล์อันตราย
แต่คือ อุดช่องโหว่ในระบบ
🔧 เวอร์ชันไหนมีแพตช์แล้ว?
สำหรับสายระบบที่ ThaiCERT ระบุไว้ การแก้ไขอยู่ในเวอร์ชันอย่างน้อย:
Mac — macOS Tahoe 26.7.1
Mac ที่ใช้ Sequoia — macOS Sequoia 15.8.1
หรือเวอร์ชันที่ใหม่กว่า
ดังนั้นเวลาเช็ก ไม่ต้องจำเลข CVE ก็ได้
สิ่งที่ง่ายกว่าคือ
เปิด Software Update แล้วดูว่ามีอัปเดตความปลอดภัยล่าสุดค้างอยู่หรือไม่
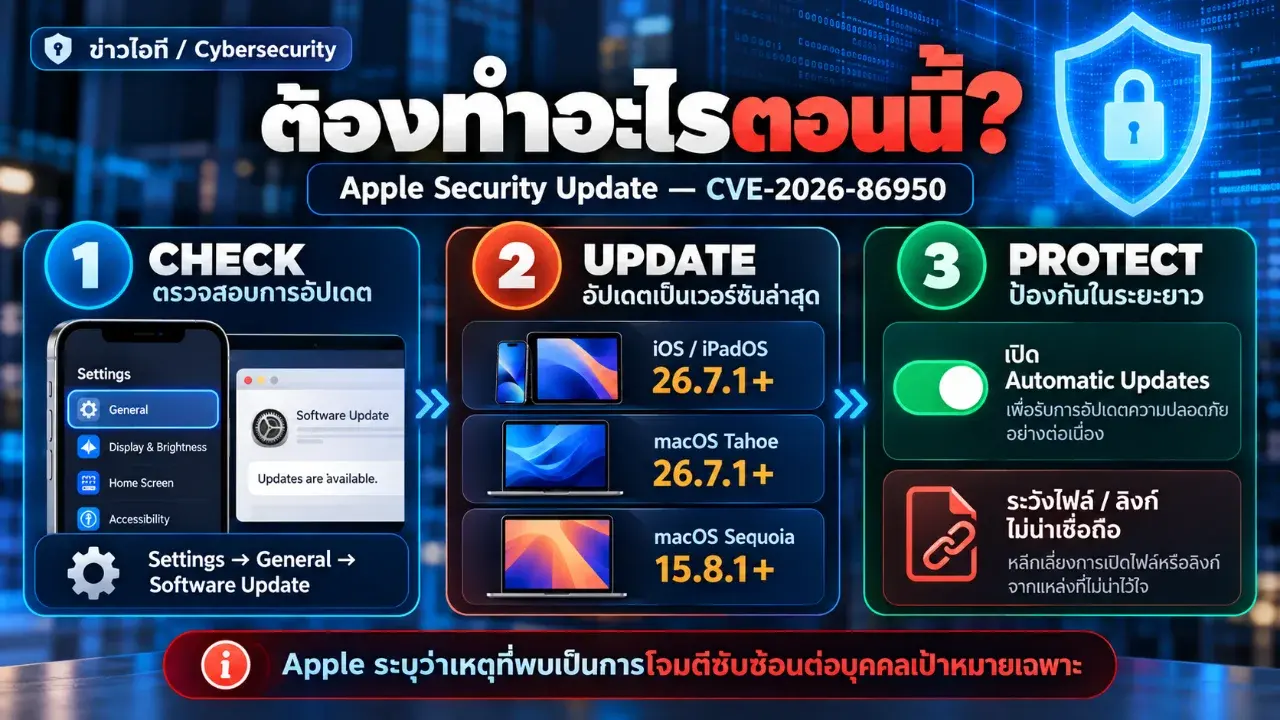
⚙️ เช็กบน iPhone ยังไง?
เข้า:
Settings → General → Software Update
บน Mac:
Apple Menu → System Settings → General → Software Update
ThaiCERT ยังแนะนำให้เปิด Automatic Updates เพื่อให้อุปกรณ์ได้รับแพตช์ด้านความปลอดภัยต่อเนื่อง
ถ้ามีอัปเดตค้างอยู่ การติดตั้งจึงเป็นสิ่งที่มีประโยชน์กว่าการพยายามเดาว่า
“เราเป็นเป้าหมายหรือเปล่า?”
🎯 แล้วถ้า Apple บอกว่าเป็นการโจมตี “เป้าหมายเฉพาะ” คนธรรมดายังต้องอัปเดตไหม?
ควรแยกสองเรื่องครับ
เรื่องแรกคือ
ความเสี่ยงที่เราเป็นเป้าหมายของปฏิบัติการระดับสูง
ซึ่ง Apple อธิบายกรณีที่ตรวจพบว่าเป็นการโจมตีบุคคลเป้าหมายเฉพาะ ไม่ได้บอกว่ามีการโจมตีผู้ใช้ Apple ทุกคน
เรื่องที่สองคือ
เรามีระบบที่ทราบแล้วว่ามีช่องโหว่อยู่หรือไม่
เมื่อผู้ผลิตออกแพตช์แล้ว การอัปเดตก็เป็นวิธีลดช่องทางโจมตีที่ตรงที่สุด
เพราะสิ่งที่วันนี้ถูกพบในปฏิบัติการเป้าหมายเฉพาะ ไม่ได้แปลว่ารายละเอียดทางเทคนิคจะไม่มีวันแพร่กระจายหรือถูกนำไปศึกษาต่อในอนาคต
🧠 ข่าว Zero-day มักมีปัญหาอยู่ตรงคำพาดหัว
ถ้าเราอ่านแค่
“Apple ถูกเจาะ!”
ภาพในหัวจะกลายเป็นว่า iPhone ทุกเครื่องอยู่ในภาวะฉุกเฉิน
แต่ถ้าอ่านเอกสารของ Apple จริง ๆ ภาพละเอียดกว่านั้นมาก
มีช่องโหว่จริง
มีรายงานการใช้โจมตีจริง
แต่เหตุการณ์ที่ Apple กล่าวถึงเป็น การโจมตีซับซ้อนต่อเป้าหมายเฉพาะ
และที่สำคัญที่สุด:
มีแพตช์ออกมาแล้ว
ดังนั้นข่าวนี้ไม่ได้มีประโยชน์อยู่ที่การทำให้คนกลัว
แต่อยู่ที่การเปลี่ยนข่าว Cybersecurity ที่ดูไกลตัวให้กลายเป็นการกระทำง่าย ๆ:
เช็กเวอร์ชัน
อัปเดตเครื่อง
เปิด Automatic Updates
และระวังไฟล์หรือลิงก์ที่มาจากแหล่งไม่น่าเชื่อถือ
🔐 ถ้าอัปเดตแล้ว ต้องลบข้อมูลหรือเปลี่ยนรหัสผ่านไหม?
จากประกาศที่ตรวจได้ ไม่มีคำแนะนำทั่วไปว่าผู้ใช้ทุกคนต้องล้างเครื่อง ลบบัญชี หรือเปลี่ยนรหัสผ่านทั้งหมดเพราะ CVE นี้
มาตรการหลักที่ Apple และ ThaiCERT ชี้ตรงกันคือ ติดตั้งระบบเวอร์ชันที่แก้ไขแล้ว
ถ้ามีเหตุผลเฉพาะว่าตัวเองอาจเป็นเป้าหมาย เช่น ได้รับการแจ้งเตือนด้านภัยคุกคามจาก Apple หรือมีเหตุผิดปกติอื่น ก็เป็นอีกสถานการณ์หนึ่งที่ควรประเมินแยก
แต่สำหรับผู้ใช้ทั่วไป
ไม่จำเป็นต้องเปลี่ยนข่าวนี้ให้เป็นความตื่นตระหนก
✅ สิ่งสำคัญที่สุดของข่าวนี้มีแค่ไม่กี่ข้อ
Apple พบช่องโหว่ CVE-2026-86950 ใน CoreGraphics
บริษัทมีรายงานว่าช่องโหว่อาจถูกใช้ในการโจมตีจริงที่ซับซ้อนต่อบุคคลเป้าหมายเฉพาะ
Apple ออกแพตช์แล้ว
ThaiCERT แนะนำให้อัปเดตระบบและเปิด Automatic Updates
ดังนั้นประโยคที่ตรงกว่าคำว่า
“iPhone โดนเจาะแล้ว!”
คือ
มีช่องโหว่ที่เคยถูกนำไปใช้โจมตีจริง และถ้าอุปกรณ์ยังอยู่บนเวอร์ชันที่ไม่ได้รับการแก้ไข ควรอัปเดต
ข่าวไซเบอร์ที่มีประโยชน์ที่สุดจึงไม่ใช่ข่าวที่ทำให้เรากลัวที่สุด
แต่เป็นข่าวที่อ่านจบแล้ว
รู้ว่าต้องทำอะไรต่อ
แหล่งที่มา
Apple Support — About the security content of iOS 26.7.1 and iPadOS 26.7.1
อ้างอิง https://support.apple.com/en-lamr/149226
Apple Support — About the security content of macOS Tahoe 26.7.1
อ้างอิง https://support.apple.com/en-us/149228
ThaiCERT — แจ้งเตือน! พบช่องโหว่ใน Apple CoreGraphics ถูกใช้โจมตีจริง เสี่ยงรันคำสั่งอันตรายบน iPhone, iPad และ Mac
อ้างอิง https://www.thaicert.or.th/2026/10/01/แจ้งเตือน-พบช่องโหว่ใน-apple-co/
 ฝั่งโขงจันทร์ งวด 26 ต.ค. 69 จัดชุดแนวทางครบทั้งเลขเด่น เลขกัน คู่ตัวเลข และชุดสามตัวจากภาพเดียว
 นามสกุลที่ซ้ำกันมากที่สุดในไทย เปิด 10 อันดับที่มีคนใช้หลักหมื่นคน
 ลาภลอย จับวาง งวด 1 พ.ย. 69 แยกโพยครบทุกหมวด หลักสิบ ชุด 2 ตัว 3 ตัว และเลขใส่พาน
 รวม เลขปฏิทินจีน งวด 1/11/69
 จังหวัดเดียวในประเทศไทย ที่มีพื้นที่ติดจังหวัดอื่นเพียงจังหวัดเดียว
 โชคลาภ..พีระมิด งวด 1 พ.ย. 69 เรียงชุดตัวเลข 4 ชั้น พร้อมแนวทางจากภาพต้นฉบับ
 จังหวัดไหนมีลูกครึ่งมากที่สุดในไทย เปิดข้อมูลประชากรที่หลายคนอาจเข้าใจผิด
 10 ชื่อ ที่คนไทยใช้มากที่สุด ชื่อเดียวมากถึงหลักแสนคน
 เทียบชัดชน ตารางมหาทักษา 4 สำนัก 1 พ.ย. 69
 ส่องแนวทางเลขเด็ด เจ๊ฟองเบียร์ งวดวันที่ 1 พฤศจิกายน 2569 จัดเต็มเลขเด่นสายรูด ฟันเน้นๆ
 อาจารย์หนู งวด 1 พ.ย. 2569 เปิดเลขเด่น 1-8 และ 0-5 พร้อมเลขมงคล 1 ชุด 2 ตัว 3 ตัว และเลขมงคล 0 ครบ 9 ชุด
 ชัวร์ล่าง 1 พ.ย. 69 จับจุดเลขเด่นฝั่งล่าง ส่องชุดตัวเลข 4 คู่จากแนวทางงวดนี้
 ห้างที่เดินแล้วหลงทางง่ายที่สุด มีแผนผังที่ซับซ้อนที่สุดในไทย
 ข่าววันนี้