พบมัลแวร์ตัวใหม่ TWINLOOT มีการใช้ระบบคลาวด์ของไมโครซอฟต์เป็นศูนย์บัญชาการ
ตรวจพบมัลแวร์ตัวใหม่ TWINLOOT มีการใช้ระบบคลาวด์ของไมโครซอฟต์เป็นศูนย์บัญชาการ
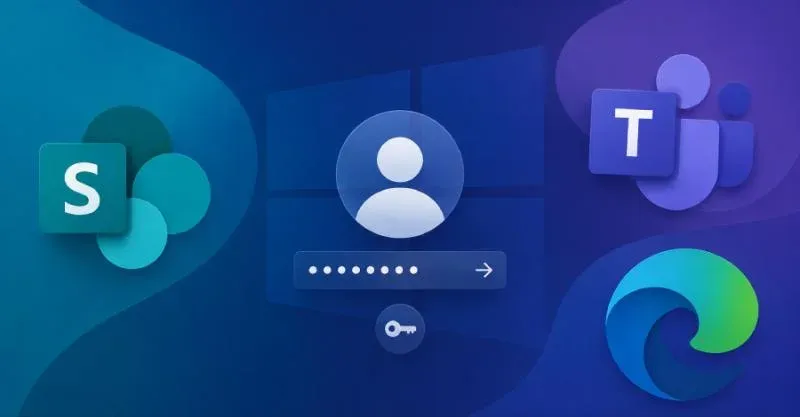
จากรายงานโดยเว็บไซต์ CSO Online ได้กล่าวถึงการตรวจพบแคมเปญของมัลแวร์ประเภท เฟรมเวิร์ก (Framework) และแบบเปิดประตูหลังของระบบ หรือ Backdoor ที่มีชื่อว่า TWINLOOT ที่ทางทีมวิจัยจากองค์กร Ontinue Cyber Defense Center ตรวจพบในช่วงเดือนกรกฎาคมที่ผ่านมา โดยมัลแวร์ตัวนี้นั้นมีรูปแบบการทำงานที่น่าสนใจคือมีการใช้ระบบบริการคลาวด์หลากรูปแบบของทางไมโครซอฟท์มาเป็นโครงสร้างพื้นฐานของตัวมัลแวร์ ไม่ว่าจะเป็น
SharePoint นำมาใช้งานเป็นจุดรับ/ฝากไฟล์ (File-Based Dead Drop) ซึ่งจุดนี้จะเป็นจุดพักในการรับส่งคำสั่งจากเซิร์ฟเวอร์ควบคุม (C2 หรือ Command and Control) และเป็นแหล่งพักไฟล์ที่ถูกลักลอบส่งออก (Exfiltration) มาจากเครื่องของเหยื่อเพื่อเลี่ยงการถูกตรวจจับและสาวถึงเซิร์ฟเวอร์ C2
โครงสร้างพื้นฐาน TURN ของ Microsoft Teams ใช้เป็นช่องทางการติดต่อสื่อสารระหว่างเซิร์ฟเวอร์ C2 กับตัวมัลแวร์ เพื่อเลี่ยงการถูกตรวจจับสัญญาณการจราจรข้อมูล (Traffic Scanning)
Headless Edge Browser และ Microsoft Graph API โดยมัลแวร์จะใช้งานเว็บเบราว์เซอร์แบบซ่อนหน้าต่าง (Headless) ของ Edge ขึ้นมาเพื่อใช้งาน Microsoft Graph API ในการส่งคำขอ (Request) กลับไปยังเซิร์ฟเวอร์ C2 ของมัลแวร์
เมื่อทางทีมวิจัยได้ทำการวิเคราะห์เจาะลึกแล้วก็พบว่าตัวสถาปัตยกรรมของมัลแวร์ TWINLOOT นั้นได้ถูกออกแบบมาอย่างดีด้วยการแยกช่องทางทำงานทั่วไปเป็นประจำ (Routine) กับช่องทางติดต่อ (Interactive) ออกจากกัน เช่น
ช่องทาง Routine นั้นตัวมัลแวร์จะมีการติดต่อกับ SharePoint ทุก ๆ 15 วินาทีเพื่อตรวจสอบว่ามีคำสั่งใหม่ถูกส่งมาจากเซิร์ฟเวอร์ควบคุมหรือไม่พร้อมส่งข้อมูลรหัสที่ถูกขโมยได้และข้อมูลการสำรวจลาดเลาบนระบบ (Reconnaissance) กลับไปยังเซิร์ฟเวอร์ นอกจากนั้นตัวมัลแวร์ยังได้มีการเชื่อมต่อโดยตรงกับ Azure Tenant ของแฮกเกอร์ เพื่อหลีกเลี่ยงการถูกตรวจจับผ่านบันทึกการทำงาน (Log) บน Entra ID ของระบบเหยื่อ
ช่องทาง Interactive นั้นมัลแวร์จะใช้งานอุโมงค์ข้อมูล (Tunnel) อย่าง Reverse SOCKS5 Tunnel ผ่านทาง TURN ทำให้แฮกเกอร์สามารถใช้อุปกรณ์ปลายทางที่ยึดได้ (Endpoint) เพื่อกระจายมัลแวร์ต่อไปในระบบ (Lateral Movement) ด้วยการเชื่อมต่อกับบริการ (Service) ภายในเช่น SMB, RDP, และ WinRM
นอกจากความสามารถข้างต้นแล้ว ตัวมัลแวร์ยังมีการใช้หน้าจอล็อก (Lockscreen) ปลอมของ Windows 10 และ 11 พร้อมข้อมูลของเหยื่อเพื่อหลอกให้เหยื่อป้อนรหัสผ่านเข้าใช้งาน ซึ่งตัวหน้าจอนี้จะไม่ยืนยันความถูกต้องของรหัสผ่าน (Password Validation) แต่จะมีการเก็บข้อมูลในทุกการป้อนรหัสผ่านใหม่เพื่อส่งไปยัง SharePoint เตรียมส่งต่อข้อมูลกลับไปให้ยังเซิร์ฟเวอร์ C2 ต่อไป ไม่เพียงเท่านั้นตัวมัลแวร์ยังได้ใช้เทคนิคสร้างความคงทนบนระบบ (Persistence) ด้วยการใช้เทคนิค “Corrupting the Hive Mind” ผ่านการสร้างไฟล์ Mandatory Hive File ของโปรไฟล์บน Windows ที่มีชื่อว่า “NTUSER.MAN” ซึ่งการฝังโค้ดของมัลแวร์ไว้ ดังนั้นเมื่อ Windows ทำการโหลดโปรไฟล์และมีการอ่านไฟล์ดังกล่าวก็จะมั่นใจได้ว่าจะมีการรันโค้ดของมัลแวร์ขึ้นมาในทันที วิธีนี้ไม่ต้องมีการแก้ไขรีจิสทรี (Registry) หรือใช้สิทธิ์ผู้ดูแล (Admin หรือ Administrator) ใด ๆ ทั้งสิ้น เรียกได้ว่าเป็นวิธีที่ร้ายกาจมาก
ทางแหล่งข่าวได้ยืนยันว่าได้มีการติดต่อสอบถามไปทางไมโครซอฟท์ถึงการมีอยู่และการทำงานของมัลแวร์ดังกล่าวบนระบบของไมโครซอฟท์เป็นที่เรียบร้อยแล้ว แต่ยังไม่มีการตอบกลับใด ๆ จากทางไมโครซอฟท์ ณ ขณะนี้
เขียนโดย Annonymus TN
 Landwasser Viaduct สะพานรถไฟกลางเทือกเขาแอลป์ ผลงานวิศวกรรมที่โค้งเข้าไปในภูเขาอย่างน่าเหลือเชื่อ
 รู้หรือไม่? เปิดรายได้พนักงานส่งพัสดุของแต่ละแอป วันหนึ่งได้เท่าไร
 ทำไมสับปะรดเคยเป็นของฟุ่มเฟือยที่สุดของยุโรป
 AI วิเคราะห์สถิติ 20 ปีหวยงวด 1 ตุลาคม 69 ให้เลขท้าย 2 ตัวเน้นๆ!
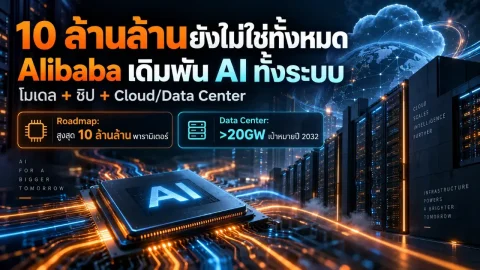 10 ล้านล้านพารามิเตอร์ยังไม่ใช่ทั้งหมด — เบื้องหลังแผน AI ครั้งใหญ่ของ Alibaba
 รีวิวหนังดัง THE X FILES
 ฮ่องเต้จีนทำไมต้องมี สายลูกปัดบังหน้า เหตุผลแท้จริงไม่ใช่แค่ความสวยงาม
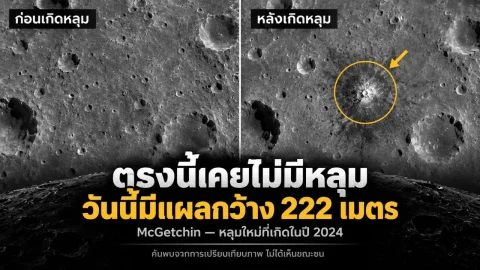 ดวงจันทร์มี “แผลใหม่” กว้าง 222 เมตร — ภาพก่อนและหลังเผยหลุมที่ไม่เคยอยู่ตรงนั้น
 5 คณะที่เรียนจบมาแล้ว มีอาชีพรองรับมากกว่าที่คิด
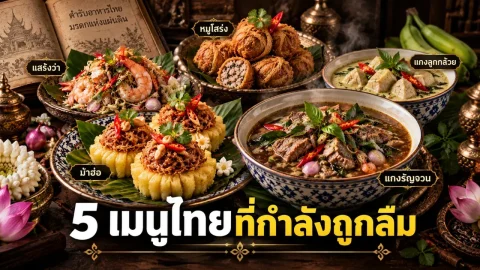 5 เมนูอาหารไทยโบราณที่หาทานยาก ชื่อคุ้นหู แต่คนรุ่นใหม่อาจไม่เคยชิม
 แปลปกสลาก งวด 1 ต.ค. 69 ส่องตัวเลขจากภาพปกสลากกินแบ่งรัฐบาล
 อยู่คนเดียวตอนอายุมากขึ้น…ทำไมบางวันถึงรู้สึกว่าเวลาผ่านไปเร็วเหลือเกิน
 อำเภอที่ขอแยกตัวเป็นจังหวัด อำเภอล่าสุดของประเทศไทย
 ข่าววันนี้
 มาลัยรัดเกล้า” แฟชั่นดอกไม้ไทยที่กลับมาอยู่บนมวยผมทนายลวงโลก–ทนายกามกิจ–ทนายหิวแสง! เมื่อ "ทนายดัง" ไม่ได้แปลว่า "ทนายดี"ม.วลัยลักษณ์ จัดงานสานสัมพันธ์ ประชาคมท่าศาลา ปี’69 ยกระดับท้องถิ่นสู่ความยั่งยืนหนุ่มป่วยจิตคลั่ง ควงมีดบุกบัานหวังปล้ำเมียชาวบ้าน ผัวเข้าห้ามไม่ฟัง ยิงสวนเข้าหน้าท้องดับ