แค่ “ไฟล์ภาพ” ไฟล์เดียว ทำไมถึงกลายเป็นจุดเริ่มต้นของการเจาะเข้า OpenAI ได้?
ฟังดูเหมือนพล็อตหนังไซไฟ แต่เรื่องนี้คือเคสด้านความปลอดภัยที่ทำให้หลายคนต้องหันกลับมามองใหม่ว่า ในยุคที่ระบบต่าง ๆ เชื่อมกันหมดแล้ว “จุดเล็กที่สุด” อาจกลายเป็นประตูบานใหญ่ที่สุดของการโจมตีได้เหมือนกัน
ประเด็นที่ถูกพูดถึง คือรายงานของทีมวิจัยความปลอดภัยจาก Hacktron ที่อธิบายว่า พวกเขาสามารถไต่ระดับจากการอัปโหลดไฟล์ภาพในฟอรั่มชุมชน ไปจนถึงการเข้าถึงบัญชี ChatGPT/Codex ของพนักงาน และใช้บัญชีนั้นเชื่อมต่อไปยัง GitHub ภายในองค์กรได้สำเร็จ โดยทั้งหมดไม่ได้เริ่มจาก “การแฮกระบบ AI โดยตรง” แต่เริ่มจากห่วงโซ่ของช่องโหว่หลายชั้นที่ต่อกันพอดี【turn367424search2†L1-L4】【turn367424search1†L1-L4】
เรื่องนี้เกิดอะไรขึ้น?
หัวใจของเรื่องอยู่ตรงนี้: ทีมวิจัยพบว่าการอัปโหลดไฟล์ภาพประเภท HEIF/HEIC ไปยังฟอรั่มชุมชนของ OpenAI สามารถพาไปสู่การรันโค้ดบนระบบของฟอรั่มได้ จากนั้นจึงอาศัยปัญหาเรื่องสิทธิ์ของระบบล็อกอินแบบ SSO ที่เชื่อมบัญชีฟอรั่มกับบัญชี OpenAI ทำให้สามารถไต่ต่อไปยังบัญชี ChatGPT และ Codex ของผู้ใช้ที่ล็อกอินผ่านระบบนั้นได้【turn367424search2†L1-L4】
ถ้าฟังแบบง่าย ๆ มันไม่ใช่การ “เจาะ AI แล้ว AI พังเอง” แต่เป็นการใช้ช่องโหว่ของระบบแวดล้อมรอบ ๆ AI แล้วอาศัยการเชื่อมต่อของบริการต่าง ๆ เพื่อขยับจากจุดหนึ่งไปอีกจุดหนึ่ง จนสุดท้ายไปแตะพื้นที่ที่ละเอียดอ่อนกว่าเดิมมาก【turn367424search2†L1-L4】【turn367424search1†L1-L4】
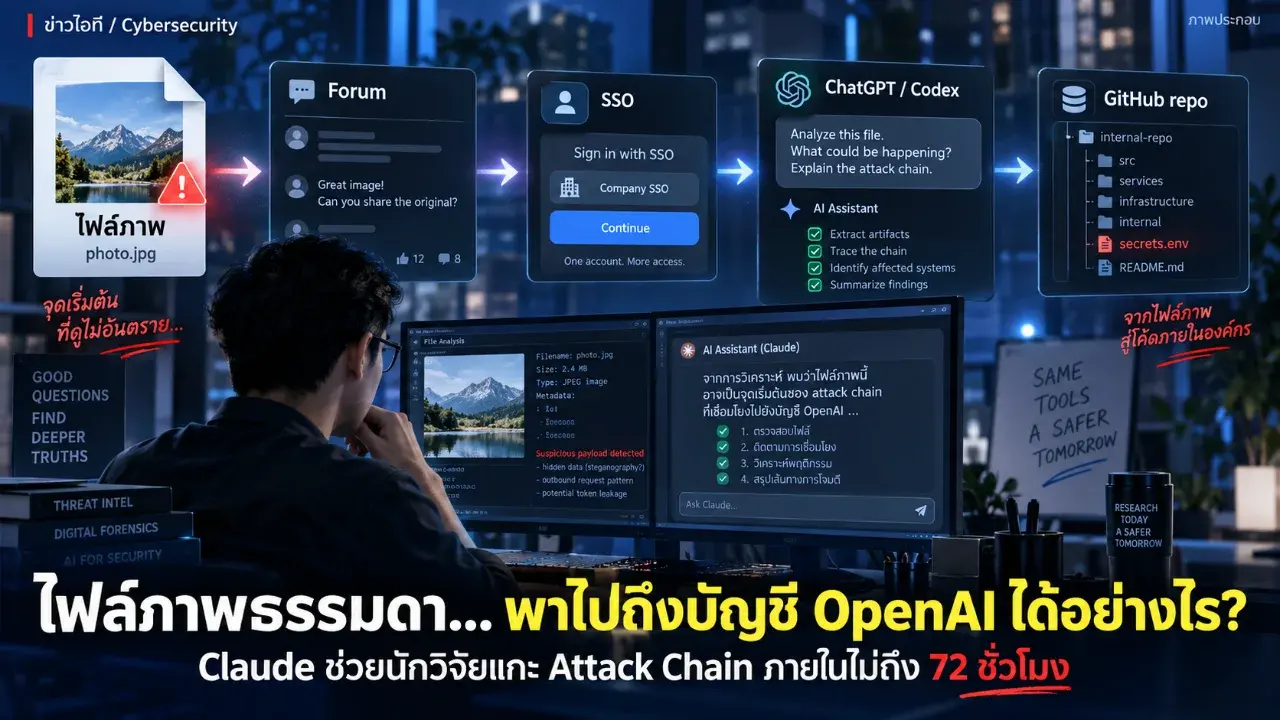
Attack Chain ที่คนพูดถึง: รูปภาพ → Forum → SSO → ChatGPT/Codex → GitHub
ถ้าสรุปเส้นทางแบบสั้นที่สุด ห่วงโซ่นี้จะหน้าตาประมาณนี้
- รูปภาพ (Image Upload) – จุดเริ่มต้นคือไฟล์ภาพที่ถูกออกแบบมาให้ไปกระตุ้นช่องโหว่ในกระบวนการประมวลผลภาพ
- Forum – ฟอรั่มชุมชนกลายเป็นจุดแรกที่ถูกยึด เพราะเป็นบริการสาธารณะที่เปิดรับไฟล์จากผู้ใช้
- SSO – เมื่อระบบล็อกอินกลางให้สิทธิ์กว้างเกินจำเป็น จุดนี้จึงกลายเป็นสะพานเชื่อมไปยังบริการอื่น
- ChatGPT / Codex – บัญชีที่ถูกเชื่อมผ่าน SSO ทำให้ผู้วิจัยเข้าถึงบัญชีของพนักงานบางส่วนได้
- GitHub – เมื่อบัญชี Codex บางตัวผูกกับ GitHub ภายในองค์กรอยู่แล้ว จึงสามารถไปถึงระดับเปิด pull request ใน repo ภายในได้
นี่จึงเป็นตัวอย่างชัดมากของคำว่า attack chain หรือ “ห่วงโซ่การโจมตี” ที่ไม่ได้อาศัยบั๊กใหญ่ตัวเดียว แต่ใช้ช่องโหว่หลายจุดเรียงต่อกันจนเกิดผลกระทบที่ใหญ่กว่าต้นทางมาก【turn367424search2†L1-L4】
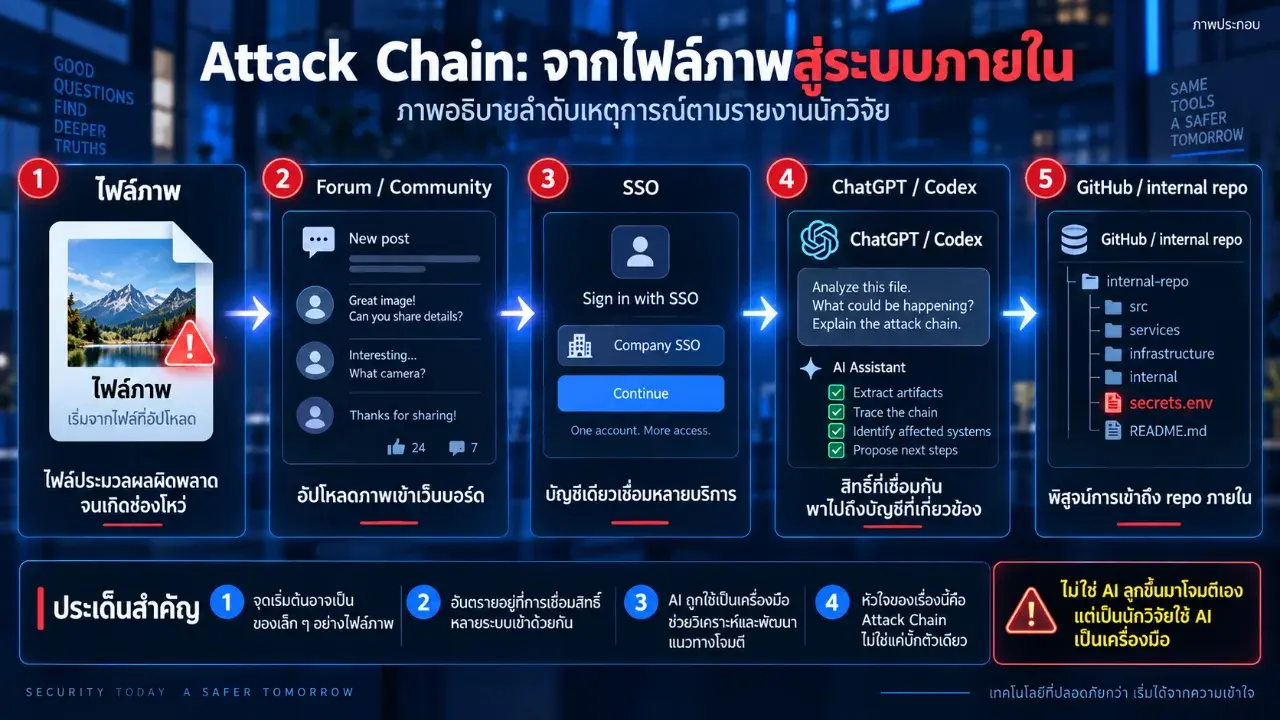
สิ่งที่น่าคิดที่สุด ไม่ใช่แค่ “โดนเจาะ” แต่คือ “สิทธิ์มันไหลต่อกันได้”
สิ่งที่ทำให้เคสนี้ถูกพูดถึงมาก ไม่ใช่เพราะเริ่มจากไฟล์ภาพอย่างเดียว แต่เพราะหลังจากผ่านด่านแรกไปแล้ว ระบบที่ควรแยกกันกลับเชื่อมอำนาจกันแน่นเกินไป
ถ้ามองในเชิงระบบ ความน่ากังวลมีอยู่ 3 ชั้น
- บริการเล็ก ๆ อาจกลายเป็นทางเข้าของบริการใหญ่
ฟอรั่มชุมชนดูเหมือนไม่ใช่ระบบสำคัญระดับ core แต่ถ้ามันเชื่อมกับระบบล็อกอินกลาง มันก็อาจกลายเป็นประตูเข้าบ้านหลังใหญ่ได้ - SSO ที่สะดวก อาจขยาย blast radius
ระบบ Single Sign-On ช่วยให้ใช้งานสะดวกขึ้นมาก แต่ถ้ากำหนด scope หรือสิทธิ์ไม่แคบพอ การยึดบริการเล็กจุดเดียวอาจลากไปถึงหลายบริการพร้อมกัน - AI account ไม่ได้อันตรายเพราะโมเดลอย่างเดียว แต่อันตรายเพราะมัน “เชื่อมต่อ” เยอะ
เมื่อบัญชีผู้ช่วย AI มีสิทธิ์เข้าถึง GitHub, Slack, อีเมล หรือเครื่องมือภายใน มันจึงไม่ได้เป็นแค่แชตบอตอีกต่อไป แต่เป็นจุดรวมของสิทธิ์และ workflow หลายอย่าง
แล้วสุดท้ายพวกเขาทำอะไรได้แค่ไหน?
จากรายละเอียดที่ถูกรายงาน ทีมวิจัยใช้การเปิด pull request ใน repo ภายในเป็นหลักฐานยืนยันว่าพวกเขาไปถึงปลายทางได้จริง ก่อนจะหยุดการทดสอบ และแจ้งรายงานผ่านกระบวนการ responsible disclosure ตามแนวบั๊กบาวน์ตี้ ซึ่ง OpenAI ระบุว่ามีการแก้ไขฝั่ง token / session ที่เกี่ยวข้อง และจ่ายเงินรางวัลตอบแทนหลังรับรายงานแล้ว【turn367424search1†L1-L4】【turn336649search2†L1-L4】
พูดอีกแบบคือ เคสนี้ไม่ใช่ข่าว “ข้อมูลทุกอย่างรั่วกระจาย” แต่เป็นข่าวที่แสดงให้เห็นว่า ถ้าคนที่เจอไม่ใช่นักวิจัยที่ตั้งใจรายงาน แต่เป็นผู้ไม่หวังดี ผลลัพธ์อาจหนักกว่านี้มาก
บทเรียนสำคัญที่หลายองค์กรควรดูเคสนี้ไว้
- อย่าคิดว่าระบบรอง เช่น เว็บบอร์ด ฟอรั่ม หรือ help community เป็นของ “เสี่ยงต่ำ” เสมอไป
- ทุกระบบที่รับไฟล์จากผู้ใช้ ควรถือว่าเป็นจุดเสี่ยงสูง โดยเฉพาะไฟล์ภาพหรือไฟล์ที่ต้องผ่านตัวแปลง/ตัวถอดรหัสหลายชั้น
- SSO ควรให้สิทธิ์เท่าที่จำเป็นจริง ๆ และต้องแยก scope ให้ชัด
- บัญชี AI agent หรือ coding assistant ไม่ควรถูกให้สิทธิ์กว้างเกินจำเป็น เพราะมันมักเชื่อมต่อระบบสำคัญหลายตัวพร้อมกัน
- การแยก privilege และการจำกัด connector access จะสำคัญขึ้นเรื่อย ๆ ในยุคที่ AI เข้าไปอยู่ใน workflow ขององค์กร
สรุป
เคสนี้เป็นตัวอย่างที่ดีมากว่า ความเสี่ยงในโลกเทควันนี้ไม่ได้อยู่แค่ “ตัวโมเดล AI” แต่อยู่ที่ระบบทั้งหมดรอบตัวมันด้วย
ไฟล์ภาพหนึ่งไฟล์อาจดูไม่มีพิษภัย ฟอรั่มชุมชนอาจดูเป็นแค่พื้นที่คุยกัน SSO อาจดูเป็นเรื่องความสะดวก และบัญชี AI อาจดูเป็นแค่เครื่องมือทำงาน แต่พอทุกอย่างเชื่อมถึงกัน ห่วงโซ่เล็ก ๆ เหล่านี้ก็อาจกลายเป็นเส้นทางโจมตีเต็มรูปแบบได้ทันที
และนี่คือเหตุผลที่ข่าวนี้น่าสนใจมาก เพราะมันไม่ได้สอนแค่ว่า “AI เก่งขึ้น” แต่มันกำลังเตือนว่า ระบบที่เชื่อม AI เข้ากับเครื่องมือจริงในองค์กร ต้องถูกออกแบบด้วยความระวังมากกว่าเดิมหลายเท่า
ที่มา: Hacktron AI และข้อมูลการเปิดเผยเหตุการณ์/การแก้ไขจากฝั่ง OpenAI ตามรายงานสาธารณะ【turn367424search2†L1-L4】【turn336649search2†L1-L4】
เขียนโดย พีรพัฒน์ พีพี
 5 โรงเรียนไทย ที่ค่าเทอมแพงที่สุด ปีละหลายแสน (ไม่รวมนานาชาติ)
 เปิด 10 จังหวัดที่มีเงินหมุนเวียนสูงที่สุด เมืองไหนรวยที่สุดในไทย?
 ประเทศไหนกินข้าวเหนียวมากที่สุดในโลก เผยตัวเลขการบริโภคที่หลายคนอาจคาดไม่ถึง
 ประเทศยักษ์ใหญ่อันดับ 1 ของโลก ที่มีปริมาณการส่งออกข้าวมากที่สุด
 5 มหาวิทยาลัยไทยที่อัตราการแข่งขันสูงที่สุด บางสาขาคนสมัครหลายพัน แต่รับเพียงหลักสิบ
 3 อำเภอของประเทศไทย ที่ขอแยกตัวเป็นจังหวัดใหม่
 เปิดประวัติโรงพยาบาลร้างในประเทศไทย มีชื่ออะไรบ้าง และสาเหตุที่ต้องปิดคืออะไร?
 7 นักร้องลูกทุ่งไทยที่มีค่าจ้างขึ้นเวทีสูงที่สุด เปิดเรตราคาหลักแสนต่อโชว์
 5 เมืองร้างในไทยที่ครั้งหนึ่งเคยมีผู้คนอาศัยอยู่ ก่อนถูกทิ้งร้างจนเหลือเพียงร่องรอยประวัติศาสตร์
 7 จังหวัดในไทยที่มีพื้นที่ป่าไม้มากที่สุด เปิดอาณาจักรสีเขียวผืนใหญ่ที่ยังคงความอุดมสมบูรณ์
 ชิซึกะเป็นนางเอกหรือนางรองกันแน่?
 ส่องเลขทะเบียนรถนายกอนุทิน เปิดงานมหกรรมพืชสวนโลก จ.อุดรธานี แนวทางเลข วันที่ 16 พฤศจิกายน 2569
 ข่าววันนี้