มัลแวร์ ToxicPanda 2.0 กำลังออกปล้นเงินในบัญชีของผู้ใช้งาน Android
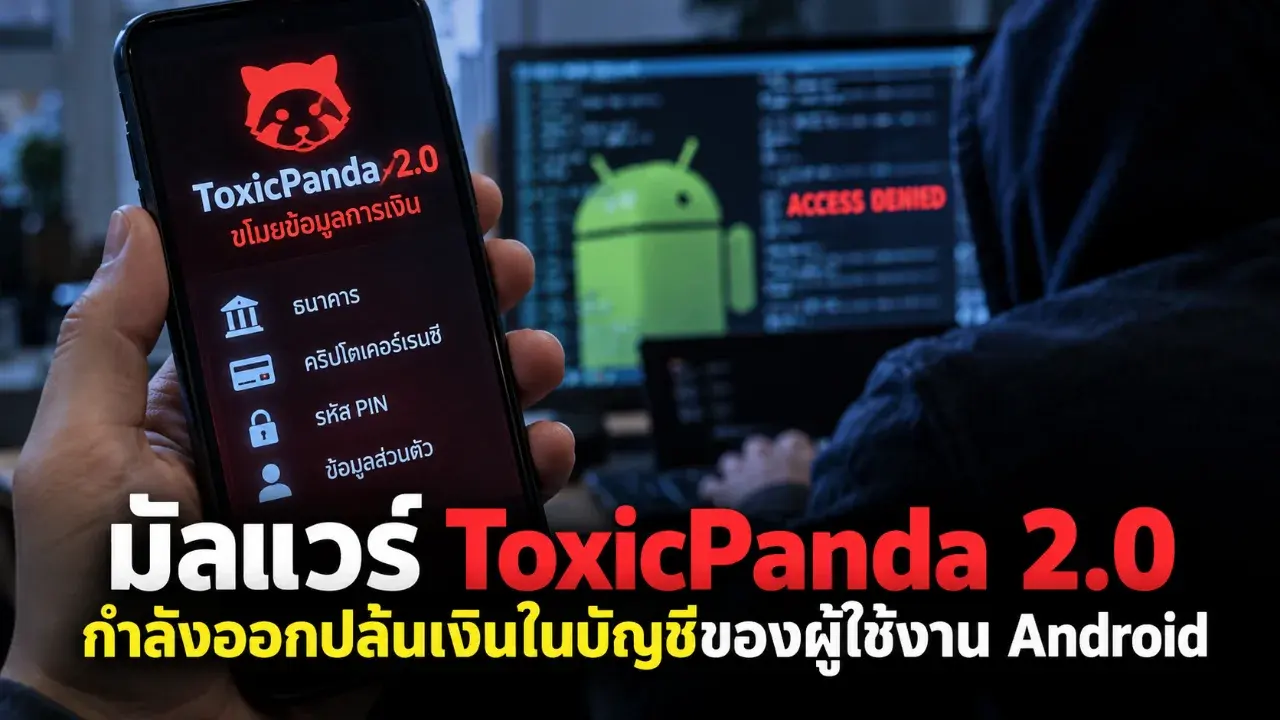
จากรายงานโดยเว็บไซต์ Cyber Security News ได้กล่าวถึงการตรวจพบการกลับมาของมัลแวร์ ToxicPanda ในเวอร์ชันใหม่ภายใต้ชื่อ ToxicPanda 2.0 โดยทีมวิจัยจาก Zimperium บริษัทผู้เชี่ยวชาญด้านการรักษาความปลอดภัยบนโทรศัพท์มือถือ ซึ่งทางทีมวิจัยได้กล่าวว่า มัลแวร์เวอร์ชันใหม่นี้นั้นมีการอัปเกรดความสามารถขึ้นอย่างมาก โดยตัวมัลแวร์ได้ขยายจำนวนแอปพลิเคชันที่เป็นเป้าหมายของการขโมยเงินและข้อมูลมากขึ้นกว่าเดิม ซึ่งตัวมัลแวร์มีความสามารถในการขโมยรหัส PIN จากแอปพลิเคชันธนาคารและคริปโตเคอร์เรนซีมากถึง 140 แอป ทั้งยังมีความสามารถในการซ้อนหน้าจอ (Overlay Attack) เพื่อขโมยรหัสเข้าใช้งานบนแอปของสถาบันการเงินมากถึง 349 แอป ใน 16 ประเทศทั่วโลก ไม่เพียงเท่านั้นมัลแวร์เวอร์ชันนี้ยังรองรับคำสั่ง (Command) มากถึง 167 คำสั่ง เรียกได้ว่ามีความสามารถที่หลากหลายมาก
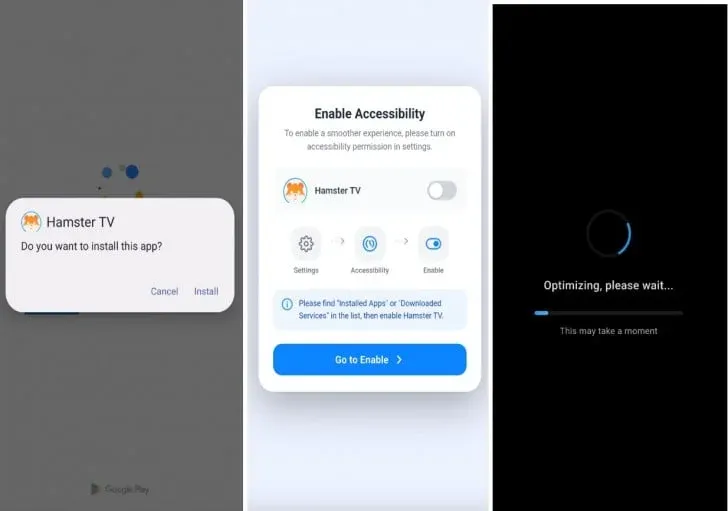
ทางทีมวิจัยรายงานว่า การแพร่ระบาดของมัลแวร์ตัวนี้จะเริ่มจากการหลอกให้เหยื่อทำการติดตั้งแอปพลิเคชันปลอมซึ่งจะทำหน้าที่เป็นมัลแวร์นกต่อ (Dropper) หลังจากที่รันขึ้นมาตัวมัลแวร์ก็จะทำการเด้งหน้าจอที่มีอินเทอร์เฟซ (Interface) คล้ายคลึงกับแอปสโตร์อย่างเป็นทางการของระบบ Android อย่าง Google Play เพื่อติดตั้งและขอสิทธิ์ที่เกี่ยวข้องกับการใช้งานเครือข่ายส่วนตัวเสมือน (VPN หรือ Virtual Private Network) หลังจากติดตั้งเสร็จ ตัวแอปปลอมก็จะทำการขอสิทธิ์ในการใช้งานโหมดสำหรับช่วยเหลือผู้ใช้งานที่พิการ หรือ Accesibility Mode ในทันที ซึ่งการขอสิทธิ์นี้จะช่วยให้มัลแวร์สามารถทำการติดตาม (Monitor) แอปพลิเคชันเป้าหมาย, แอบเก็บข้อมูลบนหน้าจอ, ดักจับการพิมพ์ (Keylogging), ซ้อนหน้าจอ, และช่วยให้แฮกเกอร์สามารถเข้าถึงเครื่องของเหยื่อจากระยะไกลได้ (Remote Access) นอกจากนั้นหลังจากติดตั้งเสร็จตัวมัลแวร์จะทำการรวบรวมรายชื่อแอปพลิเคชัน, ชื่อแพ็คเกจ (Package), และไอคอนของแอปพลิเคชันเหล่านั้นกลับไปยังเซิร์ฟเวอร์ควบคุม (C2 หรือ Command and Control) เพื่อใช้ในขั้นตอนถัดไป
จากนั้นเมื่อเหยื่อเรียกได้งานแอปพลิเคชันเกี่ยวกับการเงินที่อยู่ในลิสต์รายชื่อแอปพลิเคชันเป้าหมายของมัลแวร์ ตัวมัลแวร์ก็จะติดต่อกับทางเซิร์ฟเวอร์ C2 เพื่อขอไฟล์สำหรับซ้อนทับหน้าจอแอปพลิเคชันในรูปแบบไฟล์ HTML ขึ้นมาเพื่อดักเก็บข้อมูลล็อกอินผ่านทางการปลอมเป็นหน้าล็อกอิน นอกจากนั้นตัวมัลแวร์ยังสามารถซ้อนหน้าจอใส (Transparent) เหนือหน้าจอป้อนข้อมูลของแอปพลิเคชันธนาคาร (Banking Keypad) ไม่เพียงเท่านั้นตัวมัลแวร์ยังสามารถใช้การซ้อนหน้าจอด้วยหน้าจอปลดล็อกมือถือปลอม เพื่อดักเก็บรหัสปลดล็อกหน้าจอได้อีกด้วย
ความสามารถยังไม่หมดเพียงเท่านั้น ตัวมัลแวร์ยังมีความสามารถในการใช้คำสั่ง เพื่ออัปเดตรายชื่อแอปพลิเคชันเป้าหมายและคำค้นหา (Keyword) ที่ใช้ในการดักจับรหัส PIN ได้อย่างยืดหยุ่นโดยไม่ต้องติดตั้งแอปพลิเคชันแฝงมัลแวร์ตัวใหม่บนเครื่องของเหยื่อ นอกจากนั้นยังมีการใช้ประโยชน์จาก Accessibility Mode เพื่อเปิดใช้งาน โหมดนักพัฒนาหรือ Developer Options เพื่อเปิดใช้งาน Wireless Debugging ที่จะช่วยให้มัลแวร์และแฮกเกอร์มีสิทธิ์ในการเข้าถึงเครื่องของเหยื่อในระดับสูงสุด หรือ Shell ด้วยการจับคู่ (Pair) ตัว ADB Client บนเครื่องของเหยื่อเองผ่านหมายเลขไอพี 127.0.0.1 เรียกได้ว่าสามารถใช้ทางลัดเลาะ เข้าควบคุมเครื่องได้อย่างเบ็ดเสร็จเด็ดขาด
เขียนโดย Annonymus TN
 ดอกลิลลี่แห่งหุบเขา ดอกไม้รูประฆังแสนงดงามที่ซ่อนพิษต่อหัวใจ
 5 มหาวิทยาลัยไทยที่อัตราการแข่งขันสูงที่สุด บางสาขาคนสมัครหลายพัน แต่รับเพียงหลักสิบ
 5 โรงเรียนไทย ที่ค่าเทอมแพงที่สุด ปีละหลายแสน (ไม่รวมนานาชาติ)
 สยามลอตเตอรี่ ฉบับช่วยราษฎร์ขัดสน เปิดเลขวงกลม 4-8 จัด 6 คู่เงิน แบ่งสองกลุ่มชัดเจน
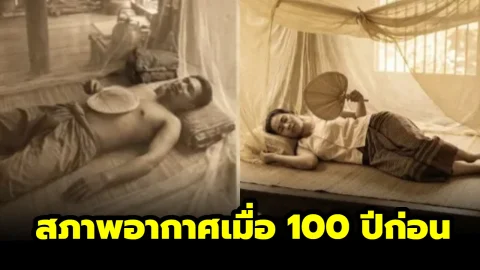 ย้อนรอยสภาพอากาศเมื่อ 100 ปีก่อน ในยุคที่โลกยังไม่มีแอร์ คนรุ่นก่อนผ่านฤดูร้อนมาได้อย่างไร
 ส่องเลขทะเบียนรถนายกอนุทิน เปิดงานมหกรรมพืชสวนโลก จ.อุดรธานี แนวทางเลข วันที่ 16 พฤศจิกายน 2569
 พี่จันทร์ ชุดเต็ม งวด 16 พ.ย. 2569 ชูเลข 6 วงกลม จัด 4 คู่เน้นเลขท้ายเดียวกัน
 3 อำเภอของประเทศไทย ที่ขอแยกตัวเป็นจังหวัดใหม่
 7 จังหวัดในไทยที่มีพื้นที่ป่าไม้มากที่สุด เปิดอาณาจักรสีเขียวผืนใหญ่ที่ยังคงความอุดมสมบูรณ์
 ส่องเลขธูปมงคล เจ๊ฟองเบียร์ วันที่ 16 พฤศจิกายน 2569
 รีวิวหนังดัง IN THE GREY เหลี่ยมจารชน คนเหนือเทา
 ภาพยนตร์ไทยเรื่องแรก ที่ทำรายได้รวมมากถึง 200 ล้านบาท
 ข่าววันนี้
 “ต๊ะ นารากร” จี้สอบมูลนิธิ WDT ปมเงินบริจาคถูกกล่าวหาโอนใช้ส่วนตัว
 “นายกฯอนุทิน” ห่วงคนไทยชายแดน มอบ “ป.ป๊อป” มหาดไทย ตรวจพื้นที่ชายแดนแม่สอด“นายกฯอนุทิน” ห่วงคนไทยชายแดน มอบ “ป.ป๊อป” มหาดไทย ตรวจพื้นที่ชายแดนแม่สอด
 กรมอุตุนิยมวิทยาเตือนภาคใต้ฝนตกหนักถึงหนักมาก 9–13 พ.ย. 2569 อีสานอุณหภูมิลด 3–5 องศาเซลเซียส