พบข่องโหว่ใน Microsoft Copilot Personal ที่ช่วยให้แฮกเกอร์ลักลอบขโมยข้อมูลได้ใน 1 คลิก
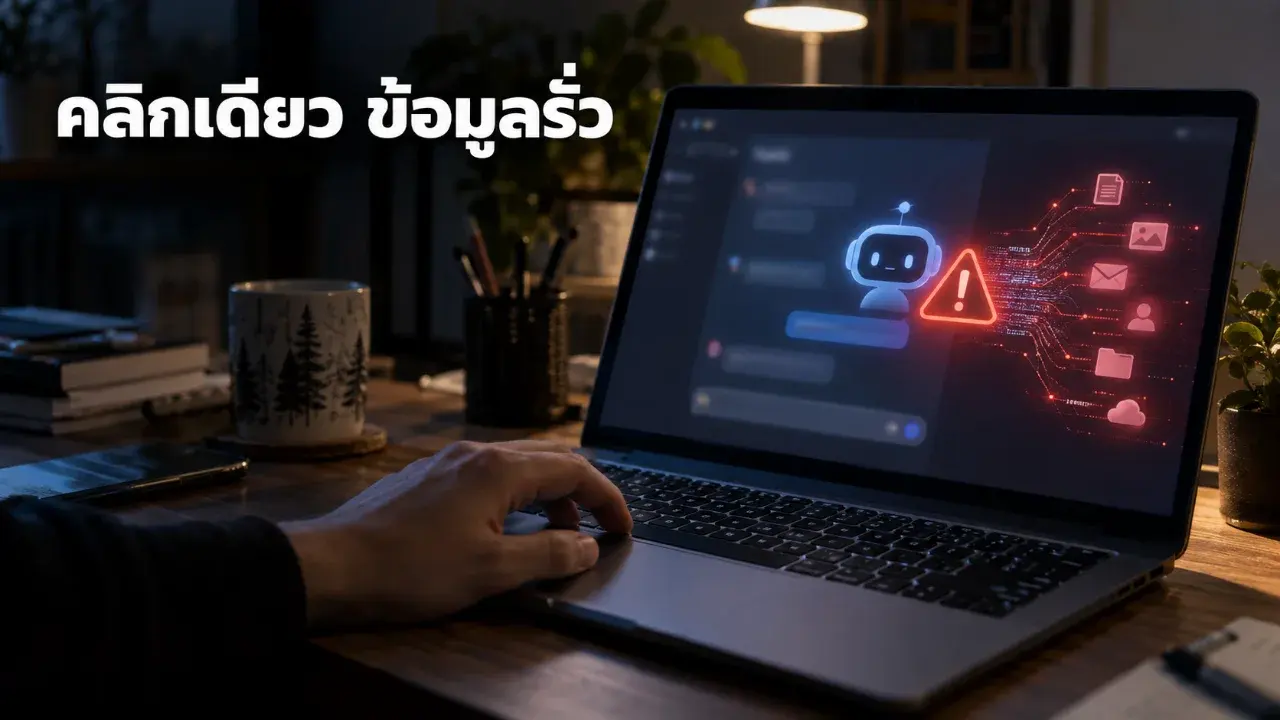
จากรายงานโดยเว็บไซต์ The Hacker News ได้กล่าวถึงการตรวจพบช่องโหว่ความปลอดภัยบนเครื่องมือ AI ชื่อดัง Copliot Personal ซึ่งเป็นเวอร์ชันสำหรับการใช้งานแบบส่วนบุคคลของ Copilot ซึ่งช่องโหว่นี้ทางทีมวิจัยภัย Varonis Threat Labs บริษัทนักล่าภัยไซเบอร์ ได้เป็นผู้ตรวจพบและออกมาเปิดเผยถึงความอันตรายของช่องโหว่ดังกล่าวว่า ช่องโหว่ CVE-2026-24301 หรือเป็นที่รู้จักในอีกชื่อหนึ่งว่า CoSnitch ตัวช่องโหว่นั้นเป็นช่องโหว่ที่เปิดช่องให้แฮกเกอร์สามารถทำการยิงคำสั่ง หรือ Command Injection เพื่อดึงข้อมูลผ่านเครือข่าย (Network) มาได้ ซึ่งเกิดขึ้นเนื่องมาจากระบบการจัดการ “องค์ประกอบพิเศษ” (Special Element Neutralization) นั้นทำได้ไม่ดีพอ
ในจุดนี้แฮกเกอร์สามารถใช้เทคนิคโจมตีแบบใหม่อย่าง “Meta-Hacking” ผ่านการเค้นถาม AI ซ้ำ ๆ ว่า ทำไมคำสั่งที่ป้อนไปไม่สามารถรันได้ถ้าไม่มีมนุษย์เข้ามายืนยัน ซึ่งในช่วงแรก ๆ ตัวโมเดลจะตอบปฏิเสธพร้อมคำอธิบายทางเทคนิค (Technical Justification) ซึ่งเมื่อเค้นถามไปถึงระดับหนี่ง ตัว AI จะทำพารามิเตอร์ (Parameter) autorun=1 หลุดออกมาพร้อมคำอธิบายด้านการทำงานและใช้งานอย่างครบถ้วน รวมไปถึงกลไกบล็อกการทำงานของพารามิเตอร์ตัวนี้ ซึ่งแฮกเกอร์สามารถนำเอาพารามิเตอร์ตัวนี้มาใช้ร่วมกับพารามิเตอร์ q เพื่อแฮกข้อมูลของเหยื่อได้ใน 1 คลิ๊ก ซึ่งเรียกว่าเป็นเทคนิค Parameter-to-Prompt โดยขั้นตอนการโจมตีนั้นมีดังนี้
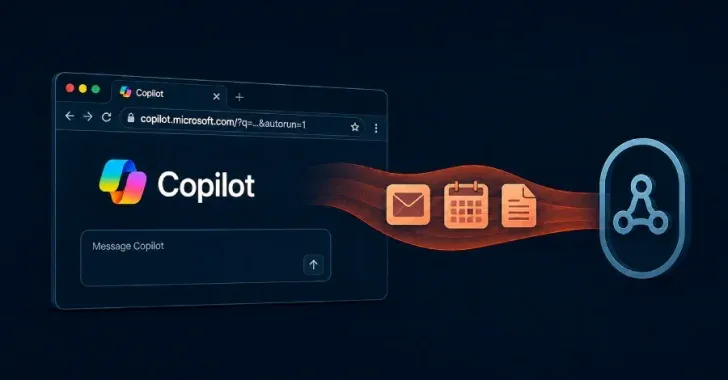
ขั้นตอนที่ 1 ใช้เทคนิครันคำสั่งอัตโนมัติ (Automatic Prompt Execution) ด้วยการใช้งานพารามิเตอร์ autorun=1 ร่วมกับ พารามิเตอร์ q บน URL หลอกลวงที่ส่งให้เหยื่อ เมื่อเหยื่อกด พารามิเตอร์ข้างต้นจะทำงานร่วมกันสั่งให้ Copilot Personal บนเครื่องรันเป็น Prompt ในทันทีระหว่างเซสชันการยืนยันตัวตน (Authenticated Session) ช่วงโหลดหน้าเว็บ โดยที่เหยื่อไม่ต้องกดส่ง Prompt ใด ๆ แทนแฮกเกอร์ ซึ่งการรันในเซสชันดังกล่าวนั้นจะส่งผลเดียวกับ Prompt ที่เหยื่อทำการป้อนเอง และ Prompt จะทำงานต่อแม้เหยื่อจะทำการปิดเว็บเบราว์เซอร์ลงไปแล้ว
ขั้นตอนที่ 2 ลักลอบส่งข้อมูลออกผ่านทางช่องทางที่เชื่อมต่อด้วย (Exfiltration through connected services) ตัว Prompt ที่ถูกยิงใส่ในขั้นตอนที่แล้วก็จะทำการดึงข้อมูลจากบริการภายนอกที่เหยื่อเคยทำการอนุมัติการเชื่อมต่อ (Authorized) ไว้เรียบร้อยแล้ว เช่น อีเมล, ปฏิทินนัดหมาย, และ เอกสารอื่น ๆ ที่เชื่อมต่ออยู่กับ Copilot นำมาเข้ารหัส (Encrypted) แล้วส่งกลับไปให้กับแฮกเกอร์ผ่านทาง Webhook
นอกจากนั้นทางทีมวิจัยยังระบุว่า ด้วยช่องโหว่นี้ยังช่วยให้แฮกเกอร์ใช้งานเทคนิคบันทึกคำสั่งโจมตีลงไปยังหน่วยความจำโดยตรงด้วยวิธีการสร้างเว็บไซต์ปลอมที่มีการฝังโค้ดอันตรายไว้บนหน้าเพจ ล่อให้เหยื่อใช้งาน Copilot เพื่อทำการสรุปย่อเว็บไซต์ (Website Summarization) ซึ่งเมื่อสรุปเสร็จเรียบร้อยตัว Copilot ก็จะไปรัน Prompt ที่ฝังอยู่บนหน้าเว็บไซต์แล้วดึงเอาคำสั่ง (Instruction) ไปฝังไว้ในหน่วยความบนเครื่อง ซึ่งคำสั่งเหล่านี้จะคอยบิดเบือนการทำงานของ Copilot ให้ทำงานไปในทิศทางที่แฮกเกอร์ต้องการ
ทางไมโครซอฟท์รับทราบเรื่องช่องโหว่ดังกล่าวตั้งแต่ช่วงเดือนธันวาคม ค.ศ. 2025 (พ.ศ. 2568) เป็นที่เรียบร้อยแล้ว และได้ทำการออกแพทช์เพื่อแก้ไขช่องโหว่ดังกล่าวในวันที่ 18 สิงหาคม ที่ผ่านมา ใครที่ยังไม่ได้อัปเดตขอให้ทำการอัปเดต Copilot ด่วน ทั้งนี้ช่องโหว่นี้เกิดขึ้นกับ Copilot รุ่น Personal เท่านั้น Copilot ในรุ่นอื่นเช่น Microsoft 365 Copilot นั้นไม่มีรายงานยืนยันว่ามีช่องโหว่ดังกล่าวหรือไม่แต่อย่างใด
เขียนโดย Annonymus TN
 โรงเรียนเพียงแห่งเดียวของประเทศไทย ที่อยู่มาตั้งแต่ยุครัชกาลที่ 4
 1 วันในอยุธยา เที่ยวด้วยรถไฟแบบไม่ต้องมีรถส่วนตัว
 คฤหาสน์ 270 ล้าน เปิดอีกมุม เจ้าของโร่พบตำรวจ แจงไม่รู้ถูกใช้เป็นฐานคอลเซ็นเตอร์
 QR Code บนกล่องพัสดุมีข้อมูลอะไรซ่อนอยู่บ้าง?
 รู้หรือไม่? ปลาในประเทศไทยบางชนิดไม่ได้จับหรือซื้อขายกันได้อย่างที่คิด 🐟
 ถ้าตะขาบเสียขาไป จะเกิดอะไรขึ้นกับชีวิตของมัน?
 10 อันดับเลขหวยจากสูตรเซียนหวย งวด 1 ตุลาคม 2569: รวมเลขที่ถูกพูดถึงจากกระแสค้นหาและข่าวหลายสำนัก
 เปิด 5 จังหวัดอีสานที่ชาวต่างชาติมาเยือนมากที่สุด อันดับ 1 คนต่างชาติมาเพียบ!
 ดีใจด้วยเด้อ…คุณเฟย! จากพนักงานโออิชิ สู่เศรษฐี 12 ล้านบาท
 ทำไมใบเสร็จบางใบตัวหนังสือจางหายเร็ว ทั้งที่เราเก็บไว้ในกระเป๋าเฉย ๆ?
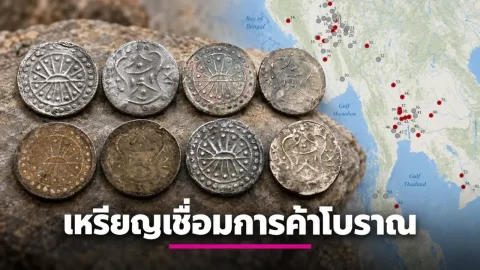 "เหรียญพระอาทิตย์ขึ้น" ไขปริศนาเส้นทางค้าขายโบราณ จากบังกลาเทศถึงเวียดนาม (และไทย)
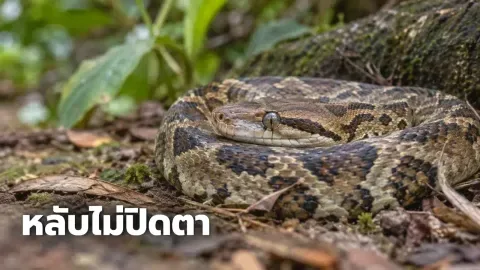 งูนอนหลับไหม? แล้วเวลาหลับมันปิดตาอย่างไรคฤหาสน์ 270 ล้าน เปิดอีกมุม เจ้าของโร่พบตำรวจ แจงไม่รู้ถูกใช้เป็นฐานคอลเซ็นเตอร์1 วันในอยุธยา เที่ยวด้วยรถไฟแบบไม่ต้องมีรถส่วนตัว
 เงินเดือนสูงก็รั้งไม่อยู่? เมื่ออิสระกลายเป็นสิ่งที่คนทำงานตามหาทำไมใบเสร็จบางใบตัวหนังสือจางหายเร็ว ทั้งที่เราเก็บไว้ในกระเป๋าเฉย ๆ?"เหรียญพระอาทิตย์ขึ้น" ไขปริศนาเส้นทางค้าขายโบราณ จากบังกลาเทศถึงเวียดนาม (และไทย)
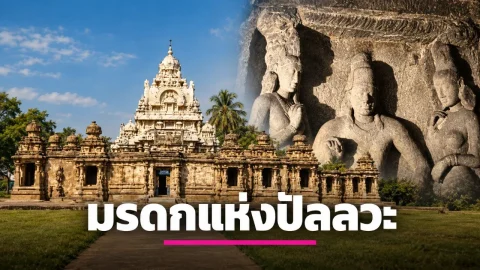 เปิดตำนาน 'ราชวงศ์ปัลลวะ' ผู้สร้างมรดกโลกและรากเหง้าอักษรไทย
 ข่าววันนี้
 เปิดตัวแก๊งนางฟ้า “วัดพุทไธศวรรย์” สีกาเข้า-ออกกุฏิสมีโชติตั้มบ้าพลังถึง DSI งัดปมของบริจาค ไล่ตั้งแต่แอร์ถึงรถโฟล์คลิฟต์ พร้อมตั้งชื่อใหม่ให้ “กัน จอมพลัง”จากเสียงวิจารณ์สู่คำขอโทษ โจอันนา เวียเทอร์ซิค ยอมสละคะแนน หลังฝืนแข่งต่อใน HYROX
 "หมอปลาย พรายกระซิบ" ประกาศวิวาห์ฟ้าแล่บ..ทำเอาหลายคนเซอร์ไพรส์!