นักเล่นของเก่าระวังตัว พบมัลแวร์ AtlasRAT ฝังตัวอยู่ใน Flash Player ปลอม
จากรายงานโดยเว็บไซต์อย่างเป็นทางการของบริษัทผู้พัฒนาเครื่องมือต่อต้านมัลแวร์ชื่อดัง Malwarebytes ได้กล่าวถึงการตรวจพบแคมเปญการแพร่กระจายมัลแวร์ประเภทเข้าควบคุมเครื่องของเหยื่อจากระยะไกล หรือ RAT (Remote Access Trojan) ชื่อ AtlasRAT ผ่านการอาศัยความนิยมของผู้ที่นิยมสื่อยุคเก่าที่ยังต้องใช้งาน Flash Player ในการรับชมหรือเล่นสื่อเหล่านั้นอยู่ ซึ่งแฮกเกอร์จะทำการสร้างเว็บไซต์ปลอมที่อ้างว่ามีเครื่องมือดังกล่าว โดยถ้ามีผู้ที่ทำการค้นหา Flash Player บน Search Engine อย่าง Google ก็มีสิทธิ์ที่จะพบเว็บไซต์ดังกล่าวและหลงเข้ามาติดกับได้
ตัวมัลแวร์นั้นจะมาในคราบไฟล์สำหรับการรัน (Executable File) ที่ตั้งชื่อเลียนแบบ Flash Player ว่า FlashPlay.Exe ซึ่งอ้างว่าเป็นไฟล์สำหรับการติดตั้งเครื่องมือที่มีชื่อว่า “AGE Flash Player” แต่แท้จริงแล้วไฟล์ดังกล่าวนั้นเป็นมัลแวร์นกต่อ (Loader) ที่ถูกเขียนขึ้นโดยภาษา Delphi ที่มีความร้ายกาจคือ ตัวมัลแวร์จะรันบนหน่วยความจำ (In-Memory) ทั้งหมด ซึ่งในขั้นตอนนี้จะเป็นการรันเพื่อทำการประกอบไฟล์มัลแวร์ตัวจริง (Payload) บนหน่วยความจำแทนที่จะเป็นการดาวน์โหลดไฟล์ใหม่ลงมาจากเซิร์ฟเวอร์ควบคุม (C2 หรือ Command and Control) ซึ่งเรียกว่าเป็นเทคนิคการฝังมัลแวร์แบบไร้ไฟล์ (Fileless)
สำหรับตัว Payload ตัวจริงที่มีชื่อไฟล์ว่า MainDll.Dll นั้นจะใช้ใบรับรองแบบเซ็นเอง (Self‑Signed Certificate) ที่เนียนว่าเป็น CN=update.Microsoft.Com เพื่อใช้ในการติดต่อสื่อสารกับเซิร์ฟเวอร์ C2 ผ่านทาง Transport Layer Security (TLS) โดยใบรับรองที่สร้างเองเซ็นเองด้วยการแอบอ้างโดเมนที่มีความน่าเชื่อถือแม้จะไม่ได้เป็นเจ้าของเองอย่าง Microsoft และ Google นั้น ถ้านำไปใช้กับเว็บเบราว์เซอร์ทั่วไปก็จะโดนปฏิเสธพร้อมกับคำเตือน แต่สำหรับมัลแวร์ที่ถูกเขียนขึ้นมาเพื่อใช้กับใบรับรองรูปแบบดังกล่าวโดยเฉพาะนั้นก็จะสามารถข้ามการระบบตรวจสอบและใช้ในการติดต่อกับเซิร์ฟเวอร์ C2 ได้ทันที
มัลแวร์ AtlasRAT นั้นเรียกได้ว่ามีความสามารถในการขโมยข้อมูลที่หลากหลาย ไม่ว่าจะเป็นการดักเก็บรหัสผ่านด้วยการดักจับการพิมพ์ (Keylogging), เก็บข้อมูลระบบ รวมทั้งรวบรวมรายชื่อของซอฟต์แวร์รักษาความปลอดภัยบนเครื่องทั้งหมด, แอบลักลอบส่งข้อมูลที่ขโมยมาได้ (Exfiltration) ผ่านทางช่องทางที่เข้ารหัส (Encrypted Channel), และยิงโค้ดของไฟล์ DLL เพื่อแฝงมัลแวร์ลงไปยังแอปพลิเคชันต่าง ๆ เช่น WeChat เพื่อใช้ในการแฝงการจราจรของข้อมูล (Traffic) หรืออาจใช้ฟีเจอร์ข้อความในนั้นเพื่อส่งข้อความหลอกลวงให้ผู้อื่นต่อ
ที่น่าเป็นห่วงคือ ทางทีมวิจัยจาก AhnLab ซึ่งเป็นทีมวิจัยที่ตรวจพบแคมเปญนี้นั้นคาดการณ์ว่า แคมเปญที่เกิดขึ้นนี้ไม่น่าจะใช่แคมเปญแบบครั้งเดียวจบ (One-Off) แต่เป็นแคมเปญที่เกิดจากการที่ตัวมัลแวร์ที่เป็นกรณีนี้ถูกขายในตลาดมืด หรือ ให้บริการแบบเช่าใช้ (MaaS หรือ Malware-as-a-Service) มากกว่า ทำให้อาจมีการพบแคมเปญคล้ายกันของมัลแวร์ตัวเดียวกันนี้ในอนาคตได้
เขียนโดย Annonymus TN
 5 โรงเรียนไทย ที่ค่าเทอมแพงที่สุด ปีละหลายแสน (ไม่รวมนานาชาติ)
 พี่จันทร์ ชุดเต็ม งวด 16 พ.ย. 2569 ชูเลข 6 วงกลม จัด 4 คู่เน้นเลขท้ายเดียวกัน
 สยามลอตเตอรี่ ฉบับช่วยราษฎร์ขัดสน เปิดเลขวงกลม 4-8 จัด 6 คู่เงิน แบ่งสองกลุ่มชัดเจน
 3 อำเภอของประเทศไทย ที่ขอแยกตัวเป็นจังหวัดใหม่
 ภาพยนตร์ไทยเรื่องแรก ที่ทำรายได้รวมมากถึง 200 ล้านบาท
 ส่องเลขธูปมงคล เจ๊ฟองเบียร์ วันที่ 16 พฤศจิกายน 2569
 เปิด 10 จังหวัดประชากรเพิ่มขึ้น สวนทางภาพรวมเด็กเกิดน้อย
 7 จังหวัดในไทยที่มีพื้นที่ป่าไม้มากที่สุด เปิดอาณาจักรสีเขียวผืนใหญ่ที่ยังคงความอุดมสมบูรณ์
 ย้อนรอยสภาพอากาศเมื่อ 100 ปีก่อน ในยุคที่โลกยังไม่มีแอร์ คนรุ่นก่อนผ่านฤดูร้อนมาได้อย่างไร
 5 มหาวิทยาลัยไทยที่อัตราการแข่งขันสูงที่สุด บางสาขาคนสมัครหลายพัน แต่รับเพียงหลักสิบ
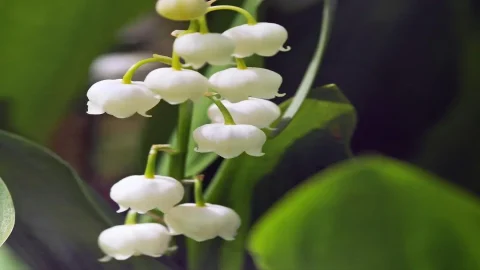 ดอกลิลลี่แห่งหุบเขา ดอกไม้รูประฆังแสนงดงามที่ซ่อนพิษต่อหัวใจ
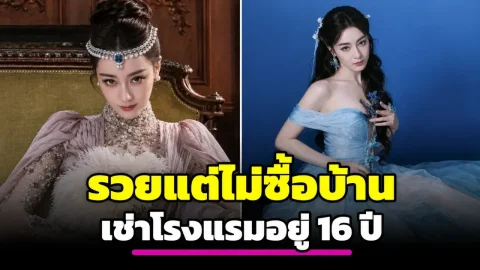 ตี๋ลี่เร่อปา มีทรัพย์สินสุทธิกว่า 40 ล้านดอลลาร์สหรัฐ แต่เธอยังไม่มีบ้าน เธออาศัยอยู่ในโรงแรมมานานถึง 16 ปีแล้ว!
 ข่าววันนี้
 “ต๊ะ นารากร” จี้สอบมูลนิธิ WDT ปมเงินบริจาคถูกกล่าวหาโอนใช้ส่วนตัว
 “นายกฯอนุทิน” ห่วงคนไทยชายแดน มอบ “ป.ป๊อป” มหาดไทย ตรวจพื้นที่ชายแดนแม่สอด“นายกฯอนุทิน” ห่วงคนไทยชายแดน มอบ “ป.ป๊อป” มหาดไทย ตรวจพื้นที่ชายแดนแม่สอด
 กรมอุตุนิยมวิทยาเตือนภาคใต้ฝนตกหนักถึงหนักมาก 9–13 พ.ย. 2569 อีสานอุณหภูมิลด 3–5 องศาเซลเซียส