Phishing "Forg365" สามารถขโมยเซสชันใช้งาน Microsoft 365 ได้
พบเครื่องมือ Phishing "Forg365" สามารถขโมยเซสชันใช้งาน Microsoft 365 ได้อย่างง่ายดาย

จากรายงานโดยเว็บไซต์ The Hacker News ได้กล่าวถึงการที่ทีมวิจัยจากบริษัท ZeroBEC บริษัทผู้เชี่ยวชาญด้านความปลอดภัยของอีเมล ได้ตรวจพบเครื่องมือ PhaaS ตัวใหม่ที่มีชื่อว่า "Forg365" ถูกจัดจำหน่ายผ่านทางช่องทาง Telegram ในราคา 400 ดอลลาร์สหรัฐต่อเดือน (13,349.20 บาท) หรือ 3,800 ดอลลาร์สหรัฐต่อปี (126,844 บาท) ที่มีการกล่าวอ้างว่ามีความสามารถต่าง ๆ มากมาย เช่น การหลอกลวงหมายเลขเครื่อง (Device ID Phishing), การดักขโมยข้อมูลจากการทาง หรือ Adversary-in-the-Middle (AiTM), การหลบเลี่ยงระบบป้องกันบอท (Anti-Bot), การใช้งานปัญญาประดิษฐ์ (AI หรือ Artificial Intelligence) ในการสร้างตัวหลอกล่อ (Lure), และ การจัดการกล่องจดหมาย (Mailbox) หลังแฮกสำเร็จ โดยมีเป้าหมายมุ่งเน้นไปยังตัวบัญชี Microsoft 365
สำหรับการใช้งานเครื่องมือชิ้นนี้นั้น ตัวเครื่องมือจะมีการใช้โครงสร้างพื้นฐานการรับส่งอีเมล (Email Delivery System) ของบริการที่น่าเชื่อถืออย่าง Amazon Simple Email Service (Amazon SES) และ Twilio SendGrid เพื่อความแนบเนียนในการส่ง นอกจากนั้นตัวเครื่องมือบนแผงควบคุม (Panel) นั้นยังมีเครื่องมือมากมายให้เลือกใช้งาน เช่น การเลือกใช้งานบัญชี (Account), ลิงก์, จดหมายเชิญ (Invitation), การตั้งค่าแอปพลิเคชัน OAuTH (Configuration), ลิงก์สำหรับการเปลี่ยนเป้าหมายการเยี่ยมชมเว็บไซต์ (Redirect Link), เครื่องมือสร้างไฟล์ SVG, ตัวส่งแคมเปญ, ตัวสร้างโปรไฟล์ SMTP, ตัวเปลี่ยนการใช้งาน SMTP (Rotation), ตัวช่วยสร้างอีเมลด้วย AI, ที่เก็บ Token (Token Vaulting) และอีกมากมาย ในระดับที่ทางทีมวิจัยกล่าวว่า เครื่องมือนั้นมีเพื่อช่วยในแคมเปญหลอกลวงหลากรูปแบบอย่างครบวงจร ซึ่งลูกค้าที่จ่ายเงินและลงทะเบียนผ่านทางช่องของแฮกเกอร์บน Telegram สำเร็จ ก็จะสามารถเข้าใช้งานแผงควบคุมที่มีเครื่องมือเหล่านี้ให้ใช้งานได้ผ่านทาง "logfriend[.]com/login"
ตัวเครื่องมือชิ้นนี้นั้น สนับสนุนรูปแบบการโจมตี 2 รูปแบบใหญ่ ๆ ดังนี้
การหลอกลวงผ่านอีเมล นั้น ตัวเครื่องมือจะใช้งานบริการ Amazon SES ในการส่งอีเมล ขณะที่รูปภาพบนตัวอีเมลนั้นจะถูกฝากไว้บนบริการของ SendGrid โดยผู้ใช้งานจะใช้สิ่งเหล่านี้สร้างอีเมลในเชิงธุรกิจที่มาพร้อมกับคำหว่านล้อมให้เหยื่อทำการกดลิงก์หลอกลวงที่ถูกฝังไว้บนอีเมลซึ่งจะนำไปสู่การหลอกให้ยืนยันตัวตนเครื่อง (Device-Auth Phishing) ผ่านทางหน้าจอยืนยันตัวตน (Verification) ที่คล้ายคลึงกับของจริง ซึ่งถ้าเหยื่อป้อนโค้ดยืนยันตัวตนเข้าไปก็จะเป็นการอนุมัติให้แฮกเกอร์ที่ควบคุมอยู่นั้นใช้งาน Session การใช้งานบัญชี Microsoft 365 ของเหยื่อในทันที
การดักขโมยข้อมูลจากการทาง แบบ AiTM ซึ่งตัวเครื่องมือจะเข้าแทรกแซงการจราจรของข้อมูล (Traffic) แล้วใช้งาน Route Token, Session Cookies และการจำแนกประเภทการจราจรของข้อมูลเพื่อพิจารณาว่าจะแสดงเนื้อหาหลอกลวงให้กับเหยื่อหรือไม่ โดยถ้ามีการตรวจพบว่าเหยื่อเปิดใช้งานเครือข่ายส่วนตัวเสมือน (VPN หรือ Virtual Private Network) ตัวเครื่องมือก็จะพาเหยื่อไปยังหน้าหลอกลวงที่ไม่เป็นอันตรายแทนที่จะพาไปยังหน้าหลอกลวงที่ใช้เพื่อการทำ Phishing
นอกจากความสามารถดังกล่าวในข้างต้นแล้ว ตัวเครื่องมือชิ้นนี้ยังมีส่วนเสริม (Extension) สำหรับใช้งานบนเว็บเบราว์เซอร์ Google Chrome, Microsoft Edge, และ Brave ที่ชื่อว่า ForgCookie ที่ช่วยให้แฮกเกอร์สามารถเข้าใช้งานบัญชี Microsoft 365 ที่ถูกแฮกมาสำเร็จ (Compromised Account) ได้อย่างง่ายดาย ซึ่งตัวส่วนเสริมนั้นจะทำงานดังนี้
ดึงข้อมูลบัญชีที่ถูกแฮกมาจากระบบหลังบ้านของ Forg365
เรียกใช้เครื่องมือสร้าง Endpoint Cookie สำหรับบัญชีที่ถูกเลือก
ทำการลบ Session Cookie เดิม
ยิง (Injection) ตัว Token Cookie รหัสผ่านสำหรับการเข้าใช้งานไปยังโดเมนของ Microsoft ที่ใช้ในการล็อกอินเข้าใช้บริการ
เริ่มกระบวนการยืนยันตัวตนแบบ OAuth อย่างเงียบเชียบ
บันทึกคุกกี้ของ Microsoft ที่ได้จากโดเมนต่าง ๆ ของ Microsoft
เขียนโดย Annonymus TN
 AI วิเคราะห์สถิติ 20 ปีหวยงวด 1 ตุลาคม 69 ให้เลขท้าย 2 ตัวเน้นๆ!
 ฮ่องเต้จีนทำไมต้องมี สายลูกปัดบังหน้า เหตุผลแท้จริงไม่ใช่แค่ความสวยงาม
 ทำไมสับปะรดเคยเป็นของฟุ่มเฟือยที่สุดของยุโรป
 ชนิดข้าวที่คนไทยนิยมบริโภคมากที่สุด
 รู้หรือไม่? เปิดรายได้พนักงานส่งพัสดุของแต่ละแอป วันหนึ่งได้เท่าไร
 5 คณะที่เรียนจบมาแล้ว มีอาชีพรองรับมากกว่าที่คิด
 108 ท่าบนเตียง มีอะไรบ้าง Sex position ท่าเด็ดบนเตียง
 Landwasser Viaduct สะพานรถไฟกลางเทือกเขาแอลป์ ผลงานวิศวกรรมที่โค้งเข้าไปในภูเขาอย่างน่าเหลือเชื่อ
 10 ล้านล้านพารามิเตอร์ยังไม่ใช่ทั้งหมด — เบื้องหลังแผน AI ครั้งใหญ่ของ Alibaba
 อยู่คนเดียวตอนอายุมากขึ้น…ทำไมบางวันถึงรู้สึกว่าเวลาผ่านไปเร็วเหลือเกิน
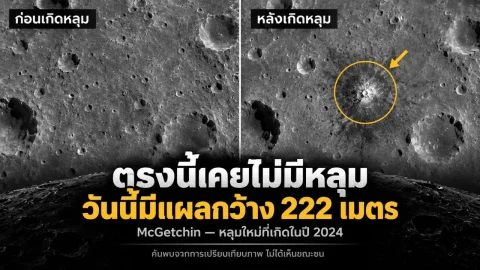 ดวงจันทร์มี “แผลใหม่” กว้าง 222 เมตร — ภาพก่อนและหลังเผยหลุมที่ไม่เคยอยู่ตรงนั้น
 5 เมนูอาหารไทยโบราณที่หาทานยาก ชื่อคุ้นหู แต่คนรุ่นใหม่อาจไม่เคยชิม
 อำเภอที่ขอแยกตัวเป็นจังหวัด อำเภอล่าสุดของประเทศไทย
 ข่าววันนี้
 มาลัยรัดเกล้า” แฟชั่นดอกไม้ไทยที่กลับมาอยู่บนมวยผมทนายลวงโลก–ทนายกามกิจ–ทนายหิวแสง! เมื่อ "ทนายดัง" ไม่ได้แปลว่า "ทนายดี"ม.วลัยลักษณ์ จัดงานสานสัมพันธ์ ประชาคมท่าศาลา ปี’69 ยกระดับท้องถิ่นสู่ความยั่งยืนหนุ่มป่วยจิตคลั่ง ควงมีดบุกบัานหวังปล้ำเมียชาวบ้าน ผัวเข้าห้ามไม่ฟัง ยิงสวนเข้าหน้าท้องดับ