แอป VPN ฟรีหลายตัวบนระบบ Android นั้น ไม่ปลอดภัยในการใช้งาน
จากรายงานโดยเว็บไซต์ The Hacker News ได้กล่าวอ้างอิงถึงการนำเสนองานวิจัยของทีมวิจัยจาก 3 สถาบัน อันประกอบด้วย มหาวิทยาลัย University of Michigan, มหาวิทยาลัย the University of New Mexico, และ สถาบัน IIT Delhi ณ งานประชุม NDSS Security Conference ในช่วงเดือนกุมภาพันธ์ที่ผ่านมา โดยงานวิจัยดังกล่าวนั้นกล่าวถึงการใช้งานเครื่องมือ MVPNalyzer ซึ่งเป็นเครื่องมือสำหรับใช้ในการตรวจสอบ, วิเคราะห์, ศึกษาวิจัย แอปพลิเคชัน VPN เวอร์ชันโทรศัพท์มือถือ โดยเครื่องมือดังกล่าวนั้นเป็นการพัฒนาต่อยอดมาจาก VPNalyzer ซึ่งเป็นเครื่องมือสำหรับวิเคราะห์แอปพลิเคชัน VPN เวอร์ชันเดสก์ท็อป (Desktop) โดยงานวิจัยนั้นพบสิ่งที่น่าสนใจคือ แอปพลิเคชัน VPN แบบฟรีที่มีให้ดาวน์โหลดบนแอปสโตร์อย่างเป็นทางการของผู้ใช้งานระบบปฏิบัติการ Android อย่าง Google Play Store นั้น มากกว่า 281 แอปมีช่องโหว่หลายอย่างที่อาจส่งผลต่อความปลอดภัยและความเป็นส่วนตัวของผู้ใช้งาน และที่น่าเป็นห่วงก็คือ แอปพลิเคชันเหล่านี้มียอดการดาวน์โหลดรวมแล้วมากกว่า 2.4 พันล้านครั้งจากผู้ใช้งานทั่วโลก ซึ่งช่องโหว่ที่สำคัญต่าง ๆ นั้นมีดังนี้
ช่องโหว่แรกและสำคัญที่สุด การเข้าสวมรอยอุโมงค์ (Tunnel Hijacking)
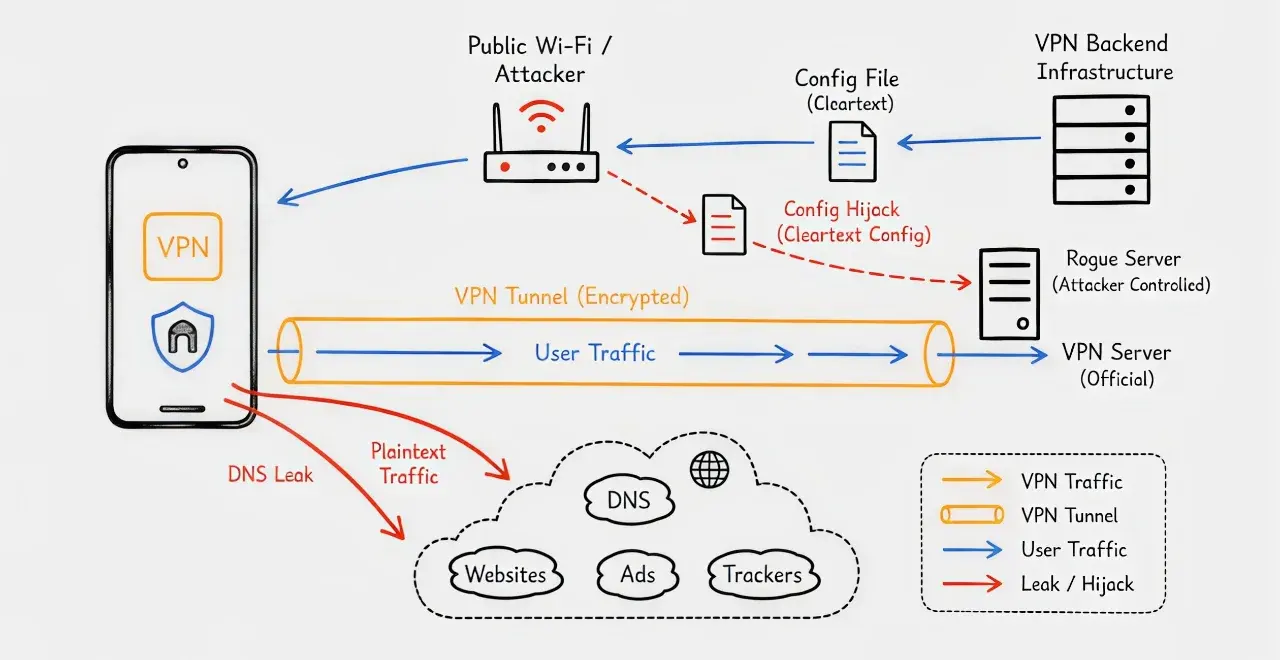
ในการตรวจสอบแอปพลิเคชัน VPN กลุ่มดังกล่าวนั้น พบว่ามี 5 แอปบน Google Play Store ที่ทำการดาวน์โหลดไฟล์การตั้งค่า (Configuration) ซึ่งเป็นไฟล์สำหรับการสั่งการให้ตัวแอปทำการติดต่อกับเซิร์ฟเวอร์ที่กำหนด ลงมาแบบไฟล์ที่ไม่ได้ถูกเข้ารหัส (Plain Text) ทำให้ถ้าแฮกเกอร์อยู่บนเครือข่าย (Network) เดียวกัน ก็สามารถที่จะเข้าแทรกแซงเขียนทับค่าดังกล่าวเพื่อทำให้แทนที่ผู้ใช้งานจะติดต่อกับเซิร์ฟเวอร์ของผู้ให้บริการ VPN กลับกลายเป็นการติดต่อไปยังเซิร์ฟเวอร์ของแฮกเกอร์แทน ซึ่ง 5 แอปพลิเคชัน พร้อมชื่อเซิร์ฟเวอร์ที่ตัวแอปพลิเคชันติดต่อเพื่อใช้งานนั้น มีดังนี้
BambooVPN: Turbo Fast VPN (free.vpn.unblock.proxy.bamboovpn)
VPN Pro (com.nebulatech.voocvpnpro)
Free VPN (com.appoxide.freevpn)
Hexa VPN (com.secure.vpn.proxy)
101 VPN (com.shwe.vpn101)
ช่องโหว่ที่สอง การรั่วไหลของข้อมูล (Leak)
เมื่อตรวจสอบด้านความปลอดภัยลึกลงไป ทางทีมวิจัยก็พบว่าจากจำนวน 29 แอปพลิเคชัน มี 24 แอปที่เกิดการรั่วไหลในส่วนของการจราจรทาง DNS ทำให้ข้อมูลว่าผู้ใช้งานนั้นกำลังเข้าเว็บไซต์อะไรอยู่รั่วไหลไปสู่โลกภายนอก ซึ่งแอปพลิเคชันเหล่านี้นั้นมีผู้ดาวน์โหลดมากถึง 360 ล้านราย โดยในจำนวนนี้นั้น 6 แอปที่ข้อมูลการเยี่ยมชมเว็บไซต์ทั้งหมดรั่วไหลสู่โลกภายนอก และ 4 แอปมีการใช้งานอุโมงค์โดยไม่มีการเข้ารหัส (Encryption) เลย
ในการตรวจสอบที่แยกจากการตรวจสอบข้างต้นนั้น มีการตรวจพบว่าทางผู้ให้บริการแอปกว่า 169 แอป ไม่ได้มีความพยายามในการปลอมตัว (Disguisse) การจราจรของข้อมูล ทำให้หน่วยงานเซ็นเซอร์ของรัฐบาลต่าง ๆ นั้นสามารถตรวจจับและบล็อกการใช้งานได้ง่าย ทั้งยังสร้างความเสี่ยงให้กับผู้ใช้งานได้อีกด้วย
ช่องโหว่ที่สาม การติดตามพฤติกรรมการใช้งาน (Tracking)
ผู้คนมักจะใช้งาน VPN เพื่อความเป็นส่วนตัว เช่น เลี่ยงการถูกติดตามตัว แต่ผู้ให้บริการ VPN แบบฟรีเหล่านี้กลับติดตามพฤติกรรมผู้ใช้งานเสียเอง โดยแอปพลิเคชันกว่า 76 ตัว ทำการส่งหมายเลขระบุผู้รับโฆษณาของผู้ใช้งาน VPN แต่ละเครื่อง (Advertisement ID) ให้กับผู้โฆษณาในการยิงโฆษณาใส่ให้ตรงกับพฤติกรรมผู้ใช้งาน
นอกจากนั้นยังพบอีกว่า กว่า 80% ของแอปพลิเคชัน VPN ฟรีจำนวน 246 แอป ได้มีการส่งข้อมูลต่าง ๆ ของผู้ใช้งานแอปพลิเคชันอย่าง รุ่นโทรศัพท์มือถือ, ขนาดหน้าจอ, และ เวอร์ชันของระบบปฏิบัติการ ให้กับผู้โฆษณา หนักไปกว่านั้นยังพบว่ามีแอปพลิเคชันหนึ่งส่งตำแหน่งแบบแม่นยำ (Exact Location) ของผู้ใช้งานให้กับผู้โฆษณา เรียกได้ว่าผู้ให้บริการจำนวนมากละเมิดความเป็นส่วนตัวของผู้ใช้งานอย่างรุนแรง
ช่องโหว่ที่สี่ องค์ประกอบต่าง ๆ (Setup) ที่อ่อนแอมาก
ทางทีมวิจัยยังพบข้อกังวลอื่น ๆ บนแอปพลิเคชัน VPN แบบฟรีอีกมากมาย เช่น กว่า 89% ของแอปพลิเคชันทั้งหมดนั้นมีการใช้การยืนยันตัวตน (Authentication) แค่ชั้นเดียว เช่น การใช้งานรหัสผ่าน (Password) หรือ การใช้ใบรับรอง (Certificate) อย่างใดอย่างหนึ่งแทนที่จะใช้ทั้ง 2 อย่างพร้อมกัน ไม่เพียงเท่านั้น ประมาณ 1 ใน 5 ของแอปพลิเคชันทั้งหมดนั้นยังมีการใช้ระบบการเข้ารหัสที่ล้าสมัยไปแล้ว ใช้ การเข้ารหัสแบบ Blowfish cipher และ triple DES ทำให้ถูกเจาะได้ง่าย ซึ่งวิธีการเข้ารหัสทั้ง 2 นั้นมีช่องโหว่ด้านความปลอดภัยให้แฮกเกอร์สามารถเข้าใช้งานได้ อย่าง CVE-2016-6329 และ CVE-2016-2183 อีกด้วย

เขียนโดย Annonymus TN
 ปุ้มปุ้ย พรรณทิพา ฝากถึง กวินท์ หลังลดสถานะ ยอมรับหนักมาก วอนแฟนๆ รักเขาแทนเธอ
 สถานีรถไฟกลางป่าแห่งนี้ เคยมีรถไฟผ่านทุกวัน แต่วันนี้กลับเงียบลง เพราะอะไร
 เปิดอันดับกองทัพที่แข็งแกร่งที่สุดในเอเชีย ปี 2569
 5 วงการสุดเทาในโซเชียล ฉากหน้าดูดี ฉากหลังสูบเงินผู้บริโภคยับๆ
 เปิด 5 จังหวัดอีสานที่มีฐานอุตสาหกรรมใหญ่ที่สุด โรงงานเยอะ เงินลงทุนสูง จ้างงานมหาศาล
 พลทหารวัย 20 เสียชีวิตหลังกลับค่ายโคราช ญาติยังติดใจหลายจุด ขอคำตอบก่อนสรุปสาเหตุ
 รู้หรือไม่ ชื่อของคนไทย เมื่อก่อนตั้งได้ แต่เดี๋ยวนี้ห้าม
 เปิด 5 อบต. รายได้รวมสูงที่สุดในไทย ปี 2569 ตัวเลขทะลุพันล้าน!
 ห้างของคนไทยในประเทศจีน ที่มีขนาดพื้นที่ใหญ่มากที่สุด
 จังหวัดที่มี "สนามบิน 2 แห่ง" ในจังหวัดเดียว
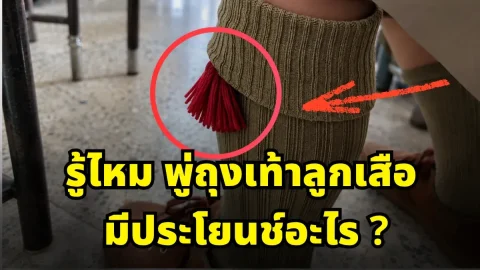 รู้ไหมพู่ถุงเท้าลูกเสือ มีประโยชน์อะไร
 เปิด 5 จังหวัดที่มีมหาวิทยาลัยและนักศึกษาจำนวนมาก จนกลายเป็น “เมืองมหาวิทยาลัย” ของไทยเปิด 5 จังหวัดอีสานที่มีฐานอุตสาหกรรมใหญ่ที่สุด โรงงานเยอะ เงินลงทุนสูง จ้างงานมหาศาลพลทหารวัย 20 เสียชีวิตหลังกลับค่ายโคราช ญาติยังติดใจหลายจุด ขอคำตอบก่อนสรุปสาเหตุ5 วงการสุดเทาในโซเชียล ฉากหน้าดูดี ฉากหลังสูบเงินผู้บริโภคยับๆ
 ข่าววันนี้
 จาก “แม่ภัทร” ร้องถูกพาเข้าศูนย์ สู่ผลตรวจ 129 เตียง พบห้องลูกกรง-ผู้ป่วยจิตเวชอาการรุนแรงเปิดมุมความสวย “จอย” ซิงเกิ้ลมัมวัย 28 หวานใจ “เต วรากร” นักเตะดาวรุ่งหมอนทองวิทยา
 "ฮุน มาเนต" ลั่น! รัฐบาลกัมพูชาไม่มีเงินชดเชยให้..ใครอยากได้ให้ไปขอฝ่ายไทยเองรู้จัก “เสฏฐวุฒิ วงศ์เลอวุฒิ” จากนายอำเภอบ้านสร้าง สู่คำสั่งช่วยราชการ 30 วัน