แฮกเกอร์ดัดแปลงปฏิทินของ MS365 มาเป็นช่องทางส่งคำสั่งให้มัลแวร์
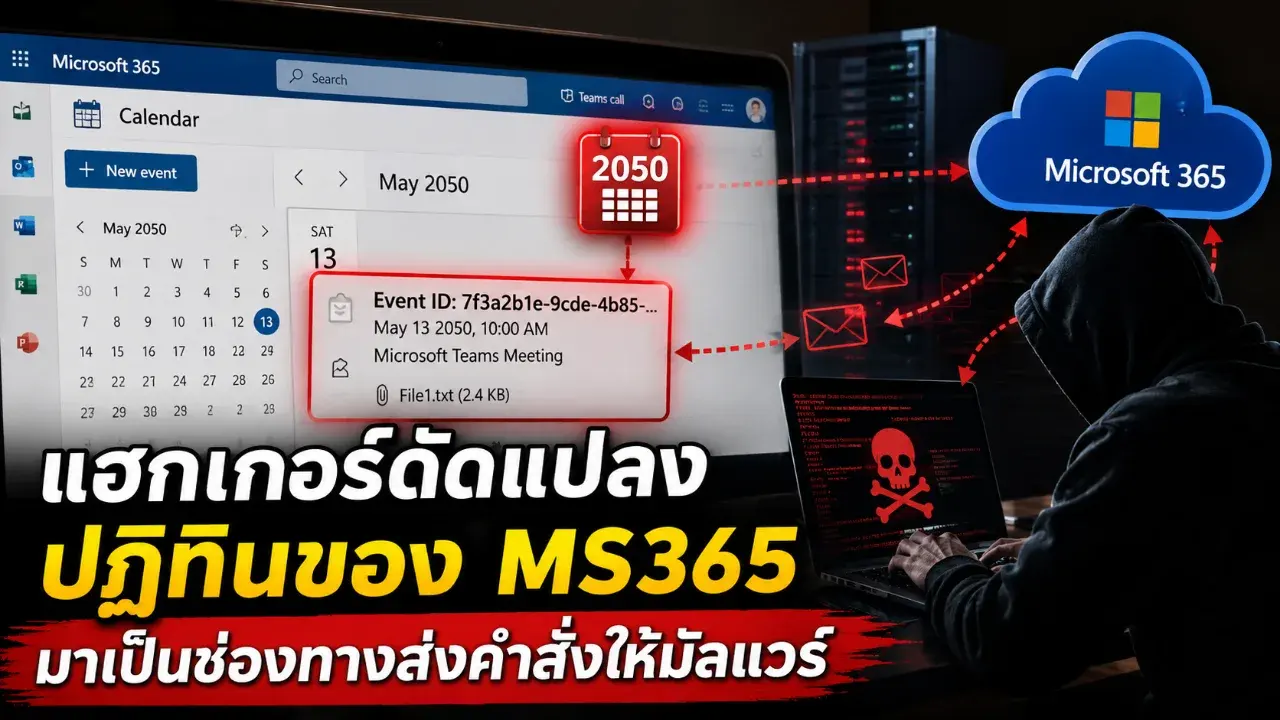
จากรายงานโดยเว็บไซต์ Cyber Security News ได้กล่าวถึงการตรวจพบช่องโหว่บนปฏิทิน Microsoft 365 Calendar ที่สามารถนำมาใช้เป็นช่องทางในการส่งทอดคำสั่ง (Command) ที่ได้รับมาจากเซิร์ฟเวอร์ควบคุม (C2 หรือ Command and Control) ไปยังตัวมัลแวร์ และใช้เป็นตัวกลางในการสื่อสารจากมัลแวร์กลับไปยังเซิร์ฟเวอร์ เรียกได้ว่าเป็นเทคนิคการสื่อสาร 2 ทางแบบที่ไม่ต้องติดต่อกันโดยตรง (Dead Drop) ซึ่งคำสั่งที่รับส่งกันนั้นจะเนียนปลอมตัวเป็นคำเชิญ (Invite) สำหรับเข้าร่วมอีเวนท์บนปฏิทิน โดยทุกอีเวนท์นั้นถูกตั้งเวลาไว้อีก 24 ปีข้างหน้า ซึ่งโดยมากนั้นพบว่าถูกตั้งเวลาไว้เป็นวันที่ 13 พฤษภาคม ค.ศ. 2050 (พ.ศ. 2593) ทำให้มีความแนบเนียนจนผู้ใช้งานหลายรายไม่รู้ตัวเนื่องจากไม่พบอีเวนท์ปรากฏอยู่บนปฏิทินของเหยื่อ ทางทีมวิจัยจาก Group-IB บริษัทผู้เชี่ยวชาญด้านความปลอดภัยไซเบอร์จากประเทศสิงคโปร์ระบุว่า มัลแวร์ที่เป็นประเด็นนี้ยังใช้งานช่องทางนี้ในการลอบส่งไฟล์ที่ขโมยจากเครื่องของเหยื่อ (Exfiltration) ในรูปแบบไฟล์ที่แนบไปกับคำเชิญอีกด้วย เรียกได้ว่าแนบเนียนจนร้ายกาจ
โดยมัลแวร์ที่เป็นประเด็นนี้มีชื่อว่า HOLLOWGRAPH ซึ่งเป็นมัลแวร์ที่ถูกสร้างขึ้นด้วยภาษา .NET ที่มีความสามารถในการใช้งานกุญแจ Microsoft Graph API หลังจากที่แฮกบัญชี Microsoft 365 ได้สำเร็จ ตัวมัลแวร์นี้มีการสนับสนุนการใช้งานคำสั่งเพียงแค่ 2 อย่าง คือ get และ send เท่านั้น เพื่อใช้งานในการรับส่งคำสั่งตามวิธีข้างต้น โดยข้อมูลทั้งหมดที่ถูกส่งผ่าน Microsoft Graph API นี้จะถูกเข้ารหัสอย่างแน่นหนาด้วยวิธีการเข้ารหัส (Encryption) แบบลูกผสมระหว่าง AES 256-GCM และ RSA จนเรียกได้ว่ามีความปลอดภัยจากการถูกตรวจจับที่สูง
นอกเหนือจากการใช้งานปฏิทินเป็นตัวกลางแล้ว ตัวมัลแวร์ HOLLOWGRAPH ยังได้มีการนำเอาเทคนิคอื่น ๆ มาใช้งานอีก นั่นคือ การสร้างช่องทางรับส่งข้อมูล (Tunnelling) ผ่าน DNS ด้วยวิธีการสอบถามระเบียน (Record Queries) ของ IPv6 AAAA ไปยังโดเมนชื่อว่า “cloudlanecdn[.]com” ซึ่งวิธีการดังกล่าวนี้จะช่วยให้ตัวมัลแวร์สามารถอัปเดตข้อมูลรหัสการเข้าสู่ระบบ Microsoft Entra ID (Azure AD) ได้อย่างเงียบเชียบ แล้วทำการลักลอบจัดเก็บข้อมูลอัปเดตไว้ในไฟล์ที่ดูไม่มีพิษภัยชื่อ logAzure.txt
ทางทีมวิจัยได้ทำการสืบลึกลงไปจนมั่นใจค่อนข้างมากว่า มัลแวร์ HOLLOWGRAPH นั้นเป็นส่วนหนึ่งของเฟรมเวิร์กการเปิดประตูหลังของระบบ (Backdoor) ที่มีชื่อว่า Cavern ซึ่งเป็นชุดเครื่องมือสำหรับการควบคุมและสั่งการ (Command and Control Toolkit) แบบโมดูล ที่ทางทีมวิจัยจาก Check Point บริษัทผู้เชี่ยวชาญด้านความปลอดภัยไซเบอร์อีกแห่งหนึ่งเคยบันทึกไว้ว่า ชุดเครื่องมือดังกล่าวมีความเกี่ยวข้องกับกลุ่มผู้ก่อการร้ายทางไซเบอร์จากประเทศอิหร่านชื่อว่า “Cavern Manticore” เนื่องจากตัว Syntax ของคำสั่ง และตัวโค้ดหลายอย่างนั้นมีความคล้ายคลึงกัน
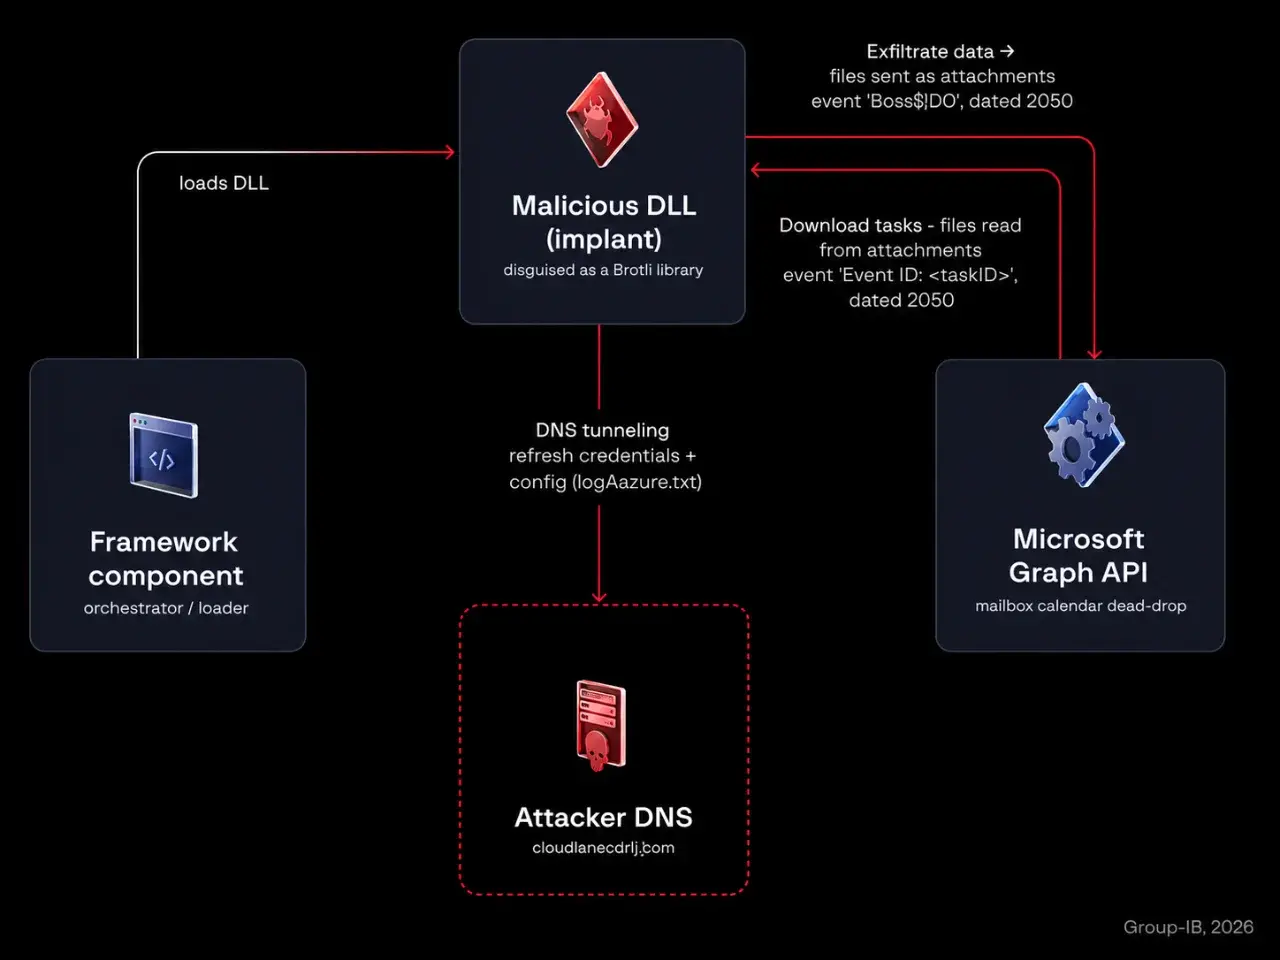
ด้านการระบาดนั้น ทางทีมวิจัยระบุว่าพบเครื่องที่ติดมัลแวร์ตัวนี้เพียงแค่ 12 เครื่องเท่านั้น ทำให้ยังถือว่าการระบาดยังไม่เข้าขั้นสเกลใหญ่ จนน่าจะเป็นการโจมตีแบบเฉพาะเจาะจงมากกว่า นอกจากนั้นยังแนะนำวิธีการตรวจสอบว่าเครื่องติดมัลแวร์หรือยัง ? ด้วยการค้นหาอีเวนท์บนปฏิทิน Microsoft 365 Calendar บนวันที่ 2050-05-13 ที่มีหัวข้ออีเวนท์เป็นหัวข้อที่แบบ GUID เปล่า ๆ หรือมีรูปแบบการตั้งชื่อแบบ “Event ID:” และ “Boss{..}ID{..}” ร่วมกับไฟล์แนบที่มีชื่อ File{n}.txt ซึ่งถ้ามีทั้งหมดนี้อยู่แปลว่าระบบนั้นติดมัลแวร์แล้ว
เขียนโดย Annonymus TN
 ย้อนรอยสภาพอากาศเมื่อ 100 ปีก่อน ในยุคที่โลกยังไม่มีแอร์ คนรุ่นก่อนผ่านฤดูร้อนมาได้อย่างไร
 5 โรงเรียนไทย ที่ค่าเทอมแพงที่สุด ปีละหลายแสน (ไม่รวมนานาชาติ)
 พี่จันทร์ ชุดเต็ม งวด 16 พ.ย. 2569 ชูเลข 6 วงกลม จัด 4 คู่เน้นเลขท้ายเดียวกัน
 5 มหาวิทยาลัยไทยที่อัตราการแข่งขันสูงที่สุด บางสาขาคนสมัครหลายพัน แต่รับเพียงหลักสิบ
 ดอกลิลลี่แห่งหุบเขา ดอกไม้รูประฆังแสนงดงามที่ซ่อนพิษต่อหัวใจ
 ส่องเลขธูปมงคล เจ๊ฟองเบียร์ วันที่ 16 พฤศจิกายน 2569
 7 จังหวัดในไทยที่มีพื้นที่ป่าไม้มากที่สุด เปิดอาณาจักรสีเขียวผืนใหญ่ที่ยังคงความอุดมสมบูรณ์
 3 อำเภอของประเทศไทย ที่ขอแยกตัวเป็นจังหวัดใหม่
 ประเทศยักษ์ใหญ่อันดับ 1 ของโลก ที่มีปริมาณการส่งออกข้าวมากที่สุด
 เปิดเหตุผลขอตั้ง 3 จังหวัดใหม่ แม่สอด ฝาง และพระนารายณ์
 สยามลอตเตอรี่ ฉบับช่วยราษฎร์ขัดสน เปิดเลขวงกลม 4-8 จัด 6 คู่เงิน แบ่งสองกลุ่มชัดเจน
 รีวิวหนังดัง IN THE GREY เหลี่ยมจารชน คนเหนือเทา
 ข่าววันนี้
 “ต๊ะ นารากร” จี้สอบมูลนิธิ WDT ปมเงินบริจาคถูกกล่าวหาโอนใช้ส่วนตัว
 “นายกฯอนุทิน” ห่วงคนไทยชายแดน มอบ “ป.ป๊อป” มหาดไทย ตรวจพื้นที่ชายแดนแม่สอด“นายกฯอนุทิน” ห่วงคนไทยชายแดน มอบ “ป.ป๊อป” มหาดไทย ตรวจพื้นที่ชายแดนแม่สอด
 กรมอุตุนิยมวิทยาเตือนภาคใต้ฝนตกหนักถึงหนักมาก 9–13 พ.ย. 2569 อีสานอุณหภูมิลด 3–5 องศาเซลเซียส