มัลแวร์ตัวใหม่ "GigaWiper" สามารถเขียนทับฮาร์ดไดรฟ์เพื่อทำลายข้อมูลได้
พบมัลแวร์ตัวใหม่ "GigaWiper" สามารถเขียนทับฮาร์ดไดรฟ์เพื่อทำลายข้อมูลได้
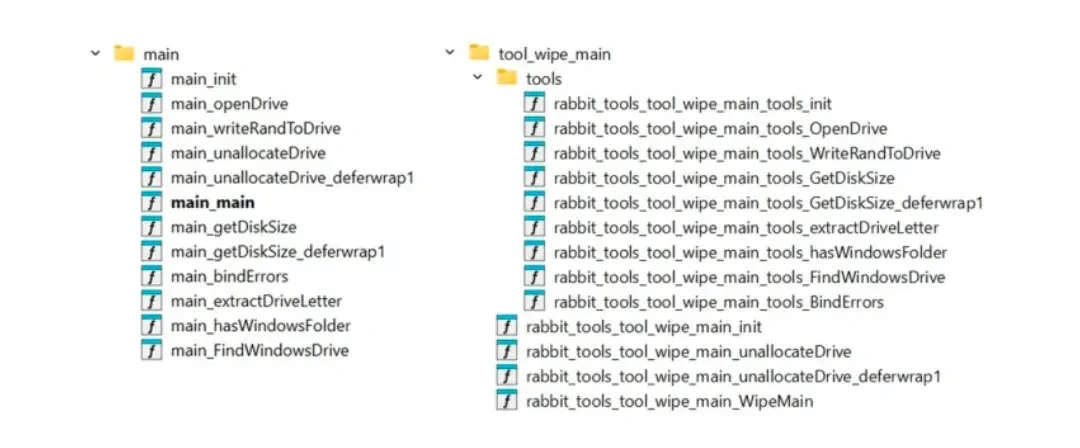
จากรายงานโดยเว็บไซต์ PCWorld ได้กล่าวถึงการที่ทางไมโครซอฟท์ ตรวจพบมัลแวร์ที่มีความสามารถในการทำลายล้างข้อมูลที่มากกว่าแค่การทำลายข้อมูล แต่สามารถทำลายล้างเครื่องของเหยื่อได้เลยทีเดียว โดยมัลแวร์นั้นมีชื่อว่า GigaWiper ซึ่งถูกตรวจพบครั้งแรกในช่วงเดือนตุลาคม ค.ศ, 2025 (พ.ศ. 2568) ซึ่งมัลแวร์ตัวนี้ร้ายแรงกว่ามัลแวร์ประเภท Wiper ที่ผ่าน ๆ มา ที่มักจะเน้นการเขียนทับ (Overwrite) ข้อมูลแบบเป็นไฟล์ ๆ เพื่อให้ไฟล์ต่าง ๆ ใช้งานไม่ได้ แต่มัลแวร์ตัวนี้กลับมีความสามารถในการเขียนทับทั้งฮาร์ดดิสก์ (Harddrive) จนไฟล์ระบบพังเสียหายไม่สามารถใช้งานได้ โดยมัลแวร์ตัวนี้จะทำการลบพาร์ติชัน (Partition) ของฮาร์ดดิสก์ที่เคยถูกแบ่งไว้เสียก่อน แล้วจึงทำการเขียนทับไฟล์ต่าง ๆ หลายครั้งรวมถึงไฟล์ระบบ ในระดับที่ต่ำ (Low Level) ซึ่งหลังจากที่เขียนทับเสร็จเรียบร้อย เครื่องก็จะทำการรีสตาร์ตและข้อมูลภายในฮาร์ดดิสก์ทั้งหมดก็จะใช้งานไม่ได้อีกต่อไป
ในบางครั้งตัวมัลแวร์ดังกล่าวก็ได้ทำการเนียนปลอมตัวเป็นแรนซัมแวร์ด้วยการปลอมตัวเป็นแรนซัมแวร์ ทำการเข้ารหัสไฟล์บางไฟล์ออกมาเป็นไฟล์เข้ารหัสสกุล .candy แต่ที่ต่างคือ กุญแจไขรหัส (Decryption Key) จะถูกสร้างแบบสุ่มและไม่ได้ทำการบันทึกไว้ ทำให้ไม่สามารถกู้ไฟล์ดังกล่าวได้อย่างแน่นอนเนื่องจากตัวมัลแวร์ไม่ได้มีจุดประสงค์เพื่อรีดไถเงิน นอกจากนั้นเพื่อการที่มัลแวร์ตัวนี้จะคงทนบนระบบ (Persistence) ได้นาน ยังได้มีการตั้งเวลาทำงาน (Task Scheduling) ภายใต้ชื่อ Task ว่า “OneDrive Update” อันเป็นการปลอมตัวที่แนบเนียนจนยากที่จะสังเกตเห็น ไม่เพียงเท่านั้น มัลแวร์ยังมีการใช้งาน RabbitMQ และ Redis ในการติดต่อกับเซิร์ฟเวอร์ควบคุม (C2 หรือ Command and Control) และเนื่องด้วยองค์กรต่าง ๆ มักจะใช้เครื่องมือ 2 ตัวนี้อยู่แล้ว ทำให้สามารถตรวจสอบการสื่อสารของมัลแวร์ได้ยากมากยิ่งขึ้น
นอกจากความสามารถข้างต้นแล้ว ตัวมัลแวร์ยังมีความสามารถอีกมากมายหลายอย่าง เช่น
ลักลอบถ่ายหน้าจอบนเครื่องของเหยื่อ (Screenshot)
บันทึกหน้าจอแบบคลิปวิดีโอ
ฟีเจอร์ช่วยให้แฮกเกอร์เข้าควบคุมเครื่องจากระยะไกล (Remote Control)
เก็บข้อมูลต่าง ๆ เกี่ยวกับระบบ
ดัดแปลง Windows Registry
จัดการ Process และ Service ต่าง ๆ ของ Windows
ลบไฟล์ Event Log เพื่อปกปิดร่องรอย
สำหรับในด้านเป้าหมายการโจมตีนั้น ตัวมัลแวร์จะมุ่งเน้นการโจมตีไปยังเหยื่อในรูปแบบองค์กร เช่น องค์กรธุรกิจ และ องค์กรรัฐ ยังไม่ปรากฏว่ามีการใช้งานเพื่อโจมตีผู้ใช้งานตามบ้านแต่อย่างใด
เขียนโดย Annonymus TN
 พี่จันทร์ ชุดเต็ม งวด 16 พ.ย. 2569 ชูเลข 6 วงกลม จัด 4 คู่เน้นเลขท้ายเดียวกัน
 5 โรงเรียนไทย ที่ค่าเทอมแพงที่สุด ปีละหลายแสน (ไม่รวมนานาชาติ)
 ดอกลิลลี่แห่งหุบเขา ดอกไม้รูประฆังแสนงดงามที่ซ่อนพิษต่อหัวใจ
 3 อำเภอของประเทศไทย ที่ขอแยกตัวเป็นจังหวัดใหม่
 7 จังหวัดในไทยที่มีพื้นที่ป่าไม้มากที่สุด เปิดอาณาจักรสีเขียวผืนใหญ่ที่ยังคงความอุดมสมบูรณ์
 สยามลอตเตอรี่ ฉบับช่วยราษฎร์ขัดสน เปิดเลขวงกลม 4-8 จัด 6 คู่เงิน แบ่งสองกลุ่มชัดเจน
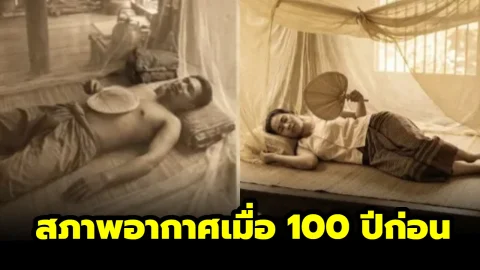 ย้อนรอยสภาพอากาศเมื่อ 100 ปีก่อน ในยุคที่โลกยังไม่มีแอร์ คนรุ่นก่อนผ่านฤดูร้อนมาได้อย่างไร
 5 มหาวิทยาลัยไทยที่อัตราการแข่งขันสูงที่สุด บางสาขาคนสมัครหลายพัน แต่รับเพียงหลักสิบ
 เปิด 10 จังหวัดประชากรเพิ่มขึ้น สวนทางภาพรวมเด็กเกิดน้อย
 ส่องเลขธูปมงคล เจ๊ฟองเบียร์ วันที่ 16 พฤศจิกายน 2569
 ภาพยนตร์ไทยเรื่องแรก ที่ทำรายได้รวมมากถึง 200 ล้านบาท
 ประเทศยักษ์ใหญ่อันดับ 1 ของโลก ที่มีปริมาณการส่งออกข้าวมากที่สุด
 ข่าววันนี้
 “ต๊ะ นารากร” จี้สอบมูลนิธิ WDT ปมเงินบริจาคถูกกล่าวหาโอนใช้ส่วนตัว
 “นายกฯอนุทิน” ห่วงคนไทยชายแดน มอบ “ป.ป๊อป” มหาดไทย ตรวจพื้นที่ชายแดนแม่สอด“นายกฯอนุทิน” ห่วงคนไทยชายแดน มอบ “ป.ป๊อป” มหาดไทย ตรวจพื้นที่ชายแดนแม่สอด
 กรมอุตุนิยมวิทยาเตือนภาคใต้ฝนตกหนักถึงหนักมาก 9–13 พ.ย. 2569 อีสานอุณหภูมิลด 3–5 องศาเซลเซียส