แฮกเกอร์แอบอ้างแบรนด์นับร้อยบน GitHub เพื่อปล่อยมัลแวร์ขโมยข้อมูลเข้าเครื่องเหยื่อ
แฮกเกอร์แอบอ้างแบรนด์นับร้อยบน GitHub เพื่อปล่อยมัลแวร์ขโมยข้อมูลเข้าเครื่องเหยื่อ
จากรายงานโดยเว็บไซต์ Help Net Security ได้กล่าวถึงการที่ทางทีมวิจัยจาก Arctic Wolf บริษัทผู้เชี่ยวชาญด้านความปลอดภัยไซเบอร์ ได้ตรวจพบแคมเปญในการแพร่กระจายมัลแวร์ประเภทขโมยข้อมูลจากเหยื่อ หรือ Infostealer ผ่านทางการใช้งานคลังดิจิทัล (Repo หรือ Repositories) ของทาง GitHub ด้วยการแอบอ้างแบรนด์ของเครื่องมือชื่อดังหลากประเภท ไม่ว่าจะเป็นเครื่องมือด้านความปลอดภัย, กระเป๋าเงินคริปโตเคอร์เรนซี (Crypto Wallet), แอปพลิเคชันด้านการเงิน, และซอฟต์แวร์อีกหลากประเภท มากถึง 292 ตัว ซึ่งมัลแวร์ดังกล่าวนั้นมีความสามารถในการขโมยข้อมูลหลากรูปแบบ ไม่ว่าจะเป็น
ข้อมูลของระบบที่ติดมัลแวร์
ไฟล์ Cookies และรหัสผ่านที่ถูกบันทึกไว้บนเว็บเบราว์เซอร์ต่าง ๆ เช่น Chrome, Edge, Brave, Yandex, Vivaldi, Chromium, Tor, Epic, Opera, Opera GX, และ Firefox
ข้อมูลที่เก็บไว้บนเครื่อง (Local Storage) และข้อมูลการตั้งค่า (Configuration) ที่อยู่ภายในส่วนเสริมของเว็บเบราว์เซอร์ (Extension) โดยเฉพาะอย่างยิ่งส่วนเสริมที่เป็น Crypto Wallet นานาชนิด
Session Token ในการใช้งานแพลตฟอร์ม Steam, Discord, รหัสผ่านใช้แอปพลิเคชันส่งข้อความ Meta Max, และข้อมูลที่อยู่ภายในแอปพลิเคชัน Telegram
ไฟล์ที่อยู่ภายในโฟลเดอร์ Desktop และ Documents ที่มีคำว่า “password,” “passwords,” “seeds,” “keys,” “wallet,” “backup,” และ “recovery”
รหัสผ่านที่ถูกบันทึกอยู่ภายใน Windows Credential Manager
โดยข้อมูลเหล่านี้จะถูกส่งไปยังเซิร์ฟเวอร์ควบคุม (C2 หรือ Command and Control) ที่ตั้งอยู่บนหมายเลขไอพี (IP Address) 193.143.1[.]131 ซึ่งถูกโฮสต์อยู่ภายในประเทศรัสเซีย ซึ่งไฟล์ที่ถูกขโมยได้ทั้งหมดนั้นจะมีการสร้างบันทึก (Log) การทำงานภายใต้ชื่อ browser_decryption.log, และ sends.log ขึ้นมา ทำให้ถ้ามีการพบไฟล์ดังกล่าวบนเครื่องก็แปลว่าเครื่องได้ติดมัลแวร์เป็นที่เรียบร้อยแล้ว
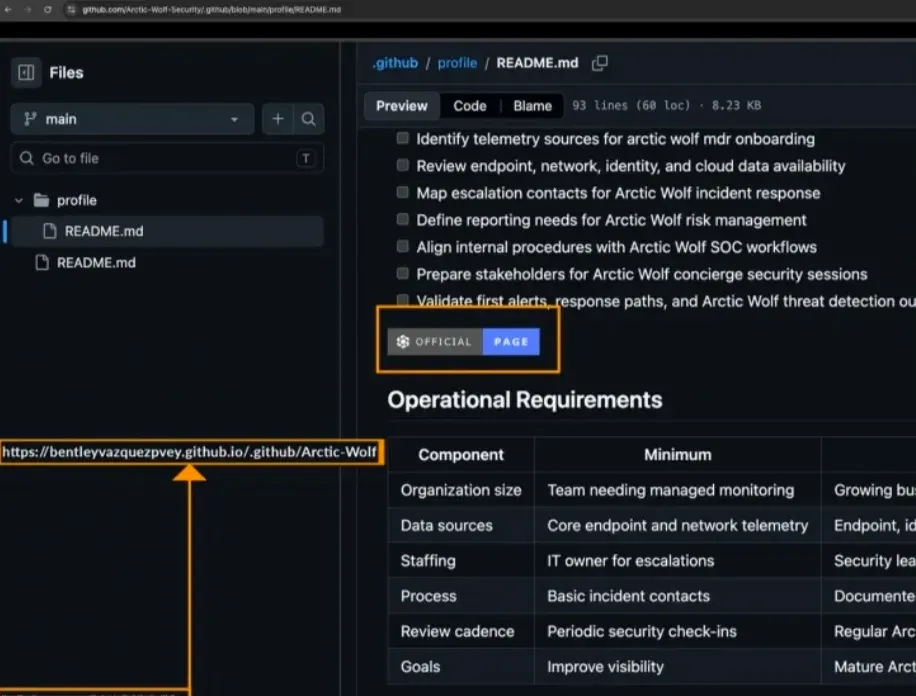
ในด้านการตรวจพบซอฟต์แวร์สมอ้างนั้น มาจากการที่ทางทีมวิจัยตรวจพบซอฟต์แวร์ปลอมที่ใช้ชื่อบริษัทของตนเองนั่นคือ Arctic Wolf ซึ่งเมื่อทำการสืบสวนลึกลงไปก็พบว่าแฮกเกอร์ได้ทำการเผยแพร่หน้า Repo แอบอ้างดังกล่าวด้วยวิธีการดันลำดับการค้นหาให้ติดหน้าหนึ่งบนเครื่องมือค้นหา (Search Engine) หรือที่เรียกว่าวิธีการ SEO (Search Engine Optimization) โดยในแต่ละหน้า Repo นั้นจะมีเอกสารคู่มือ หรือ README ที่ภายในนั้นจะมีลิงก์ที่พาเหยื่อไปยังหน้าเพจที่แฮกเกอร์ทำรองรับไว้ โดยจะมีลักษณะโดเมนคือ *.github[.]io ซึ่งแต่ละเพจนั้นจะหลอกล่อให้ดาวน์โหลดไฟล์บีบอัดสกุล .Zip ขนาดใหญ่ ที่ระบบบนหน้าเพจนั้นจะเปลี่ยนชื่อของไฟล์และตัวไฟล์มัลแวร์ (Payload) ทุก ๆ 60 วินาที ซึ่งชุดไฟล์ภายในนั้นจะประกอบด้วย ซอฟต์แวร์ตัวจริง, เครื่องมืออัปเดต WinGUP Updater, และไฟล์มัลแวร์ libcurl.dll ซึ่งเมื่อเหยื่อทำการรันไฟล์ซอฟต์แวร์ขึ้นมา ตัว Updater ก็จะไปทำการรันไฟล์ DLL ของมัลแวร์ นำไปสู่การฝังมัลแวร์ลงเครื่องในท้ายที่สุด
ทางทีมวิจัยไม่มีการตรวจพบว่ามัลแวร์ดังกล่าวได้มีการดัดแปลงกุญแจ Run (Run Key), ตั้งเวลาทำงาน (Task Scheduling), เพิ่มรายชื่อยกเว้นใน Microsoft Defender, หรือกลเม็ดอื่น ๆ เพื่อสร้างความคงทนบนระบบ (Persistence) แต่อย่างไร ทำให้ถูกมองว่าเป็นมัลแวร์ประเภท Smash and Grab หรือ ติดเพื่อเร่งขโมยข้อมูลก่อนที่จะถูกลบเพียงเท่านั้น
เขียนโดย Annonymus TN
 พี่จันทร์ ชุดเต็ม งวด 16 พ.ย. 2569 ชูเลข 6 วงกลม จัด 4 คู่เน้นเลขท้ายเดียวกัน
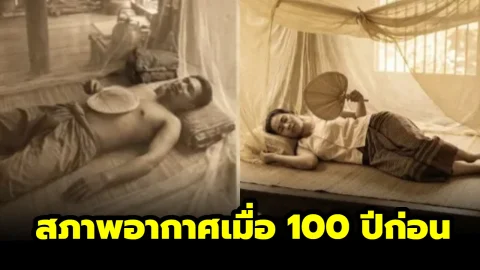 ย้อนรอยสภาพอากาศเมื่อ 100 ปีก่อน ในยุคที่โลกยังไม่มีแอร์ คนรุ่นก่อนผ่านฤดูร้อนมาได้อย่างไร
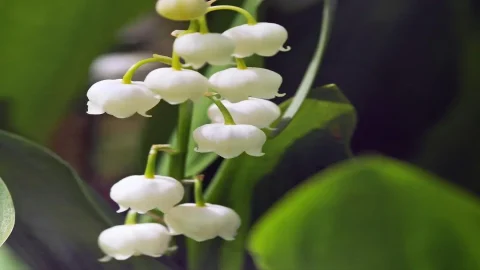 ดอกลิลลี่แห่งหุบเขา ดอกไม้รูประฆังแสนงดงามที่ซ่อนพิษต่อหัวใจ
 5 มหาวิทยาลัยไทยที่อัตราการแข่งขันสูงที่สุด บางสาขาคนสมัครหลายพัน แต่รับเพียงหลักสิบ
 7 จังหวัดในไทยที่มีพื้นที่ป่าไม้มากที่สุด เปิดอาณาจักรสีเขียวผืนใหญ่ที่ยังคงความอุดมสมบูรณ์
 3 อำเภอของประเทศไทย ที่ขอแยกตัวเป็นจังหวัดใหม่
 5 โรงเรียนไทย ที่ค่าเทอมแพงที่สุด ปีละหลายแสน (ไม่รวมนานาชาติ)
 ประเทศยักษ์ใหญ่อันดับ 1 ของโลก ที่มีปริมาณการส่งออกข้าวมากที่สุด
 สยามลอตเตอรี่ ฉบับช่วยราษฎร์ขัดสน เปิดเลขวงกลม 4-8 จัด 6 คู่เงิน แบ่งสองกลุ่มชัดเจน
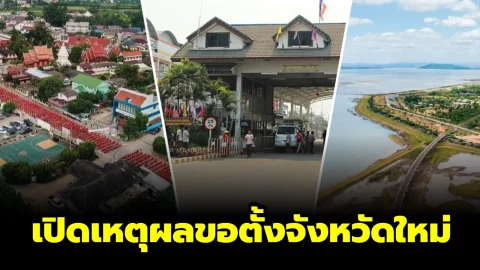 เปิดเหตุผลขอตั้ง 3 จังหวัดใหม่ แม่สอด ฝาง และพระนารายณ์
 ส่องเลขธูปมงคล เจ๊ฟองเบียร์ วันที่ 16 พฤศจิกายน 2569
 ภาพยนตร์ไทยเรื่องแรก ที่ทำรายได้รวมมากถึง 200 ล้านบาท
 ข่าววันนี้
 “ต๊ะ นารากร” จี้สอบมูลนิธิ WDT ปมเงินบริจาคถูกกล่าวหาโอนใช้ส่วนตัว
 “นายกฯอนุทิน” ห่วงคนไทยชายแดน มอบ “ป.ป๊อป” มหาดไทย ตรวจพื้นที่ชายแดนแม่สอด“นายกฯอนุทิน” ห่วงคนไทยชายแดน มอบ “ป.ป๊อป” มหาดไทย ตรวจพื้นที่ชายแดนแม่สอด
 กรมอุตุนิยมวิทยาเตือนภาคใต้ฝนตกหนักถึงหนักมาก 9–13 พ.ย. 2569 อีสานอุณหภูมิลด 3–5 องศาเซลเซียส