ระวัง แจ้งเตือนไมโครซอฟต์ปลอม หลงเชื่ออาจติดมัลแวร์อิมพอร์ตจากเกาหลีเหนือ
ผู้ใช้งานระวัง แจ้งเตือนไมโครซอฟต์ปลอม หลงเชื่ออาจติดมัลแวร์อิมพอร์ตจากเกาหลีเหนือได้

จากรายงานโดยเว็บไซต์ The Hacker News ได้กล่าวถึงการตรวจพบแคมเปญใหม่ของกลุ่มแฮกเกอร์ที่ได้รับการสนับสนุนจากรัฐบาลเกาหลีเหนือ ScarCruft ที่มีการใช้งานแคมเปญหลอกลวงแบบเฉพาะเจาะจง (Spear-Phishing) ด้วยการส่งข้อความแจ้งเตือนที่ตีเนียนเป็นแจ้งเตือนความปลอดภัยของบัญชีจาก Microsoft Account เพื่อหลอกให้เหยื่อติดตั้งมัลแวร์ประเภทเข้าความคุมระบบของเหยื่อจากระยะไกล (RAT หรือ Remote Access Trojan) ชื่อ NarwhalRAT ซึ่งมัลแวร์ตัวนี้มีความสามารถในการลักลอบขโมยข้อมูลที่หลากหลาย ไม่ว่าจะเป็น การดักจับการพิมพ์ (Keylogging), การลักลอบบันทึกภาพหน้าจอ (Screenshot), เก็บข้อมูลจากไดร์ฟ USB, อัปโหลดโฟลเดอร์, แอบเก็บข้อมูลต่าง ๆ ของ Windows และ รันคำสั่งต่าง ๆ (Instruction) ที่ถูกส่งมาจากเซิร์ฟเวอร์ควบคุม (C2 หรือ Command and Control) โดยชื่อของมัลแวร์นั้นมาจากโฟลเดอร์ลับที่มีชื่อว่า "%APPDATA%naverwhale" ที่ตัวมัลแวร์ใช้งานในการรวบรวมข้อมูลเพื่อแอบส่งออก (Exfiltration) ไปให้แฮกเกอร์ ซึ่งชื่อนี้ก็เป็นการตั้งเลียนแบบมาจากแอปพลิเคชันเว็บเบราว์เซอร์ของทางบริษัท Naver (บริษัทแม่ของ LINE) ที่มีชื่อว่า Naver Whale
ในส่วนของการหลอกลวงนั้น แฮกเกอร์จะทำการส่งอีเมลที่ตีเนียนว่ามาจาก Microsoft Account ทำทีแจ้งเตือนเหยื่อว่ามีกิจกรรมผิดปกติในการเข้าใช้งานบัญชีจากการสร้างรหัสใช้งานครั้งเดียว (OTP หรือ One-Time Password) แบบซ้ำ ๆ พร้อมกับไฟล์แนบที่อ้างว่าเป็นคู่มือแนะนำในการจัดการกับปัญหาที่เกิดขึ้น แต่ความจริงแล้วเป็นไฟล์บีบอัดสกุล .Zip ที่มีไฟล์แบบ Internet Shortcut สกุล LNK ซ่อนอยู่ภายใน ซึ่งถ้าเหยื่อกดเปิดขึ้นมา ก็จะนำไปสู่การติดตั้งมัลแวร์แบบหลากขั้นตอน (Multi-Stages Infection) ในขณะเดียวกันก็ทำการดาวน์โหลดไฟล์เครื่องมือสำหรับการรัน Python ลงมาจากเว็บไซต์อย่างเป็นทางการของ พร้อมกับไฟล์ CAT (Windows security catalog) ที่ทำหน้าที่ในการดึง (Fetch) ไฟล์มัลแวร์ (Payload) ลงมาจากเซิร์ฟเวอร์ C2 และใช้เครื่องมือดังกล่าวรัน โดยหลังจากที่มัลแวร์ติดตั้งตัวเองลงเครื่องเสร็จเรียบร้อยแล้ว ก็จะทำการสร้างความคงทนบนระบบด้วยการตั้งเวลาทำงาน (Task Scheduling) ในชื่อว่า "MicrosoftUserInterfacePicturesUpdateTackMachine" และ"MicrosoftMusicLibrariesPackageTaskMachine” โดย Task เหล่านี้จะเป็นการใช้งานไฟล์ CAT ดังกล่าวเพื่อดึง Payload ลงมาบนเครื่องอีกครั้งหนึ่ง

เขียนโดย Annonymus TN
 โรงแรมสุดหรูหราในไทย ที่คนไทยทั่วไปแทบไม่มีโอกาสได้เข้าพัก
 เปิดพิกัด 5 จังหวัดของไทย ที่ไกลจากกรุงเทพฯมากที่สุด เดินทางข้ามวัน
 หมู่บ้านที่มีบ้านร้างจำนวนมากเกิดขึ้นได้อย่างไร ? เมื่อคนหายไป แต่บ้านยังอยู่
 เปิด 10 จังหวัด คนถูกรางวัลที่ 1 มากที่สุด จังหวัดไหนมีเศรษฐีใหม่บ่อยที่สุด?
 จังหวัดที่มี "สนามบิน 2 แห่ง" ในจังหวัดเดียว
 สถานีรถไฟกลางป่าแห่งนี้ เคยมีรถไฟผ่านทุกวัน แต่วันนี้กลับเงียบลง เพราะอะไร
 เปิดอันดับกองทัพที่แข็งแกร่งที่สุดในเอเชีย ปี 2569
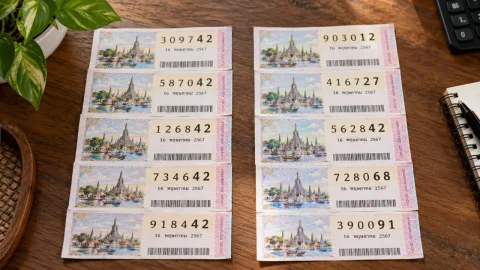 ซื้อหวย 5 ใบเหมือนกัน กับซื้อ 5 เลขต่างกัน โอกาสถูกเลขท้าย 2 ตัวต่างกันไหม?
 เปิด 5 อบต. รายได้รวมสูงที่สุดในไทย ปี 2569 ตัวเลขทะลุพันล้าน!
 พิกัดมู ขอพร "พระแม่ลักษมี" เทวีแห่งความร่ำรวย-ความรัก ถอดรหัสบารมีดอกบัวชมพู คัดชุดเด็ด 16 ต.ค. 69
 จังหวัดนี้เคยถูกวางแผนให้เป็น “กรุงเทพฯ แห่งที่ 2” ก่อนสงครามเปลี่ยนทุกอย่าง
 รู้จัก จังหวัดขนาดเล็ก คนน้อย ดังมาก นักท่องเที่ยวเยอะตลอดทั้งปี แห่งเมืองสามหมอก
 เปิด 5 บริษัทยักษ์ใหญ่สัญชาติไทยที่มีกำไรปีที่ผ่านมา มากที่สุดในไทย
 หนังดังสัญชาติไทย ที่ถูกนำไปสร้างใหม่เป็นภาพยนตร์ตะวันตก
 ข่าววันนี้
