มัลแวร์ตัวใหม่ระบาดผ่าน Whatsapp ในหลายประเทศ
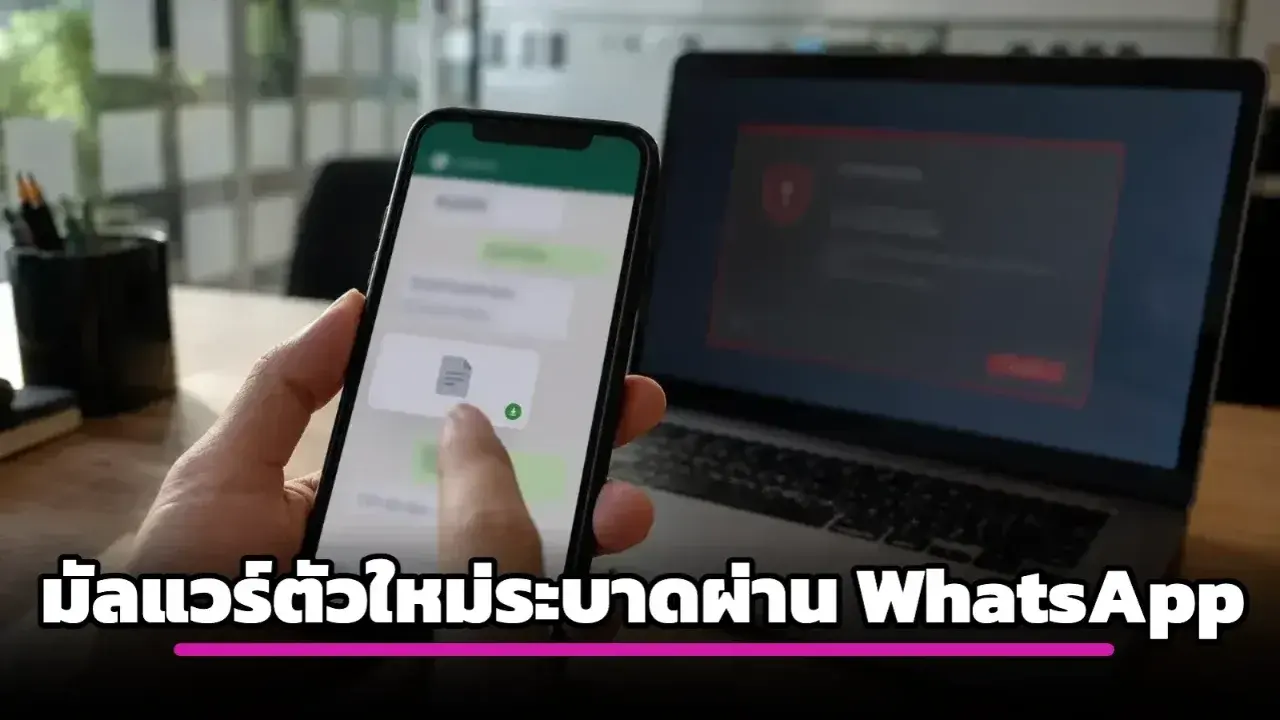
ด้วยการเนียนเป็นเอกสารธุรกิจปลอม
จากรายงานโดยเว็บไซต์ Windows Report ได้กล่าวถึงการที่ทีมวิจัยจาก Kaspersky บริษัทผู้พัฒนาซอฟต์แวร์แอนตี้ไวรัสชื่อดัง ได้พบแคมเปญการแพร่กระจายมัลแวร์ผ่านทางแอปพลิเคชัน Whatsapp ซึ่งเป็นการหลอกลวงแบบ Phishing โดยแฮกเกอร์จะตีเนียนเป็นธุรกิจ หรือผู้ที่ติดต่อที่น่าเชื่อถือ (Trusted Contract) ซึ่งหลังจากที่เหยื่อตอบรับ แฮกเกอร์ก็จะอ้างว่ามีเอกสารเกี่ยวกับการเงิน เช่น รายงานการเงิน, สเตทเมนต์, และเอกสารธุรกิจอื่น ๆ เป็นแบบไฟล์แนบให้เหยื่อเปิด แต่แท้จริงแล้วไฟล์นั้นคือไฟล์สคริปท์แบบ VBScript สำหรับใช้เปิดบนระบบปฏิบัติการ Windows
ซึ่งในการทำงานของมัลแวร์นั้น หลังจากที่เหยื่อรันไฟล์ดังกล่าวขึ้นมาแล้ว ตัวสคริปท์จะทำการติดต่อกับเซิร์ฟเวอร์ควบคุม (C2 หรือ Command and Control) เพื่อดาวน์โหลดองค์ประกอบ (Component) ของมัลแวร์ลงมาบนเครื่อง หลังจากนั้นสคริปท์ตัวที่ 2 ก็จะเข้าปรับเปลี่ยนส่วนของ Windows Registry เพื่อให้ระบบป้องกันของ User Account Control (UAC) อ่อนแอลง ซึ่งจะนำไปสู่ขั้นถัดไปนั่นคือ สคริปท์จะทำการดาวน์โหลดไฟล์บีบอัดแบบ Zip ที่ภายในนั้นมีเครื่องมือสำหรับการควบคุมระบบจากระยะไกล (Remote Management Tool) ที่มีชื่อว่า ManageEngine Endpoint Central ซึ่งเครื่องมือนี้ตามปกตินั้นมักจะเป็นเครื่องมือที่แผนกไอทีใช้ในการเข้าควบคุมเพื่อจัดการซ่อมบำรุงเครื่องของพนักงานในบริษัท แต่แฮกเกอร์ได้เอามาใช้งานในทางที่ผิดเพื่อควบคุมเครื่องของเหยื่อแทนในกรณีนี้
ทางทีมวิจัยได้ทำการตรวจสอบในเชิงลึกแล้วพบว่าไฟล์เอกสารแอบอ้างนั้นมีการทำในแบบมากมายหลานภาษา ทำให้คาดว่าแคมเปญนี้ไม่ได้จำกัดอยู่ในบริเวณเขตในเขตหนึ่ง แต่มีเป้าหมายเป็นการโจมตีไปทั่วโลก ซึ่งประเทศที่มีการยืนยันว่ามีการระบาดแล้วนั้นประกอบด้วย บราซิล, อินเดีย, เม็กซิโก, สิงคโปร์, ไต้หวัน, สเปน, ออสเตรเลีย, รัสเซีย, เวียดนาม, มาเลเซีย, และ สหราชอาณาจักร ซึ่งเรียกได้ว่ามากมายหลากหลายมากเลยทีเดียว นอกจากนั้นทางทีมวิจัยยังได้ทำการตรวจสอบโครงสร้างพื้นฐานที่เกี่ยวข้องพบว่ามีการใช้งานภาษาจีนเป็นหลัก ทั้งยังมีการใช้งานร่วมกับมัลแวร์ประเภทเข้าควบคุมเครื่องจากระยะไกล (RAT หรือ Remote Access Trojan) แต่ก็ยังไม่สามารถยืนยันตัวผู้อยู่เบื้องหลังที่แท้จริงได้ในขณะนี้
เขียนโดย Annonymus TN
 3 อำเภอของประเทศไทย ที่ขอแยกตัวเป็นจังหวัดใหม่
 ย้อนรอยสภาพอากาศเมื่อ 100 ปีก่อน ในยุคที่โลกยังไม่มีแอร์ คนรุ่นก่อนผ่านฤดูร้อนมาได้อย่างไร
 7 จังหวัดในไทยที่มีพื้นที่ป่าไม้มากที่สุด เปิดอาณาจักรสีเขียวผืนใหญ่ที่ยังคงความอุดมสมบูรณ์
 5 โรงเรียนไทย ที่ค่าเทอมแพงที่สุด ปีละหลายแสน (ไม่รวมนานาชาติ)
 พี่จันทร์ ชุดเต็ม งวด 16 พ.ย. 2569 ชูเลข 6 วงกลม จัด 4 คู่เน้นเลขท้ายเดียวกัน
 สยามลอตเตอรี่ ฉบับช่วยราษฎร์ขัดสน เปิดเลขวงกลม 4-8 จัด 6 คู่เงิน แบ่งสองกลุ่มชัดเจน
 ส่องเลขธูปมงคล เจ๊ฟองเบียร์ วันที่ 16 พฤศจิกายน 2569
 ภาพยนตร์ไทยเรื่องแรก ที่ทำรายได้รวมมากถึง 200 ล้านบาท
 108 ท่าบนเตียง มีอะไรบ้าง Sex position ท่าเด็ดบนเตียง
 ดอกลิลลี่แห่งหุบเขา ดอกไม้รูประฆังแสนงดงามที่ซ่อนพิษต่อหัวใจ
 เปิด 10 จังหวัดประชากรเพิ่มขึ้น สวนทางภาพรวมเด็กเกิดน้อย
 5 มหาวิทยาลัยไทยที่อัตราการแข่งขันสูงที่สุด บางสาขาคนสมัครหลายพัน แต่รับเพียงหลักสิบ
 ข่าววันนี้
 “ต๊ะ นารากร” จี้สอบมูลนิธิ WDT ปมเงินบริจาคถูกกล่าวหาโอนใช้ส่วนตัว
 “นายกฯอนุทิน” ห่วงคนไทยชายแดน มอบ “ป.ป๊อป” มหาดไทย ตรวจพื้นที่ชายแดนแม่สอด“นายกฯอนุทิน” ห่วงคนไทยชายแดน มอบ “ป.ป๊อป” มหาดไทย ตรวจพื้นที่ชายแดนแม่สอด
 กรมอุตุนิยมวิทยาเตือนภาคใต้ฝนตกหนักถึงหนักมาก 9–13 พ.ย. 2569 อีสานอุณหภูมิลด 3–5 องศาเซลเซียส