พบปลั๊กอินอันตรายบน Wordpress สามารถทำให้แฮกเกอร์ติดตั้ง Backdoor บนเว็บไซต์ได้
พบปลั๊กอินอันตรายบน Wordpress สามารถทำให้แฮกเกอร์ติดตั้ง Backdoor บนเว็บไซต์ได้
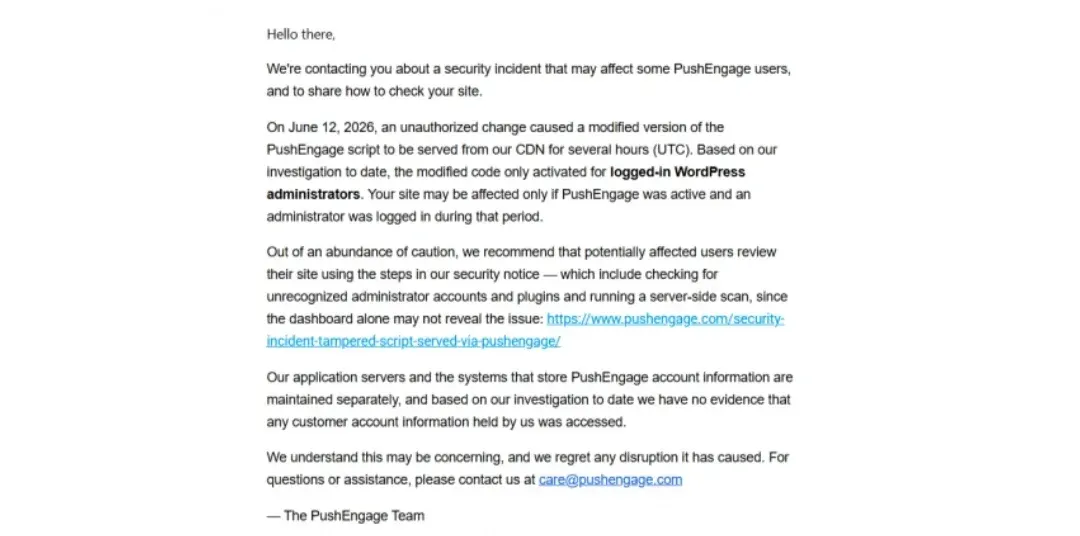
จากรายงานโดยเว็บไซต์ The Hacker News ได้กล่าวถึงการตรวจพบปลั๊กอินยอดนิยม 3 ตัวบนแพลตฟอร์ม Wordpress นั่นคือ PushEngage, OptinMonster, และ TrustPulse ซึ่งทั้ง 3 ตัวนี้ถูกพัฒนาและอยู่ภายใต้การบริหารจัดการของทางบริษัท Awesome Motive โดยตัวปลั๊กอินนั้นได้ถูกแฮกเกอร์กลุ่มหนึ่ง ทำการสอดไส้ไฟล์สคริปท์มัลแวร์ประเภทเปิดประตูหลังของระบบ (Backdoor) ในรูปแบบไฟล์ JavaScript ไว้ภายในปลั๊กอินตัวจริง ซึ่งเป็นการโจมตีแบบโจมตีห่วงโซ่อุปทาน หรือ Supply Chain Attacks โดยการตรวจพบดังกล่าวนั้นเป็นฝีมือของทีมวิจัยจาก Sansec บริษัทผู้เชี่ยวชาญด้านความปลอดภัยไซเบอร์ในวันที่ 13 มิถุนายน หลังจากนั้นตัวปลั๊กอิน PushEngage ได้มีการออกแจ้งเตือน (Incident Notice) ถึงผู้ใช้งานถึงการที่ตัวปลั๊กอินถูกแฮกในวันต่อมา ทว่า ปลั๊กอินอีก 2 ตัว อย่าง OptinMonster และ TrustPulse นั้น ทางบริษัทไม่ได้มีการออกแจ้งเตือนแต่อย่างใด
ทางทีมวิจัยได้เปิดเผยระยะเวลาการโจมตีของแฮกเกอร์ในการฝังโค้ดอันตรายลงภายในปลั๊กอินนั้น พบว่า ทั้ง 3 ตัวต่างมีระยะเวลาที่เป็นอันตรายที่ต่างกัน โดย OptinMonster และ TrustPulse นั้นมีการตรวจพบโต้ดอันตรายอยู่ฝังอยู่เป็นเวลา 25 นาที ตั้งแต่เวลา 22:17 นาฬิกา ถึง 22:42 นาฬิกา (เวลามาตรฐาน UTC) ขณะที่ปลั๊กอิน PushEngage มีระยะเวลาที่ยาวนานกว่าคือ ตั้งแต่วันที่ 12 มิถุนายน เป็นเวลาหลายชั่วโมง และ วันที่ 14 มิถุนายน ยังมีการตรวจพบว่าตัวโต้ดนั้นถูกยิงเข้าไปยังปลั๊กอินอยู่ ผ่านทางเครือข่าย CDN (Content Delivery Network) ทางทีมวิจัยคาดว่าจะมีเว็บไซต์ที่ใช้งานปลั๊กอินเหล่านี้ประมาณ 1.2 ล้านเว็บไซต์ตกอยู่ภายใต้ความเสี่ยง เนื่องจากความนืยมของปลั๊กอินที่สูงมาก เพราะเพียงแค่ปลั๊กอิน OptinMonster ก็มียอดดาวน์โหลดใช้งานร่วมล้านครั้ง หรือแม้แต่ตัวที่มีความนิยมน้อยกว่าอย่าง PushEngage ก็มียอดดาวน์โหลดที่มากถึง 9,000 ครั้ง แต่ก็ต้องย้ำว่า นี่เป็นเพียงยอดความเสี่ยงที่มัลแวร์อาจจะเข้าถึงตัวเว็บไซต์ได้ ไม่ใช่ยอดของความเสียหายแต่อย่างใด
ในกรณีที่ว่าตัวโค้ดมัลแวร์นั้นสามารถแทรกซึมเข้าสู่ตัวปลั๊กอินได้อย่างไร ทางทีมวิจัยได้กล่าวว่าในส่วนของการแฮกปลั๊กอิน PushEngage นั้นเริ่มต้นมาจากแฮกเกอร์สามารถแฮกเเข้าไปยังเซิร์ฟเวอร์ที่เว็บไซต์สำหรับการทำการตลาดให้กับปลั๊กอินดังกล่าวโฮสต์ไว้อยู่ ผ่านทางช่องโหว่ความปลอดภัยที่อยู่ภายในปลั๊กอินสำหรับแพลตฟอร์ม Wordpress ที่ตัวเว็บไซต์ใช้งานอยู่ชื่อกว่า UpdraftPlus ซึ่งเป็นปลั๊กอินสำหรับใช้ในการสำรองข้อมูล (Backup) แต่ก็ต้องระบุไว้ด้วยว่า ตัวเซิร์ฟเวอร์ที่นำมาสู่ปัญหานี้เป็นเซิร์ฟเวอร์ที่แยกต่างหากจากเซิร์ฟเวอร์ที่ใช้ในการจัดการระบบ (System) ของตัวปลั๊กอินและข้อมูลของลูกค้า หลังจากแฮกเข้าไปได้แล้ว แฮกเกอร์ก็จะทำการใช้งานกุญแจ CDN API Key เข้าไปสับเปลี่ยนไฟล์ที่ตัวระบบเครือข่าย CDN ส่งเข้าไปให้เป็นไฟล์สคริปท์มัลแวร์แทน แต่ทั้งหมดนี้ก็เป็นเพียงแค่ข้อสันนิษฐานเท่านั้น
สำหรับตัวสคริปท์มัลแวร์ เมื่อมองจากหน้าเว็บ (Page View) แล้วก็จะไม่พบสิ่งผิดปกติแต่อย่างใด แต่เบื้องหลังนั้นเมื่อผู้ดูแลเว็บไซต์ (Admin หรือ Administrator) ทำการล็อกอินเข้ามา ตัวโค้ดก็จะใช้งานเซสชัน (Session) ของผู้ดูแลเว็บไซต์เพื่อเข้าถึงสิทธิ์ในการจัดการระบบแบบเบ็ดเสร็จ (Full Permission) ปฏิบัติการในด้านต่าง ๆ เพื่อเข้ายึดครองเว็บไซต์ ดังนี้
สร้างบัญชีที่มีสิทธิ์ในระดับผู้ดูแลระบบขึ้นมา
ติดตั้งปลั๊กอินเพิ่มเติมที่จะไม่แสดงผลบนหน้าจอควบคุม (Dashboard) ที่ผู้ดูแลระบบใช้งาน ซึ่งจะทำหน้าที่เป็น Backdoor ให้แฮกเกอร์เข้าควบคุมเว็บไซต์
ส่งรหัสล็อกอินบัญชีผู้ดูแลใหม่ไปยังโดเมนที่แฮกเกอร์สร้างไว้ชื่อว่า tidio[.]cc
ทางทีมวิจัยได้แนะนำวิธีจัดการสำหรับผู้ที่สงสัยว่าเว็บไซต์กำลังติดมัลแวร์ ให้จัดการตามขั้นตอนต่อไปนี้
ทำการสแกนเว็บไซต์ในฝั่งของเซิร์ฟเวอร์ (Server-Side Scan) เนื่องจากตัวปลั๊กอินมัลแวร์นั้นไม่สามารถมองเห็นได้จากแดชบอร์ดของผู้ดูแล
ตรวจสอบหาไฟล์ระบบ (System File) ในโฟลเดอร์ wp-content/plugins หาไฟล์ที่ชื่อว่า content-delivery-helper ("Content Delivery Helper") หรือ database-optimizer ("Database Optimizer") แล้วหาบัญชีผู้ดูแลแปลกปลอมที่ไม่ได้สร้างเอง เช่น developer_api1 หรือ บัญชีอะไรก็ตามที่มีการตั้งชื่อในรูปแบบ dev_xxxxxx เพื่อลบทิ้ง
ตรวจสอบบันทึกการทำงาน (Log) ระหว่างวันที่ 12 - 14 มิถุนายน ว่ามีกิจกรรมแปลกปลอมใดเกิดขึ้นหรือไม่

เขียนโดย Annonymus TN
 หมู่บ้านที่มีบ้านร้างจำนวนมากเกิดขึ้นได้อย่างไร ? เมื่อคนหายไป แต่บ้านยังอยู่
 จังหวัดที่มี "สนามบิน 2 แห่ง" ในจังหวัดเดียว
 เปิดอันดับกองทัพที่แข็งแกร่งที่สุดในเอเชีย ปี 2569
 ซื้อหวย 5 ใบเหมือนกัน กับซื้อ 5 เลขต่างกัน โอกาสถูกเลขท้าย 2 ตัวต่างกันไหม?
 เปิดพิกัด 5 จังหวัดของไทย ที่ไกลจากกรุงเทพฯมากที่สุด เดินทางข้ามวัน
 เปิด 5 อบต. รายได้รวมสูงที่สุดในไทย ปี 2569 ตัวเลขทะลุพันล้าน!
 โรงแรมสุดหรูหราในไทย ที่คนไทยทั่วไปแทบไม่มีโอกาสได้เข้าพัก
 สถานีรถไฟกลางป่าแห่งนี้ เคยมีรถไฟผ่านทุกวัน แต่วันนี้กลับเงียบลง เพราะอะไร
 สูตรคำนวณหาแนวทาง งวด 16/10/69
 เปิด 10 จังหวัด คนถูกรางวัลที่ 1 มากที่สุด จังหวัดไหนมีเศรษฐีใหม่บ่อยที่สุด?
 ย้อนดูเลขเด็ดงวด 1 ต.ค. 69 เลข 70 เข้าเป้า ก่อนติดตามหวย 16 ต.ค.
 AI วิเคราะห์สถิติเลขท้าย 3 ตัวบนและเลขท้าย 2 ตัวล่าง งวด 16 ตุลาคม 69
 ห้างของคนไทยในประเทศจีน ที่มีขนาดพื้นที่ใหญ่มากที่สุดโรงแรมสุดหรูหราในไทย ที่คนไทยทั่วไปแทบไม่มีโอกาสได้เข้าพัก
 ข่าววันนี้
