SolyxImmortal มัลแวร์ Python ขโมยรหัสผ่าน เบราว์เซอร์ และไฟล์สำคัญ
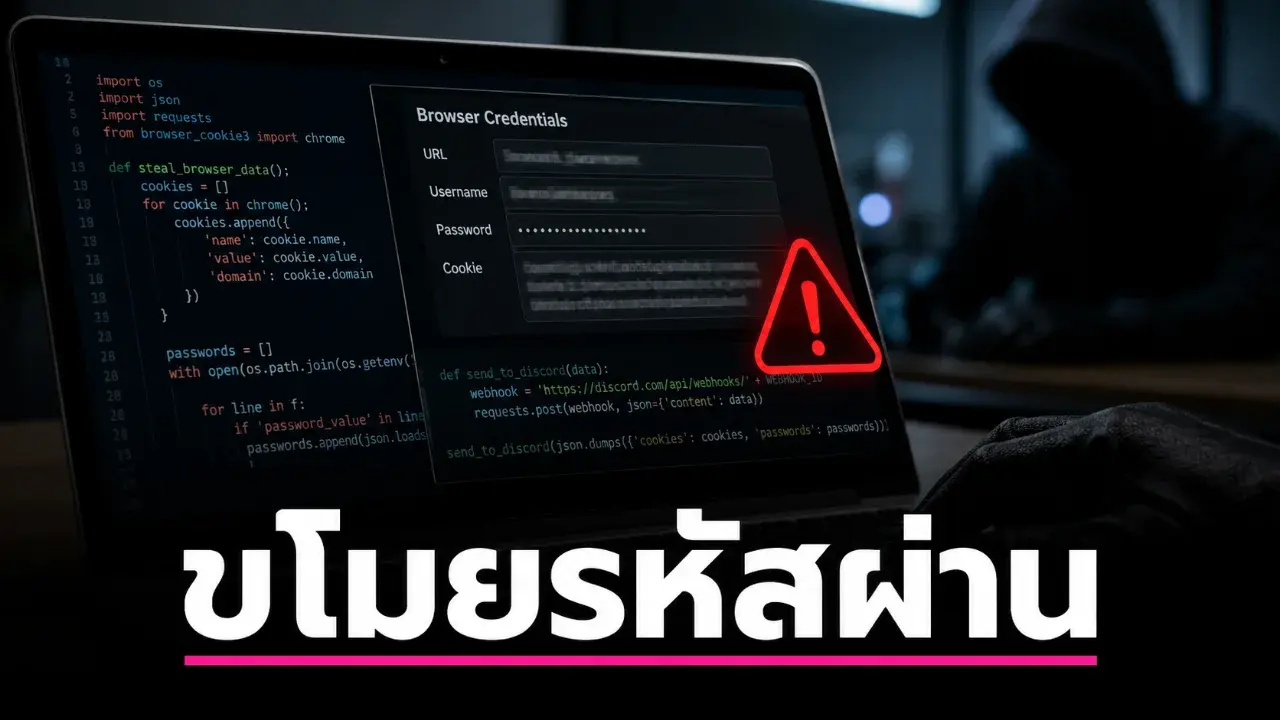
รายงานด้านความปลอดภัยไซเบอร์ระบุว่า SolyxImmortal เป็นมัลแวร์ขโมยข้อมูลบน Windows ที่เขียนด้วย Python และมีพฤติกรรมล้วงข้อมูลจากเบราว์เซอร์ ไฟล์เอกสาร การกดแป้นพิมพ์ และภาพหน้าจอ
มัลแวร์ขโมยข้อมูลชื่อ SolyxImmortal ถูกพูดถึงในแวดวงความปลอดภัยไซเบอร์ หลังมีรายงานว่าโปรแกรมอันตรายตัวนี้เขียนด้วยภาษา Python และมุ่งขโมยข้อมูลจากเครื่อง Windows หลายส่วนพร้อมกัน ทั้งรหัสผ่านที่บันทึกไว้ในเบราว์เซอร์ ไฟล์เอกสาร คุกกี้ การพิมพ์บนคีย์บอร์ด และภาพหน้าจอ
ข้อมูลจาก CYFIRMA ระบุว่า SolyxImmortal ถูกจัดอยู่ในกลุ่ม information stealer หรือมัลแวร์ขโมยข้อมูล โดยใช้ทั้ง API ปกติของระบบและไลบรารีที่พบได้ทั่วไป เพื่อรวบรวมข้อมูลจากเครื่องเหยื่อและส่งออกผ่าน Discord webhooks ที่ผู้โจมตีควบคุมอยู่
ประเด็นที่ทำให้มัลแวร์ตัวนี้น่าจับตา ไม่ได้อยู่แค่การขโมยรหัสผ่าน แต่เป็นการรวมหลายพฤติกรรมไว้ในตัวเดียว ตั้งแต่ฝังตัวให้รันซ้ำเมื่อเปิดเครื่อง ขโมยข้อมูลจากเบราว์เซอร์ เก็บไฟล์เอกสาร ดักจับการพิมพ์ และจับภาพหน้าจอเมื่อพบหน้าต่างหรือเว็บไซต์ที่เข้าข่ายข้อมูลสำคัญ
มัลแวร์ขโมยข้อมูลคืออะไร
Information stealer เป็นมัลแวร์ที่ออกแบบมาเพื่อดึงข้อมูลสำคัญออกจากเครื่องผู้ใช้ โดยข้อมูลที่มักตกเป็นเป้าหมายคือรหัสผ่าน บัญชีผู้ใช้ คุกกี้เข้าสู่ระบบ ไฟล์เอกสาร และข้อมูลที่เกี่ยวข้องกับบริการออนไลน์
ในกรณีของ SolyxImmortal รายงานระบุว่ามัลแวร์มุ่งเป้าไปยังระบบ Windows และข้อมูลจากเว็บเบราว์เซอร์ โดยเฉพาะเบราว์เซอร์ตระกูล Chromium เช่น Chrome หรือ Edge ซึ่งมักเก็บข้อมูลเข้าสู่ระบบและคุกกี้ไว้ภายในเครื่องผู้ใช้
สิ่งที่ SolyxImmortal ถูกระบุว่าสามารถทำได้
จากรายงานของ CYFIRMA และแหล่งวิเคราะห์ด้านภัยไซเบอร์ที่อ้างอิงงานวิจัยเดียวกัน SolyxImmortal มีความสามารถหลายด้าน ได้แก่ การดึงรหัสผ่านจากเบราว์เซอร์ การเก็บคุกกี้ การค้นหาไฟล์เอกสาร การดักจับการพิมพ์ และการบันทึกภาพหน้าจอในบางเงื่อนไข
ข้อมูลต้นฉบับระบุด้วยว่า มัลแวร์มีการสร้างพื้นที่ชั่วคราวสำหรับรวบรวมข้อมูลก่อนส่งออก และมีพฤติกรรมคัดลอกตัวเองไปยังโฟลเดอร์ใน AppData พร้อมแก้ไขค่า Registry Run เพื่อให้ทำงานอัตโนมัติเมื่อผู้ใช้ล็อกอินเข้าเครื่อง
ในส่วนของเบราว์เซอร์ มัลแวร์ถูกอธิบายว่าพยายามดึงกุญแจถอดรหัสจากไฟล์ Local State ของเบราว์เซอร์ตระกูล Chromium แล้วนำไปใช้ถอดรหัสข้อมูลรหัสผ่านที่บันทึกไว้ในฐานข้อมูลภายในเครื่อง ก่อนบันทึกข้อมูลออกมาเป็นไฟล์
ใช้ Discord webhook เป็นช่องทางส่งข้อมูล
อีกจุดที่ถูกพูดถึงคือการใช้ Discord webhooks เป็นช่องทางส่งข้อมูลที่ขโมยมาออกไปยังผู้โจมตี วิธีนี้ทำให้มัลแวร์ใช้บริการที่ถูกใช้งานจริงในโลกออนไลน์เป็นทางผ่านของข้อมูล แทนที่จะติดต่อกับเซิร์ฟเวอร์แปลกปลอมโดยตรงในรูปแบบที่ตรวจพบง่ายกว่า
รายงานของ Pulsedive ระบุเพิ่มเติมว่า SolyxImmortal มีสัญญาณที่เกี่ยวข้องกับภาษาตุรกี โดยเฉพาะเงื่อนไขการจับภาพหน้าจอเมื่อพบคำหรือบริบทที่เกี่ยวข้องกับ Gmail และเว็บไซต์ธนาคารบางประเภท ซึ่งทำให้มีการประเมินว่ากลุ่มเป้าหมายหลักอาจเกี่ยวข้องกับผู้ใช้ชาวตุรกีหรือบริการที่ใช้ภาษาตุรกี
ผู้ใช้ไทยเกี่ยวข้องแค่ไหน
จากข้อมูลที่มีในตอนนี้ รายงานไม่ได้ระบุว่า SolyxImmortal มุ่งโจมตีผู้ใช้ไทยเป็นหลัก แต่พฤติกรรมของมัลแวร์ประเภทนี้ยังเป็นเรื่องที่ผู้ใช้ทั่วไปควรระวัง เพราะรหัสผ่านที่บันทึกในเบราว์เซอร์ คุกกี้เข้าสู่ระบบ และไฟล์เอกสารในเครื่อง เป็นข้อมูลที่คนจำนวนมากใช้งานอยู่ทุกวัน
ความเสี่ยงไม่ได้จำกัดเฉพาะคนทำงานด้านไอที หากเครื่องติดมัลแวร์ขโมยข้อมูล ผู้โจมตีอาจได้ข้อมูลสำหรับเข้าสู่บัญชีออนไลน์บางส่วน หรือเห็นเอกสารที่ผู้ใช้เก็บไว้ในเครื่อง โดยเฉพาะไฟล์ที่มีข้อมูลส่วนตัว ข้อมูลบัญชี หรือข้อมูลการทำงาน
สิ่งที่ยังต้องตรวจสอบต่อ
ข้อมูลเกี่ยวกับ SolyxImmortal ยังมาจากรายงานวิเคราะห์ด้านภัยไซเบอร์เป็นหลัก ยังไม่มีข้อมูลยืนยันในต้นฉบับว่ามีจำนวนเหยื่อเท่าใด แพร่กระจายผ่านช่องทางใดเป็นหลัก หรือพบการโจมตีในประเทศไทยหรือไม่
สำหรับการเผยแพร่เชิงข่าว ควรแยกให้ชัดระหว่าง “ความสามารถของมัลแวร์ตามรายงานวิเคราะห์” กับ “ผลกระทบที่เกิดขึ้นจริงในวงกว้าง” เพราะข้อมูลสองส่วนนี้ไม่ใช่เรื่องเดียวกัน
KEY TAKEAWAYS:
- SolyxImmortal เป็นมัลแวร์ขโมยข้อมูลบน Windows ที่เขียนด้วยภาษา Python
- รายงานระบุว่ามันสามารถขโมยรหัสผ่าน คุกกี้ ไฟล์เอกสาร ดักจับการพิมพ์ และจับภาพหน้าจอ
- มัลแวร์ใช้ Discord webhooks เป็นช่องทางส่งข้อมูลออกไปยังผู้โจมตี
- มีสัญญาณว่ามัลแวร์เกี่ยวข้องกับบริบทภาษาตุรกี แต่ยังไม่มีข้อมูลยืนยันว่าโจมตีผู้ใช้ไทยโดยตรง
- ควรตรวจสอบแหล่งดาวน์โหลดไฟล์ โปรแกรมแปลกปลอม และพฤติกรรมผิดปกติของเครื่องอย่างสม่ำเสมอ

อ้างอิง:
https://www.cyfirma.com/research/solyximmortal-python-malware-analysis/
https://blog.pulsedive.com/solyximmortal-analysis-of-a-python-based-information-stealer/
https://www.securityweek.com/solyximmortal-information-stealer-emerges/

เขียนโดย Annonymus TN
 ย้อนดู 10 งวด แม่น้ำหนึ่ง เลขไหนกลับมาซ้ำบ่อยที่สุด
 ทำไมเงินไทยถึงเรียกว่า “บาท” ทั้งที่หลายประเทศใช้คำว่า ดอลลาร์ ปอนด์ หรือเยน?
 หมู่บ้านที่มีบ้านร้างจำนวนมากเกิดขึ้นได้อย่างไร ? เมื่อคนหายไป แต่บ้านยังอยู่
 เปิดอันดับกองทัพที่แข็งแกร่งที่สุดในเอเชีย ปี 2569
 ทาร์ตเชอร์รีและกีวี อาจช่วยให้นอนดีขึ้น แต่หลักฐานยังมีข้อจำกัด
 สถานีรถไฟกลางป่าแห่งนี้ เคยมีรถไฟผ่านทุกวัน แต่วันนี้กลับเงียบลง เพราะอะไร
 สถิติ vs ม้าสีหมอก vs ปฏิทิน vs วันศุกร์ แนวทางไหนให้เลขซ้ำกันมากที่สุด
 ชายจาก Taured (The Man from Taured): มหาตำนานข้ามมิติ หรือเรื่องจริงของนักต้มตุ๋นระดับโลก?
 จังหวัดที่มี "สนามบิน 2 แห่ง" ในจังหวัดเดียว
 เปิดพิกัด 5 จังหวัดของไทย ที่ไกลจากกรุงเทพฯมากที่สุด เดินทางข้ามวัน
 คะน้าราคาพุ่งแตะ 250 บาท/กก. น้ำท่วม-ค่าขนส่งสูง ทำผักสดแพงขึ้น ใครไปตลาดช่วงนี้ต้องเตรียมใจ
 บทเรียนเลือดของซุนวู: เมื่อการฝึกนางสนมกลายเป็นตำนานแห่งยุทธศาสตร์และวินัยทัพทำไมเงินไทยถึงเรียกว่า “บาท” ทั้งที่หลายประเทศใช้คำว่า ดอลลาร์ ปอนด์ หรือเยน?ย้อนดู 10 งวด แม่น้ำหนึ่ง เลขไหนกลับมาซ้ำบ่อยที่สุดสถิติ vs ม้าสีหมอก vs ปฏิทิน vs วันศุกร์ แนวทางไหนให้เลขซ้ำกันมากที่สุด
 ทำไม “สัปดาห์อวกาศโลก” ต้องเป็นวันที่ 4–10 ตุลาคม และปี 2026 ทำไมถึงพูดเรื่อง “Rocket Revolution”?ชายจาก Taured (The Man from Taured): มหาตำนานข้ามมิติ หรือเรื่องจริงของนักต้มตุ๋นระดับโลก?บทเรียนเลือดของซุนวู: เมื่อการฝึกนางสนมกลายเป็นตำนานแห่งยุทธศาสตร์และวินัยทัพ
 ข่าววันนี้
