ระวังเครื่องมือช่วยเทรดปลอม TradingClaw ใช้แล้วโดนขโมยข้อมูล
ระวังเครื่องมือช่วยเทรดปลอม TradingClaw ใช้แล้วโดนขโมยข้อมูล
แทนการได้กำไรจากการเทรด
เมื่อพูดถึงเครื่องมือช่วยเทรดของปลอมที่กำลังดังอยู่ในตอนนี้ คงจะหนีไม่พ้น TradingView ปลอม ที่มาพร้อมกับโฆษณาของนาย “สมชาย แซ่ตั้ง” ที่โด่งดัง แต่ในคราวนี้นักเทรดกำลังจะเจอภัยใหม่จากเครื่องมือเทรดปลอมอีกตัวหนึ่ง
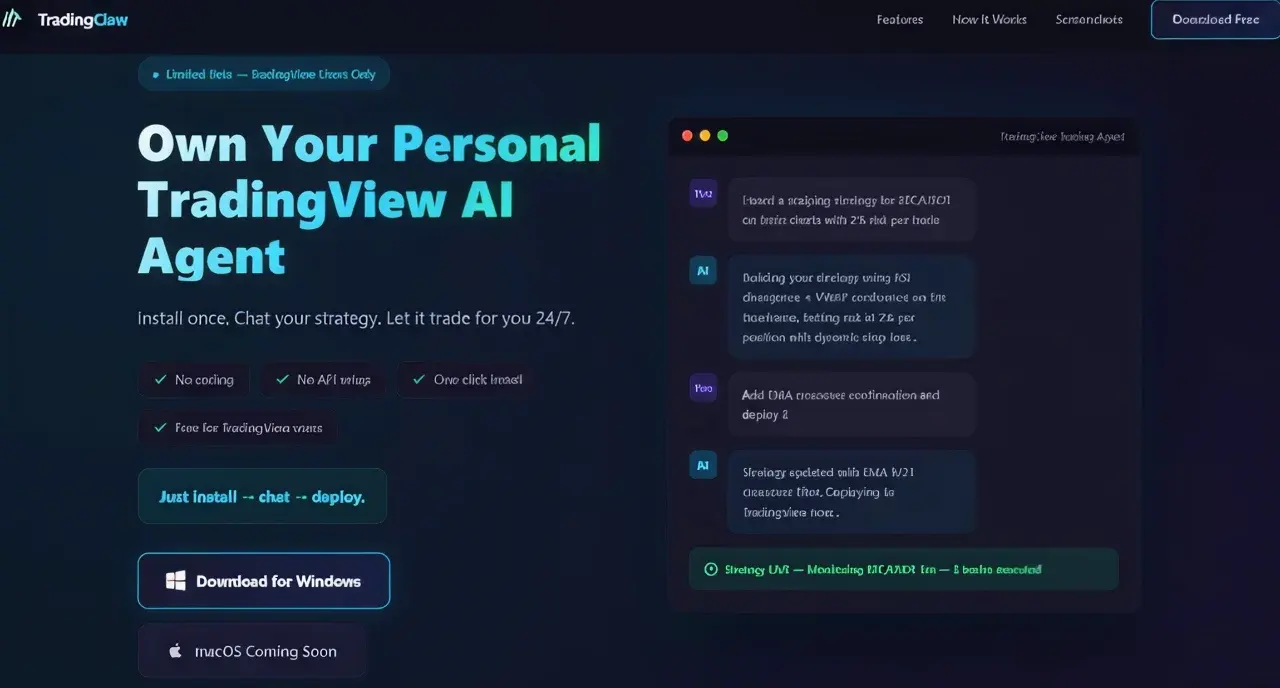
จากรายงานโดยเว็บไซต์อย่างเป็นทางการของผู้พัฒนาเครื่องมือต่อต้านมัลแวร์ Malwarebytes ได้กล่าวถึงการตรวจพบการแคมเปญแพร่กระจายมัลแวร์ประเภทขโมยข้อมูลจากเครื่องของเหยื่อ หรือ Infostealer ที่มีชื่อว่า Needle Stealer ผ่านทางเว็บไซต์ปลอม tradingclaw[.]pro ที่อ้างว่ามีการให้บริการเครื่องมือช่วยเทรดด้วยระบบปัญญาประดิษฐ์ (AI หรือ Artificial Inteligence) ที่มีชื่อว่า TradingClaw ซึ่งบนเว็บไซต์นั้นกล่าวอ้างว่า เครื่องมือชิ้นนี้เป็นผู้ช่วย AI (AI Assistant) สำหรับเครื่องมือเทรดชื่อดัง TradingView นั่นเอง ซึ่งพฤติกรรมของเว็บไซต์ในการแสดงผลนั้นก็จะแตกต่างกันตามผู้เยี่ยมชม (Visitor) โดยผู้เยี่ยมขมบางรายนั้นเมื่อเข้าสู่เว็บไซต์ ก็จะได้เข้าสู่ตัวหน้าเว็บของ TradingClaw โดยตรง แต่บางรายกลับถูกส่ง (Redirect) ไปยังเว็บไซต์ studypages[.]com แทน ซึ่งคาดเว็บเป็นเทคนิคสำหรับการกรองเป้าหมายเหยื่อ ให้มัลแวร์เข้าถึงเฉพาะเหยื่อในกลุ่มที่ถูกกำหนดไว้เท่านั้น
ซึ่งไฟล์ภายในเว็บไซต์ที่อ้างว่าเป็นเครื่องมือช่วยเทรดดังกล่าวนั้น จะมาในรูปแบบไฟล์บีบอัดแบบ Zip ซึ่งจะนำไปสู่ขั้นแรกในการฝังมัลแวร์ลงสู่เครื่อง ด้วยการใช้งานตัวโหลดไฟล์ DLL (DLL Loader) ที่มีชื่อว่า iviewers.dll ในการโหลดไฟล์ DLL ของมัลแวร์ Needle Stealer ขึ้นมา แล้วยิงตัวโค้ดมัลแวร์ลงไปฝังไว้ใน Process ของ Windows ที่มีชื่อว่า RegAsm.exe ซึ่งเรียกได้ว่าเป็นการหลอมรวมเทคนิค DLL Hijacking และ Process Hallowing เข้าไว้ด้วยกัน
มัลแวร์ Needle Stealer นั้นจะมีองค์ประกอบภายในหลัก ๆ อยู่ 4 ตัว นั่นคือ
Needle Core เป็นตัวแกนหลักของมัลแวร์ ซึ่งทำหน้าที่ในการขโมยข้อมูลที่เหยื่อกรอกลงบนเว็บไซต์ หรือที่เรียกว่าการทำ Grabbing และ ขโมยข้อมูลที่อยู่บน Clipboard
Extension Module ใช้ในการเข้าควบคุมเว็บเบราว์เซอร์, เปลี่ยนแปลงเส้นทางจราจรของข้อมูล (Traffic Redirection), ยิง (Injection) สคริปท์ลงบนเว็บเบราว์เซอร์, และสับเปลี่ยนไฟล์ที่กำลังดาวน์โหลดลงเครื่อง
Desktop Wallet Spoofer จะเป็นเครื่องมือที่ใช้ในการโจมตีแอปพลิเคชันกระเป๋าเงินคริปโตเคอร์เรนซี (Crypto Wallet) ที่อยู่บนเดสก์ท็อป เช่น Ledger, Trezor, และ Exodus
Browser Wallet Spoofer ใช้ในการโจมตี Wallet ที่อยู่บนเว็บเบราว์เซอร์ เช่น MetaMask และ Coinbase ทั้งยังมีความสามารถในการขโมยรหัสกู้ข้อมูลในกระเป๋า หรือ Seed Phrase อีกด้วย
ความสามารถในการขโมยข้อมูลนั้น ก็เรียกได้ว่ามีมากมาย ไม่ว่าจะเป็น
การแอบบันทึกภาพหน้าจอ (Screenshot)
การขโมยข้อมูลบนเว็บเบราว์เซอร์ เช่น ประวัติการท่องเว็บไซต์, ไฟล์ Cookies, และข้อมูลที่ถูกบันทึกไว้
ขโมยข้อมูลจากแอปพลิเคชัน เช่น Telegram และ เครื่องมือ FTP ต่าง ๆ
ขโมยไฟล์ในสกุล .txt และข้อมูลอื่น ๆ ที่เกี่ยวข้องกับ Crypto Wallet
ขโมยข้อมูลภายใน Crypto Wallet โดยตรง
นอกจากนั้นตัวมัลแวร์ยังเปิดโอกาสให้แฮกเกอร์ที่ใช้งานอยู่ ปล่อยส่วนเสริมของเว็บเบราว์เซอร์ หรือ Extension ปลอม ด้วยการใช้ภาษา Golang ทำสคริปท์เพื่อคลายไฟล์เก็บตัว Extension ปลอมที่ถูกสร้างขึ้นมา (มักเป็นไฟล์ชื่อ base.zip หรือ meta.zip) โดยจะมาพร้อมกับไฟล์ตั้งค่า (Configuration) ชื่อ cfg.json ซึ่งสคริปท์ภายในไฟล์นี้นั้นจะเป็นส่วนสำคัญในการส่งข้อมูลที่ถูกขโมยมาไปยังเซิร์ฟเวอร์ควบคุม (C2 หรือ Command and Control) ซึ่งส่วนหนึ่งของตัวสคริปท์นั้น มีลักษณะดังนี้
{
"extension_host": {},
"api_key": "…
"server_url": "https://C2/api/v2",
"self_destruct": true,
"base_extension": true,
"ext_manifest": {
"account_extension_type": 0,
"active_permissions": {
"api": [
"history",
"notifications",
"storage",
"tabs",
"webNavigation",
"declarativeNetRequest",
"scripting",
"declarativeNetRequestWithHostAccess",
"sidePanel"
],
"explicit_host": [
""
],
"manifest_permissions": [],
"scriptable_host": [
""
]
},
"commands": {
"_execute_action": {
"was_assigned": true
}
},
…
โดยมัลแวร์นั้นจะทำการวางไฟล์ Extension ปลอมไว้ภายในโฟลเดอร์ %LOCALAPPDATA%PackagesExtensions พร้อมกับไฟล์สคริปท์อีก 3 ตัว ประกอบด้วย popup.js, content
.js, และ background.js

เขียนโดย Annonymus TN
 จังหวัดที่มี "สนามบิน 2 แห่ง" ในจังหวัดเดียว
 จังหวัดยอดฮิตของไทยเพียงหนึ่งเดียวเท่านั้น ไม่มีอาณาเขตติดต่อกับจังหวัดอื่นเลย
 หมู่บ้านที่มีบ้านร้างจำนวนมากเกิดขึ้นได้อย่างไร ? เมื่อคนหายไป แต่บ้านยังอยู่
 สถิติหวยออก ย้อนหลัง 10 ปี เลขท้าย 2 ตัว งวด 16 ตุลาคม
 แผลที่ทรมานยิ่งกว่าตาย: เปิดนาทีลิงแสนรักกระชาก "อวัยวะเพศ" พ่อเลี้ยงในวันเกิด
 AI ผ่า 20 งวดก่อน 16 ต.ค. 69 เลขไหนโผล่ถี่สุด เปิดกลุ่มเด่นที่ต้องจับตา
 เปิดอันดับกองทัพที่แข็งแกร่งที่สุดในเอเชีย ปี 2569
 สถานีรถไฟกลางป่าแห่งนี้ เคยมีรถไฟผ่านทุกวัน แต่วันนี้กลับเงียบลง เพราะอะไร
 ห้างสรรพสินค้าของไทย ที่ชาวต่างชาตินิยมมาเดินมากเป็นอันดับหนึ่ง
 จังหวัดนี้เคยถูกวางแผนให้เป็น “กรุงเทพฯ แห่งที่ 2” ก่อนสงครามเปลี่ยนทุกอย่าง
 อำเภอที่คนจีนนิยมไปที่สุด มีคนจีนมาเที่ยวมากที่สุดในไทย
 เจาะลึกแนวทางตัวเลขงวด 16 ตุลาคม 2569 ส่องจุดร่วมตัวเลขเด่น เทียบมุมมองเหมือนและต่างจากหลายสำนักอำเภอที่คนจีนนิยมไปที่สุด มีคนจีนมาเที่ยวมากที่สุดในไทย
 โรงแรมขนาดยักษ์ที่ใหญ่ที่สุด มีห้องพักมากสุดอันดับ 1 ในไทยแผลที่ทรมานยิ่งกว่าตาย: เปิดนาทีลิงแสนรักกระชาก "อวัยวะเพศ" พ่อเลี้ยงในวันเกิดเปิดอันดับกองทัพที่แข็งแกร่งที่สุดในเอเชีย ปี 2569
 ความสุขของคนวัยทำงานสำหรับคุณคืออะไร
 ข่าววันนี้