การใช้งาน RDP นั้นมีเศษภาพเหลือ เปิดให้แฮกเกอร์เอามาประกอบกันเพื่อขโมยข้อมูลได้
การใช้งาน RDP นั้นมีเศษภาพเหลือ เปิดให้แฮกเกอร์เอามาประกอบกันเพื่อขโมยข้อมูลได้
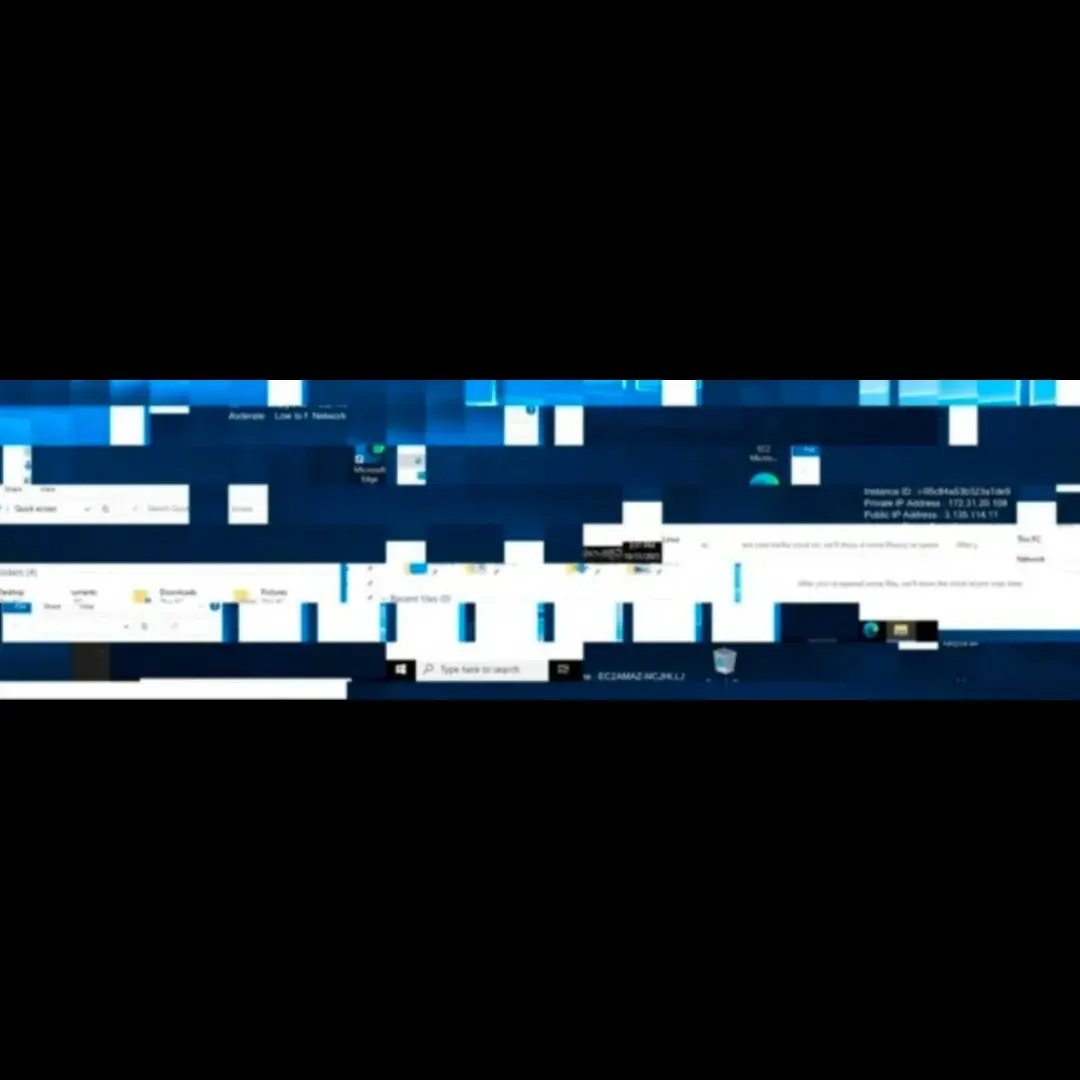
RDP หรือ Remote Desktop Protocol นั้น มักจะเป็นวิธีการยอดนิยมสำหรับแผนกไอทีตามบริษัทต่าง ๆ ในการเข้าถึงหน้าเดสก์ท็อป (Desktop) ของพนักงาน เพื่อทำการซ่อมระบบ หรือติดตั้งซอฟต์แวร์ต่าง ๆ ของทางบริษัท แต่ทว่าช่องทางนี้ก็มีช่องโหว่อยู่มากมายที่แฮกเกอร์สามารถใช้งานได้ โดยบางช่องโหว่นั้นก็เกินคาดการณ์
จากรายงานโดยเว็บไซต์ Cyber Security News ได้กล่าวถึงการตรวจพบช่องโหว่ความปลอดภัยของโปรโตคอลแบบ RDP โดยทางทีมวิจัยจาก SCYTHE Labs บริษัทผู้เชี่ยวชาญด้านการวิเคราะห์ภัยไซเบอร์ ซึ่งช่องโหว่ดังกล่าวขึ้นภายในระบบการเก็บภาพหน้าจอเดสก์ท็อปในรูปแบบไฟล์ Bitmap ไว้ในหน่วยความจำชั่วคราวแบบแคช หรือ RDP Bitmap Cache ซึ่งวิธีการดังกล่าวนั้น จะเป็นการซอยภาพหน้าจอของเดสก์ท็อปที่ถูกถ่ายทอดมายังเครื่องของฝั่งผู้ควบคุมในรูปแบบคล้ายคลึงกับการบันทึกข้อมูลเว็บไซต์ไว้บางส่วนของเว็บเบราว์เซอร์ต่าง ๆ เพื่อให้ผู้ใช้งานสามารถเปิดเว็บไซต์ได้ไวขึ้น ซึ่งจุดอ่อนก็จะอยู่ในจุดนี้ เพราะระบบนี้จะทำการเก็บภาพหน้าจอทั้งหมดตลอดช่วง Session การใช้งาน RDP รวมทั้งภาพข้อมูลอ่อนไหวต่าง ๆ ที่ติดมาตรงหน้าจอด้วย ที่สำคัญคือ รูปแบบจะถูกเก็บไว้บนไดร์ฟบนเครื่อง (Local Drive) ของฝั่งควบคุมอย่างยาวนานหลังจากที่ Session การใช้งานจบไปแล้ว ทั้งตัวโฟลเดอร์ที่เก็บไฟล์นั้นก็ไม่ใช่โฟลเดอร์ที่ถูกจำกัดการเข้าถึง (Access Restriction) อีกด้วย
ทำให้ถ้าแฮกเกอร์สามารถเข้าถึงข้อมูลภาพดังกล่าวได้ แฮกเกอร์ก็จะสามารถทำการนำเอาข้อมูลดิบเหล่านั้น มาประกอบเป็นภาพหน้าจอที่สมบูรณ์ ซึ่งการขโมยก็ทำได้ง่ายมาก เพียงแค่ใช้คำสั่ง PowerShell เพื่อบีบอัดไฟล์ในโฟลเดอร์ดังกล่าวเป็นไฟล์ในรูปแบบ Zip แล้วลักลอบส่งไฟล์ออก (Exfiltration) ผ่านทางโปรโตคอลแบบ HTTPs ธรรมดา ซึ่งจะทำให้ข้อมูลนั้นปะปนไปกับการจราจร (Traffic) ของข้อมูลปกติจนถูกจับได้ยาก โดยหลังจากที่แฮกเกอร์ได้รับไฟล์แล้ว แฮกเกอร์ก็จะใช้งานเครื่องมือ 2 ตัวในการจัดการกับไฟล์ชุดดังกล่าว
เริ่มจากใช้เครื่องมืออย่าง BMC Tools ต่าง ๆ ในการประมวล (Parse) มาเป็นรูปภาพแบบบล็อกย่อย ๆ
ใช้เครื่องมือ RdpCacheStitcher เพื่อประกอบไฟล์รูปภาพที่เป็นบล็อกย่อย ๆ กระจัดกระจายเข้าด้วยกัน ซึ่งการประกอบนั้นจะคล้ายคลึงกับการต่อภาพจิ๊กซอว์ (Jigsaw)
ซึ่งถึงแม้ภาพที่ออกมาจะไม่ได้สมบูรณ์จนเต็มหน้าจอ แต่ก็เพียงพอในการขโมยข้อมูลต่าง ๆ ที่อยู่บนจอแล้ว โดยการขโมยข้อมูลด้วยวิธีนี้ก็ไม่ใช่ของที่ใหม่นัก เพราะมีแฮกเกอร์หลายกลุ่ม เช่น BianLian, Medusa, และ Scattered Spider ได้นำเอาวิธีการนี้มาใช้ในการขโมยข้อมูลมาอย่างยาวนานและบ่อยครั้งแล้ว ซึ่งในการขโมยข้อมูลแคชภาพชุดนั้น แฮกเกอร์มักจะทำการลบไฟล์แคชรูปภาพที่อยู่บนเครื่องของเหยื่อจนหมดเกลี้ยง ดังนั้นถ้าตรวจพบว่าโฟลเดอร์แคชรูปภาพของ RDP บนเครื่องว่างเปล่า มีความเป็นไปได้สูงว่าเครื่องจะถูกแฮกแล้ว

เขียนโดย Annonymus TN
 หมู่บ้านที่มีบ้านร้างจำนวนมากเกิดขึ้นได้อย่างไร ? เมื่อคนหายไป แต่บ้านยังอยู่
 สถานีรถไฟกลางป่าแห่งนี้ เคยมีรถไฟผ่านทุกวัน แต่วันนี้กลับเงียบลง เพราะอะไร
 จังหวัดยอดฮิตของไทยเพียงหนึ่งเดียวเท่านั้น ไม่มีอาณาเขตติดต่อกับจังหวัดอื่นเลย
 เปิด 10 จังหวัด คนถูกรางวัลที่ 1 มากที่สุด จังหวัดไหนมีเศรษฐีใหม่บ่อยที่สุด?
 แผลที่ทรมานยิ่งกว่าตาย: เปิดนาทีลิงแสนรักกระชาก "อวัยวะเพศ" พ่อเลี้ยงในวันเกิด
 จังหวัดที่มี "สนามบิน 2 แห่ง" ในจังหวัดเดียว
 ผ่าสถิติเลขซ้ำงวด 16 ตุลาคม 2569 เจาะโมเดลความน่าจะเป็นและจุดบรรจบของแนวทางตัวเลข
 AI ผ่า 20 งวดก่อน 16 ต.ค. 69 เลขไหนโผล่ถี่สุด เปิดกลุ่มเด่นที่ต้องจับตา
 สถิติหวยออก ย้อนหลัง 10 ปี เลขท้าย 2 ตัว งวด 16 ตุลาคม
 เปิดพิกัด 5 จังหวัดของไทย ที่ไกลจากกรุงเทพฯมากที่สุด เดินทางข้ามวัน
 เจาะลึกแนวทางตัวเลขงวด 16 ตุลาคม 2569 ส่องจุดร่วมตัวเลขเด่น เทียบมุมมองเหมือนและต่างจากหลายสำนัก
 เปิดอันดับกองทัพที่แข็งแกร่งที่สุดในเอเชีย ปี 2569
 อำเภอที่คนจีนนิยมไปที่สุด มีคนจีนมาเที่ยวมากที่สุดในไทย
 โรงแรมขนาดยักษ์ที่ใหญ่ที่สุด มีห้องพักมากสุดอันดับ 1 ในไทย
 ข่าววันนี้