ระวังมัลแวร์ขโมยข้อมูล New Torg Grabber มุ่งหน้าขโมยเงินจากกระเป๋าคริปโตมากกว่า 700 แห่ง
ระวังมัลแวร์ขโมยข้อมูล New Torg Grabber มุ่งหน้าขโมยเงินจากกระเป๋าคริปโตมากกว่า 700 แห่ง
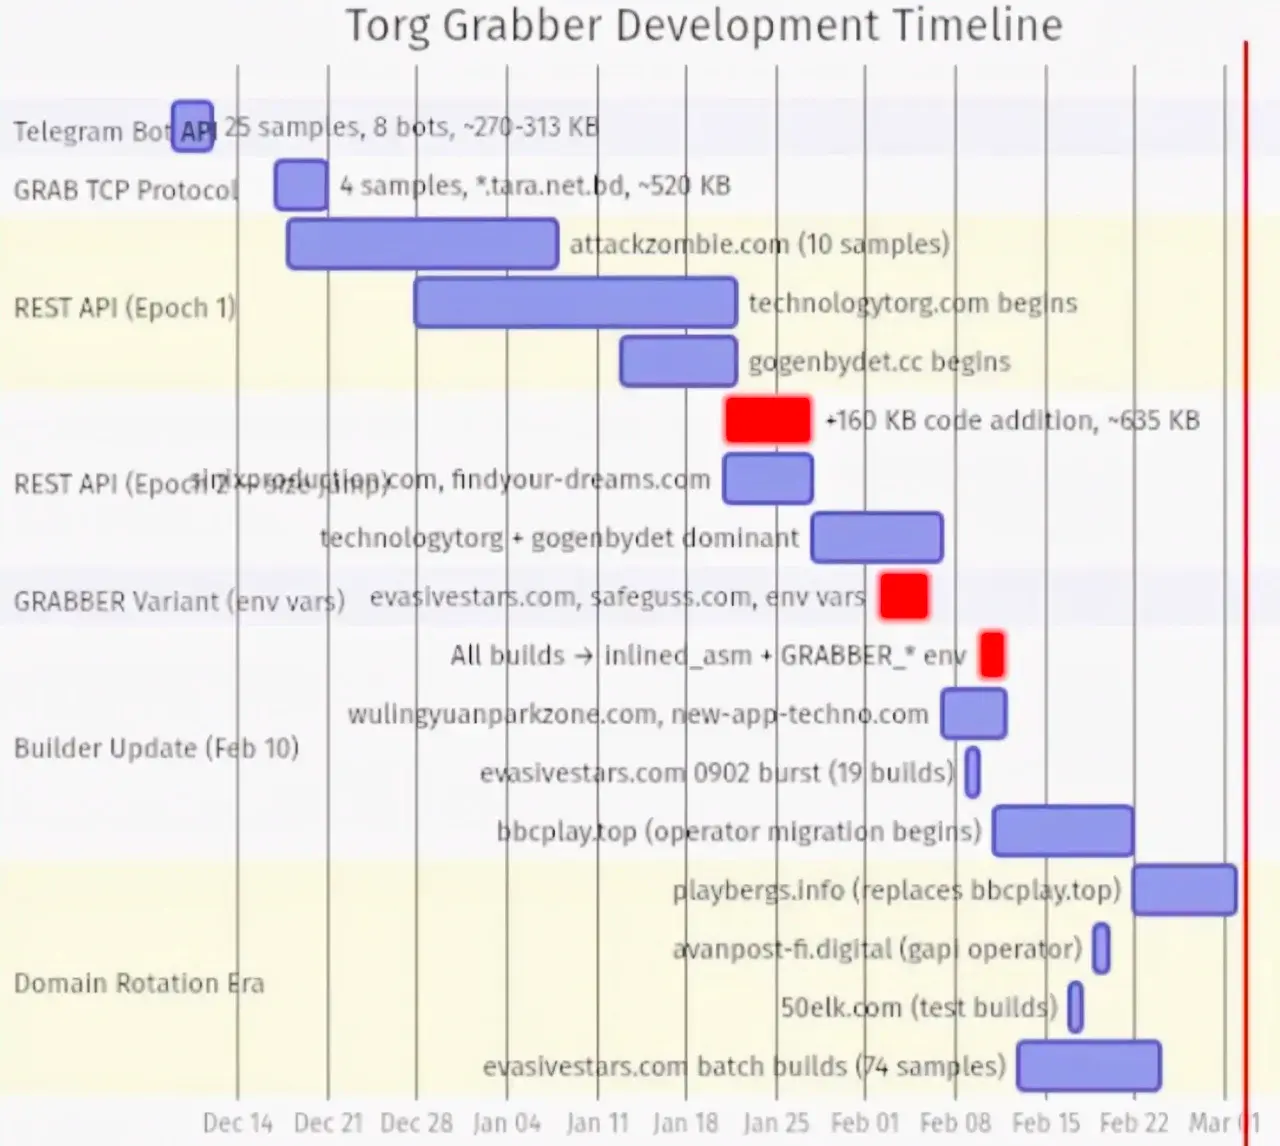
ถึงแม้วงการคริปโตเคอร์เรนซี (Cryptocurrency) ในช่วงนี้จะมีความผันผวนอย่างหนักก็ตาม แต่มัลแวร์ที่มุ่งเน้นในการขโมยเงินคริปโตเคอร์เรนซีนั้นก็ยังคงเป็นที่นิยมอยู่ โดยเฉพาะมัลแวร์ตัวนี้ที่มีความสามารถในการขโมยกระเป๋าเงิน (Wallet) ได้มากถึง 700 กระเป๋าจากหลากผู้พัฒนาเลยทีเดียว
จากรายงานโดยเว็บไซต์ Bleeping Computer ได้กล่าวถึงการตรวจพบแคมเปญการแพร่กระจายมัลแวร์ Torg Grabber ซึ่งเป็นมัลแวร์ประเภทมุ่งเน้นขโมยข้อมูลจากเครื่องของเหยื่อ หรือ Infostealer ที่แพร่กระจายด้วยวิธีการใช้การแจ้งเตือนข้อผิดพลาดปลอมเพื่อหลอกให้เหยื่อติดตั้งมัลแวร์ผ่านทางเว็บไซต์ หรือ ClickFix โดยจากการตรวจสอบของทีมวิจัยจาก Gen Digital บริษัทผู้เชี่ยวชาญด้านการพัฒนาซอฟต์แวร์ด้านความปลอดภัยไซเบอร์ พบว่ามัลแวร์ตัวนี้มีความสามารถที่ร้ายกาจ เนื่องจากสามารถขโมยข้อมูลได้จาก
เว็บเบราว์เซอร์ที่สร้างขึ้นบนพื้นฐานของ Chromium ถึง 25 เว็บเบราว์เซอร์
โดยตัวมัลแวร์จะมีความสามารถในการฝ่าระบบรักษาความปลอดภัยบนตัวแอปพลิเคชัน หรือ App-Bound Encryption (ABE)
มีความสามารถในการยิง ตัว DLL (DLL Injection) ลงไปยังตัวเว็บเบราว์เซอร์เพื่อขโมยกุญแจเข้ารหัส (Encryption Key) จาก COM Elevation Service ของ Chrome
เว็บเบราว์เซอร์ที่สร้างขึ้นบนพื้นฐานของ Firefox จำนวน 8 เว็บเบราว์เซอร์
ส่วนเสริมของเว็บเบราว์เซอร์มาถึง 850 ตัว
จากจำนวนนี้ จะเป็นส่วนเสริมที่ทำหน้าที่เป็นกระเป๋าเงินคริปโตมากถึง 728 ตัว หรือเรียกได้ว่าครอบคลุมกระเป๋าเกือบทุกใบที่มีอยู่ในตลาด เช่น MetaMask, Phantom, TrustWallet, Coinbase, Binance, Exodus, TronLink, Ronin, OKX, Keplr, Rabby, Sui, และ Solflare เป็นต้น
ซอฟต์แวร์จัดการรหัสผ่าน (Password Manager) มากถึง 103 ตัว โดยครอบคลุม LastPass, 1Password, Bitwarden, KeePass, NordPass, Dashlane, ProtonPass, Enpass, Psono, Pleasant Password Server, heylogin, 2FAAuth, GAuth, TOTP Authenticator, และ Akamai MFA เป็นต้น
แอปพลิเคชันสำหรับการจดโน้ต (Note-Taking) จำนวน 19 ตัว
แอปพลิเคชันยอดนิยมอื่น ๆ หลากประเภท เช่น Discord, Telegram, Steam, แอป VPN, แอป FTP, และ แอป Email Clients เป็นต้น
นอกจากนั้นยังมีความสามารถต่าง ๆ อีกมากมายไม่ว่าจะเป็นการเข้าขโมยข้อมูลเกี่ยวกับระบบ, สร้างข้อมูลระบุอัตลักษณ์ของฮาร์ดแวร์ (Hardware Fingerprints), การรวบรวมรายชื่อของซอฟต์แวร์ทั้งหมดที่ติดตั้งอยู่บนเครื่อง, การแอบบันทึกหน้าจอเครื่อง, และ ขโมยข้อมูลจากโฟลเดอร์ต่าง ๆ เครื่องของเหยื่อ ไม่เพียงเท่านั้น ตัวมัลแวร์ยังมีความสามารถในการรันโค้ดแบบ Shellcode ที่จะถูกส่งมาจากเซิร์ฟเวอร์ควบคุม (C2 หรือ Command and Control) ในรูปแบบไฟล์เข้ารหัสแบบ Cha-Cha ได้อีกด้วย เรียกได้ว่าเป็นมัลแวร์ที่มีความสามารถอันร้ายกาจ ที่ผู้อ่านทุกคนต้องระมัดระวังตัวไว้ให้ดี

เขียนโดย Annonymus TN
 ผ่าสถิติเลขซ้ำงวด 16 ตุลาคม 2569 เจาะโมเดลความน่าจะเป็นและจุดบรรจบของแนวทางตัวเลข
 เปิดอันดับกองทัพที่แข็งแกร่งที่สุดในเอเชีย ปี 2569
 เปิด 5 อบต. รายได้รวมสูงที่สุดในไทย ปี 2569 ตัวเลขทะลุพันล้าน!
 หมู่บ้านที่มีบ้านร้างจำนวนมากเกิดขึ้นได้อย่างไร ? เมื่อคนหายไป แต่บ้านยังอยู่
 เปิดพิกัด 5 จังหวัดของไทย ที่ไกลจากกรุงเทพฯมากที่สุด เดินทางข้ามวัน
 "เหมียวนำโชค" ให้แนวทางเลขเด็ด งวด 16 ตุลาคม 69..หวยจะออกเลขอะไร ?
 จังหวัดที่มี "สนามบิน 2 แห่ง" ในจังหวัดเดียว
 AI ผ่า 20 งวดก่อน 16 ต.ค. 69 เลขไหนโผล่ถี่สุด เปิดกลุ่มเด่นที่ต้องจับตา
 อำเภอที่คนจีนนิยมไปที่สุด มีคนจีนมาเที่ยวมากที่สุดในไทย
 จังหวัดนี้เคยถูกวางแผนให้เป็น “กรุงเทพฯ แห่งที่ 2” ก่อนสงครามเปลี่ยนทุกอย่าง
 แผลที่ทรมานยิ่งกว่าตาย: เปิดนาทีลิงแสนรักกระชาก "อวัยวะเพศ" พ่อเลี้ยงในวันเกิด
 จังหวัดยอดฮิตของไทยเพียงหนึ่งเดียวเท่านั้น ไม่มีอาณาเขตติดต่อกับจังหวัดอื่นเลยอำเภอที่คนจีนนิยมไปที่สุด มีคนจีนมาเที่ยวมากที่สุดในไทย"เหมียวนำโชค" ให้แนวทางเลขเด็ด งวด 16 ตุลาคม 69..หวยจะออกเลขอะไร ?
 เปิดรายได้คนขายสลากรัฐบาล 1 ใบ ได้กำไรเท่าไร?
 โรงแรมขนาดยักษ์ที่ใหญ่ที่สุด มีห้องพักมากสุดอันดับ 1 ในไทย
 ข่าววันนี้
 เกาหลีสั่งสอบ หลังคลิปวิดีโอส่วนตัวของผู้ป่วย 80 คลิปถูกอัพลงเน็ตMicrosoft Defender เข้าใจผิด ปักธงว่าเว็บ Google เป็นเว็บไซต์อันตรายมัลแวร์ PEEP สามารถเปลี่ยนเว็บเบราว์เซอร์ดังให้กลายเป็น Backdoor ของระบบได้
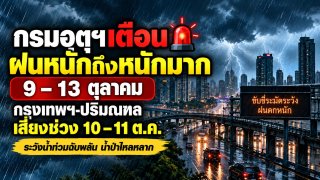 🌧️ กรมอุตุฯ เตือนฝนหนักถึงหนักมาก 9–13 ต.ค. กรุงเทพฯ-ปริมณฑลเฝ้าระวังช่วง 10–11 ต.ค.