สมาร์ตทีวี LG มีช่องโหว่ให้ถูกเข้าถึง สิทธิ์ระดับรูต (root takeover) ก่อน การตรวจสอบสิทธิ์จากเครือข่าย ภายใน
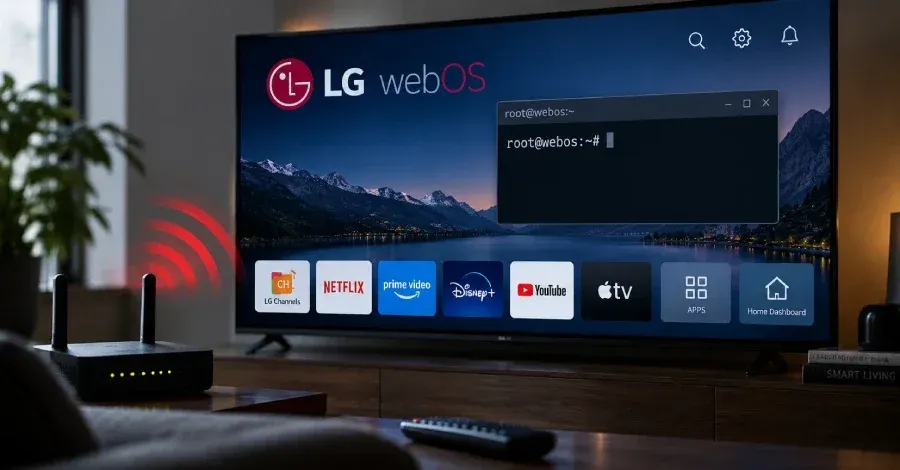
จากรายงานโดยเว็บไซต์ The Hacker News ได้กล่าวถึงการตรวจพบช่องโหว่ความปลอดภัยภายในระบบปฏิบัติการ WebOS ของโทรทัศน์แบรนด์ LG ที่สามารถเปิดช่องให้แฮกเกอร์ที่อยู่บนระบบเครือข่ายเดียวกัน (Local Network) สามารถเข้าถึงตัวระบบด้วยสิทธิ์ระดับสูงสุด (Root Access) โดยไม่ต้องพึ่งการยืนยันสิทธิ์ในการเข้าถึงจากเจ้าของด้วยรหัส PIN ของเจ้าของแต่อย่างใด โดยทางทีมวิจัยจาก SSD Secure Disclosure กลุ่มชุมชน (Community) ของเหล่าผู้เชี่ยวชาญด้านความปลอดภัยไซเบอร์ ระบุว่าช่องโหว่ดังกล่าวนั้นไม่ได้มีอยู่เพียงตัวเดียว แต่มีอยู่มากถึง 3 ตัว ซึ่งต้องนำมาใช้งานร่วมกันในรูปแบบลูกโซ่ (Chain) เพื่อให้สามารถแฮกได้สำเร็จ ทางทีมวิจัยได้ทำการทดลองบนโทรทัศน์ LG โมเดล 32LQ636BPSA และ 27TQ600SW ซึ่งรันบน WebOS รุ่น 7.5.7-25 เฟิร์มแวร์ (Firmware) เวอร์ชัน 04.54.40 ได้เป็นผล ทั้งนี้ทางทีมวิจัยไม่ได้ระบุว่ารุ่นอื่นนอกจากนี้มีผลกระทบหรือไม่ แต่ได้แนะนำให้ผู้ใช้งานโทรทัศน์ LG ทุกรุ่นทำการอัปเดตเฟิร์มแวร์เป็นรุ่นล่าสุดในทันที ทั้งนี้ทางทีมวิจัยยังไม่สามารถหาวิธีจัดการ (Workaround) สำหรับผู้ใช้งานรุ่นที่ไม่สามารถอัปเดตได้แต่อย่างใด
การใช้งานช่องโหว่ดังกล่าวนั้น แฮกเกอร์จะทำการใช้งานผ่านทางบริการ (Service) ของตัวโทรทัศน์ LG ที่มีช่องโหว่อยู่ผ่านทางพอร์ต 3001 ซึ่งปกติมักจะถูกใช้งานโดยแอปพลิเคชันสำหรับการจับคู่อุปกรณ์ (Pairing) อย่าง LG ThinQ โดยในการโจมตีนี้ทางแฮกเกอร์จะทำการเล่นซ้ำ (Replay) ตัวไฟล์ Manifest ซึ่งถูกเซ็นรับรอง (Signed) ด้วยใบรับรองทดสอบ (Test Certificate) ที่ตัวเฟิร์มแวร์บนเครื่องเชื่อถือ จากแอปพลิเคชันภายในเครื่องที่มีอยู่แล้ว (Built-In) อย่าง Sync-Demo ด้วยวิธีนี้จะทำให้การจับคู่อุปกรณ์นั้นข้ามขั้นตอนที่ให้เจ้าของเครื่องต้องทำการใส่รหัส PIN เพื่อรับรองและยืนยันการเชื่อมต่อ ทั้งยังมอบกุญแจสิทธิ์ในการเข้าถึงระบบ (Privileged Key) ให้กับแฮกเกอร์แทน
จากนั้นแฮกเกอร์ก็จะทำการเปิดแอปพลิเคชันแบบ Built-In อีกตัวที่อยู่ภายในระบบอย่าง Cmp-Client ด้วยกุญแจดังกล่าว แล้วเปลี่ยนเส้นทางให้ตัวแอปดังกล่าวชี้เป้าไปยังหน้าเว็บที่แฮกเกอร์ใช้เป็นแผงควบคุม (Control Panel) โดยตัวเพจนี้จะมีสิทธิ์ในการเข้าถึง PalmServiceBridge ซึ่งเป็นอินเตอร์เฟซ (Interface) ภายในสำหรับการควบคุมระบบของโทรทัศน์ จากการที่ตัวแอปนั้นไม่มีการตรวจสอบความถูกต้องว่าถูกเปลี่ยนเส้นทางการทำงานไปยังที่ใด (Lack of Navigation Validation) ทำให้แฮกเกอร์สามารถทำการเรียกตัวบริการสำหรับการบันทึกการทำงานของระบบ (System Log Service) ผ่านทาง pmlogd ซึ่งมีการทำงานด้วยสิทธิ์ในระดับ Root แล้วยิงตัวคำสั่ง (Command) ในรูปแบบโค้ด Shell ได้โดยไม่ถูกตรวจสอบจากระบบป้องกันภายในเครื่องได้อย่างง่ายดาย
ถึงแม้ช่องโหว่ชุดดังกล่าวนั้นจะถูกตรวจพบ ทั้งยังทดสอบการใช้งานว่าใช้งานได้จริง แต่ก็ยังไม่มีการมอบรหัส CVE ให้กับช่องโหว่ชุดดังกล่าวแต่อย่างใด และยังไม่พบการใช้งานโดยแฮกเกอร์อื่น ๆ นอกจากการทดสอบในหมู่นักวิจัยแต่อย่างใดเช่นกัน
เขียนโดย Annonymus TN
 คัมภีร์เรียงเบอร์ ทีมเซียนฟันธง งวด 1 ธันวาคม 2569 รวมโพย 4 สำนัก พร้อมเลขดับบน-ล่าง
 เลข"ม้าวิ่ง" 1 ธันวาคม 2569
 รวมเลขสัตว์นำโชค วันที่ 1 ธันวาคม 2569
 Rosy Retrospection: ทำไมวันเวลาที่ผ่านไปจึงดูสวยงามกว่าตอนที่เราใช้ชีวิตอยู่กับมัน
 ต้นไม้กลายเป็นหิน (Petrified Wood) ขนาดมหึมา อยู่ที่ไหนเรามีคำตอบมาให้คุณแล้ว
 Fake It Till You Make It: แสร้งทำจนกว่าจะเป็นจริง
 กฟผ. จับมือ Google เปิด 3 แนวทางยกระดับพลังงานไทย รองรับยุค Data Center
 อาจารย์กว้าง เลขเด็ดงวด 1 ธันวาคม 2569 ฟันเลขวิ่ง 6 บน-ล่าง จับตา 61-69 พร้อมเลขเบิ้ล 66
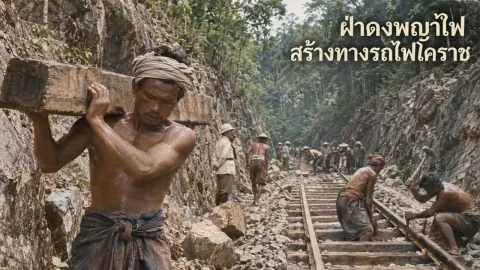 สร้างทางรถไฟกรุงเทพฯ–โคราช ฝ่าดงพญาเย็นและไข้ป่าในสมัยรัชกาลที่ 5
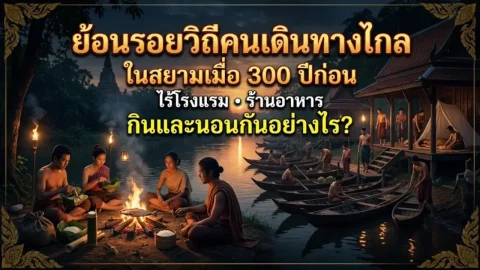 ย้อนรอยวิถีคนเดินทางไกลในสยามเมื่อ 300 ปีก่อน ไร้โรงแรม-ร้านอาหาร กินและนอนกันอย่างไร
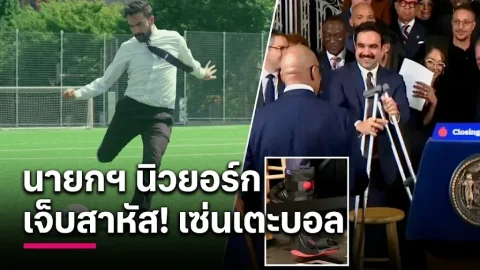 นายกเทศมนตรีนครนิวยอร์กได้รับบาดเจ็บสาหัสระหว่างการแข่งขันฟุตบอล
 ชื่อจริงคนไทยที่ใช้ร่วมกันชายและหญิงรุ่นเก่าที่มีผู้ใช้ซ้ำและเยอะมากที่สุด
 ข่าววันนี้
