แฮกเกอร์โจมตีบริษัทคู่ค้าของ JPMorgan, Visa และ Mastercard ข้อมูลลูกค้ารั่วไหลกว่า 16,000 ราย ท่ามกลางสุญญากาศด้านความมั่นคงไซเบอร์ของสหรัฐฯ
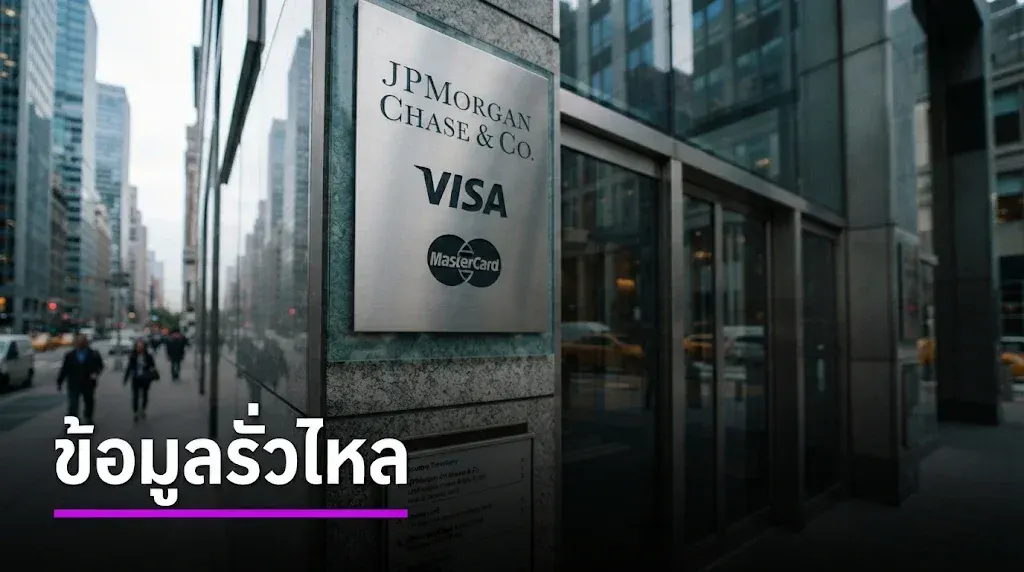
แฮกเกอร์โจมตีบริษัทคู่ค้าของ JPMorgan, Visa และ Mastercard ข้อมูลลูกค้ารั่วไหลกว่า 16,000 ราย ท่ามกลางสุญญากาศด้านความมั่นคงไซเบอร์ของสหรัฐฯ
20 พฤศจิกายน 2026 เกิดเหตุโจมตีทางไซเบอร์ครั้งสำคัญ หลังกลุ่มแฮกเกอร์มุ่งเป้าโจมตีบริษัทผู้ให้บริการภายนอกที่ทำงานร่วมกับสถาบันการเงินรายใหญ่ของโลก ได้แก่ JPMorgan Chase, Visa และ Mastercard ส่งผลให้ข้อมูลส่วนบุคคลของลูกค้าบางส่วนถูกขโมยและเผยแพร่บนเครือข่ายใต้ดิน (Dark Web) ขณะที่เหตุการณ์เกิดขึ้นในช่วงที่สหรัฐฯ กำลังเผชิญความท้าทายด้านความมั่นคงปลอดภัยทางไซเบอร์
แฮกเกอร์ขโมยข้อมูลลูกค้ากว่า 16,000 ราย
รายงานระบุว่า กลุ่มแฮกเกอร์ที่ใช้ชื่อว่า n0n อ้างว่าเป็นผู้ก่อเหตุโจมตีบริษัทผู้ให้บริการภายนอกของสถาบันการเงินทั้งสามแห่ง พร้อมข่มขู่เรียกค่าไถ่และกำหนดเวลาให้บริษัทที่เกี่ยวข้องชำระเงินภายใน 48 ชั่วโมง ก่อนนำข้อมูลที่อ้างว่าขโมยมาได้เผยแพร่บน Dark Web
ข้อมูลที่อาจได้รับผลกระทบประกอบด้วย
ชื่อและนามสกุลของลูกค้าบางส่วน
ที่อยู่อีเมล
หมายเลขโทรศัพท์
รหัสบัญชีลูกค้า JPMorgan Chase บางรายการ
ข้อมูลที่เกี่ยวข้องกับกิจกรรมทางการตลาด
จากการตรวจสอบข้อมูลที่เผยแพร่ พบที่อยู่อีเมลของลูกค้า JPMorgan มากกว่า 16,000 ราย รวมถึงข้อมูลพนักงานบางส่วน อย่างไรก็ตาม Reuters ระบุว่ายังไม่สามารถยืนยันความถูกต้องของข้อมูลทั้งหมดที่ถูกนำมาเผยแพร่ได้อย่างเป็นอิสระ
JPMorgan, Visa และ Mastercard ยืนยันเหตุโจมตี
JPMorgan Chase ยืนยันว่า บริษัทผู้ให้บริการภายนอกที่ทำงานร่วมกับองค์กรตกเป็นเป้าหมายของการโจมตีทางไซเบอร์ โดยจากการสอบสวนเบื้องต้นเชื่อว่าผู้โจมตีสามารถเข้าถึงข้อมูลด้านการตลาด ซึ่งอาจประกอบด้วยชื่อและอีเมลของลูกค้า
ธนาคารยืนยันว่าเหตุการณ์ดังกล่าวไม่ได้ส่งผลกระทบต่อระบบให้บริการทางการเงิน และไม่มีความเกี่ยวข้องกับปัญหาการขัดข้องของระบบที่เกิดขึ้นก่อนหน้านี้
ด้าน Visa เปิดเผยว่า เหตุการณ์เกี่ยวข้องกับผู้ให้บริการภายนอกในภูมิภาคเอเชียแปซิฟิก พร้อมยืนยันว่าระบบของ Visa ไม่ได้รับผลกระทบ และไม่มีข้อมูลการชำระเงินหรือหมายเลขบัตรถูกเข้าถึง
ขณะที่ Mastercard ระบุว่า ข้อมูลที่รั่วไหลมีจำนวนจำกัด โดยส่วนใหญ่เป็นที่อยู่อีเมลของผู้ถือบัตรบางกลุ่มที่ลงทะเบียนในโครงการสิทธิประโยชน์เฉพาะ พร้อมยืนยันว่าเครือข่ายการชำระเงินยังคงทำงานตามปกติ
กลุ่มแฮกเกอร์ n0n ถูกจับตาหลังอ้างโจมตีเกือบ 200 บริษัท
บริษัท SOCRadar ซึ่งให้บริการด้านข่าวกรองภัยคุกคามทางไซเบอร์ เปิดเผยว่า กลุ่ม n0n เป็นกลุ่มแฮกเกอร์ที่เริ่มปรากฏตัวในเดือนกันยายน 2026 และอ้างว่ามีส่วนเกี่ยวข้องกับการโจมตีบริษัทเกือบ 200 แห่งทั่วโลก
กลุ่มดังกล่าวยังเผยแพร่เอกสารที่อ้างว่าเป็นหลักฐานยืนยันการโจมตีบริษัทคู่ค้าของ JPMorgan
อย่างไรก็ตาม SOCRadar ระบุว่ายังไม่สามารถตรวจสอบความถูกต้องของข้อกล่าวอ้างและเอกสารทั้งหมดได้อย่างอิสระ จึงยังต้องติดตามผลการสอบสวนเพิ่มเติม
ความกังวลด้านความมั่นคงไซเบอร์ของสหรัฐฯ
เหตุการณ์ครั้งนี้เกิดขึ้นในช่วงที่สหรัฐฯ กำลังเผชิญความกังวลเกี่ยวกับความปลอดภัยของระบบเทคโนโลยีและโครงสร้างพื้นฐานดิจิทัล หลังมีรายงานปัญหาระบบคอมพิวเตอร์ขัดข้องในหลายองค์กร รวมถึง JPMorgan Chase และหน่วยงานด้านความมั่นคงของสหรัฐฯ
นอกจากนี้ ยังมีประเด็นเกี่ยวกับการลาออกของผู้บริหารระดับสูงในหน่วยงานความมั่นคงปลอดภัยทางไซเบอร์ของสหรัฐฯ ซึ่งทำให้สถานการณ์ด้านการกำกับดูแลและการรับมือภัยคุกคามทางไซเบอร์ได้รับความสนใจมากขึ้น
อย่างไรก็ตาม ยังไม่มีหลักฐานยืนยันว่าเหตุโจมตีบริษัทคู่ค้าของสถาบันการเงินทั้งสามแห่งมีความเชื่อมโยงกับการลาออกดังกล่าว
ความเสี่ยงไม่ได้จำกัดอยู่แค่ระบบของธนาคาร
เหตุการณ์นี้สะท้อนให้เห็นถึงความเสี่ยงจากการพึ่งพาบริษัทผู้ให้บริการภายนอก (Third-party Service Providers) ซึ่งอาจกลายเป็นช่องทางให้ผู้โจมตีเข้าถึงข้อมูลขององค์กรขนาดใหญ่ได้ แม้ระบบหลักของธนาคารหรือเครือข่ายการชำระเงินจะไม่ได้ถูกเจาะโดยตรงก็ตาม
แม้ JPMorgan, Visa และ Mastercard จะยืนยันว่าระบบการชำระเงินยังไม่ได้รับผลกระทบ แต่การรั่วไหลของข้อมูลส่วนบุคคลก็ยังสร้างความเสี่ยงต่อการหลอกลวงทางอีเมล การแอบอ้างตัวตน และการโจมตีแบบฟิชชิงในอนาคต
สิ่งที่ต้องจับตาต่อจากนี้คือ ผลการสอบสวนว่าแฮกเกอร์เข้าถึงข้อมูลได้มากน้อยเพียงใด และบริษัทผู้ให้บริการภายนอกจะยกระดับมาตรการรักษาความปลอดภัยเพื่อป้องกันเหตุการณ์ลักษณะเดียวกันได้อย่างไร
เขียนโดย Annonymus TN
 เปิดเลขธูป 3 ตัวตรง "ท้าวเวสสุวรรณ" วันที่ 1 ธันวาคม 2569
 เลข"ม้าวิ่ง" 1 ธันวาคม 2569
 “อาร์ต พศุตม์” ชนะคดี “หมออั้ม” ศาลสั่งจำคุก 2 ปี ปรับ 3 แสน
 เปิดเหตุการณ์คลิปไวรัล เสียงร้องโหยหวญดังในเตาเผาศพไฟฟ้า
 กรมประมงเผยผลตรวจปลาแม่น้ำปราจีนบุรีและตลาดสด 18 ตัวอย่าง ไม่พบโลหะหนักเกินมาตรฐาน
 เลขน่าจับตา "แต๋วจ๋า พารวย" วันที่ 1 ธันวาคม 2569
 ช่อง 3 แจ้งจับขบวนการซาแซงจ้างรถติดป้ายโจมตี “ลีน่า-หมิว” เสียชื่อเสียง
 "โดนัลด์ ทรัมป์" ยื่นมือให้ "สีจิ้นผิง" จับ ขณะขึ้นบันไดเลื่อน
 อินเดียรับมือพายุไซโคลน "อัควาน"
 ขนลุกตอนหนาวหรือฟังเพลงเพราะ เพราะร่างกายยังจำวันที่เรามีขนดกได้อยู่
 เปิด 10 อันดับประเทศเรือนจำแออัดที่สุดในโลก กัมพูชาติดอันดับ 2 ส่วนไทยอยู่อันดับ 97
 กรมอุตุฯ เตือนฝนตกหนักถึงหนักมาก 9 จังหวัด เสี่ยงน้ำท่วมฉับพลันและน้ำป่าไหลหลาก ระหว่างวันที่ 20–22 พฤศจิกายน 2569
 ข่าววันนี้
 เปิดปฏิบัติการทลายเครือข่ายยาเสพติดลำเลียงยาไอซ์ ภาคเหนือผ่านขบวนรถไฟยึดยาไอซ์ 120 กก.
 “อาร์ต พศุตม์” ชนะคดี “หมออั้ม” ศาลสั่งจำคุก 2 ปี ปรับ 3 แสนตำรวจสืบสวนเมืองคอนจับ”ดอย ช้างซ้าย” เครือข่ายยานรก พร้อมยาบ้ากว่า2หมื่นเม็ด ยึดทรัพย์อื้อ
 "โดนัลด์ ทรัมป์" ยื่นมือให้ "สีจิ้นผิง" จับ ขณะขึ้นบันไดเลื่อน