ระวังไฟล์แนบใน WhatsApp แพร่กระจายมัลแวร์ที่เข้าถึงระบบบน Windows
จากรายงานโดยเว็บไซต์ Cyber Security News ได้กล่าวถึงการตรวจพบแคมเปญแพร่กระจายมัลแวร์แบบควบคุมเครื่องของเหยื่อจากระยะไกล หรือ RAT (Remote Access Trojan) ผ่านทางบริการแชทชื่อดัง Whatsapp โดยมุ่งเน้นกลุ่มองค์กรที่ใช้งานระบบปฏิบัติการ Windows เป็นหลัก ซึ่งแคมเปญการโจมตีในครั้งนี้แฮกเกอร์จะมุ่งโจมตีไปยังกลุ่มพนักงานในองค์กรที่ต้องทำหน้าที่รับเอกสารทางการเงินต่าง ๆ เช่น ใบเก็บเงิน (Invoice), สเตทเมนต์ (Statement), เอกสารด้านภาษีต่าง ๆ เป็นประจำผ่านทางแอปพลิเคชันดังกล่าว
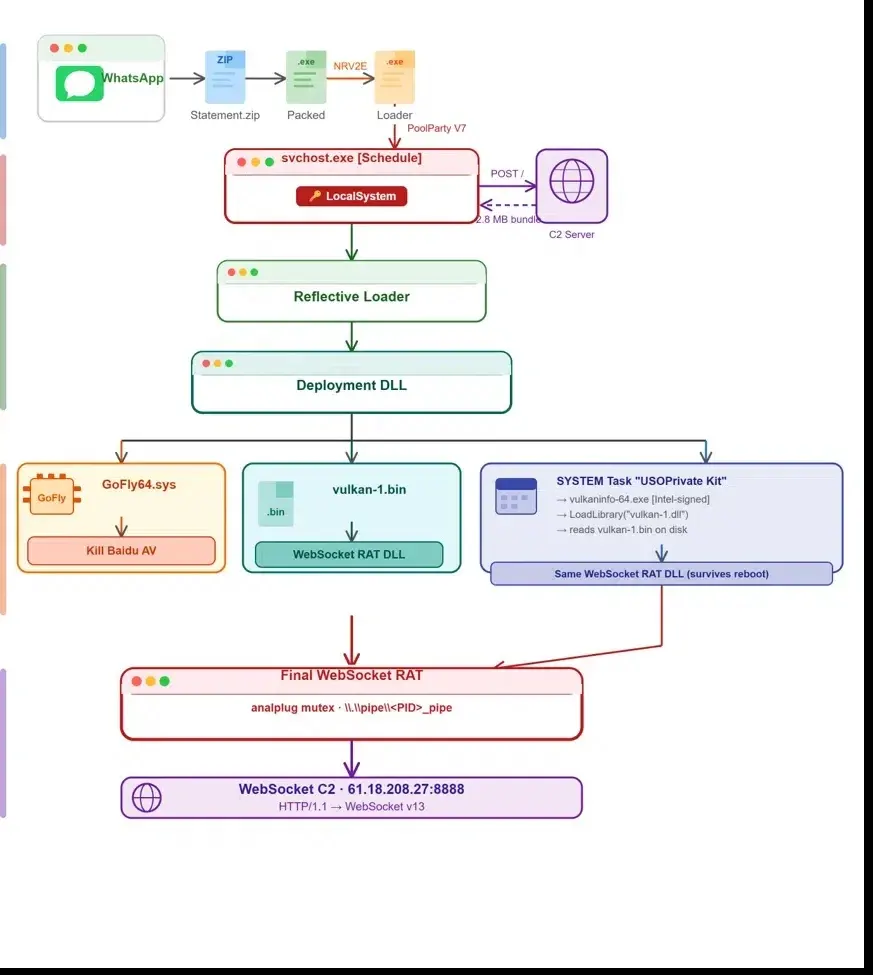
ตัวไฟล์มัลแวร์นั้นจะถูกส่งมาในรูปแบบไฟล์บีบอัดสกุล .Zip โดยอ้างว่าภายในนั้นเป็นเอกสารทางการเงิน แต่พอเปิดขึ้นมากลับเป็นไฟล์สำหรับรันในรูปแบบ .Exe ที่ถูกบีบอัดในรูปแบบ NRV2E อีกทีเพื่อป้องกันการถูกตรวจจับมัลแวร์นกต่อ (Loader) ที่ซ่อนอยู่ภายในโดยเครื่องมือตรวจจับแบบค่าคงที่ (Static) ซึ่งถ้าเหยื่อรันไฟล์ .Exe ดังกล่าวขึ้นมาก็จะนำไปสู่การรันตัว Loader โดยตัว Loader นั้นจะทำการตรวจสอบสภาพแวดล้อม (Environment) ที่ตัว Loader รันอยู่ว่าเป็นการรันบนสภาพแวดล้อมจำลอง (Virutal Machine) หรือไม่ ผ่านการตรวจสอบรายละเอียดต่าง ๆ เช่น พื้นที่ของดิสก์ (Disk Space), หน่วยความจำ (Memory), ทรัพยากรที่ CPU ใช้ (CPU Resource), บันทึกเหตุการณ์ (Event Log), กุญแจรีจิสทรี (Registry Key), ตัวมาร์กเกอร์ของสภาพแวดล้อมจำลอง (Virtual Machine Marker), และ ซอฟต์แวร์รักษาความปลอดภัยต่าง ๆ ที่ติดตั้งไว้ รวมถึงมีการตรวจสอบเวลาการทำงาน (Timing Check) ด้วย โดยถ้าพบว่าตัว Loader กำลังทำงานอยู่บน Virtual Machine ที่ทำงานอืดนั้น ตัว Loader ก็จะหยุดทำงานในทันที
หลังจากนั้นตัวมัลแวร์ก็จะทำการตรวจสอบว่ามีสิทธิ์ (Privilege) ในระดับผู้ดูแลระบบ (Administrator) หรือไม่ ถ้าไม่พบก็จะทำการอัปเกรดสิทธิ์ผ่านทาง COM Objects หรืออาจใช้วิธีสำรองด้วยฟังก์ชันของ Windows อย่าง runas โดยตัวมัลแวร์จะเปิดการใช้งานสิทธิ์ SeDebugPrivilege, คือค่าสำเนาของไฟล์ดั้งเดิม (Clean Copy) ในไฟล์ ntdll.dll เพื่อหลับเลี่ยงการดักจับในระดับโหมดผู้ใช้งาน (User-Mode Security Hooks Out), หลังจากนั้นจึงทำการยิงตัวโค้ด Shell ของตัวดาวน์โหลด (Downloader) ลงไปยัง Process ที่เป็นตัวจัดการของระบบตั้งค่าตารางการทำงาน (Windows Task Scheduling) ซึ่งในส่วนของการยิงโค้ด (Injection) นั้นแทนที่จะเป็นการใช้งานวิธีแบบ CreateRemoteThread ที่มักใช้กันอยู่ทั่วไป กลับใช้วิธีการแบบ PoolParty Variant 7 ร่วมกับระบบ the Windows I/O Completion เพื่อรันโค้ดภายใน Process ที่ตัวระบบไว้วางใจ (Trusted) ซึ่งในกรณีนี้ตัว Process ดังกล่าวคือ Task Scheduler ซึ่งรันอยู่ในระดับสูงสุด หรือ LocalSystem อยู่แล้ว ทำให้ตัวองค์ประกอบ (Component) อย่างอื่นที่รันภายใน Process นี้ได้รับสิทธิ์ระดับ SYSTEM ไปด้วยจนไม่มีความจำเป็นในการอัปเกรดสิทธิ์เพิ่มเติมอีก โดยตัวโค้ด Shell ที่ถูกยิงลงใน Process ตัวนี้จะทำการติดต่อกับหมายเลขไอพี 61[.]18[.]208[.]27 ผ่านทางพอร์ต 8888 เพื่อดาวน์โหลดชุดมัลแวร์ (Bundle) ลงไปยังหน่วยความจำโดยตรง (In-Memory Execution)
ซึ่งตัว Bundle มัลแวร์ดังกล่าวนั้นจะประกอบด้วยไฟล์ 3 ไฟล์ นั่นคือ
Vulkaninfo-64.exe เป็นไฟล์ของเครื่องมือ (Utility) VulkanInfo ซึ่งถูกเซ็นรับรอง (Signed) โดย Intel อย่างถูกต้อง
Vulkan-1.bin ซึ่งเป็นไฟล์บรรจุมัลแวร์ RAT (Container) และเครื่องมือสำหรับใช้งานไฟล์ DLL (DLL Deployment)
Vulkan-1.dll ไฟล์ DLL ของมัลแวร์
โดยการติดตั้งมัลแวร์นั้นจะเป็นการติดตั้งด้วยเทคนิค DLL Sideloading ด้วยการใช้ไฟล์ตัวแรกซึ่งเป็นตัว Utility ในการรันไฟล์ DLL เพื่อดำเนินการติดตั้งมัลแวร์ RAT ดังกล่าว ตัวไฟล์ DLL ดังกล่าวนั้นยังทำหน้าที่ในการติดตั้งไฟล์ไดร์เวอร์ (Driver) ที่มีชื่อว่า GoFly64.sys ซึ่งถ้าทำสำเร็จ ตัวมัลแวร์ก็จะทำการส่งตัว Process ID ไปยังไดร์เวอร์ดังกล่าวด้วยโค้ดควบคุม (Control Code) 0x12227A ก่อนที่จะทำการสร้างความคงทนของตัวมัลแวร์บนระบบ (Persistence)
ทางทีมวิจัยจาก Morphisec บริษัทผู้เชี่ยวชาญด้านความปลอดภัยไซเบอร์ กล่าวว่า ขั้นตอนดังกล่าวนี้มุ่งเป้าไปยังซอฟต์แวร์รักษาความปลอดภัยไซเบอร์ของ Baidu ที่มีชื่อไฟล์ว่า bdservicehost.exe และ bduserhost.exe โดยการใช้ตัวไฟล์ไดร์เวอร์ดังกล่าวนั้นจะทำให้มัลแวร์สามารถเข้าถึงระบบในระดับแกนกลาง (Kernel) และปิด Process ของเครื่องมือรักษาความปลอดภัยได้
ในส่วนของการสร้าง Persistence นั้นตัวมัลแวร์จะทำการเขียนไฟล์ vulkaninfo-64.exe, vulkan-1.dll, และ vulkan-1.bin ลงไปยังโฟลเดอร์ C:Program FilesCommon Files แล้วจึงจัดการตั้งเวลาทำงาน (Task Scheduling) ที่มีสิทธิ์ในระดับ SYSTEM ชื่อว่า USOPrivate Kit หรือ USOPrivate ซึ่งเป็นการปลอมตัว Task ให้ดูเหมือนกับ Windows Update ทั่วไป โดยในการทำงานของตัว Task นั้นจะเป็นการเรียกใช้งานไฟล์ vulkaninfo-64.exe ซึ่งแอปพลิเคชันตัวนี้จะทำการค้นหาและเรียกใช้งานไฟล์ vulkan-1.dll และตัว DLL นี้เองที่จะทำการเรียกใช้งาน vulkan-1.bin เพื่อติดตั้งมัลแวร์ลงเครื่องอีกครั้งในที่สุด
มัลแวร์ที่ติดตั้งในแคมเปญนี้นั้นถูกตั้งชื่อว่า VulcanRAT207.A ที่มีความสามารถมากมายไม่ว่าจะเป็นการเก็บข้อมูลของระบบเครื่องที่ติดมัลแวร์, รันคำสั่ง Command Shell, แอบบันทึกหน้าจอเดสก์ท็อป (Desktop), ควบคุมเมาส์และคีย์บอร์ด, เก็บข้อมูลการพิมพ์จากคีย์บอร์ด (Keylogging), เปลี่ยนข้อมูลบนคลิปบอร์ด (Clipboard), บล็อกการจราจรของข้อมูล (Traffic) ผ่านทางการตั้งกฎ Filtering Platform, และยิงโค้ดมัลแวร์ (Payload) ไปยัง Process ต่าง ๆ ซึ่งตัวมัลแวร์นั้นจะติดต่อเพื่อรับคำสั่งจากเซิร์ฟเวอร์ควบคุม (C2 หรือ Command and Control) ผ่านทางโปรโตคอล WebSocket Version 13 โดยคำสั่งที่สามารถใช้งานได้นั้นจะครอบคลุมตั้งแต่ การสร้างบัญชีผู้ดูแลบนเครื่อง (Local Administrator Account), เปลี่ยนรหัสผ่าน, ดาวน์โหลดไฟล์, รันไฟล์แบบ Executable, และลงทะเบียนไดร์เวอร์เพิ่มเติม
เขียนโดย Annonymus TN
 เลขกำลังวันอังคาร งวด 1 ธันวาคม 2569 เปิดเลขเด่น 7 ตัว พร้อมเลขวงกลมและแนวทางจับคู่ 2 ตัว–3 ตัว!
 เปิดประวัติ 5 ตระกูลขุนนางผู้ทรงอิทธิพลของไทย จากราชสำนักโบราณสู่ชื่อสกุลที่ยังปรากฏถึงปัจจุบัน
 ส่องก่อนใคร ปฏิทินจีนกับเลขปฏิทิน งวด 1 ธันวาคม 2569 นี้
 เปิดวิชา “มูชิน” จิตว่างแบบซามูไรญี่ปุ่น เคล็ดลับฝึกสมาธิที่น่ารู้
 รีวิวหนังดัง HITMAN โคตรเพชฌฆาต 47
 เลขนำลาภ เปิดโพยหวยงวด 1 ธ.ค. 69 เผยแนวทางบน-ล่างครบชุด เน้นเลขวงกลมพร้อมเลขสามตัวตรง
 ส่งเทรนด์เลขมงคล อาจารย์หนู 1 ธันวาคม 2569
 ทำไมร้านส้มตำบางร้านจึงผสมน้ำมะนาวปรุงรสกับมะนาวสด
 น้องอันดามัน” เยี่ยมบุ๋ม ปนัดดา รอบ 2 เจอสื่อถามถึงแม่ เผยคำตอบสั้น ๆ ทำเอาหลายคนเข้าใจทันทีว่าทำไมไม่พูด!
 ราคากาแฟแต่ละขนาดมีผลต่อการเลือกของเราอย่างไร
 กอดแมวช่วยลดความเครียดได้จริงไหม? ชวนมาอ่านประโยชน์ของการมีแมวเป็นเพื่อน
 หมูนุ่มเด้งในราดหน้าและหมูกระทะมาจากอะไร
 ข่าววันนี้
 เกาหลีเหนือใช้การเข้ารหัสมัลแวร์ระดับ Post-Quantumเศรษฐกิจไทยไตรมาส 3 ปี 2569 โต 2.9% เปิด 5 ตัวเลขสำคัญที่คนไทยควรรู้
 ยูเครนโจมตีทางอากาศครั้งใหญ่ที่สุดในประวัติศาสตร์! สะพานในไครเมียได้รับความเสียหาย รัสเซียสกัดกั้นโดรนได้ 1,336 ลำ
 ยี่เป็งเชียงใหม่ 2569 โคมลอยได้รับอนุญาตกว่า 1.9 แสนดวง กระทบเที่ยวบิน 108 เที่ยว