แฮกเกอร์ใช้แพลตฟอร์มธุรกิจ Microsoft Power BI เพื่อหลีกเลี่ยงตัวกรองอีเมลและทำการโจมตีแบบฟิชชิ่ง
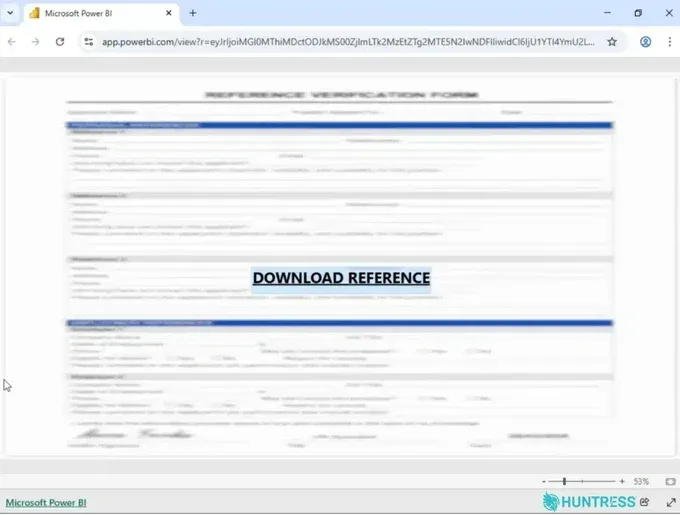
จากรายงานโดยเว็บไซต์ Mezha ได้กล่าวถึงการตรวจพบแคมเปญการแพร่กระจายมัลแวร์สำหรับเข้าควบคุมเครื่องของเหยื่ออย่าง ScreenConnect เวอร์ชันดัดแปลง ผ่านทางการหลอกลวงแบบ Phishing ทางอีเมล ที่มีการนำเอาเครื่องมือสำหรับการแปลงข้อมูลออกมาเป็นภาพ (Data Vasualization) อย่าง Microsoft Power BI มาเป็นเครื่องมือช่วยในแคมเปญประเภทนี้ ซึ่งทางทีมวิจัยจาก Huntress บริษัทผู้เชี่ยวชาญด้านการพัฒนาแพลตฟอร์มต่อต้านภัยไซเบอร์กล่าวว่า แฮกเกอร์จะทำการสร้างแดชบอร์ดสาธารณะ (Public Dashboard) ที่ทำให้คล้ายคลึงกับเอกสารแบบที่ถูกเบลอ (Blurred Document) แล้วเอามาแนบส่งอีเมลให้กับทางเหยื่อ โดยวิธีการนี้จะช่วยให้ตัวอีเมลที่แฮกเกอร์ส่งนั้นสามารถฝ่าตัวกรองอีเมล (Email Filter) ไปได้อย่างง่ายดาย ซึ่งบนแคมเปญนี้ ทางทีมวิจัยคาดว่าแฮกเกอร์จะใช้งานบัญชี (Account) สำหรับใช้งานบริการของไมโครซอฟท์ที่ถูกแฮกมาได้เพื่อเข้าใช้งานซอฟต์แวร์ดังกล่าว เพื่อกลบเกลื่อนร่องรอยของแฮกเกอร์ที่อยู่เบื้องหลังแคมเปญ
โดยภายในอีเมลฉบับดังกล่าวนั้น หลังจากที่เหยื่อทำการเปิดลิงก์แดชบอร์ดขึ้นมา ตัวแดชบอร์ดก็จะมีปุ่ม "Download Reference" ให้เหยื่อกด โดยอ้างว่าจะเป็นการดาวน์โหลดเอกสารฉบับเต็ม ทว่าหลังจากที่เหยื่อกดปุ่ม ตัวลิงก์กลับเปลี่ยนเส้นทางการเยี่ยมชมเว็บไซต์ (Redirect) เหยื่อไปยังเว็บไซต์ของแฮกเกอร์ ซึ่งบนเว็บไซต์นี้เองที่ตัว ScreenConnect เวอร์ชันดัดแปลงจะถูกดาวน์โหลดลงมาและติดตั้งลงบนเครื่องของเหยื่ออย่างอัตโนมัติ
หลังจากที่ตัว ScreenConnect ถูกติดตั้งแล้ว ก็จะนำไปสู่การดาวน์โหลดเครื่องมือสำหรับเข้าควบคุมเครื่องของเหยื่อตัวที่สองลงมาติดตั้ง เพื่อเป็นทางสำรองในการเข้าถึงเครื่องยามที่ตัว ScreenConnect ถูกลบโดยเหยื่อ นอกจากนั้นแล้วเพื่อเพิ่มความคงทนในระบบ ก็ยังได้มีการตั้งเวลาทำงาน (Task Scheduling) ให้มีการรันตัวสคริปท์ PowerShell ตามเวลาเพื่อให้มั่นใจว่าการลบมัลแวร์ (เหล่าเครื่องมือสำหรับเข้าควบคุมเครื่องของเหยื่อ) มาติดตั้งตามเวลา ไม่ถูกลบออกจากเครื่องได้โดยง่าย อีกด้วย
ทางทีมวิจัยนั้นยังคงไม่มั่นใจว่าเป้าหมายของแฮกเกอร์ที่อยู่เบื้องหลังคืออะไร เนื่องจากการใช้งาน ScreenConnect นั้นมักจะใช้เพื่อเป็นจุดตั้งต้น (Foothold) ในการเข้าถึงระบบขององค์กรที่ลึกกว่า แต่คาดว่าเป้าหมายนั้นอาจจะมุ่งเน้นไปยังด้าน การขโมยข้อมูล (Data Theft), สอดแนม (Espionage), ฉ้อโกงทางการเงิน (Financial Fraud), หรือการฝังมัลแวร์เพื่อการเรียกค่าไถ่ (Ransomware) ลงบนระบบ ผ่านการใช้งาน ScreenConnect
เขียนโดย Annonymus TN
 เปิด 5 ประเทศในโลกที่ใช้ “ระบบกษัตริย์” สืบทอดยาวนานที่สุดในประวัติศาสตร์ บางราชวงศ์มีรากเก่าแก่กว่าพันปี!
 จับคู่เลขธาตุจากวันเกิดตามโหราศาสตร์จีน
 ประวัตินามสกุลคนไทย เมื่อก่อนตั้งได้ แต่เดี๋ยวนี้ห้ามตั้ง
 เปิดประวัติ 5 ตระกูลขุนนางผู้ทรงอิทธิพลของไทย จากราชสำนักโบราณสู่ชื่อสกุลที่ยังปรากฏถึงปัจจุบัน
 น้องอันดามัน” เยี่ยมบุ๋ม ปนัดดา รอบ 2 เจอสื่อถามถึงแม่ เผยคำตอบสั้น ๆ ทำเอาหลายคนเข้าใจทันทีว่าทำไมไม่พูด!
 รีวิวหนังดัง minions & monsters
 หนังไทยเรื่องแรก ที่ทำรายได้ทะลุ 1 พันล้านบาทในต่างประเทศ
 ประเทศที่มีเทศกาลวันลอยกระทง คล้ายกันกับที่จัดขึ้นในประเทศไทย
 สถิติเลขเบิ้ลและเลขซ้ำในหวยต้นเดือนกับกลางเดือน
 เปิดประวัติ “น้ำแข็ง” ในประเทศไทย ยุคแรกนำเข้าจากต่างประเทศ มีแต่ชนชั้นสูงที่ได้กิน
 5 จังหวัดในไทยที่ชาวต่างชาติชอบมากที่สุด และนิยมย้ายมาใช้ชีวิตหลังเกษียณ
 เลขเด็ด "ปฏิทินท่านท้าวเวสสุวรรณ" งวดวันที่ 1 ธันวาคม 2569
 ข่าววันนี้
 ระบบการเผยแพร่ LiteLLM ถูกแฮ็กเพื่อกระจายมัลแวร์ขโมยข้อมูลจับจริง ดำเนินคดีจริง ริบรถจริง! ศาลพิพากษาคดี 2 หนุ่ม #ทริปน้ำไม่อาบกรมอุตุนิยมวิทยา ประกาศฉบับที่ 4 ฝนถล่มภาคใต้ระลอกใหม่ 18-22 พ.ย.(17 พ.ย. 69) โปรแกรมการแข่งขัน ฟุตบอลนักเรียน 7 คน แชมป์กีฬา 7HD แชมเปียน คัพ 2026