สมาร์ตโฟน Android ราคาประหยัดมาพร้อมกับมัลแวร์ที่ติดตั้งไว้ล่วงหน้า ซึ่งเปลี่ยนอุปกรณ์เหล่านั้นให้กลายเป็นพร็อกซีเครือข่ายบ้าน
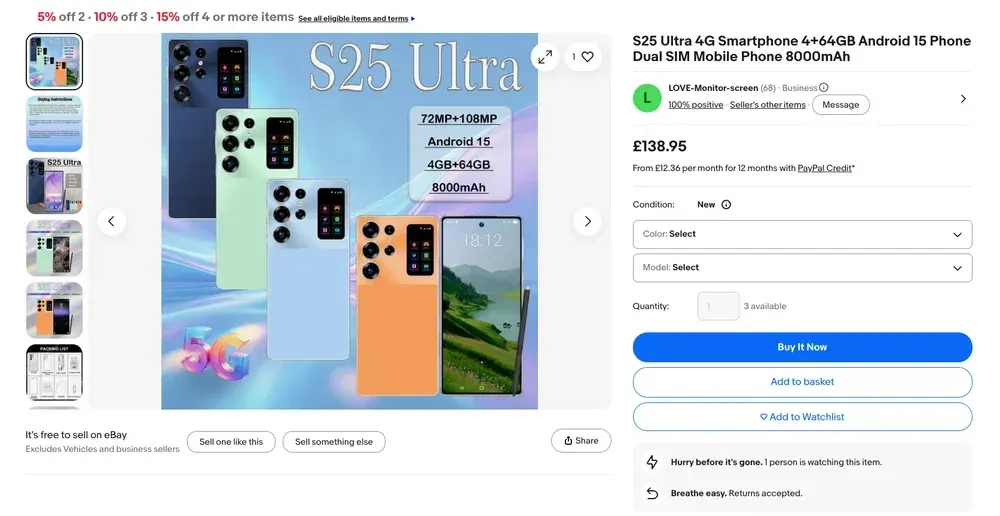
จากรายงานโดยเว็บไซต์ The Hacker News ได้กล่าวถึงการตรวจพบการโจมตีแบบ Supply Chain Attack ที่มีการฝังมัลแวร์ลงบนโทรศัพท์มือถือระบบ Android แบบราคาถูกที่ถูกสร้างขึ้นบนแพลตฟอร์ม MediaTek จำนวนมากมายหลายแบรนด์ โดยทางทีมวิจัยจาก Bitdefender บริษัทผู้พัฒนาซอฟต์แวร์แอนตี้ไวรัส (Anti-Virus) ยอดนิยม ได้ตั้งชื่อแคมเปญดังกล่าวว่า Midnight Mimosa ซึ่งในแคมเปญนี้ตัวมัลแวร์หลักจะถูกติดตั้งบนเครื่องก่อนนำวางจำหน่าย (Pre-installed) โดยแพ็คเกจของมัลแวร์จะมีชื่อว่า "com.android.system.lite" ตัวมัลแวร์ตัวนี้จะรันอยู่บนระบบด้วยสิทธิ์ระดับสูงสุด หรือ System เพื่อช่วยให้ตัวเครื่องนั้นสามารถติดหรือถอนการติดตั้งแอปปลอมมากถึง 32 ตัว นอกจากนั้นมัลแวร์ตัวนี้ยังสามารถมอบสิทธิ์ในตัวเองในการเข้าถึงโหมดสำหรับช่วยเหลือผู้ใช้งานที่พิการ (Accessibility Mode), การแจ้งเตือน (Notification), ข้อความสั้น (SMS หรือ Short Message Service) รวมทั้งช่วยเปิดทางให้แฮกเกอร์สามารถทำการรันโค้ดจากระยะไกล (RCE หรือ Remote Code Execution) ได้อีกด้วย
ซึ่งในส่วนหลังนี้ทางทีมวิจัยระบุว่า ในการรันโค้ดนั้นจะเริ่มจากการดึง (Fetch) การตั้งค่า (Configuration) จากเซิร์ฟเวอร์ควบคุม (C2 หรือ Command and Control) แล้วจึงจัดการดึงไฟล์มัลแวร์ (Payload) ลงมาติดตั้งบนเครื่อง โดยตัวแอปปลอมที่ทำหน้าที่เป็นมัลแวร์เหล่านี้นั้นจะประกอบด้วยมัลแวร์สำหรับการแปลงเครื่องของเหยื่อเป็น Proxy Server หรือที่ถูกเรียกว่ามัลแวร์แบบ Proxyware, มัลแวร์สำหรับใช้เครื่องของเหยื่อปั่นยอดโฆษณา หรือ Ad Fraud, และมัลแวร์ที่มีฟีเจอร์สำหรับรันโค้ดต่าง ๆ ของแฮกเกอร์เพิ่มเติมบนเครื่อง โดยทางทีมวิจัยเผยว่าภาพรวมของแคมเปญนี้นั้นแฮกเกอร์ทำไปเพื่อปั่นรายได้จากการนำเอาเครื่องของเหยื่อมาช่วยปั่นยอดคลิกโฆษณาของแฮกเกอร์เอง รวมทั้งการนำเอาเครื่องของเหยื่อไปก่ออาชญากรรมไซเบอร์ เช่น การใช้หมายเลขไอพี (IP Address) ของเหยื่อ หรือ การใช้เครื่องของเหยื่อมาเข้าร่วมเป็นส่วนหนึ่งของเครือข่ายโจมตีระบบที่ใหญ่กว่า (Zombie) ด้วยการใช้มัลแวร์ประเภท Botnet สำหรับตัวแอปปลอมที่ตัวมัลแวร์ดึงมาติดตั้งนั้นมีความน่าสนใจว่าในตอนติดตั้งตัวมัลแวร์จะทำการปิดการใช้งานแอปพลิเคชัน Google Play Store ก่อน คาดว่าเป็นไปเพื่อการหลบเลี่ยงการถูกตรวจจับโดยระบบป้องกัน Google Play Protect เพราะหลังจากที่ติดตั้งตัวแอปพลิเคชันพร้อม Payload สำเร็จ ก็จะมีการเปิด Google Play Store ขึ้นมาใช้งานใหม่ในทันที
ในส่วนของการปั่นรายได้จากโฆษณานั้นทางทีมวิจัยระบุว่า แคมเปญนี้ไม่ได้เป็นการปั๊มคลิกโดยตรง แต่เป็นการสอดแทรกโค้ดให้แสดงผลตัวโฆษณาของแฮกเกอร์ที่เป็นการโฆษณาตัวเครื่องมือพัฒนาซอฟต์แวร์ หรือ Software Development Kit (SDK) เอาไว้ภายในแอปพลิเคชันสำหรับใช้งานด้านต่าง ๆ (Utility) ที่ดูปกติทั่วไป โดยการแสดงผลนั้นตัวโฆษณาจะถูกแสดงไว้ในหน้าต่างล่องหน (Invisible Window) ที่อยู่บนสุดของแอป เพื่อไม่ให้เหยื่อรู้สึกผิดสังเกต นอกจากนั้นทางทีมวิจัยยังพบว่ามัลแวร์ตัวดังกล่าวนั้นถูกตรวจพบบนอุปกรณ์ที่ตัวเฟิร์มแวร์ได้รับการเซ็นรับรองแบบดิจิทัลด้วยการใช้ใบรับรอง (Certificate) จากบริษัท Shenzhen Zediel Co., Ltd ซึ่งเป็นบริษัทผู้พัฒนาอุปกรณ์ Android จากประเทศจีน แต่ยังไม่มีหลักฐานยืนยันว่าทางบริษัทดังกล่าวนั้นมีส่วนเกี่ยวข้องโดยตรงกับมัลแวร์หรือไม่อย่างใด?
ทางทีมวิจัยยังพบแอปพลิเคชัน (ปลอม) บนแอปสโตร์อย่างเป็นทางการของระบบ Android อย่าง Google Play มากถึง 13 แอปพลิเคชัน ที่มีการติดต่อกับเซิร์ฟเวอร์ C2 ตัวเดียวกันกับมัลแวร์ที่ถูกติดตั้งไว้บนเครื่อง แต่มีการทำงานที่แตกต่างจากมัลแวร์ที่ถูกติดตั้งมาบนเครื่องแต่แรกนั้นคือ โฆษณาที่แสดงผลโดยฝีมือของทั้ง 13 แอปพลิเคชันนี้จะไม่ได้ถูกแสดงผลแค่บนแอปเท่านั้น แต่มีการแสดงผลนอกแอปในช่วงที่เหยื่อนั้นไม่ได้ใช้งานเครื่องอีกด้วย ทำให้ทางทีมวิจัยมั่นใจว่าตัวแคมเปญนั้นมีความกว้างขวางมากกว่าแค่มุ่งเน้นในการทำงานผ่านทางเครื่องที่มีการติดตั้งมัลแวร์ไว้ก่อนหน้าด้วยการทำ Supply Chain Attack เพียงอย่างเดียว โดยแอปพลิเคชันทั้ง 13 ตัวนั้นมีดังนี้
Wavrge (com.audify.editor.wavrge)
App Icon DIY (appicon.diy.tools.prop)
Audify (com.audify.editor.pro)
QR Pocket (com.prorestore.qr)
All Deleted Messages Recovery (com.message.recovery.prorestore)
WeatherGo (com.go.weather.mot)
CoolWeather (com.cool.weather.yl)
Daily Weather (com.dmstudio.weather)
Lock & Hide (com.dl.guard.lock)
QuickText Extractor (picturetranslate.extractor.text.lite)
NoteMaster (com.notemaster.record.mark)
Tap to Translate (com.arabmusic.tap.aghani_tamerhosny)
Tasky (org.life.goal.tools)
ปัจจุบันแอปพลิเคชันทั้ง 13 ตัวนั้นได้ถูกถอดออกจากแอปสโตร์ Google Play เป็นที่เรียบร้อยแล้ว
เขียนโดย Annonymus TN
 นางพญาคนป่า เปิดโพยเลขเด่นสองตระกูล เจาะชุดเลข 4 และ 9 พร้อมเลขเบิ้ล งวด 16 พฤศจิกายน 2569
 กีฬาที่คนไทยเก่งที่สุด มีผลงานโดดเด่นมากที่สุดในระดับโลก
 5 โรงเรียนไทย ที่ค่าเทอมแพงที่สุด ปีละหลายแสน (ไม่รวมนานาชาติ)
 การเข้าเยี่ยมผู้ต้องขังใหม่ต้องทำอย่างไร
 ใบชมพูแม่จำเนียร สาขา 5 งวด 16 พ.ย. 69 เปิด 10 เลขขายดี จับตา 88 ยืนอันดับ 1
 ครั้งแรกที่ต่างชาติบันทึกถึง “สยาม” เมื่อกว่า 500 ปีก่อน รู้ไหมว่าชาวโปรตุเกสมองเราอย่างไร ?
 บ้านและรถของคู่สมรสหรือบุตรในคดีฟอกเงิน
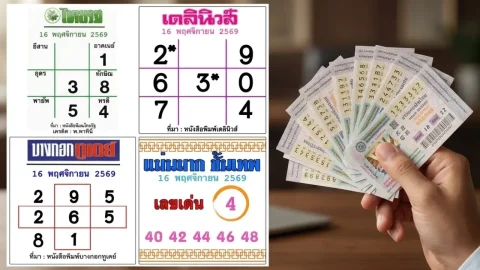 เทียบ 4 สำนักหวย งวด 16 พ.ย. 69 จับตาเลข 4 ชนเลขเด่น 2-3-5-8
 ประวัตินามสกุลคนไทย เมื่อก่อนตั้งได้ แต่เดี๋ยวนี้ห้ามตั้ง
 ย้อนรอย 7 ช่วงเวลาค่าเงินบาทแข็งและอ่อนสุดขั้วในประวัติศาสตร์ ปีไหนเงินบาทมีค่ามากที่สุด?
 แบรนด์รถมอเตอร์ไซค์สัญชาติไทย ที่ประสบความสำเร็จมากที่สุดแบรนด์หนึ่งของประเทศ
 ย้อนรอย 10 เมืองหลวงเก่าแก่ที่สุดในโลก เมืองที่มีผู้คนอยู่อาศัยมานับพันปี บางแห่งมีประวัติยาวนานกว่า 5,000 ปี!
 ข่าววันนี้
 อัปเดตล่าสุด! รัฐเร่งโอนเงินเยียวยาน้ำท่วม กทม. และ 10 จังหวัด กว่า 21,755 ครัวเรือน พร้อมเปิดไทม์ไลน์รับ "ค่าซ่อมบ้าน" สัปดาห์หน้า
 ฟาร์ม 9 ไก่ฟู้ดส์ ร่วมเป็นประธานสายบุญ สานพลังศรัทธา ส่งเสริมกิจกรรมเพื่อสังคมและชุมชน
 ชายอินเดียถูก "ขนม" ที่เพื่อนให้ ระเบิดจนเสียชีวิต
 หญิงจีนตระโกน "มาเลเซียเป็นของจีน!" หลังหลอกหนุ่มมาเลไม่สำเร็จ