เว็บไซต์ที่ถูกบุกรุกกว่า 100 แห่งใช้การตรวจสอบ Cloudflare ปลอมเพื่อส่งมัลแวร์ LunexStealer

จากรายงานโดยเว็บไซต์ The Hacker News ได้กล่าวถึงการตรวจพบแคมเปญการแฮกเว็บไซต์เพื่อสอดแทรกหน้ายืนยันตัวตน (Verification) ของ Cloudflare (ปลอม) มากกว่า 100 เว็บไซต์ผ่านทางการยิงสคริปท์ (Injection) แบบ JavaScript โดยฝีมือของกลุ่มแฮกเกอร์ที่ถูกตั้งรหัสว่า UAC-0277 ซึ่งทางทีมวิจัย CERT-UA หรือ Computer Emergency Response Team of Ukraine ที่เป็นผู้ตรวจพบแคมเปญดังกล่าวนั้นรายงานว่า ตัวแคมเปญนั้นมีจุดมุ่งหมายในการปล่อยมัลแวร์ประเภทขโมยข้อมูลจากเครื่องของเหยื่อ หรือ Infostealer ที่มีชื่อว่า LunexStealer (หรือรู้จักการในอีกชื่อหนึ่งว่า Psychedelic Stealer)
ในด้านการทำงานของแคมเปญนั้นจะเกิดขึ้นหลังจากที่เหยื่อเข้าไปสู่กลุ่มเว็บไซต์ที่ถูกแฮก แล้วทำตามคำสั่งที่ปรากฏบนหน้า CloudFlare ปลอมด้วยการป้อนคำสั่งที่อยู่บนหน้าจอไปฟีเจอร์ Run ก็จะนำไปสู่การดาวน์โหลดและรันไฟล์ติดตั้งมัลแวร์ที่ถูกสร้างขึ้นมาในรูปแบบตัวติดตั้ง (Installer) แบบ MSI ในทันที ตัวแคมเปญนั้นมีการใช้งานเทคนิคแบบ EtherHiding ซึ่งเป็นเทคนิคในการซ่อนที่อยู่ที่แท้จริงของหน้ายืนยันปลอมที่ตัวสคริปท์นั้นดึงมาใช้งานบนเว็บไซต์ไว้บนเครือข่ายบล็อกเชน (Blockchain) อย่าง Polygon หรือ Ethereum นอกจากตัวที่อยู่ของหน้าเพจดังกล่าวแล้ว ตัวแคมเปญยังมีการซ่อนโหมดปฏิบัติการ (Operating Mode) ของสคริปท์ดังกล่าวไว้บนแหล่งเดียวกันอีกด้วย
สำหรับโหมดการทำงานของตัวสคริปท์นั้นจะมีอยู่ 3 โหมดดังนี้
Mode 0 - หยุดการทำงาน (Inactive)
Mode 1 - แอบติดตามผู้ใช้งาน รวมทั้งติดตามว่าผู้ใช้งานมีการเข้าหน้าเพจใดบ้าง (Tracking)
Mode 2 - แสดงผลหน้า Verification ปลอม
นอกจากนั้นทีมวิจัยยังพบว่าตัวติดตั้งดังกล่าวนั้นไม่ได้มีแค่รูปแบบเดียว แต่มีอยู่มากถึง 3 รูปแบบที่มีวิธีการทำงานที่แตกต่างกัน อันได้แก่
รูปแบบแรก เป็นการติดตั้งมัลแวร์ลงสู่ระบบในทันที
รูปแบบที่สอง จะเป็นการหลบเลี่ยง (Bypass) ระบบป้องกันของ Windows Account Control (UAC), เพิ่มตัวมัลแวร์ในรายชื่อยกเว้น (Microsoft Defender), ใช้งานช่องโหว่ความปลอดภัยบนไดร์เวอร์ (Driver) ของ AMD ที่มีชื่อไฟล์ว่า "PDFWKRNL.sys" เพื่อปิดกั้นซอฟต์แวร์รักษาความปลอดภัยบนเครื่อง, จากนั้นจึงทำการดาวน์โหลดไฟล์มัลแวร์ (Payload) มาจากเซิร์ฟเวอร์ควบคุม (C2 หรือ Command and Control) เพื่อทำการติดตั้ง
รูปแบบที่สาม เป็นการใช้งานไฟล์ที่มีชื่อว่า "FnHotkeyUtility.exe" เพื่อทำ DLL Sideloading ไฟล์ DLL ของมัลแวร์ "spkvol.dll" ขึ้นมาถอดรหัส (Decryption) แล้วรันติดตั้งตัวมัลแวร์ลงเครื่อง
ตัวมัลแวร์นั้นจะมีองค์ประกอบ (Component) หลัก ๆ อยู่ 2 ตัว คือ
LUNARAXE.CORE จะทำหน้าที่ในการติดต่อสื่อสารกับเซิร์ฟเวอร์ C2 เพื่อรับคำสั่งมาใช้งานกับปฏิบัติการ, ขโมยข้อมูลจากเว็บเบราว์เซอร์และแอบส่งข้อมูลกลับไปยังเซิร์ฟเวอร์ (Exfiltration), จัดการแท็ปต่าง ๆ บนเว็บเบราว์เซอร์, เปิดปิดการใช้งานส่วนเสริม (Extension), ใช้งานตัวแจ้งเตือน (Notification), รัน JavaScript บนเว็บเพจ, ซ้อนหน้าจอปลอม (Overlay Attack) บนเว็บเบราว์เซอร์ นอกจากนั้นถ้ามีการติดตั้งส่วนเสริมย่อยที่มีชื่อว่า NAIVEMESS ยังจะช่วยให้ตัวองค์ประกอบส่วนนี้สามารถคัดลอกไฟล์จากคอมพิวเตอร์, เขียนไฟล์เพิ่ม, และรันไฟล์ได้อีกด้วย
LUNARAXE.STEALER ทำหน้าที่ในการขโมยรหัสผ่านต่าง ๆ จากฟอร์มบนเว็บไซต์ (Web Form) และส่งต่อไปยัง LUNARAXE.CORE พร้อม URL ของหน้าเว็บเพจดังกล่าว
LUNARAXE.STRIP ใช้ในการปิดการป้องกันเชิงนโยบาย (Policy) ที่มีชื่อว่า Content Security Policy (CSP) เพื่อให้สามารถรัน JavaScript ได้อย่างสะดวกยิ่งขึ้น
เขียนโดย Annonymus TN
 7 จังหวัดในไทยที่มีพื้นที่ป่าไม้มากที่สุด เปิดอาณาจักรสีเขียวผืนใหญ่ที่ยังคงความอุดมสมบูรณ์
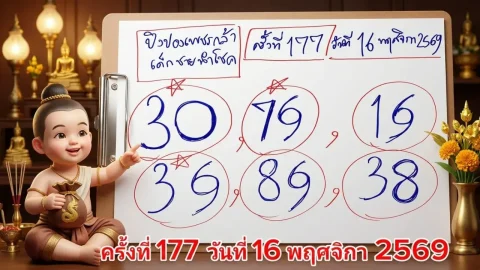 ปิงปองเพชรกล้า เด็กชายนำโชค เปิดแนวทางเลขเด่น 6 ชุด พร้อมวิเคราะห์ตัวเลขที่ปรากฏซ้ำ งวด 16 พฤศจิกายน 2569
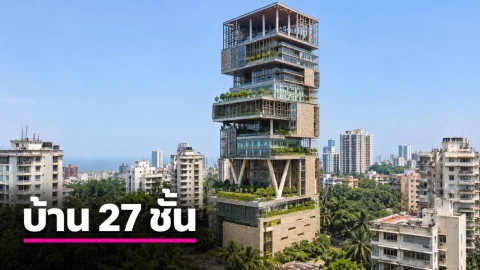 คฤหาสน์ที่แพงที่สุดในโลก คือที่ไหน ใครเป็นเจ้าของ และสร้างขึ้นเมื่อใด?
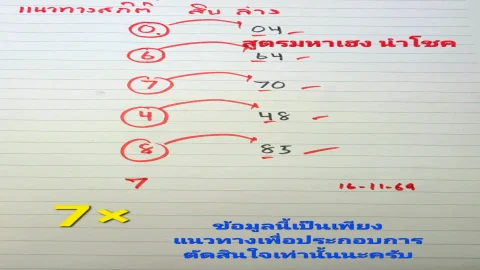 สูตรมหาเฮง นำโชค งวด 16 พฤศจิกายน 2569 เปิดสถิติเลขเด่นหลักสิบล่าง ชูเลข 7x พร้อมข้อมูลย้อนหลังประกอบการวิเคราะห์
 ส่องตัวเลขคนดัง เจาะกระแส "บุ๋ม ปนัดดา" วันที่ 16 พ.ย. 69
 5 มหาวิทยาลัยไทยที่อัตราการแข่งขันสูงที่สุด บางสาขาคนสมัครหลายพัน แต่รับเพียงหลักสิบ
 เจ๊ฮวย เผยโพยงวด 16 พฤศจิกายน 2569 จับตาเลข 6-9 พร้อมเปิดคู่เงินล่าง 4 ชุด
 ประเทศยักษ์ใหญ่อันดับ 1 ของโลก ที่มีปริมาณการส่งออกข้าวมากที่สุด
 จากห้างหรู สู่วังมัจฉา รู้หรือไม่ว่ามีอยู่จริง!
 เปิดประวัติ “บุ๋ม ปนัดดา” จากนางสาวไทยสู่ด็อกเตอร์ เผยที่มานามสกุลพระราชทาน!
 เปิด 5 ประเทศในโลก ที่ไม่เคยตกเป็นเมืองขึ้นของประเทศอื่น!
 5 โรงเรียนไทย ที่ค่าเทอมแพงที่สุด ปีละหลายแสน (ไม่รวมนานาชาติ)
 ข่าววันนี้
