เซิร์ฟเวอร์กว่า 3.400 แห่งติดมัลแวร์ PoeLLM
พบเซิร์ฟเวอร์กว่า 3.400 แห่งติดมัลแวร์ PoeLLM
ถูกแฮกเกอร์ใช้เป็นฐานปล่อยมัลแวร์ Crypto Mining
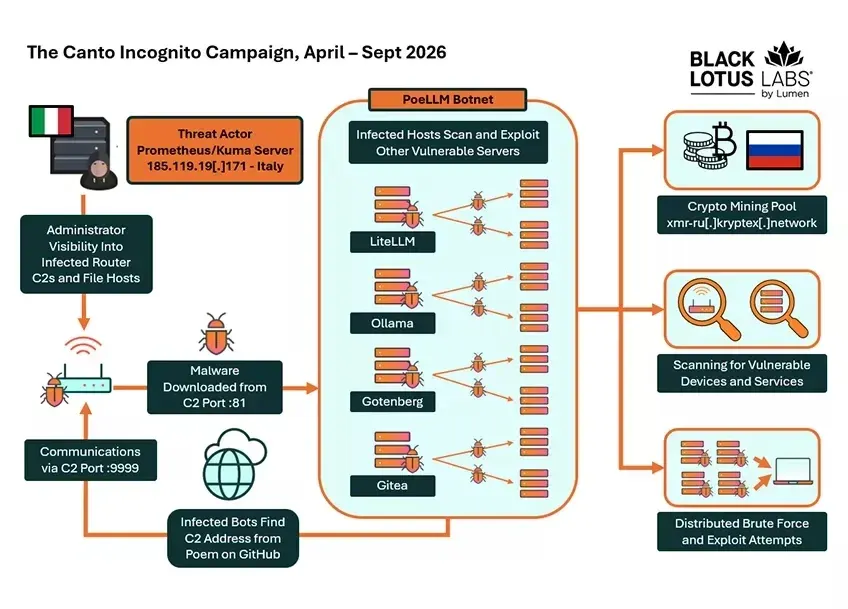
จากรายงานโดยเว็บไซต์ The Hacker News ได้กล่าวถึงการตรวจพบมัลแวร์ประเภทแปลงเครื่องของเหยื่อที่ติดมัลแวร์ให้เป็นหนึ่งในเครือข่าย หรือที่ถูกเรียกว่า Botnet ที่มีชื่อว่า PoeLLM ซึ่งจะเริ่มจากการฝังตัวลงบนเครื่องระดับเซิร์ฟเวอร์เพื่อใช้งานเป็นตัวค้นหา (Scanner) ช่องโหว่ของระบบอื่น ๆ แล้วทำการส่ง HTTP Post Request ไปยังพอร์ตของเครื่องเป้าหมายที่เปิดอยู่ เพื่อให้ดาวน์โหลดมัลแวร์ PoeLLM ลงมาฝังบนเครื่อง โดยเครื่องเซิร์ฟเวอร์ที่ยึดมาได้เหล่านี้จะถูกนำมาใช้งานเพื่อปล่อยมัลแวร์ประเภทขุดเหรียญคริปโตเคอร์เรนซี หรือ Crypto Miner หลากชนิด เช่น XMRig และ Iron โดยมัลแวร์เหล่านี้จะเชื่อมต่อเครื่องของเหยื่อกับ Kryptex ซึ่งเป็นบริการสำหรับการขุดเหรียญคริปโตของรัสเซีย
แคมเปญนี้ได้เริ่มทำงานมาตั้งแต่ในเดือนเมษายนที่ผ่านมา และมีเครื่องเซิร์ฟเวอร์ที่ติดมัลแวร์ดังกล่าวไปแล้วไม่ต่ำกว่า 3,400 เครื่อง โดยตัวแคมเปญนั้นทำงานได้พีคสุดในช่วงกลางเดือนมิถุนายน ซึ่งมีเครื่องเซิร์ฟเวอร์ติดมัลแวร์ไปมากถึง 2,200 เครื่อง เฉลี่ยมากถึง 800 เครื่องต่อวัน ณ เวลาดังกล่าว โดยแคมเปญนี้ถูกตั้งชื่อว่า Canto Incognito โดยทีมวิจัยจาก Lumen Black Lotus Labs บริษัทผู้เชี่ยวชาญด้านการพัฒนาโซลูชันเพื่อปกป้องธุรกิจจากภัยไซเบอร์ ที่ได้เป็นผู้ตรวจพบแคมเปญดังกล่าว
สิ่งที่ทำให้แคมเปญดังกล่าวดูเหนือเมฆมากขึ้นไปกว่าแคมเปญอื่น ก็เนื่องมาจากตัวมัลแวร์ PoeLLM นั้นได้มีการซ่อนที่อยู่ของเซิร์ฟเวอร์ควบคุม (C2 หรือ Command and Control) ไว้ภายใน “บทกวี” (Poem) ที่ถูกบันทึกไว้ในคลังดิจิทัล (Repo หรือ Repository) อย่าง Github (github[.]com/ejejejdfbbebe) ซึ่งจะถูกนำมาประมวลผลโดยยืมมือ AI โมเดล LLM ชื่อดังอย่าง LiteLLM และ Gotenberg หรือผ่านเครื่องมือ AI เช่น Gitea และ Ivanti Sentry เพื่อประมวลบทกวีดังกล่าวออกมาเป็นที่อยู่ของเซิร์ฟเวอร์ C2 ให้มัลแวร์ได้ติดต่อเพื่อรับคำสั่งทำงานต่อไป แต่ถึงแม้วิธีการจะดูเหนือเมฆก็ตามก็สามารถถูกขัดขวางได้ง่าย เนื่องจากหลังจากที่ทีมวิจัยได้รายงานแคมเปญนี้ให้กับทาง Github ทาง Github ก็ได้ทำ
เขียนโดย Annonymus TN
 4 โรงงานใหญ่ในไทย ที่มีพนักงานหลักพันคน
 เปิด 10 อำเภอที่ดินถูกที่สุดในไทย บางพื้นที่ราคาประเมินเริ่มเพียง 10,000 บาทต่อไร่
 10 นามสกุลที่มีผู้ใช้มากที่สุดในประเทศไทย
 ย้อนความทรงจำ MSN Messenger โปรแกรมแชตที่หลายคนเคยใช้
 ย้อนความทรงจำเกม Ragnarok Online ที่หลายคนเคยนั่งเล่นด้วยกัน
 Winamp โปรแกรมฟังเพลงในตำนานมีอะไรให้นึกถึง
 5 มหาวิทยาลัยไทย ที่เรียนจบยากมากที่สุด ต้องผ่านกี่ด่านกว่าจะได้ปริญญา?
 แนวทางเลขมงคล "หมอปลาย พรายกระซิบ" งวดวันที่ 16 พฤศจิกายน 2569
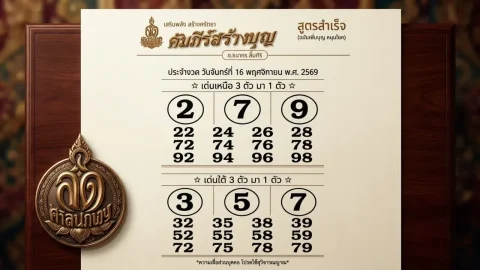 คัมภีร์สร้างบุญ แยกเลขเด่นเหนือ-ใต้ ชู 7 ร่วมสองฝั่ง จัดชุดจับคู่แน่น งวด 16 พ.ย. 69
 ใบกำกับภาษีคืออะไรและใช้ทำอะไรได้บ้าง
 เสือตกถัง อ.พล ขอนแก่น ชูเลขเด่นวงกลม พร้อมชุดสองตัวบน-ล่างและ 3 ตัวทอง งวด 16 พฤศจิกายน 2569
 ภายในช่องคลอดมีอะไรอยู่บ้าง
 หนังที่ทำรายได้ถึง 1 แสนล้านบาท เรื่องแรกในประวัติศาสตร์โลก
 ข่าววันนี้
 เปิดตัว “ทีมโฆษกกองทัพภาคที่ 4” ประจำปีงบประมาณ พ.ศ. 2570 “สื่อสารอย่างเข้าใจ ตรงประเด็น ฉับไว เข้าใจบริบท
 "บุ๋ม" เปิดรับช่วยทหาร ชาวเน็ตจี้ตรวจสอบเหตุเงินหายเกือบเกลีั้ยง บช.
 บัตรสวัสดิการแห่งรัฐเพิ่มเงิน 1,150 บาท พ.ย.-ธ.ค. 69 จริงไหม? เช็กประกาศล่าสุดก่อนวางแผนใช้จ่าย
 ทำไมประตูวิเศษของโดราเอมอนถึงเป็นสีชมพู?