พบมัลแวร์ x47.c บน Windows ใช้ Grok AI ช่วยในการซ่อนตัวเองได้
พบมัลแวร์ x47.c บน Windows ใช้ Grok AI ช่วยในการซ่อนตัวเองได้
จากรายงานโดยเว็บไซต์ของสำนักข่าว Fox News ได้กล่าวถึงการตรวจพบแคมเปญของมัลแวร์ประเภทเปลี่ยนเครื่องของเหยื่อให้กลายเป็นเครือข่ายของมัลแวร์ หรือ Botnet ตัวใหม่ x47.c ที่มีความสามารถในการขโมยรหัสผ่าน, ขโมยข้อมูลบนเว็บเบราว์เซอร์, เปลี่ยนแปลงเส้นทางจราจรของข้อมูล (Traffic), รวมถึงเร่งเผาใช้งานโทเคน (Token) ของเครื่องมือ AI ที่เหยื่อใช้งานอยู่บนเครื่อง นอกจากนั้นแฮกเกอร์ยังสามารถสั่งให้เครื่องของเหยื่อทำการเข้าร่วมขบวนการโจมตีระบบที่ใหญ่กว่าร่วมกับเครื่องอื่น ๆ ในเครือข่ายของมัลแวร์ Botnet ตัวนี้ได้อีกด้วย มัลแวร์ดังกล่าวนี้ได้ถูกขายผ่านทางเครือข่ายใต้ดินของกลุ่มแฮกเกอร์ที่มีชื่อว่า WraithTools โดยได้มีการระดมโฆษณาถึงความสามารถที่มีอยู่มากมายตามที่กล่าวไว้ก่อนหน้า โดยตัวมัลแวร์นั้นจะมุ่งเน้นการโจมตีไปยังตัวระบบปฏิบัติการ Windows เป็นหลัก
และสิ่งที่ทำให้มัลแวร์ตัวนี้พิเศษไปมากกว่ามัลแวร์ตัวอื่น ๆ คือด้านการสร้างความคงทนบนระบบ (Persistence) ที่ช่วยให้มัลแวร์กลับมาทำงานใหม่ได้แม้เครื่องจะถูกรีบูท (Reboot) กี่ครั้งก็ตาม โดยมัลแวร์ตัวนี้ได้มีการนำเอาความสามารถของเครื่องมือ AI จาก Space Xai อย่าง Grok เข้ามาช่วยในการนี้โดยเริ่มต้นจากการประเมินสถานะของเครื่องที่ติดมัลแวร์แล้วเลือกวิธีที่เหมาะสมที่สุดจากวิธีที่ถูกกำหนดไว้ล่วงหน้า (Predefined List) ไม่ว่าจะเป็น เพิ่มโปรแกรมให้รันตัวเองทันทีเมื่อ Windows ถูกเปิดใช้งาน, การตั้งเวลาทำงานล่วงหน้า (Task Scheduling) เป็นต้น ซึ่งเป็นวิธีเที่เรียกว่า "AI Stealth"
นอกจากความสามารถในการซ่อนตัวให้ทำงานได้ตลอดด้วยการใช้งาน AI แล้ว ตัวมัลแวร์ยังมีอีกความสามารถตามที่เคยกล่าวมาคือ การเข้าใช้งานเครื่องมือ AI ภายในเครื่องที่ส่วนมากถ้าเป็นเครื่องที่ใช้ภายในองค์กร หรือ ใช้โดยนักพัฒนาซอฟต์แวร์นั้น มักจะเป็นการใช้งานผ่านทางกุญแจ Secret API ซึ่งถ้ามัลแวร์สามารถขโมยมาได้ ก็จะนำมาใช้งานในรูปแบบของการระดมใช้ให้ Token หมด หรืออาจใช้เพื่อทำให้บิลค่าใช้จ่าย AI ของเหยื่อแพงขึ้น ซึ่งวิธีการดังกล่าวนั้นจะคล้ายกับการทำ DoS หรือ Denial-of-Service
ความสามารถอื่น ๆ นั้นก็จะคล้ายคลึงกับมัลแวร์ Botnet ตัวอื่น ๆ เช่น การเข้าขโมยรหัสผ่านที่ถูกบันทึกไว้บนเว็บเบราว์เซอร์, การขโมยเซสชัน (Session) ด้วยการขโมยไฟล์ Cookie, และการใช้เครื่องมืออย่าง SOCKS5 เพื่อเปลี่ยนเส้นทาง Traffic ให้แฮกเกอร์สามารถใช้หมายเลขไอพี (IP Address) ของเหยื่อในการก่ออาชญากรรมไซเบอร์ได้
เขียนโดย Annonymus TN
 5 อันดับ อบต. รายได้สูงสุดในไทย อันดับ 1 ทะลุ 1.1 พันล้านบาท
 กาแฟราคาแพงมีอะไรอยู่ในราคาบ้าง
 ประเทศที่นิยมกินข้าวไทย และนำเข้าข้าวจากประเทศไทยมากที่สุด ไทยขายข้าวให้ชาติไหนมากเป็นอันดับหนึ่ง?
 มหาวิทยาลัยไหนมีบัณฑิตตกงานน้อยที่สุดในไทย
 นางสาวไทยคนแรกของประเทศไทย จากเวทีนางสาวสยามสู่ประวัติศาสตร์นางงามไทย
 เลขวิ่ง V.I.P. อ.รันพนมไพร เปิดเลขเด่น 0-7 พร้อมแนวทางวิ่งบน-ล่าง งวด 16 พฤศจิกายน 2569
 แม่ทำเนียมลอตเตอรี่เปิด 10 อันดับเลขขายดี! เสริมเลขมงคลจากประวัติศาสตร์และงานสำคัญ งวด 16 พ.ย. 2569
 รู้จัก “ปลาหวานโรยงา” อาหารแปรรูปยอดฮิต แท้จริงแล้วทำจากปลาอะไร?
 เปิดพิกัดทางหลวง 117 ถนนสายยาวผ่านพิจิตร กับปริศนาทางตรงเกือบ 100 กิโลเมตร
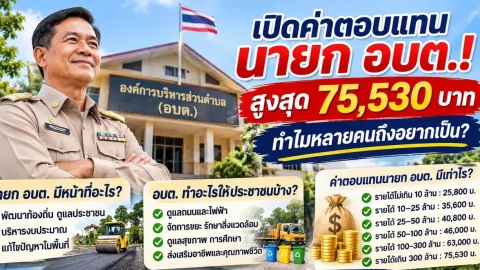 เปิดค่าตอบแทนนายก อบต.! สูงสุด 75,530 บาท ทำไมหลายคนถึงอยากเป็น?
 รีวิว Pirates of the Caribbean Salazar's Revenge สงครามแค้นโจรสลัดไร้ชีพ
 เมืองที่มีหนุ่มหล่อหน้าตาดีมากที่สุด อันดับที่หนึ่งของประเทศไทย
 ข่าววันนี้
 หัวหน้าฝ่ายความปลอดภัยของ OpenAI ลาออก พร้อมเตือนว่าวัฒนธรรมองค์กรของบริษัท AI แห่งนี้ "พังทลาย" แล้ว
 แพลตฟอร์ม NOSTR คือทางรอดไม่ใช่ทางเลือก ในยุคที่ทุกแพลตฟอร์มนำ AI มาควบคุม
 ผลเลือกตั้งกลางเทอมสหรัฐฯ พรรครีพับลิกันแพ้ยับเยิน แม้ยังนับไม่ครบ 100%
 เกิดอุบัติเหตุเฮลิคอปเตอร์ชนกันบนยอดเขาเอเวอเรสต์