เตือนภัยไซเบอร์โลก! เอไอกลายเป็นอาวุธใหม่ของแฮกเกอร์
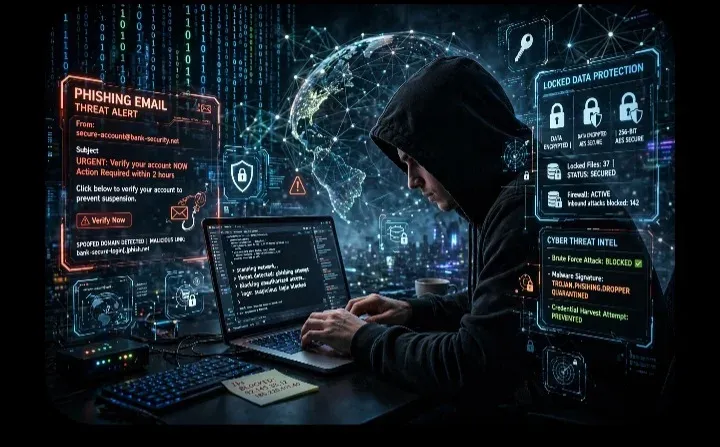
ภัยไซเบอร์โลกวิกฤต แฮกเกอร์ใช้เอไอเจาะระบบธนาคารและหน่วยงานรัฐบาลทั่วโลก หวั่นข้อมูลรั่วไหลและระบบการเงินเสียหาย
รายงานข่าวต่างประเทศ : 2 พฤศจิกายน 2569
โลกกำลังเผชิญกับความท้าทายครั้งสำคัญด้านความมั่นคงปลอดภัยทางไซเบอร์ หลังเทคโนโลยีปัญญาประดิษฐ์ หรือเอไอ ถูกนำมาใช้เพิ่มขีดความสามารถในการก่ออาชญากรรมทางคอมพิวเตอร์ ตั้งแต่การหลอกลวงทางการเงิน การขโมยข้อมูลส่วนบุคคล ไปจนถึงการช่วยค้นหาช่องโหว่ของระบบคอมพิวเตอร์ที่มีความสำคัญต่อเศรษฐกิจและความมั่นคงของประเทศ
สถาบันการเงิน ธนาคาร หน่วยงานรัฐบาล และผู้ให้บริการโครงสร้างพื้นฐานดิจิทัล ต่างเป็นกลุ่มเป้าหมายที่ต้องเฝ้าระวังอย่างใกล้ชิด เนื่องจากองค์กรเหล่านี้มีข้อมูลสำคัญจำนวนมาก และจำเป็นต้องรักษาความต่อเนื่องของการให้บริการแก่ประชาชน
อย่างไรก็ตาม ประเด็นที่ต้องทำความเข้าใจให้ชัดเจนคือ แม้จะมีรายงานเกี่ยวกับการใช้เอไอในการโจมตีทางไซเบอร์เพิ่มขึ้น แต่ยังไม่ควรสรุปว่าธนาคารและหน่วยงานรัฐบาลทั่วโลกถูกเจาะระบบพร้อมกัน หรือเกิดความเสียหายเป็นวงกว้างทั้งหมด หากไม่มีหลักฐานยืนยันจากหน่วยงานที่เกี่ยวข้อง
เอไอเปลี่ยนรูปแบบการโจมตีทางไซเบอร์อย่างไร
ในอดีต การเจาะระบบคอมพิวเตอร์ที่มีความซับซ้อนสูงมักต้องอาศัยผู้เชี่ยวชาญที่มีความรู้ด้านเครือข่าย ระบบปฏิบัติการ การเขียนโปรแกรม และการค้นหาช่องโหว่ทางความปลอดภัยเป็นอย่างดี
แต่เมื่อเทคโนโลยีเอไอพัฒนาขึ้น ผู้ไม่หวังดีสามารถนำเครื่องมือเหล่านี้มาช่วยทำงานบางขั้นตอนได้รวดเร็วขึ้น ไม่ว่าจะเป็นการสร้างข้อความหลอกลวงให้ดูน่าเชื่อถือ การวิเคราะห์ข้อมูลที่เปิดเผยต่อสาธารณะ การช่วยตรวจสอบจุดอ่อนของระบบ หรือการปรับแต่งข้อความเพื่อหลอกให้พนักงานเปิดเผยรหัสผ่าน
รายงานของสถาบันเสถียรภาพทางการเงิน ภายใต้ธนาคารเพื่อการชำระหนี้ระหว่างประเทศ ซึ่งเผยแพร่เมื่อวันที่ 9 กันยายน 2569 ได้กล่าวถึงความเสี่ยงจากเอไอรุ่นที่มีความสามารถสูง โดยระบุว่าเทคโนโลยีดังกล่าวอาจช่วยค้นหาช่องโหว่และดำเนินงานโจมตีที่มีหลายขั้นตอนได้อย่างรวดเร็วขึ้น ส่งผลให้หน่วยงานที่ดูแลระบบมีเวลาน้อยลงในการแก้ไขช่องโหว่ก่อนถูกนำไปใช้โจมตี
ประเด็นนี้ทำให้หน่วยงานด้านความปลอดภัยต้องปรับแนวทางป้องกัน เพราะการโจมตีที่เคยต้องใช้เวลาในการเตรียมการนาน อาจดำเนินการได้รวดเร็วขึ้นเมื่อมีเครื่องมืออัตโนมัติเข้ามาช่วย
อย่างไรก็ตาม เอไอไม่ได้หมายความว่าจะสามารถเจาะระบบทุกประเภทได้โดยอัตโนมัติ ความสำเร็จของการโจมตียังคงขึ้นอยู่กับช่องโหว่ที่มีอยู่ การตั้งค่าระบบ การควบคุมสิทธิ์เข้าถึง และความสามารถของผู้โจมตีด้วย
ธนาคารและสถาบันการเงินตกเป็นเป้าหมายสำคัญ
ระบบธนาคารเป็นหนึ่งในโครงสร้างพื้นฐานที่มีความสำคัญต่อเศรษฐกิจ เนื่องจากเกี่ยวข้องกับเงินฝาก การโอนเงิน การชำระค่าสินค้าและบริการ สินเชื่อ ตลอดจนข้อมูลส่วนบุคคลของลูกค้าจำนวนมหาศาล
หากผู้ไม่หวังดีสามารถเข้าถึงระบบที่มีความสำคัญได้ ผลกระทบอาจเกิดขึ้นหลายระดับ ตั้งแต่การขโมยข้อมูลลูกค้า การปลอมแปลงคำสั่งทำธุรกรรม การระงับการให้บริการชั่วคราว ไปจนถึงความเสียหายทางการเงินและความเชื่อมั่นของประชาชน
หนึ่งในภัยคุกคามที่พบได้คือการหลอกลวงผ่านอีเมลหรือข้อความ โดยผู้โจมตีปลอมตัวเป็นเจ้าหน้าที่ธนาคาร ผู้บริหาร หรือผู้ให้บริการที่น่าเชื่อถือ เพื่อหลอกให้พนักงานเปิดเผยข้อมูลเข้าสู่ระบบ หรืออนุมัติธุรกรรมที่ไม่ถูกต้อง
เอไอสามารถช่วยให้ข้อความเหล่านี้มีภาษาเป็นธรรมชาติมากขึ้น ลดข้อผิดพลาดทางไวยากรณ์ และปรับเนื้อหาให้สอดคล้องกับตำแหน่งหน้าที่ของผู้รับ ทำให้การตรวจสอบด้วยสายตาเพียงอย่างเดียวอาจไม่เพียงพอ
นอกจากนี้ เทคโนโลยีเลียนแบบเสียงยังสร้างความเสี่ยงใหม่ ผู้โจมตีอาจใช้เสียงสังเคราะห์แอบอ้างเป็นผู้บริหารเพื่อเร่งรัดให้พนักงานโอนเงินหรือเปิดเผยข้อมูลสำคัญ แม้เสียงที่ได้ยินจะคล้ายบุคคลจริง แต่ก็ไม่สามารถใช้เป็นหลักฐานยืนยันตัวตนได้เพียงอย่างเดียว
ธนาคารจึงจำเป็นต้องมีมาตรการยืนยันคำสั่งสำคัญหลายชั้น โดยเฉพาะธุรกรรมที่มีมูลค่าสูง การเปลี่ยนแปลงข้อมูลบัญชี และการให้สิทธิ์เข้าถึงระบบภายใน
หน่วยงานรัฐบาลทั่วโลกต้องเผชิญความเสี่ยงเพิ่มขึ้น
หน่วยงานรัฐบาลเป็นอีกกลุ่มเป้าหมายที่มีความสำคัญ เนื่องจากดูแลข้อมูลประชาชน ข้อมูลภาษี ระบบทะเบียนราษฎร บริการสาธารณะ และข้อมูลที่อาจเกี่ยวข้องกับความมั่นคงของประเทศ
การโจมตีระบบของหน่วยงานรัฐไม่ได้มีจุดประสงค์เพื่อขโมยเงินเพียงอย่างเดียว แต่อาจมุ่งขโมยข้อมูลลับ ทำให้บริการประชาชนหยุดชะงัก สร้างความเสียหายต่อชื่อเสียง หรือแสวงหาข้อมูลเพื่อประโยชน์ทางการเมืองและเศรษฐกิจ
รายงานด้านการป้องกันภัยดิจิทัลของไมโครซอฟท์ประจำปี 2569 ระบุว่า หน่วยงานรัฐบาลและบริการภาครัฐเป็นภาคส่วนที่ได้รับผลกระทบจากกิจกรรมคุกคามทางไซเบอร์มากที่สุดในข้อมูลที่บริษัทสังเกตการณ์ โดยมีสัดส่วนร้อยละ 27 ของกิจกรรมที่รายงาน ซึ่งเพิ่มขึ้นจากร้อยละ 17 ในปี 2568
ตัวเลขดังกล่าวสะท้อนถึงความสำคัญของการป้องกันระบบภาครัฐ แต่ต้องเข้าใจด้วยว่าเป็นสัดส่วนจากกิจกรรมภัยคุกคามที่บริษัทตรวจพบ ไม่ใช่หลักฐานว่าร้อยละ 27 ของหน่วยงานรัฐบาลทั่วโลกถูกเจาะระบบสำเร็จ
ขณะเดียวกัน หน่วยงานรัฐจำนวนมากต้องพึ่งพาผู้ให้บริการเทคโนโลยีภายนอก ระบบคลาวด์ และเครือข่ายที่เชื่อมโยงกัน หากระบบของผู้รับจ้างหรือผู้ให้บริการรายหนึ่งถูกโจมตี ความเสียหายก็อาจส่งผลต่อองค์กรอื่นที่เชื่อมต่ออยู่ด้วย
นี่จึงเป็นเหตุผลที่การรักษาความปลอดภัยทางไซเบอร์ต้องครอบคลุมทั้งระบบหลัก ผู้ใช้งาน อุปกรณ์ปลายทาง และผู้ให้บริการที่เกี่ยวข้อง
อาชญากรไซเบอร์ใช้เอไอสร้างกลโกงที่แนบเนียนขึ้น
นอกเหนือจากการโจมตีระบบโดยตรงแล้ว การหลอกลวงประชาชนยังเป็นภัยคุกคามที่สร้างความเสียหายทางการเงินได้อย่างมาก
เอไอสามารถช่วยสร้างบทสนทนาที่น่าเชื่อถือ ปลอมแปลงภาพบุคคล สร้างเสียงเลียนแบบ และปรับข้อความหลอกลวงให้เหมาะสมกับเหยื่อแต่ละรายได้
กลโกงบางรูปแบบเริ่มต้นจากข้อความแจ้งเตือนว่าบัญชีธนาคารมีปัญหา ก่อนหลอกให้เหยื่อกดลิงก์และกรอกข้อมูลเข้าสู่ระบบ บางกรณีแอบอ้างเป็นเจ้าหน้าที่รัฐเพื่อขอข้อมูลส่วนบุคคล หรืออ้างว่าผู้เสียหายต้องรีบโอนเงินเพื่อป้องกันการสูญเสียทรัพย์สิน
องค์การตำรวจอาชญากรรมระหว่างประเทศ หรืออินเตอร์โพล เผยแพร่รายงานประเมินภัยคุกคามด้านอาชญากรรมทางการเงินทั่วโลกเมื่อวันที่ 16 มีนาคม 2569 โดยเตือนถึงการพัฒนาอย่างรวดเร็วของกลโกงทางการเงิน และการนำเอไอมาใช้เพิ่มประสิทธิภาพในการดำเนินการของเครือข่ายอาชญากรรม
รายงานดังกล่าวยังชี้ให้เห็นว่า อาชญากรรมทางการเงินมีความเชื่อมโยงกับอาชญากรรมประเภทอื่นมากขึ้น รวมถึงเครือข่ายฟอกเงินและการหลอกลวงข้ามพรมแดน
สิ่งที่น่ากังวลคือ ผู้เสียหายอาจไม่สามารถแยกแยะข้อความจริงกับข้อความปลอมได้จากรูปแบบภาษาเพียงอย่างเดียว แม้แต่การสนทนาทางโทรศัพท์ก็อาจถูกนำมาใช้สร้างความน่าเชื่อถืออย่างผิด ๆ
ดังนั้น ประชาชนจึงควรตรวจสอบข้อมูลผ่านช่องทางทางการที่ตนค้นหาเอง ไม่กดลิงก์จากข้อความที่น่าสงสัย และไม่เปิดเผยรหัสผ่านหรือรหัสยืนยันธุรกรรมให้บุคคลอื่นทราบ
ช่องโหว่ของระบบเก่าเป็นจุดอ่อนที่ไม่ควรมองข้าม
แม้การใช้เอไอจะได้รับความสนใจอย่างมาก แต่สาเหตุของการโจมตีทางไซเบอร์ไม่ได้เกิดจากเอไอเพียงอย่างเดียว
ระบบคอมพิวเตอร์ที่ไม่ได้รับการปรับปรุงความปลอดภัย รหัสผ่านที่อ่อนแอ การกำหนดสิทธิ์เข้าถึงไม่เหมาะสม และการขาดระบบตรวจจับความผิดปกติ ล้วนเป็นปัจจัยที่ทำให้ผู้ไม่หวังดีสามารถเข้าถึงข้อมูลได้ง่ายขึ้น
รายงานของสถาบันเสถียรภาพทางการเงินระบุว่า การค้นพบช่องโหว่และการนำช่องโหว่ไปใช้โจมตีที่รวดเร็วขึ้นเป็นความเสี่ยงสำคัญของสถาบันการเงิน โดยเฉพาะเมื่อองค์กรไม่สามารถปรับปรุงระบบได้ทันต่อสถานการณ์
ปัญหานี้มีความซับซ้อนสำหรับองค์กรขนาดใหญ่ เพราะบางระบบมีอายุการใช้งานยาวนานและเชื่อมต่อกับบริการสำคัญ หากเปลี่ยนแปลงระบบโดยไม่วางแผนอย่างรอบคอบ ก็อาจส่งผลกระทบต่อการดำเนินงานได้
ธนาคารและหน่วยงานรัฐบาลจึงต้องจัดลำดับความสำคัญของช่องโหว่ที่มีความเสี่ยงสูง ตรวจสอบระบบที่เปิดให้เข้าถึงจากอินเทอร์เน็ต และกำหนดแผนปรับปรุงซอฟต์แวร์อย่างต่อเนื่อง
อีกมาตรการหนึ่งที่สำคัญคือการแบ่งเครือข่ายออกเป็นส่วน ๆ เพื่อจำกัดความเสียหาย หากผู้โจมตีเข้าถึงเครื่องคอมพิวเตอร์เครื่องหนึ่งได้ ก็ไม่ควรสามารถเคลื่อนย้ายไปยังระบบสำคัญทั้งหมดได้โดยง่าย
หากระบบธนาคารถูกโจมตี ประชาชนจะได้รับผลกระทบอย่างไร
ผลกระทบต่อประชาชนขึ้นอยู่กับลักษณะและความรุนแรงของเหตุการณ์ หากเป็นการโจมตีที่ทำให้บริการออนไลน์ขัดข้อง ลูกค้าอาจไม่สามารถตรวจสอบยอดเงิน โอนเงิน หรือชำระเงินผ่านช่องทางดิจิทัลได้ชั่วคราว
หากมีการขโมยข้อมูลส่วนบุคคล ความเสี่ยงอาจยืดเยื้อกว่านั้น เพราะข้อมูลที่หลุดออกไปอาจถูกนำไปใช้แอบอ้างตัวตน หลอกลวงบุคคลใกล้ชิด หรือพยายามเข้าถึงบัญชีอื่นที่ใช้ข้อมูลซ้ำกัน
ในกรณีที่ผู้โจมตีสามารถทำธุรกรรมโดยไม่ได้รับอนุญาต ผู้เสียหายอาจต้องติดต่อธนาคารเพื่อตรวจสอบรายการ แจ้งระงับการใช้งาน และดำเนินการตามกระบวนการร้องเรียนที่เกี่ยวข้อง
อย่างไรก็ตาม การเกิดเหตุโจมตีทางไซเบอร์ไม่ได้หมายความว่าเงินฝากของลูกค้าทุกคนจะสูญหาย หรือระบบธนาคารทั้งหมดจะหยุดทำงานพร้อมกัน เพราะแต่ละสถาบันมีระบบป้องกันและแผนรับมือที่แตกต่างกัน
ประชาชนจึงควรติดตามประกาศจากธนาคารโดยตรง และหลีกเลี่ยงการส่งต่อข่าวที่ยังไม่มีหลักฐาน เพราะข่าวลือเกี่ยวกับธนาคารอาจสร้างความตื่นตระหนกและทำให้เกิดความเสียหายเพิ่มเติมได้
ธนาคารและรัฐบาลเร่งปรับปรุงมาตรการป้องกัน
การรับมือกับภัยไซเบอร์ยุคเอไอจำเป็นต้องอาศัยทั้งเทคโนโลยี บุคลากร และความร่วมมือระหว่างประเทศ
มาตรการสำคัญประกอบด้วยการใช้การยืนยันตัวตนหลายขั้นตอน การตรวจจับธุรกรรมผิดปกติ การเฝ้าระวังเครือข่ายตลอดเวลา และการทดสอบระบบเพื่อค้นหาช่องโหว่ก่อนที่ผู้ไม่หวังดีจะนำไปใช้
นอกจากนี้ องค์กรควรจัดทำสำเนาข้อมูลสำคัญแยกจากระบบหลัก และทดสอบการกู้คืนข้อมูลเป็นประจำ เพื่อให้สามารถกลับมาให้บริการได้หากเกิดเหตุโจมตีหรือข้อมูลเสียหาย
การสำรองข้อมูลเพียงอย่างเดียวไม่เพียงพอ หากข้อมูลสำรองยังเชื่อมต่อกับระบบที่ถูกโจมตีหรือไม่สามารถกู้คืนได้จริง องค์กรจึงต้องมีแผนฟื้นฟูระบบที่ผ่านการทดสอบและมีผู้รับผิดชอบชัดเจน
ในส่วนของเอไอ องค์กรสามารถนำเทคโนโลยีชนิดเดียวกันมาใช้ป้องกันภัยได้เช่นกัน เช่น วิเคราะห์รูปแบบการเข้าสู่ระบบที่ผิดปกติ คัดกรองอีเมลหลอกลวง และช่วยจัดลำดับความสำคัญของช่องโหว่
อย่างไรก็ตาม ไม่ควรปล่อยให้ระบบเอไอตัดสินใจเรื่องสำคัญทั้งหมดโดยไม่มีการกำกับดูแล เพราะระบบอาจตรวจจับผิดพลาด ตีความข้อมูลไม่ถูกต้อง หรือสร้างความเสี่ยงใหม่หากได้รับสิทธิ์เข้าถึงมากเกินความจำเป็น
ความร่วมมือระหว่างประเทศเป็นกุญแจสำคัญ
อาชญากรรมไซเบอร์ไม่จำกัดอยู่ภายในพรมแดนประเทศใดประเทศหนึ่ง ผู้โจมตีอาจอยู่ในประเทศหนึ่ง ใช้เซิร์ฟเวอร์ในอีกประเทศหนึ่ง และมุ่งเป้าไปยังเหยื่อในหลายทวีปพร้อมกัน
การสืบสวนจึงต้องอาศัยความร่วมมือระหว่างตำรวจ หน่วยงานกำกับดูแลทางการเงิน ผู้เชี่ยวชาญด้านความปลอดภัย และผู้ให้บริการเทคโนโลยี
การแลกเปลี่ยนข้อมูลเกี่ยวกับรูปแบบการโจมตีและช่องโหว่ที่ตรวจพบ ช่วยให้องค์กรต่าง ๆ สามารถเตรียมมาตรการป้องกันก่อนเกิดเหตุซ้ำ ขณะเดียวกัน การติดตามเส้นทางการเงินและการประสานงานระหว่างประเทศยังมีความสำคัญต่อการระงับธุรกรรมและสืบสวนเครือข่ายอาชญากรรม
รัฐบาลแต่ละประเทศจำเป็นต้องพัฒนากฎหมายและแนวทางกำกับดูแลให้ทันกับเทคโนโลยี โดยต้องรักษาสมดุลระหว่างการส่งเสริมนวัตกรรม การคุ้มครองข้อมูลส่วนบุคคล และการป้องกันการนำเอไอไปใช้ก่ออาชญากรรม
สำหรับประเทศไทย ประเด็นนี้มีความสำคัญเช่นเดียวกัน เนื่องจากประชาชนใช้บริการธนาคารผ่านโทรศัพท์มือถือและทำธุรกรรมทางอินเทอร์เน็ตเพิ่มขึ้นอย่างต่อเนื่อง การป้องกันภัยจึงต้องครอบคลุมทั้งระดับสถาบันการเงิน หน่วยงานรัฐ ผู้ประกอบการ และประชาชนทั่วไป
บทสรุป: โลกต้องเตรียมรับมือภัยไซเบอร์ยุคใหม่
สถานการณ์ภัยคุกคามทางไซเบอร์ในปัจจุบันสะท้อนให้เห็นว่า เทคโนโลยีเอไอกำลังเปลี่ยนแปลงวิธีการทำงานของทั้งฝ่ายโจมตีและฝ่ายป้องกัน อาชญากรสามารถใช้เอไอช่วยสร้างกลโกงที่แนบเนียนขึ้น ขณะที่ผู้ดูแลระบบก็สามารถใช้เทคโนโลยีดังกล่าวเพื่อค้นหาความผิดปกติและตอบสนองต่อภัยคุกคามได้รวดเร็วขึ้นเช่นกัน
สิ่งที่ทำให้สถานการณ์น่ากังวลไม่ใช่เพียงความสามารถของเอไอ แต่เป็นการที่องค์กรบางแห่งอาจปรับปรุงระบบไม่ทันต่อความเปลี่ยนแปลง ขณะที่ข้อมูลสำคัญและบริการจำเป็นของประชาชนเชื่อมโยงกันมากขึ้น
ธนาคาร หน่วยงานรัฐบาล และผู้ให้บริการโครงสร้างพื้นฐานจึงต้องเร่งยกระดับมาตรการป้องกัน ตรวจสอบช่องโหว่อย่างสม่ำเสมอ เตรียมแผนกู้คืนระบบ และฝึกอบรมบุคลากรให้รู้เท่าทันการหลอกลวงรูปแบบใหม่
ขณะเดียวกัน ประชาชนควรเพิ่มความระมัดระวัง ไม่เปิดเผยข้อมูลสำคัญ ไม่เชื่อถือเสียงหรือข้อความเพียงเพราะดูเหมือนมาจากบุคคลที่คุ้นเคย และตรวจสอบธุรกรรมผ่านช่องทางทางการทุกครั้งเมื่อพบสิ่งผิดปกติ
ท้ายที่สุด แม้เอไอจะช่วยเพิ่มขีดความสามารถของผู้โจมตี แต่ก็ไม่ใช่เครื่องมือที่ทำให้ทุกระบบถูกเจาะได้โดยอัตโนมัติ ความปลอดภัยยังขึ้นอยู่กับการออกแบบระบบ การบริหารความเสี่ยง และความพร้อมในการรับมือของแต่ละองค์กร
ภัยไซเบอร์จึงไม่ใช่เรื่องไกลตัวอีกต่อไป แต่เป็นความท้าทายร่วมกันของรัฐบาล สถาบันการเงิน ภาคธุรกิจ และประชาชนทั่วโลก การเตรียมพร้อมตั้งแต่วันนี้จะเป็นปัจจัยสำคัญที่ช่วยลดความเสียหายและรักษาความเชื่อมั่นต่อระบบเศรษฐกิจดิจิทัลในอนาคต
แหล่งที่มาของข้อมูล
๑. ธนาคารเพื่อการชำระหนี้ระหว่างประเทศ รายงานความเสี่ยงจากเอไอขั้นสูงต่อความมั่นคงปลอดภัยทางไซเบอร์ในภาคการเงิน เผยแพร่วันที่ 9 กันยายน 2569
อ่านรายงานฉบับเต็มได้ที่ [เว็บไซต์ธนาคารเพื่อการชำระหนี้ระหว่างประเทศ](https://www.bis.org/publications/fsi-paper-28-when-machines-attack-frontier-ai-cyber-threats-and-policy-responses-financial-sector?utm_source=chatgpt.com)
๒. องค์การตำรวจอาชญากรรมระหว่างประเทศ รายงานภัยคุกคามจากอาชญากรรมทางการเงินทั่วโลก เผยแพร่วันที่ 16 มีนาคม 2569
อ่านเพิ่มเติมที่ [เว็บไซต์อินเตอร์โพล](https://www.interpol.int/News-and-Events/News/2026/INTERPOL-report-warns-of-increasingly-sophisticated-global-financial-fraud-threat?trk=public_post_comment-text&utm_source=chatgpt.com)
๓. ไมโครซอฟท์ รายงานสถานการณ์ภัยคุกคามทางไซเบอร์ประจำปี 2569 และความเสี่ยงต่อหน่วยงานรัฐบาล
อ่านเพิ่มเติมที่ [รายงานความปลอดภัยดิจิทัลของไมโครซอฟท์](https://www.microsoft.com/en-us/corporate-responsibility/topics/cybersecurity/reports/microsoft-digital-defense-report/?utm_source=chatgpt.com)
๔. หน่วยงานกำกับดูแลธนาคารแห่งยุโรป รายงานประเมินความเสี่ยงของภาคธนาคาร รวมถึงภัยไซเบอร์และความเสี่ยงจากการใช้เอไอ
อ่านเพิ่มเติมที่ [รายงานประเมินความเสี่ยงของธนาคารแห่งยุโรป](https://www.eba.europa.eu/publications-and-media/publications/risk-assessment-report-june-2026?trk=public_post_comment-text&utm_source=cha
เขียนโดย สร้อยนกเขา
 5 จังหวัดในไทยที่ชาวต่างชาติชอบมากที่สุด และนิยมย้ายมาใช้ชีวิตหลังเกษียณ
 นักวิจัยปรับตัวรับภูมิคุ้มกันพืชให้รู้จักเชื้อราโรคไหม้ได้กว้างขึ้นอย่างไร?
 เปิด 10 อำเภอที่ดินถูกที่สุดในไทย บางพื้นที่ราคาประเมินเริ่มเพียง 10,000 บาทต่อไร่
 เลขเด็ดปฏิทิน "หลวงปู่ศิลา" งวดวันที่ 16 พฤศจิกายน 69..เลขไหนเด่น ส่องเลย!
 เลขกำลังวันจันทร์ งวด 16 พ.ย. 69 เปิดเลขเด่นจากตาราง จัดเต็มชุด 2 ตัว-3 ตัว เน้นเลข 6
 มัดรวมเลขเด็ดงวด 16 พ.ย. 2569 ซูมเลขเด่น 3 ตัว 2 ตัว
 คิมจองอึนสมัยเด็กเป็นคนอย่างไร ? เพื่อนสมัยเรียนสวิตเซอร์แลนด์เผยอีกมุม ก่อนก้าวสู่อำนาจ
 เหล็กไหลหรือขี้ตะกรัน เปิดที่มาก้อนปริศนาจากเตาถลุงเหล็กโบราณ ที่ซ่อนประวัติศาสตร์ไทย
 ลิซ่า BLACKPINK จัดเต็มลุค "ไซเรน" ทะเลลึก รับฮาโลวีนสุดหลอน
 เปิด 15 ท่าบริหารร่างกายง่าย ๆ! ประโยชน์เกินคาด ทำได้ทุกวัน แต่คนส่วนใหญ่กลับมองข้าม
 รัฐ Poyais ยังไม่เกิดขึ้น แล้วคนอังกฤษซื้อพันธบัตรไปทำไม?
 ประเทศที่นิยมกินข้าวไทย และนำเข้าข้าวจากประเทศไทยมากที่สุด ไทยขายข้าวให้ชาติไหนมากเป็นอันดับหนึ่ง?เลขกำลังวันจันทร์ งวด 16 พ.ย. 69 เปิดเลขเด่นจากตาราง จัดเต็มชุด 2 ตัว-3 ตัว เน้นเลข 6นักวิจัยปรับตัวรับภูมิคุ้มกันพืชให้รู้จักเชื้อราโรคไหม้ได้กว้างขึ้นอย่างไร?เปิด 15 ท่าบริหารร่างกายง่าย ๆ! ประโยชน์เกินคาด ทำได้ทุกวัน แต่คนส่วนใหญ่กลับมองข้ามเลขเด็ดปฏิทิน "หลวงปู่ศิลา" งวดวันที่ 16 พฤศจิกายน 69..เลขไหนเด่น ส่องเลย!รัฐ Poyais ยังไม่เกิดขึ้น แล้วคนอังกฤษซื้อพันธบัตรไปทำไม?
 ข่าววันนี้
 "เดอะ ทอยส์" เผยภาพสุดเซอร์ไพรส์! ควงแฟนสาวเข้าสู่พิธีวิวาห์..หลังคบหาดูใจกันมานาน
 3 ข้อผิดพลาดสำคัญที่อาจทำให้เสียสิทธิ์ในการขอคืนภาษีทั้งหมด หลังกฎการคืนภาษีใหม่ของญี่ปุ่นมีผลบังคับใช้แล้ว
 ช็อกอีกแล้ว! ความลับ มูลนิธิฯ “บุ๋ม ปนัดดา” ไม่ได้ขออนุญาตก่อสร้าง“เดชา” อ้างคุยตำรวจ ปอศ.คดี “บุ๋ม ปนัดดา” ง่าย เส้นเงินชัด