แฮกเกอร์จีนใช้ช่องโหว่ Zero-Day บน Chrome และ Windows เพื่อปล่อยมัลแวร์
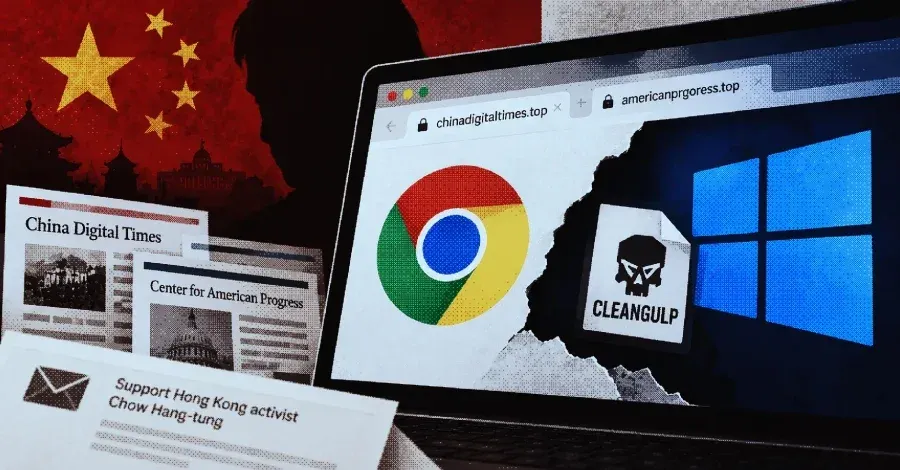
CLEANGULP
จากรายงานโดยเว็บไซต์ The Hacker News ได้กล่าวถึงการตรวจพบแคมเปญของกลุ่มแฮกเกอร์จากจีน UTA0565 ในการเจาะเว็บเบราว์เซอร์ Chrome ผ่านทางการใช้ช่องโหว่ที่เกิดขึ้นระหว่างการพัฒนา หรือ Zero-Day ผ่านทางการหลอกเหยื่อให้เข้าเว็บไซต์ปลอม เพื่อปล่อยมัลแวร์ไม่ระบุประเภทที่มีชื่อว่า CLEANGULP โดยมัลแวร์ตัวนี้นั้นมีความสามารถที่หลากหลายผ่านทางชุดคำสั่งต่าง ๆ เช่น
Shell ใช้ในการรันคำสั่ง (Command)
PS ใช้ในการทำรายชื่อของ Process ทั้งหมดที่รันอยู่
Upload ใช้ในการอัปโหลดไฟล์บนเครื่องไปยังเซิร์ฟเวอร์ควบคุม (C2 หรือ Command and Control)
Download ใช้ในการดาวน์โหลดไฟล์มาจากเซิร์ฟเวอร์ C2
BOF ใช้ในการรัน Beacon Object File (BOF)
โดยมัลแวร์ตัวนี้นั้นจะติดต่อกับเซิร์ฟเวอร์ C2 จากโดเมนที่ถูกบันทึกไว้เป็นค่าถาวร หรือ Hardcoded อยู่ภายในโค้ดของมัลแวร์ ชื่อ "thecovnresation[.]com” ซึ่งการตั้งชื่อโดเมนนั้นเป็นการตั้งเรียนแบบชื่อโดเมนของสถาบันด้านวิชาการที่ไม่แสวงหากำไรชื่อ "theconversation[.]com" โดยมีการพิมพ์ตัวอักษรสลับกันอยู่ไม่กี่ตัวอักษร
การใช้งานช่องโหว่บน Chrome และตัวระบบ Windows นั้นจะคล้ายคลึงกับแคมเปญการปล่อยมัลแวร์ GRIMWEDGE ที่ทางทีมข่าวเคยได้พูดถึงไปในสัปดาห์ที่แล้วเนื่องจากมีการใช้ช่องโหว่มากถึง 3 ช่องโหว่ คือ ช่องโหว่บน Chome 2 ตัว (CVE-2026-85046, CVE-2026-87491) และอีก 1 ตัวบนระบบ Windows Advanced Local Procedure Call (CVE-2026-85880) มาใช้งานในรูปแบบลูกโซ่ (Chain) เพื่อให้ตัวไฟล์มัลแวร์ (Payload) หนีออกจากสภาพแวดล้อมจำลอง (Sandbox) เพื่อมาติดตั้งตัวเองลงบนระบบ Windows
ในส่วนของแคมเปญนั้น ทางทีมวิจัยจาก Volexity บริษัทผู้เชี่ยวชาญด้านการชันสูตรหน่วยความจำหลังการติดมัลแวร์ (Memory Forensic) กล่าวว่า ตัวแคมเปญเพื่อแพร่กระจายมัลแวร์กล่าวนั้นมีมากมาย โดยหนึ่งในแคมเปญที่ตรวจพบนั้นเป็นแคมเปญที่ส่งหน้าองค์กรรัฐภายในเขตทวีปเอเชียด้วยภาษาจีนและภาษาอังกฤษ โดยอ้างว่าเป็นอีเมลจากองค์กร Center for American Progress (CAP) ที่ขอให้สนับสนุนแคมเปญของนักกิจกรรมทางการเมืองในฮ่องกง พร้อมลิงก์ปลอมภายในที่ทำเลียนแบบเว็บไซต์ขององค์กรดังกล่าวที่มีชื่อโดเมนว่า "chinadigitaltimes[.]top" และ "americanprgoress[.]top" โดยภายในเว็บไซต์นั้นมีการซ่อนโค้ดอันตรายเพื่อให้ช่องโหว่ทั้ง 3 ข้างต้นทำงาน นำไปสู่การดาวน์โหลดไฟล์ Payload ชื่อว่า "chrome_cleanup.exe" ลงมาจากเซิร์ฟเวอร์ C2 เพื่อติดตั้งมัลแวร์บนเครื่องต่อไป
เขียนโดย Annonymus TN
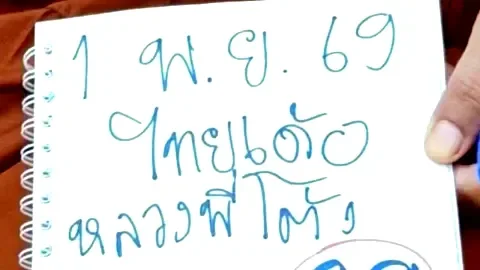 ไทยเด้ง หลวงพี่โต้ง งวด 1 พ.ย. 2569 ถอดใบแนวทางเลขเขียนมือ แยกชุด 3 ตัว เลขวงกลม และเลขวิ่ง
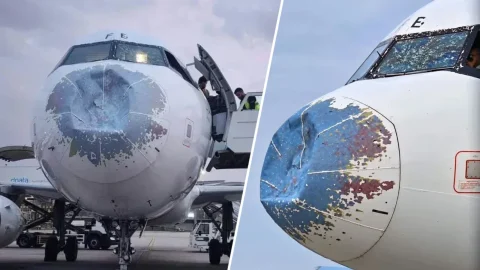 เครื่องบินโดยสารโดนพายุลูกเห็บถล่มใส่จนหน้าเละ
 10 เลขขายดี "สลากใบแดง" งวดวันที่ 1 พฤศจิกายน 2569
 เปิด 10 อำเภอที่ดินถูกที่สุดในไทย บางพื้นที่ราคาประเมินเริ่มเพียง 10,000 บาทต่อไร่
 อาแป๊ะ เปิดแนวทางเลขเด็ดรัฐบาลไทย งวด 1 พ.ย. 69 เผยชุดเลขสามตัวและสองตัว
 บริษัทที่มียอดการทำกำไรมากที่สุด อันดับ 1 ของประเทศไทย
 เหรียญเงินบาทไทยที่ถูกผลิต น้อยที่สุด และหายากมาก ที่สุดในปัจจุบัน
 ปิงปองเพชรกล้า น้องนำโชค งวด 1 พ.ย. 69 เปิดเลขลูกบอลเด่น พร้อมชุด 2 ตัวจากงวดที่ 176
 ชายคนหนึ่งขับรถโดยมีเด็กทารกอยู่ในที่นั่งทารกวางอยู่บนหลังคา ทำให้รถคันหลังบีบแตรด้วยความตกใจ
 เพื่อนเจ้าสาวถูกเพื่อนเจ้าบ่าวรุมแกล้งในงานแต่งจนเจ็บปางตาย
 รู้จักศัพท์ใหม่ Last Boss คืออะไร? ทำไมกลายเป็นคำปริศนาในคดีบุ๋ม ปนัดดา
 108 ท่าบนเตียง มีอะไรบ้าง Sex position ท่าเด็ดบนเตียงบริษัทที่มียอดการทำกำไรมากที่สุด อันดับ 1 ของประเทศไทยอาแป๊ะ เปิดแนวทางเลขเด็ดรัฐบาลไทย งวด 1 พ.ย. 69 เผยชุดเลขสามตัวและสองตัวเครื่องบินโดยสารโดนพายุลูกเห็บถล่มใส่จนหน้าเละ
 ประเทศที่นิยมกินข้าวไทย และนำเข้าข้าวจากประเทศไทยมากที่สุด ไทยขายข้าวให้ชาติไหนมากเป็นอันดับหนึ่ง?
 ข่าววันนี้