พบมัลแวร์แบบ AI บน Windows "CLOSEDQUORUM" สามารถทำงานเองได้โดยไม่ต้องขอคำสั่งจากมนุษย์
ตรวจพบมัลแวร์แบบ AI บน Windows "CLOSEDQUORUM" สามารถทำงานเองได้โดยไม่ต้องขอคำสั่งจากมนุษย์
จากรายงานโดยเว็บไซต์ The Register ได้กล่าวถึงการที่ทีมวิจัยจาก Cisco Talos หน่วยงานย่อยของบริษัทผู้เชี่ยวชาญด้านการพัฒนาเครื่องมือจัดการระบบเครือข่ายอย่าง Cisco ทำการตรวจพบมัลแวร์ตัวใหม่ที่มีชื่อว่า CLOSEDQUORUM ด้วยการใช้งานเครื่องมือชนิดใหม่ในการตรวจจับอย่าง CAIRN (Cognitive Artifact Intelligence Research Network) ซึ่งเป็นเครื่องมือสำหรับการล่าและติดตามมัลแวร์ประเภทที่มีการหลอมรวม AI เข้ามาใช้ในการปฏิบัติการ หรือ AI-Integrated Malware โดยเฉพาะ ซึ่งทางทีมวิจัยได้ทำการปล่อยเครื่องมือชิ้นนี้ให้ใช้งานกันผ่านทางคลังดิจิทัล (Repo หรือ Repository) แบบ Open Source เป็นที่เรียบร้อยแล้ว
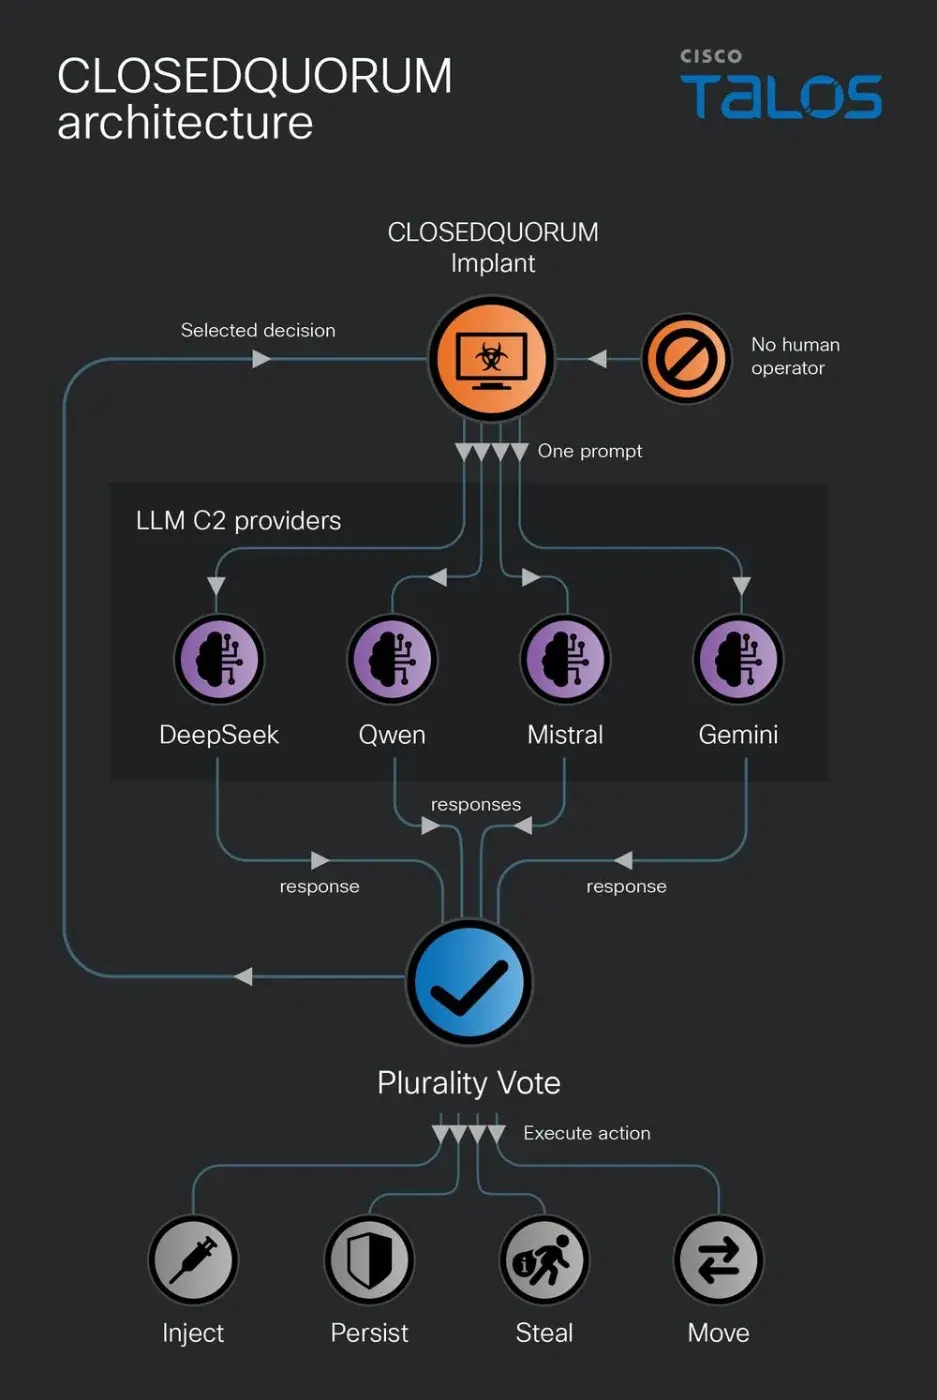
สำหรับมัลแวร์ตัวดังกล่าวที่ถูกตรวจพบนั้น ทางทีมวิจัยเผยว่ามัลแวร์ดังกล่าวเป็นมัลแวร์ที่ถูกเขียนขึ้นบนพื้นฐานของภาษา Go ที่ถูกสร้างขึ้นในช่วงปี ค.ศ. 2025 (พ.ศ. 2568) และได้ถูกเผยแพร่ผ่านทางเว็บบอร์ดใต้ดินของกลุ่มแฮกเกอร์ ในด้านการทำงานนั้นหลังจากที่มัลแวร์ถูกติดตั้งลงบนเครื่องของเหยื่อเป็นที่เรียบร้อยแล้ว แทนที่จะรอรับคำสั่งจากแฮกเกอร์ผ่านทางเซิร์ฟเวอร์ควบคุม (C2 หรือ Command and Control) กลับเป็นการส่งคำขอไปยัง AI ที่เชื่อมต่อกับตัวมัลแวร์ เช่น Google Gemini, DeepSeek, Qwen, และ Mistral เพื่อขอรับคำสั่งที่ควรทำหลังฝังตัวลงบนเครื่องเรียบร้อยแทน โดยตัวมัลแวร์จะเรียกใช้งาน Deepseek ก่อนเป็นตัวแรก ก่อนตามมาด้วย Qwen, Mistral, และ Gemini ซึ่งการจำกัดวงในการเลือกคำสั่งนั้น ตัว AI จะถูกกำกับให้ส่งคำสั่งเฉพาะคำสั่งที่สามารถดำเนินการได้ หรือ “ONLY executable decisions” โดยมัลแวร์ยังได้สั่งให้ AI กระทำการดังกล่าวในฐานะนักกลยุทธ์มัลแวร์ ผ่านทางคำสั่งหรือ Prompt ว่า “You are an advanced malware strategist.”
คำสั่งต่าง ๆ นั้นจะนำไปสู่กิจกรรมดังต่อไปนี้บนเครื่องของเหยื่อ
ขโมยรหัสผ่าน (Credential) ที่ถูกบันทึกไว้บนเว็บเบราว์เซอร์ Google Chrome, Microsoft Edge, และ Mozilla Firefox และข้อมูลในกระเป๋าเงินคริปโตเคอร์เรนซี (Crypto Wallet) อย่าง MetaMask, Exodus, และ Ethereum รวมไปถึงรหัสผ่านบน Windows ผ่านทางการป้อนคำสั่งให้มัลแวร์ทำการถ่ายโอนข้อมูล (Dump) จากหน่วยความจำ LSASS
สร้างความคงทนของมัลแวร์บนระบบ (Persistence)
ยิง (Inject) โค้ดแบบ Shellcode เพื่อใช้เทคนิค Process Hollowing หรือ Early Bird Injection ในการรันโค้ดมัลแวร์
รหัสผ่านทั้งหมดที่ขโมยได้จะถูกเข้ารหัส (Encryption) แบบ AES-256-GCM และส่งไปให้แฮกเกอร์ยังห้องของแฮกเกอร์ (Channel) บนบริการแชทยอดนิยม Discord
เขียนโดย Annonymus TN
 เหรียญเงินบาทไทยที่ถูกผลิต น้อยที่สุด และหายากมาก ที่สุดในปัจจุบัน
 มหาทักษา งวด 1 พ.ย. 69 เปิดตารางเลขมงคล 6 ตัว พร้อมแนวทางจับคู่เลข 2 ตัว–3 ตัว
 สรุปเส้นทางความสำเร็จและเงินรางวัลสะสม "ภราดร ศรีชาพันธุ์" ตำนานมือ 9 ของโลกผู้พลิกประวัติศาสตร์เทนนิสไทย
 หญิงวัย 29 ปี เป็นอัมพาตทั้งแขนและขา หลังถูกเห็บกัด
 เปิดทรัพย์สินบุ๋ม ปนัดดา มีบ้าน ที่ดิน และธุรกิจอะไรบ้าง?
 เลขวิ่งสนามบินน้ำ งวด 1 พ.ย. 69 เปิดแนวทางเลขเด่นจากใบเขียนมือ เทียบข้อมูลอีกงวดมีเลขอะไรน่าสนใจ
 สิบบนชน 6 สูตร งวด 1 พ.ย. 69 รวมเลขเด่นวงกลมและชุด 3 ตัวจากกระดาษคำนวณ
 บางกอกทูเดย์ งวด 1 พ.ย. 69 รวมเลขในตารางมงคล พร้อมแนวทางจับคู่ 2 ตัว–3 ตัว
 108 ท่าบนเตียง มีอะไรบ้าง Sex position ท่าเด็ดบนเตียง
 10 ชื่อ ที่คนไทยใช้มากที่สุด ชื่อเดียวมากถึงหลักแสนคน
 รู้จัก “ออยศรี” ผู้ตั้งคำถามบัญชีรับบริจาคของบุ๋ม ปนัดดา
 สบู่เบนเนทเป็นของใคร? รู้จักชาย ปราบเล่ง และบทบาทของบุ๋ม ปนัดดา
 ประเทศที่ลงทุนในไทยมากที่สุด มีมูลค่าเงินลงทุนมากเป็นอันดับหนึ่ง
 คำว่า canali ปูทางให้เกิด “คลองบนดาวอังคาร” ที่ไม่มีอยู่จริงได้อย่างไร?เหรียญเงินบาทไทยที่ถูกผลิต น้อยที่สุด และหายากมาก ที่สุดในปัจจุบัน
 ข่าววันนี้