Bitget ระบุว่าแฮกเกอร์ชาว เกาหลีเหนือต้องสงสัยขโมยเงิน 351.6 ล้านดอลลาร์สหรัฐฯ หลังจาก การเจาะระบบแบ็กเอนด์
Bitget ระบุว่าแฮกเกอร์ชาว เกาหลีเหนือต้องสงสัยขโมยเงิน 351.6 ล้านดอลลาร์สหรัฐฯ หลังจาก การเจาะระบบแบ็กเอนด์
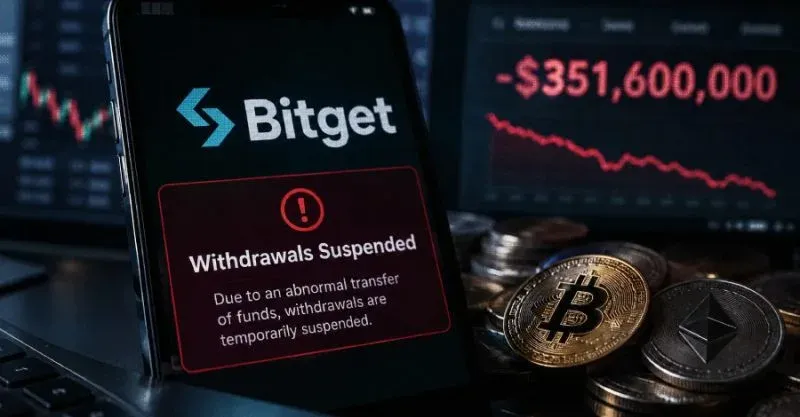
จากรายงานโดยเว็บไซต์ The Hacker News ได้รายงานถึงเหตุการณ์ที่เกิดขึ้นกับเว็บไซต์คริปโตชื่อดัง Bitget ในช่วงวันที่ 24 กันยายน ที่ผ่านมากับการที่กระเป๋าเงินคริปโต (Crypto Wallet) ประเภท Hot Wallets (กระเป๋าเงินแบบเชื่อมต่อกับอินเทอร์เน็ต) ของทางเว็บไซต์จำนวนหนึ่งถูกลักลอบโอนเหรียญออกไปโดยไม่ได้รับอนุญาต โดยสกุลเงิน ETH, XRP, BNB, AVAX, USDT, และ USDC ได้ถูกโอนผ่านเครือข่าย (Chain) Ethereum, XRP Ledger, Arbitrum, Avalanche, Optimism, BSC, และ Base เป็นมูลค่าถึง 351.6 ล้านดอลลาร์สหรัฐ (11,813,757,925.56 บาท) แต่ทางบริษัทได้ยืนยันอย่างหนักแน่นว่า เงินคริปโตที่เก็บอยู่ภายใน Cold Wallet (กระเป๋าเงินแบบไม่เชื่อมต่อกับอินเทอร์เน็ต) และยอดเงิน (Balance) ในบัญชีของลูกค้านั้นปลอดภัยและไม่ได้รับผลกระทบแต่อย่างใด
ทาง Bitget นั้นไม่ได้ระบุว่าแฮกเกอร์สามารถแฮกเอาเงินจำนวนดังกล่าวออกไปได้อย่างใด แต่ทางทีมงานได้ทำการขอความช่วยเหลือจากทีม Mandiant ของทาง Google และ SlowMist เพื่อเข้ามาช่วยสืบสวนการก่ออาชญากรรมดังกล่าว รวมทั้งได้ทำการติดต่อเครือข่ายต่าง ๆ ที่เกี่ยวข้องเพื่อให้ทำการแช่แข็งกระเป๋าเงินของแฮกเกอร์ (Freeze) ที่รับเหรียญจากการแฮกไปเป็นที่เรียบร้อยแล้ว
หลังจากการตรวจสอบปัจจัยต่าง ๆ เช่น หมายเลขไอพี และการตรวจสอบบนเครือข่าย (On-Chain) พบว่ามีความคล้ายคลึงกับพฤติกรรมของกลุ่มแฮกเกอร์จากเกาหลีเหนือ เช่น มีการใช้กระเป๋าเงินคริปโตคล้ายกับชุดกระเป๋าสำหรับการฟอกเงิน (Laundering) ที่ใช้ตอนช่วงเหตุการณ์แฮกระบบของเว็บไซต์ Crypto Exchange แห่งอื่นอย่าง Bybit ในช่วงก่อนหน้าเหตุการณ์แฮก Bitget 1 สัปดาห์ โดยทางกลุ่มแฮกเกอร์ที่มีชื่อว่า TraderTraitor จากประเทศเกาหลีเหนือ ซึ่งถึงแม้หลักฐานหลายอย่างจะชี้ไปทางดังกล่าว ทาง Biget ก็ยังไม่ได้สรุปฟันธงลงไป ณ ขณะนี้
ในวันที่ 26 กันยายน ซึ่งเป็นเวลา 2 วันหลังจากเหตุการณ์ถูกแฮก ทาง Bitget ก็ได้ออกมาโพสต์ลงบนโซเชียลมีเดีย X ว่า ทางบริษัทได้ทำการอุดช่องโหว่ความปลอดภัยที่แฮกเกอร์ใช้เป็นที่เรียบร้อยแล้ว โดยเปิดให้ผู้ใช้งานสามารถถอนเหรียญได้อีกครั้งในวันที่ 28 กันยายน ทั้งยังมีการกล่าวว่าในอนาคต การถอนแบบไม่ได้รับอนุญาตจะไม่เกิดขึ้นซ้ำรอยอีกต่อไป เพื่อสร้างความเชื่อมั่นให้กับผู้ใช้งานอีกด้วย
เขียนโดย Annonymus TN
 10 ชื่อ ที่คนไทยใช้มากที่สุด ชื่อเดียวมากถึงหลักแสนคน
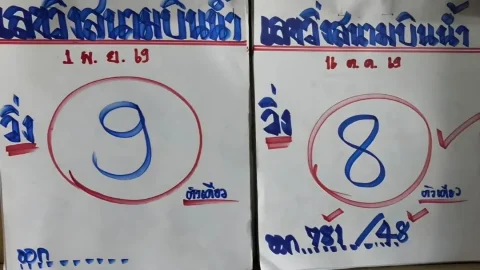 เลขวิ่งสนามบินน้ำ งวด 1 พ.ย. 69 เปิดแนวทางเลขเด่นจากใบเขียนมือ เทียบข้อมูลอีกงวดมีเลขอะไรน่าสนใจ
 เหรียญเงินบาทไทยที่ถูกผลิต น้อยที่สุด และหายากมาก ที่สุดในปัจจุบัน
 บุ๋ม ปนัดดา แจงชัดเงินบริจาค 50 ล้าน ยันใช้สร้าง-ซ่อมอาคารมูลนิธิ 4 แห่ง ลั่นเงินทุกบาทเป็นของประชาชน ไม่ใช่สมบัติส่วนตัว!
 ปรับโครงสร้างราคาน้ำมันครั้งใหญ่ ถอดต้นทุนสมมุติตลาดสิงคโปร์ ช่วยลดภาระประชาชนกว่าหมื่นล้านต่อปี
 มารู้จัก “แบล็กซาโปเต” ผลไม้พุดดิ้งช็อกโกแลต เนื้อนุ่มเหมือนขนม รสชาติเป็นอย่างไร?
 108 ท่าบนเตียง มีอะไรบ้าง Sex position ท่าเด็ดบนเตียง
 ส่องแนวทางเลขเด็ด ขุนพัน นำโชค! ประจำวันที่ 1 พฤศจิกายน 2569 จัดเต็มชุดเด่น-รอง 2 ตัว และ 3 ตัวตรง
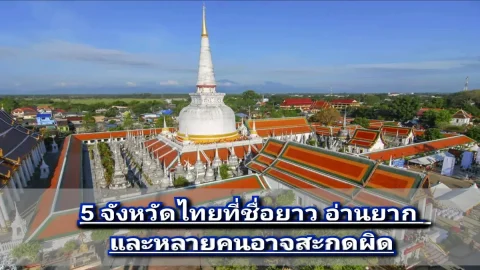 5 จังหวัดไทยที่ชื่อยาว อ่านยาก และชวนให้สะกดผิด
 ใบเขียว งวด 1 พ.ย. 69 เผยสูตรคำนวณใหม่ พร้อมแนวทางจากกรอบตัวเลข
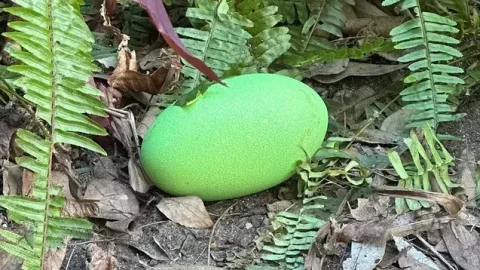 เจ้าหน้าที่สวนสัตว์ พบไข่ "นกแคสโซวารีใต้" สีเขียว 2 ฟอง
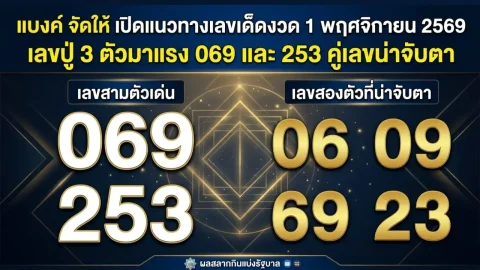 แบงค์ จัดให้ เปิดแนวทางเลขเด็ดงวด 1 พฤศจิกายน 2569 เลขปู่ 3 ตัวมาแรง 069 และ 253 คู่เลขน่าจับตาเหรียญเงินบาทไทยที่ถูกผลิต น้อยที่สุด และหายากมาก ที่สุดในปัจจุบัน
 ข่าววันนี้
 ไซโคลน Arnab ใกล้ขึ้นฝั่ง: รายงานช่วงเช้าให้เวลาเริ่มไม่ตรงกัน
 ทำไมความเสียหายโครงสร้างพื้นฐานจึงกลายเป็นประเด็นความรับผิดทางการเมือง?
 จอร์แดนยอมรับพลเรือนเสียชีวิตในซีเรีย: กฎบัตร UN ช่วยตรวจอะไรได้บ้าง?
 ตรวจพบเฟรมเวิร์กมัลแวร์ตัวใหม่สำหรับการโจมตีแบบ "ClickFix" ที่มีชื่อว่า Exvicy แต่ในความเป็นจริงแล้ว มันเป็นเพียงการนำโค้ดจาก ErrTraffic มาดัดแปลงใช้ใหม่เท่านั้น