แฮกเกอร์จีนใช้ช่องโหว่ Zero-Day บน Chrome เพื่อปล่อยมัลแวร์ GRIMWEDGE
แฮกเกอร์จีนใช้ช่องโหว่ Zero-Day บน Chrome เพื่อปล่อยมัลแวร์ GRIMWEDGE
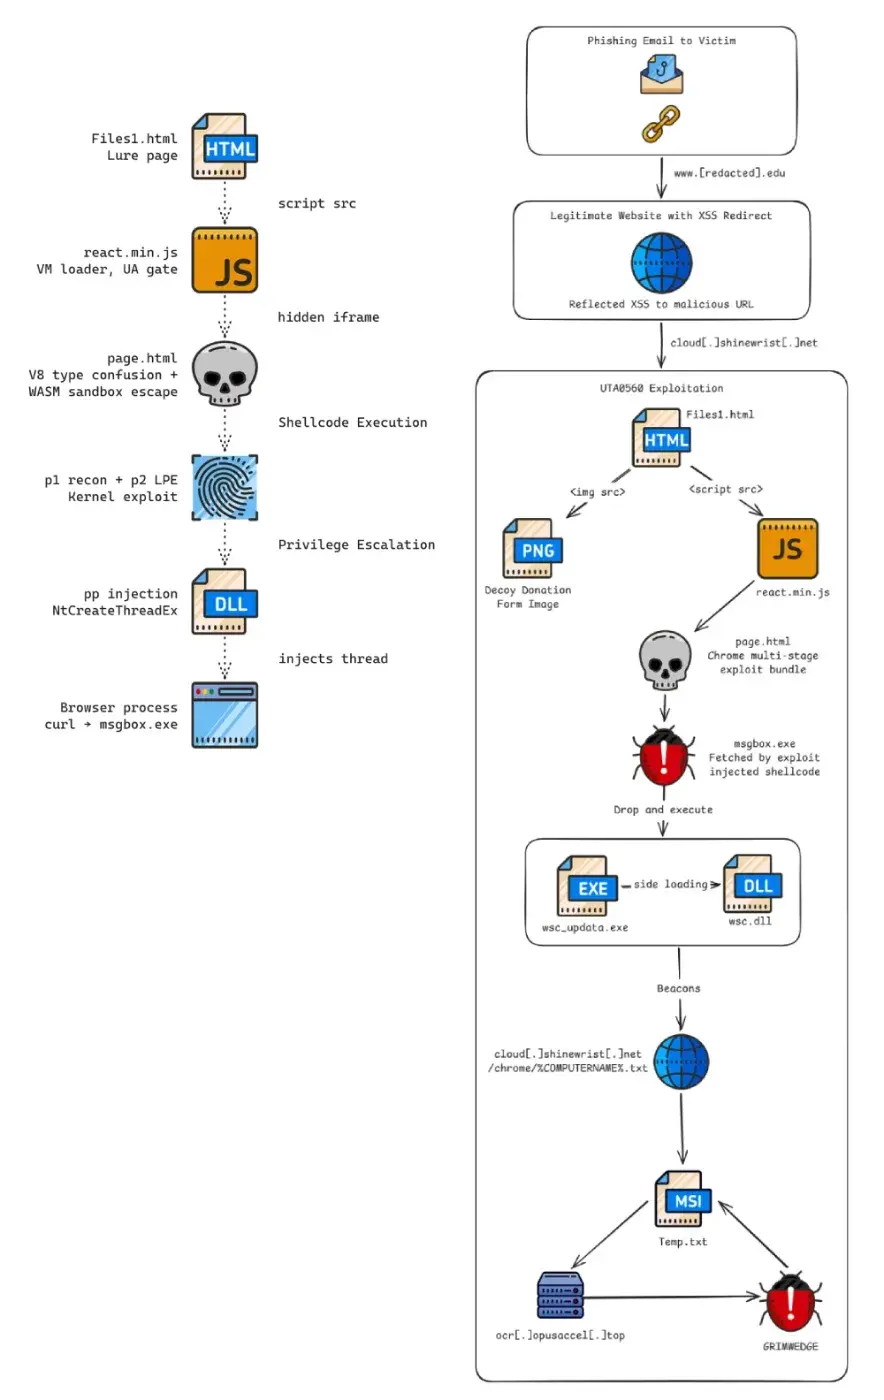
จากรายงานโดยเว็บไซต์ The Hacker News ได้กล่าวถึงการตรวจพบช่องโหว่ประเภท Zero-Day บนเว็บเบราว์เซอร์ชื่อดัง Google Chrome ที่ถูกนำเอามาใช้เพื่อปล่อยมัลแวร์ประเภทเปิดประตูหลังของระบบ (Backdoor) ที่มีชื่อว่า GRIMWEDGE ลงเครื่องของเหยื่อ ร่วมกับการใช้ช่องโหว่ Zero-Day อีกตัวหนึ่งบนระบบปฏิบัติการ Windows เรียกว่าเป็นการใช้งานช่องโหว่แบบลูกโซ่ (Chain) มากถึง 3 ตัวในเวลาเดียวกัน ภายใต้ชื่อว่า BlueMoon ซึ่งการโจมตีดังกล่าวนั้นมุ่งเน้นกลุ่มเหยื่อเป็นองค์กรอิสระที่ไม่ใช่ของรัฐบาล หรือ NGO (Non-Governmental Organization) เป็นพิเศษ โดยทางทีมวิจัยจาก Volexity บริษัทผู้เชี่ยวชาญด้านการชันสูตรหน่วยความจำ (Memory Forensic) เพื่อตรวจหามัลแวร์ ซึ่งเป็นผู้ตรวจพบมัลแวร์ดังกล่าวนั้นกล่าวว่า ผู้อยู่เบื้องหลังคือทีมแฮกเกอร์จากประเทศจีนที่ถูกตั้งชื่อว่า UTA0560 โดยแคมเปญนั้นเริ่มทำงานตั้งแต่วันที่ 1 กันยายนที่ผ่านมา
การฝังมัลแวร์ดังกล่าวลงเครื่องนั้น ขั้นตอนจะเริ่มขึ้นจากการใช้การหลอกลวงแบบเฉพาะเจาะจงเป้าหมาย หรือ Spear-Phishing ผ่านทางอีเมลโดยหลอกให้เหยื่อคลิ๊กลิงก์ที่อ้างว่าเป็นลิงก์เข้าสู่เว็บไซต์มหาวิทยาลัยในสหรัฐอเมริกา โดยลิงก์นั้นจะใช้ช่องโหว่ Reflected Cross-Site Scripting (XSS) บนเว็บไซต์ปลายทางเพื่อทำการเปลี่ยนเป้าหมาย (Redirect) เหยื่อไปยังเว็บไซต์ที่แฮกเกอร์วางไว้ ซึ่งบนเว็บไซต์ดังกล่าวนั้นจะมีการวางตัวกระตุ้น (Trigger) เพื่อให้เกิดการใช้งานช่องโหว่บนเว็บเบราว์เซอร์และบน Windows ตามลำดับ ซึ่งการ Trigger นั้นจะนำไปสู่การใช้งานช่องโหว่ 3 ตัว คือ
CVE-2026-85046 เป็นช่องโหว่บน Chrome ที่ทำให้ตัวมัลแวร์ได้รับสิทธิ์ในการอ่านเขียนโดยไม่ได้รับอนุญาต (Arbitrary Read/Write) ภายในสภาวะแวดล้อมจำลอง (Sandbox) V8 Sandbox
CVE-2026-87491 เป็นช่องโหว่บน Chrome ที่ช่วยให้มัลแวร์สามารถหลบหนีออกจาก V8 Sandbox เข้าสู่ระบบจริงได้
CVE-2026-85880 เป็นช่องโหว่บน Windows ในระบบ Windows Advanced Local Procedure Call (ALPC) ที่ช่วยให้มัลแวร์ที่หลบหนีออกจาก Sandbox ได้รับสิทธิ์ในการเข้าถึงระบบในระดับสูงสุด (SYSTEM)
ตัวเว็บไซต์ของแฮกเกอร์นั้นจะมุ่งเล่นงานเฉพาะเว็บเบราว์เซอร์ Chrome เท่านั้น ด้วยมีการใช้ตัวกรองเพื่อกรองเว็บเบราว์เซอร์ที่ไม่เข้าข่ายออกไป และในหน้าเพจสุดท้ายนั้นจะมีการฝังไฟล์มัลแวร์ (Payload) แบบ Binary อยู่ 3 ตัวไว้ภายในสคริปท์ JavaScript ด้วยค่าสตริง (String) ที่ถูกเข้ารหัส (Encoded) แบบ Base64 ซึ่งทั้ง 3 ตัวนั้นมีรายละเอียดดังนี้
P1 เป็นโค้ด Shellcode ที่ใช้ในการทำ Reflective DLL Loading เพื่อสำรวจลาดเลาบนเครื่องของเหยื่อ (Reconnaissance) และจัดเก็บอัตลักษณ์ของเครื่องเหยื่อ (Fingerprinting)
P2 เป็นโค้ด Shellcode ที่ใช้ในการทำ Reflective DLL Loading เพื่อยกระดับสิทธิ์ในการเข้าใช้งานแกนกลางระบบ (Kernel) ของระบบ Windows
P3 เป็นโค้ด Shellcode ที่ใช้ในการทำยิงแทรกโค้ดมัลแวร์ (Injection) ลงไปยัง Process ของเว็บเบราว์เซอร์ และทำการดาวน์โหลด Payload ตัวถัดไปลงมา
โดย Payload ตัวถัดไปนั้นจะเป็นไฟล์ชื่อว่า "msgbox.exe" ซึ่งทำหน้าที่เป็นมัลแวร์ประเภทนกต่อ หรือ Loader ใช้ในการถอดไฟล์ (Extract) ตัวเองออกมาเป็นไฟล์แบบ Binary ของ Windows ที่ดูไม่มีพิษภัย (Legitimate) และไฟล์ DLL ของมัลแวร์ชื่อว่า "wsc.dll" เอามาใช้งานร่วมกันเพื่อโหลดมัลแวร์ขึ้นมาด้วยเทคนิค DLL Sideloading เพื่อทำการติดต่อกับเซิร์ฟเวอร์ควบคุม (C2 หรือ Command and Control) เพื่อดึงไฟล์ข้อความสกุล .Txt ที่ถูกตั้งตามชื่อเครื่องของเหยื่อ (Hostname) ตามข้อมูลที่เคยรวบรวมในตอนแรกลงมา ซึ่งภายนอกจะดูเหมือนไฟล์ Txt ธรรมดาทั่วไป แต่แท้จริงแล้วไฟล์ดังกล่าวนั้นทำหน้าที่เป็นตัวติดตั้งในรูปแบบ MSI Installer ที่ถูกออกแบบให้รันตัวสคริปท์ JavaScript ที่มีการอำพรางด้วยโค้ดที่สร้างความสับสนให้กับระบบตรวจจับ (Obfuscation) ที่ซ่อนอยู่ภายในตัวไฟล์ MSI
หลังจากที่ติดตั้งสำเร็จ มัลแวร์ GRIMWEDGE ก็จะเข้าสู่ขั้นตอนของการใช้งานลูปคำสั่ง (Command Loop) เพื่อสร้างความคงทนบนระบบ (Persistent) ที่มีการติดต่อ (Polling) กับเซิร์ฟเวอร์ C2 ที่ตั้งอยู่บนโดเมน "ocr.opusaccel[.]top" เพื่อรอรับคำสั่งถัดไป โดยคำสั่งนั้นครอบคลุมการทำงานมากมาย เช่น
Info: สแกนสำรวจลาดเลาภายในระบบ (System Reconnaissance)
Dir: ดึงรายการโฟลเดอร์
Mkdir: สร้างโฟลเดอร์ใหม่
Del: ลบไฟล์ที่กำหนดไว้
Tasklist: ตรวจสอบและสร้างรายชื่อ Process ที่กำลังทำงานอยู่
Taskkill: หยุดการทำงานของ Process ตามหมายเลข PID
Type: อ่านไฟล์ขนาดไม่เกิน 5 MB
Run: รันคำสั่ง (Command) ในหน้าต่างที่แอบซ่อนไว้ (Hidden Window)
Upload (chunk): รับชิ้นส่วนข้อมูล (Chunk) ที่เข้ารหัสด้วย Base64 จากเซิร์ฟเวอร์ C2 นำไปต่อสะสมไว้ในส่วนของบัฟเฟอร์ภายในหน่วยความจำ (In-memory Buffer)
Upload (commit): บันทึกข้อมูลทั้งหมดที่สะสมอยู่ในบัฟเฟอร์ลงสู่ฮาร์ดดิสก์เป็นไฟล์สมบูรณ์
เขียนโดย Annonymus TN
 นามสกุลที่ซ้ำกันมากที่สุดในไทย เปิด 10 อันดับที่มีคนใช้หลักหมื่นคน
 จังหวัดเดียวในประเทศไทย ที่มีพื้นที่ติดจังหวัดอื่นเพียงจังหวัดเดียว
 ฝั่งโขงจันทร์ งวด 26 ต.ค. 69 จัดชุดแนวทางครบทั้งเลขเด่น เลขกัน คู่ตัวเลข และชุดสามตัวจากภาพเดียว
 รวม เลขปฏิทินจีน งวด 1/11/69
 สถิติการออกเลขคู่-เลขคี่ ช่วงเดือนพฤศจิกายน-ธันวาคม เจาะสูตรสมดุลเสี่ยงโชค
 จังหวัดไหนมีลูกครึ่งมากที่สุดในไทย เปิดข้อมูลประชากรที่หลายคนอาจเข้าใจผิด
 เลขปิงปอง เด็กชายนำโชค วันที่ 1 พฤศจิกายน 2569
 10 ชื่อ ที่คนไทยใช้มากที่สุด ชื่อเดียวมากถึงหลักแสนคน
 อาจารย์หนู งวด 1 พ.ย. 2569 เปิดเลขเด่น 1-8 และ 0-5 พร้อมเลขมงคล 1 ชุด 2 ตัว 3 ตัว และเลขมงคล 0 ครบ 9 ชุด
 เลข AI งวด 1 พฤศจิกายน 2569 วิเคราะห์สถิติย้อนหลัง 10 ปี เปิดเลขท้าย 2 ตัว เลขหน้า 3 ตัว เลขท้าย 3 ตัว
 108 ท่าบนเตียง มีอะไรบ้าง Sex position ท่าเด็ดบนเตียง
 ลาภลอย จับวาง งวด 1 พ.ย. 69 แยกโพยครบทุกหมวด หลักสิบ ชุด 2 ตัว 3 ตัว และเลขใส่พาน
 ห้างที่เดินแล้วหลงทางง่ายที่สุด มีแผนผังที่ซับซ้อนที่สุดในไทย
 ข่าววันนี้