พบแฮกเกอร์ซ่อนมัลแวร์ไว้ในตัวติดตั้ง 7-Zip ด้วยเทคนิคเลี่ยงการตรวจจับแบบใหม่
พบแฮกเกอร์ซ่อนมัลแวร์ไว้ในตัวติดตั้ง 7-Zip ด้วยเทคนิคเลี่ยงการตรวจจับแบบใหม่
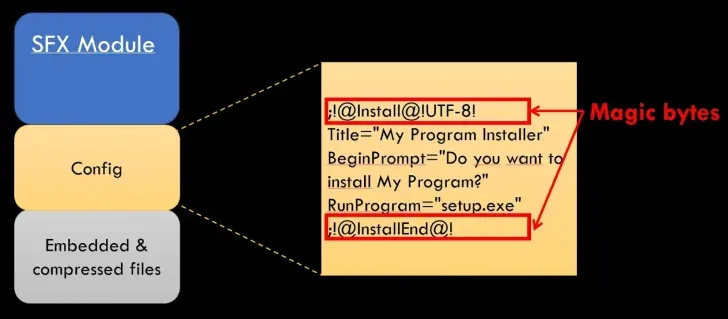
จากรายงานโดยเว็บไซต์ Cyber Security News ได้กล่าวถึงการตรวจพบเทคนิคการซ่อนไฟล์มัลแวร์นกต่อ (Loader) ไว้ในไฟล์ติดตั้งเครื่องมือบีบอัดไฟล์ชื่อดัง 7-Zip ในแบบที่สามารถหลบเลี่ยงการถูกตรวจจับได้ด้วยการซ่อนโค้ดแบบคลายตัวเองได้ หรือ Self-Extraction ที่คล้ายคลึงกับเทคนิคของมัลแวร์ OpenSUpdater ที่มีการซ่อนตัวติดตั้งซอฟต์แวร์ฟังเพลงชื่อดัง foobar2000 installer ไว้ภายในแพ็กเกจแบบคลายไฟล์ได้เอง เพื่อล่อลวงให้ผู้ใช้งานคิดว่าเป็นแพ็กเกจทั่วไปที่มีประโยชน์จากการใช้งานใบอนุญาต (Certificate) แต่ในรูปแบบล่าสุดนี้ร้ายกาจกว่าเพราะอันตรายนั้นอยู่ภายในโค้ดที่ใช้คลายไฟล์โดยตรง (Extraction Code)
โดยในแคมเปญนี้นั้น ตัวติดตั้งแบบแยกไฟล์ได้เอง (Self-Extracting Installer) ของ 7-Zip จะทำการแตกไฟล์และรันไฟล์ที่ถูกเลือกไว้ตามการตั้งค่า (Configuration) ของตัวไฟล์ติดตั้ง ซึ่งกลไกดังกล่าวนั้นถูกนำมาใช้ในแคมเปญนี้ด้วยการทำการสร้างตัวติดตั้ง (Installer) ขึ้นมาใหม่พร้อมแทรกโค้ดให้ตัวสั่งการทำการเรียกใช้งานมัลแวร์ Loader ก่อนที่จะแสดงความคืบหน้าในการติดตั้ง (Installation Progress Bar) ของตัวซอฟต์แวร์ปกติที่ถูกนำมาใช้บังหน้า โดยจุดเริ่มต้น (Starting Point), ข้อความ (Text) และฟังก์ชันที่ถูกอิมพอร์ต (Imported Functions) จะคล้ายคลึงกับองค์ประกอบ (Component) ตามปกติ ซึ่งการแทรกโค้ดคลายไฟล์มัลแวร์นั้นจะเป็นการแทรกไว้กลางโค้ดของรูทีนคลายไฟล์ (Extraction Routine) แทนที่จะแทรกไว้ที่จุดเริ่มต้น (Entry Point) ทำให้สังเกตได้ยาก
ตัวโค้ดมัลแวร์ที่ถูกคลายออกมาจะทำการดึงข้อมูลสำหรับการติดต่อกับเซิร์ฟเวอร์ควบคุม (C2 หรือ Command and Control) ซึ่งถูกพรางไว้และลงทะเบียนด้วยลำดับของไบต์ (Byte Sequence) แบบเฉพาะตัว แล้วไลบรารีเครือข่าย (Network Library) จะทำการติดต่อกับเซิร์ฟเวอร์ดังกล่าวเพื่อดาวน์โหลดไฟล์ DLL ของมัลแวร์ และ Data Blob แบบเข้ารหัส (Encrypted) ซึ่งจะเปิดทางให้แฮกเกอร์ที่อยู่เบื้องหลังสามารถทยอยส่งโค้ดเพิ่มเติมเข้ามาได้โดยง่าย จากนั้นตัว Loader ก็จะค่อย ๆ ทยอยดาวน์โหลดมัลแวร์ตัวจริง (Payload) ลงมา โดยเริ่มจากองค์ประกอบ (Component) และตามมาด้วยฟังก์ชัน เพื่อใช้ถอดรหัสตัว Blob ข้อมูลดังกล่าว หลังจากนั้นตัว Loader ก็จะทำการโหลดไฟล์ DLL ลงไปยังหน่วยความจำ (Memory) และเรียกใช้ฟังก์ชันอื่นซึ่งทางทีมวิจัยคาดว่าเป็นการใช้งานเพื่อเริ่มใช้งาน Payload ตัวสุดท้าย
ทางทีมวิจัยไม่สามารถกู้คืน Component ที่ถูกระบุไว้ข้างต้นขึ้นมาได้ ทำให้ไม่สามารถยืนยันพฤติกรรมการทำงานของ Payload ที่ชัดเจนได้อย่างชัดเจนนักว่ามีการทำงานอย่างไร
เขียนโดย Annonymus TN
 เลข"ม้าวิ่ง" 1 ธันวาคม 2569
 สิ่งมีชีวิตที่แปลกประหลาดที่สุดในมหาสมุทร
 สร้างทางรถไฟกรุงเทพฯ–โคราช ฝ่าดงพญาเย็นและไข้ป่าในสมัยรัชกาลที่ 5
 การเดินทางข้ามเวลาจะเกิดผลดีหรือเสียกันแน่?
 ปากแดงศักดิ์สิทธิ์ เลขเด็ดงวด 1 ธันวาคม 2569 เปิดเลขเด่นฝั่งซ้าย พร้อมสูตรลับ 3 คอลัมน์ จัดเต็มเลข 2 ตัว-3 ตัว
 ประวัติตู้จำหน่ายสินค้าอัตโนมัติ จากเครื่องขายโปสการ์ดและหมากฝรั่ง สู่ตู้กดน้ำอัดลมที่พบเห็นได้ทั่วโลก
 ถ้าไทยยืนข้างญี่ปุ่นจนจบสงครามโลก ประเทศเราจะยังอยู่บนแผนที่ไหม
 อาจารย์กว้าง เลขเด็ดงวด 1 ธันวาคม 2569 ฟันเลขวิ่ง 6 บน-ล่าง จับตา 61-69 พร้อมเลขเบิ้ล 66
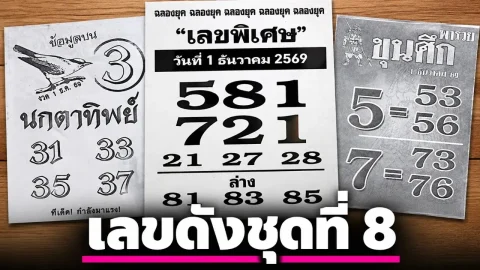 เลขเด็ด เลขมาเเรง เลขดัง ชุดที่8 งวดวันที่ 1 ธันวาคม 2569
 สัตว์ที่ฉลาดที่สุดรองจากมนุษย์
 บับเบิลแรป (Bubble Wrap) จากวอลเปเปอร์ติดผนังที่ไม่มีใครต้องการ สู่พลาสติกกันกระแทกที่คนทั่วโลกชอบบีบเล่น
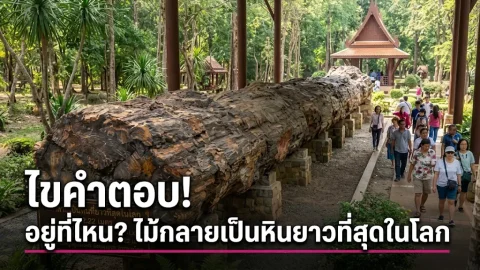 ต้นไม้กลายเป็นหิน (Petrified Wood) ขนาดมหึมา อยู่ที่ไหนเรามีคำตอบมาให้คุณแล้ว
 ข่าววันนี้
 เวียดนามยกเลิกข้อเสนอให้เด็กอายุต่ำกว่า 18 ปีบริจาคอวัยวะหลังเสียชีวิต แม้พ่อแม่ยินยอมก็ทำไม่ได้
 คึกคักสนั่นรั้วเหลือง-เทา! มหาวิทยาลัยมหาสารคาม เปิดฉากงานใหญ่แห่งปี "MSU OPEN HOUSE 2026" ระหว่างวันที่ 20–21 พ.ย. 69 เปิดบ้านต้อนรับนักเรียน-ผู้ปกครองพลังคนรุ่นใหม่ลงถนน! สรุปปรากฏการณ์ "ม็อบ Gen Z" ปักหลักอนุสาวรีย์ประชาธิปไตย ชู 4 ข้อเรียกร้องปฏิรูปการศึกษา-เปิดทางร่างรัฐธรรมนูญใหม่ช็อกแฟนเสือใต้! "บาเยิร์น มิวนิค" สะดุดเจ๊า "โคโลญจน์" 1-1 เซ่นสังเวย "แฮร์รี เคน" เอ็นข้อเท้าซ้ายฉีกพักยาว 3 เดือน ด้าน "ไมเคิล โอลิเซ่" เจ็บซ้ำอีกคน ทำจ่าฝูงบุนเดสลีกาส่อแววสั่นคลอน