มัลแวร์ดูดเงินตัวใหม่ "KREMLIN" เข้ายึดเบราว์เซอร์ Chrome และ Edge เพื่อขโมยรหัสผ่านธนาคาร
จากรายงานโดยเว็บไซต์ The Hacker News ได้กล่าวถึงการตรวจพบมัลแวร์ดูดเงินตัวใหม่จากประเทศบราซิล "KREMLIN" โดยฝีมือของทีมวิจัยจาก Elastic Security Labs บริษัทผู้เชี่ยวชาญด้านการตรวจสอบภัยไซเบอร์ ซึ่งทางทีมวิจัยได้ระบุว่าแคมเปญการแพร่กระจายของมัลแวร์ตัวนี้ไม่ได้ใหม่เสียทีเดียว เพราะเริ่มการแพร่กระจายมาตั้งแต่เดือน พฤษภาคม ค.ศ. 2025 (พ.ศ. 2568) แล้ว ด้วยการปลอมตัวเป็นส่วนเสริมบนเว็บเบราว์เซอร์ (Extension) ของธนาคารในประเทศบราซิล หลอกให้เหยื่อติดตั้งลงบนเว็บเบราว์เซอร์ Chrome หรือ Edge ที่เหยื่อใช้งานอยู่ ทางทีมวิจัยยังได้อธิบายต่อว่า มัลแวร์ตัวนี้ยังใช้เทคนิคในการหลบเลี่ยงการถูกตรวจสอบด้วยการเข้าแก้ไขการตั้งค่า Secure Preferences บนเว็บเบราว์เซอร์ตระกูล Chromium เพื่อสร้างค่า HMACs และค่าแฮช (Hash) ที่ถูกเข้ารหัสแบบ App-Bound Encryption ขึ้นมาใหม่ นอกจากนั้นตัวมัลแวร์ยังได้มีการใช้งานเครือข่ายบล็อกเชน (Blockchain) อย่าง Ethereum เพื่อซ่อนโครงสร้างพื้นฐาน (Infrastructure) และที่อยู่ของเซิร์ฟเวอร์ควบคุม (C2 หรือ Command and Control) ไว้ภายใต้ระบบสัญญาอัจฉริยะ (Smart Contract) อีกด้วย
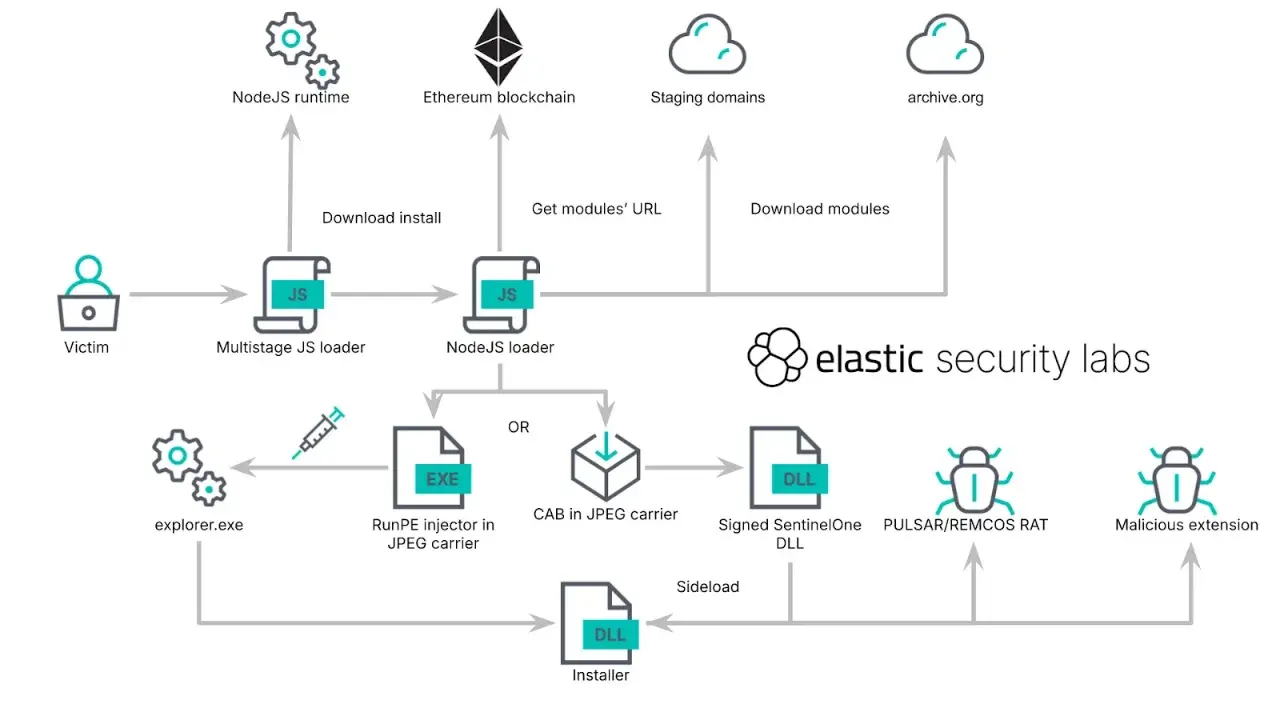
สำหรับกลเม็ดในการเข้าสู่เครื่องของเหยื่อนั้น แฮกเกอร์จะหลอกเหยื่อด้วยวิธีการ Phishing ด้วยการส่งไฟล์ JavaScript ที่ปลอมตัวเป็นเอกสารเกี่ยวกับธุรกิจหรือการเงิน ที่ถ้าเหยื่อทำการคลิ๊กไฟล์ดังกล่าวนั้นก็จะนำไปสู่การติดตั้งมัลแวร์นกต่อ (Loader) สำหรับการฝังมัลแวร์แบบหลากขั้นตอน (Multi-Stage) โดยตัว Loader จะทำการตรวจสอบก่อนว่ามีการทำงานอยู่ภายใต้สภาพแวดล้อมจำลอง (Sandbox) หรือไม่ ซึ่งถ้าพบว่าไม่อยู่ในสภาวะแวดล้อมดังกล่าว ก็จะทำการโหลดไฟล์มัลแวร์ (Payload) ชุดที่สองลงมา ซึ่งตัวที่สองนี้จะทำหน้าที่ในการสร้างความคงทนบนระบบ (Persisrtence) และดาวน์โหลดที่อยู่ของเซิร์ฟเวอร์ C2 มาจากระบบ Smart Contract ของเครือข่าย Ethereum เพื่อนำไปสู่การดาวน์โหลด Payload ชุดที่ 3 ซึ่ง Payload ชุดนี้จะประกอบด้วย
ตัวติดตั้งส่วนเสริมของเว็บเบราว์เซอร์ที่เป็นมัลแวร์ โดยในกรณีตัวอย่างนี้จะเป็นการดาวน์โหลดส่วนเสริมที่มีชื่อว่า "AVSync System Inc." เวอร์ชัน 1.0.0 (ID: ndpbidppejfanjbhfgjlohfanbfbklff) ลงมาจากโดเมนที่แกะมาจากที่บันทึกไว้บนเครือข่าย Ehtereum ชื่อว่า volmira[.]site และ zaviro[.]online
.NET PE Injector
"SentinelMemoryScanner.exe" ซึ่งเป็นไฟล์สำหรับการรันแบบธรรมดา ๆ ของ SentinelOne เอาไว้ใช้ในการโหลดไฟล์ DLL ของมัลแวร์ขึ้นมาใช้งานด้วยเทคนิค DLL Sideloading โดยจะเป็นการโหลดไฟล์ "SentinelAgentCore.dll" ขึ้นมาเพื่อตรวจสอบว่าเครื่องมือคุณสมบัติอย่าง มีจำนวน CPM และหน่วยความจำ RAM ตามที่กำหนดไว้บนโค้ดหรือไม่ โดยถ้าตรวจพบว่ามี CPU น้อยกว่า 2 ตัว และ RAM น้อยกว่า 3GB ตัวมัลแวร์ก็จะหยุดทำงานในทันที
หลังจากที่ส่วนเสริมถูกติดตั้งเป็นที่เรียบร้อยแล้ว ตัวมัลแวร์ก็จะทำการเก็บข้อมูลต่าง ๆ บนเว็บเบราว์เซอร์แล้วติดต่อกับโดเมน "luizestrelhashapr[.]online:443" ซึ่งเป็นเซิร์ฟเวอร์ C2 เพื่อแอบส่งข้อมูลต่าง ๆ ที่ถูกขโมย (Exfiltration) ไปยังเซิร์ฟเวอร์ โดยก่อนการติดต่อนั้น ตัวมัลแวร์จะทำการขอเข้าถึงส่วนสำคัญต่าง ๆ ไม่ว่าจะเป็นแท็บของเว็บเบราว์เซอร์, ไฟล์ Cookie, แหล่งเก็บข้อมูล (Storage) และ webRequest API นอกจากความสามารถข้างต้นแล้ว ตัวมัลแวร์ยังมีความสามารถต่าง ๆ อีกมากมาย เช่น
แอบบันทึกภาพ (Screenshot) แท็บต่าง ๆ บนเว็บเบราว์เซอร์
ตรวจสอบจำนวนแท็บและโดเมนต่าง ๆ ที่ติดต่อด้วยเพื่อส่งรายชื่อกลับไปยังเซิร์ฟเวอร์
ขโมยไฟล์ Cookies, sessionStorage, และ localStorage จากแท็บที่ถูกเลือก
ขโมยประวัติการเข้าเว็บไซต์ได้มากถึง 1,000 รายชื่อในกรอบระยะเวลา 15 วันของการใช้งานเว็บเบราว์เซอร์
ถอดโค้ด HTML ของเว็บไซต์ที่ถูกเลือกเพื่อส่งกลับไปยังเซิร์ฟเวอร์
ดาวน์โหลดไฟล์ HTML จากเซิร์ฟเวอร์เพื่อแสดงผลหน้าเว็บปลอม
รีเฟรชการตั้งค่า (Configuration)
โดยคำสั่งทั้งในการจัดการทั้งหมดนี้จะถูกส่งผ่านทางช่องทาง WebSocket ไม่เพียงเท่านั้น ตัวส่วนเสริมสอดไส้มัลแวร์ยังได้มีการติดต่อ (Polling) ไปยังปลายทาง "/google_api/" โดยเนียนเป็นการดึงไฟล์ CSS ลงมา ซึ่ง Path เหล่านี้จะเชื่อมโยงกับคำสั่งต่าง ๆ ดังนี้
108766d0.css: อัปโหลด คุกกี้และข้อมูลใน Storage
41f7b187.css: อัปโหลด Tab ID, ชื่อโดเมน และสถานะของแท็บที่กำลังใช้งานอยู่ (Active-tab state)
b83fa72d.css: อัปโหลด ประวัติการเข้าชมเว็บแบบบีบอัด ย้อนหลังสูงสุด 15 วัน
0f51ad2f.css: อัปโหลดภาพ Screenshot ในแบบไฟล์ JPEG ที่ถูกบีบอัด พร้อมด้วย URL และ Client ID
e4cce14e.css: อัปโหลด โค้ด HTML แบบเต็มหน้าที่ถูกบีบอัดไฟล์แล้ว พร้อมด้วย URL และ Client ID
6c0c92f6.css: อัปโหลดคำขอแบบ Intercepted request
81d47cb6.css: ดึงข้อมูลการตั้งค่าเป้าหมาย (Targeting Configuration) ซึ่งประกอบด้วยรายชื่อโดเมนและกฎการดักจับ HTTP (HTTP interception rules)
a98cb43d.css: ดึงกฎการเปลี่ยนเป้าหมายเยี่ยมชม URL (Redirection rules) ที่มี URL ปลายทางสำหรับส่งเหยื่อต่อ
เขียนโดย Annonymus TN
 ภาพยนตร์ไทยเรื่องแรก ที่ทำรายได้รวมมากถึง 200 ล้านบาท
 5 โรงเรียนไทย ที่ค่าเทอมแพงที่สุด ปีละหลายแสน (ไม่รวมนานาชาติ)
 3 อำเภอของประเทศไทย ที่ขอแยกตัวเป็นจังหวัดใหม่
 ย้อนรอยสภาพอากาศเมื่อ 100 ปีก่อน ในยุคที่โลกยังไม่มีแอร์ คนรุ่นก่อนผ่านฤดูร้อนมาได้อย่างไร
 สยามลอตเตอรี่ ฉบับช่วยราษฎร์ขัดสน เปิดเลขวงกลม 4-8 จัด 6 คู่เงิน แบ่งสองกลุ่มชัดเจน
 ดอกลิลลี่แห่งหุบเขา ดอกไม้รูประฆังแสนงดงามที่ซ่อนพิษต่อหัวใจ
 พี่จันทร์ ชุดเต็ม งวด 16 พ.ย. 2569 ชูเลข 6 วงกลม จัด 4 คู่เน้นเลขท้ายเดียวกัน
 ส่องเลขธูปมงคล เจ๊ฟองเบียร์ วันที่ 16 พฤศจิกายน 2569
 7 จังหวัดในไทยที่มีพื้นที่ป่าไม้มากที่สุด เปิดอาณาจักรสีเขียวผืนใหญ่ที่ยังคงความอุดมสมบูรณ์
 5 มหาวิทยาลัยไทยที่อัตราการแข่งขันสูงที่สุด บางสาขาคนสมัครหลายพัน แต่รับเพียงหลักสิบ
 ประเทศยักษ์ใหญ่อันดับ 1 ของโลก ที่มีปริมาณการส่งออกข้าวมากที่สุด
 รีวิวหนังดัง IN THE GREY เหลี่ยมจารชน คนเหนือเทา
 ข่าววันนี้
 “ต๊ะ นารากร” จี้สอบมูลนิธิ WDT ปมเงินบริจาคถูกกล่าวหาโอนใช้ส่วนตัว
 “นายกฯอนุทิน” ห่วงคนไทยชายแดน มอบ “ป.ป๊อป” มหาดไทย ตรวจพื้นที่ชายแดนแม่สอด“นายกฯอนุทิน” ห่วงคนไทยชายแดน มอบ “ป.ป๊อป” มหาดไทย ตรวจพื้นที่ชายแดนแม่สอด
 กรมอุตุนิยมวิทยาเตือนภาคใต้ฝนตกหนักถึงหนักมาก 9–13 พ.ย. 2569 อีสานอุณหภูมิลด 3–5 องศาเซลเซียส