พบมัลแวร์ BambooToken ใช้งานระบบ MQTT เพื่อเข้าควบคุม Windows และ Linux
จากรายงานโดยเว็บไซต์ The Hacker News ได้กล่าวถึงการที่ทีมวิจัยจากทีม Black Lotus Labs ซึ่งเป็นทีมวิจัยด้านความปลอดภัยไซเบอร์ภายใต้บริษัท Lumen Technologies บริษัทด้านปัญญาประดิษฐ์ (AI หรือ Artificial Intelligence) ทำการตรวจพบมัลแวร์ประเภท RAT ตัวใหม่ที่มีชื่อว่า BambooToken โดยมีข้อมูลที่น่าตกใจว่า มัลแวร์ตัวนี้แม้จะพึ่งถูกตรวจพบในช่วงเดือนกรกฎาคมที่ผ่านมาหลังมีการถูกนำไปใช้เพื่อโจมตีองค์กรต่าง ๆ ในแถบทวีปเอเชียและอเมริกาใต้ แต่แท้จริงแล้วได้มีการแพร่กระจายมาตั้งแต่ช่วงปี ค.ศ. 2023 (พ.ศ. 2566) ซึ่งการตรวจพบนั้นแรกเริ่มเดิมทีนั้นมาจากการตรวจพบมัลแวร์ที่ไม่เคยได้ถูกบันทึกไว้ (Undocumented) จากแพลตฟอร์มตรวจสอบมัลแวร์ยอดนิยมอย่าง VirusTotal ทางทีมวิจัยระบุว่า การที่ตัวมัลแวร์สามารถหลบซ่อนหนีการตรวจจับมาได้อย่างยาวนานนั้นแสดงให้เห็นว่าแฮกเกอร์ที่อยู่เบื้องหลังมีฝีมือในระดับสูง และในตอนนี้ทางทีมวิจัยก็ยังตรวจไม่พบว่าตัวพาหะ (Vector) ที่ใช้นำมัลแวร์ตัวดังกล่าวเข้าสู่เครื่องของเหยื่อนั้นคืออะไรกันแน่
ทางทีมวิจัยก็ได้ยืนยันว่า ได้มีการใช้ซอฟต์แวร์ OnKey ของ Tendyron ในการโหลดมัลแวร์ลงไปยังเครื่องของเหยื่อด้วยวิธี Sideloading ซึ่ง Onkey นั้นเป็นอุปกรณ์ยืนยันตัวตน และ USB Security Token สำหรับใช้ในการยืนยันตัวตนในการทำธุรกรรมกับธนาคาร รวมทั้งได้มีการใช้งานอย่างแพร่หลายในหน่วยงานต่าง ๆ ภายใต้รัฐบาลจีน ทางทีมวิจัยไม่พบว่าใบรับรอง (Certificate) หรือสภาวะแวดล้อม (Environment) สำหรับการพัฒนาซอฟต์แวร์ของทาง Tendyron โดนเจาะแต่อย่างใด ดังนั้นจึงสันนิษฐานได้ว่าแฮกเกอร์อาจใช้ช่องโหว่ที่อยู่บนไฟล์สำหรับการรัน หรือ Binary เพื่อใช้งาน DLL ของมัลแวร์ด้วยวิธีการ DLL Sideloading กระนั้นทางทีมวิจัยก็ยังไม่สามารถยืนยันวิธีการดังกล่าวได้อย่างชัดเจน ณ ตอนนี้
สิ่งที่น่าสนใจของมัลแวร์ตัวนี้คือ มีการใช้งานโปรโตคอล Message Queueing Telemetry Transport (MQTT) ซึ่งเป็นโปรโตคอลเครือข่ายน้ำหนักเบาในรูปแบบ Publish-Subscribe ในการสื่อสารระหว่างเซิร์ฟเวอร์ C2 กับตัวมัลแวร์ ด้วยการใช้ซอฟต์แวร์ Tendyron OnKeySrv ทำ DLL Sideloading ไฟล์ "OnKeyToken_KEB.dll" เวอร์ชันที่ถูกดัดแปลง เพื่อทำการเก็บข้อมูลเครื่องของเหยื่อ และเข้าสู่ลูปคำสั่ง (Command Loop) ผ่านทางโปรโตคอลดังกล่าว ทำให้แฮกเกอร์สามารถควบคุมมัลแวร์ และเครื่องที่ของเหยื่อได้จากศูนย์กลางแห่งเดียว ซึ่งการใช้โปรโตคอลดังกล่าวนั้นใช้ในการโจมตีเครื่องของเหยื่อที่ใช้ระบบปฏิบัติการ Windows เป็นหลัก และต่อมาก็ได้ขยายในสู่การโจมตีเครื่องระบบ Linux โดยผ่านโปรโตคอลตัวเดิม
ในด้านการทำงานนั้น มัลแวร์ BambooToken จะทำการเก็บข้อมูลเกี่ยวกับเครื่องของเหยื่อ แล้วทำการนำเข้าปลั๊กอินของโปรแกรมแอนตี้ไวรัส (Anti-Virus) สำหรับ Windows ที่ใช้โครงสร้าง Windows Management Instrumentation (WMI) เพื่อเก็บข้อมูลเกี่ยวกับซอฟต์แวร์แอนตี้ไวรัสทั้งหมดที่ถูกติดตั้งอยู่บนเครื่อง จากนั้นตัวมัลแวร์ก็จะทำการติดต่อกับเซิร์ฟเวอร์ C2 ที่ตั้งอยู่บนโดเมน "api80.c2iznja[.]com" ผ่านทางโปรโตคอลดังกล่าว โดยตัวโดเมนนี้นั้นมีการใช้ระบบ Cloudflare เป็นตัวกลาง (Proxy) ในการกลบเกลื่อนโครงสร้างพื้นฐาน (Infrastructure) ของมัลแวร์ โดยมีโดเมนหนึ่งที่อยู่ในเครือข่ายที่มีความเกี่ยวข้องกับแคมเปญในปี ค.ศ. 2025 (พ.ศ. 2568) ได้ไต่ลำดับขึ้นติดลำดับ 500,000 โดเมน ที่มีผู้เข้าเยี่ยมชมสูงสุดของ Cloudflare และโดเมนที่เก่ากว่านั้นก็ติดลำดับ 1 ล้านลำดับแรกเช่นเดียวกัน แสดงให้เห็นว่ามัลแวร์ดังกล่าวมีการกระจายตัวไปในวงกว้าง และมีผู้ติดมัลแวร์จำนวนมากเป็นที่เรียบร้อยแล้ว
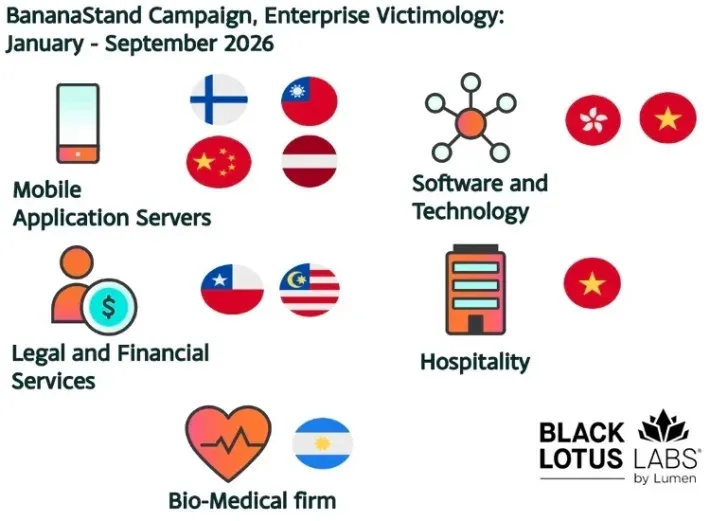
เมื่อสืบลึกเข้าไป ก็ได้พบว่ามีหมายเลขไอพีจำนวนหนึ่งที่อยู่ภายในประเทศกัมพูชา, เวียดนาม, และสิงคโปร์กำลังทำการติดต่กับโหนด (Node) C2 ตัวหนึ่งอยู่โดยหมายเลขไอพีเหล่านี้มีความเชื่อมโยงกับเราเตอร์ MikroTik และ DrayTek นอกจากนั้นยังพบกลุ่มบริษัทที่ติดมัลแวร์ดังกล่าวในแถบทวีปเอเชียและอเมริกาใต้มากถึง 12 แห่ง โดยเซิร์ฟเวอร์ขององค์กรที่ติดมัลแวร์ตัวนี้นั้นส่วนมากมีความเชื่อมโยงกับแอปพลิเคชันมือถือ, เซิร์ฟเวอร์ Gitlab ในฮ่องกง และบริษัทพัฒนาเครื่องมือจัดการไลฟ์สไตล์แบบพกพาในเวียดนาม นอกจากนั้นจะเป็นบริษัทรูปแบบอื่น ๆ เช่น โรงแรมในเวียดนาม, บริษัทด้านชีวการแพทย์ในอาร์เจนตินา, สำนักงานกฎหมายในชิลี, เว็บไซต์คริปโตเคอร์เรนซี (Cryptocurrency) ในลิธัวเนีย และบริษัทด้านการเงินในมาเลเซีย
เหตุดังกล่าว ทำให้ทีมวิจัยเชื่อว่าแคมเปญในการแพร่มัลแวร์ดังกล่าวนั้นมีจุดประสงค์มุ่งเน้นในการเก็บข้อมูลหลากรูปแบบ ไม่ว่าจะเป็นไลฟ์สไตล์ของผู้ใช้งานอุปกรณ์พกพา และโทรศัพท์มือถือที่เชื่อมต่อกับเครือข่ายเซลลูลาร์ (Cellular) ไปจนถึงข้อมูลธุรกรรมในบริษัทการเงิน และประวัติการท่องเที่ยวของลูกค้าในระบบของโรงแรม เป็นต้น
เขียนโดย Annonymus TN
 3 อำเภอของประเทศไทย ที่ขอแยกตัวเป็นจังหวัดใหม่
 7 จังหวัดในไทยที่มีพื้นที่ป่าไม้มากที่สุด เปิดอาณาจักรสีเขียวผืนใหญ่ที่ยังคงความอุดมสมบูรณ์
 สยามลอตเตอรี่ ฉบับช่วยราษฎร์ขัดสน เปิดเลขวงกลม 4-8 จัด 6 คู่เงิน แบ่งสองกลุ่มชัดเจน
 ส่องเลขทะเบียนรถนายกอนุทิน เปิดงานมหกรรมพืชสวนโลก จ.อุดรธานี แนวทางเลข วันที่ 16 พฤศจิกายน 2569
 ส่องเลขธูปมงคล เจ๊ฟองเบียร์ วันที่ 16 พฤศจิกายน 2569
 5 โรงเรียนไทย ที่ค่าเทอมแพงที่สุด ปีละหลายแสน (ไม่รวมนานาชาติ)
 ภาพยนตร์ไทยเรื่องแรก ที่ทำรายได้รวมมากถึง 200 ล้านบาท
 5 มหาวิทยาลัยไทยที่อัตราการแข่งขันสูงที่สุด บางสาขาคนสมัครหลายพัน แต่รับเพียงหลักสิบ
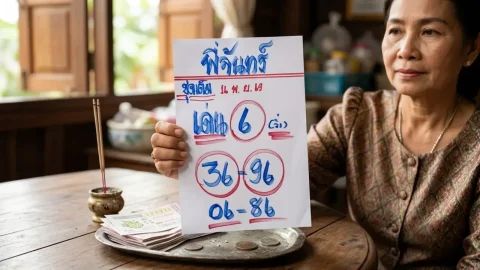 พี่จันทร์ ชุดเต็ม งวด 16 พ.ย. 2569 ชูเลข 6 วงกลม จัด 4 คู่เน้นเลขท้ายเดียวกัน
 ย้อนรอยสภาพอากาศเมื่อ 100 ปีก่อน ในยุคที่โลกยังไม่มีแอร์ คนรุ่นก่อนผ่านฤดูร้อนมาได้อย่างไร
 ดอกลิลลี่แห่งหุบเขา ดอกไม้รูประฆังแสนงดงามที่ซ่อนพิษต่อหัวใจ
 หนังจากต่างประเทศ ที่ถ่ายทำในประเทศไทยเกือบทั้งหมด
 ข่าววันนี้
 “ต๊ะ นารากร” จี้สอบมูลนิธิ WDT ปมเงินบริจาคถูกกล่าวหาโอนใช้ส่วนตัว
 “นายกฯอนุทิน” ห่วงคนไทยชายแดน มอบ “ป.ป๊อป” มหาดไทย ตรวจพื้นที่ชายแดนแม่สอด“นายกฯอนุทิน” ห่วงคนไทยชายแดน มอบ “ป.ป๊อป” มหาดไทย ตรวจพื้นที่ชายแดนแม่สอด
 กรมอุตุนิยมวิทยาเตือนภาคใต้ฝนตกหนักถึงหนักมาก 9–13 พ.ย. 2569 อีสานอุณหภูมิลด 3–5 องศาเซลเซียส