กลุ่มแฮกเกอร์ Kimsuky เริ่มใช้ AI สร้างมัลแวร์สุดแกร่งเพื่อโจมตีระบบ
กลุ่มแฮกเกอร์ Kimsuky เริ่มใช้ AI สร้างมัลแวร์สุดแกร่งเพื่อโจมตีระบบ
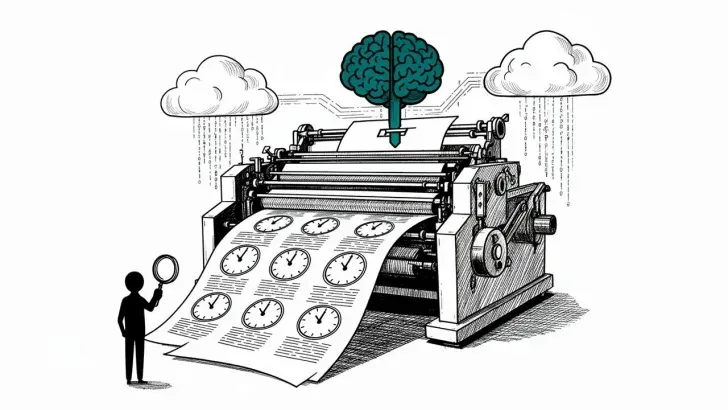
จากรายงานโดยเว็บไซต์ Biggo Finance ได้กล่าวถึงการตรวจสอบไฟล์มัลแวร์ในรูปแบบไฟล์ Internet Shortcut สกุล LNK ที่มีการปลอมตัวแอบอ้างว่าเป็นไฟล์เกี่ยวกับการเงิน เช่น การคืนเงิน, เรียกเก็บเงิน, หรือ คืนภาษี และไฟล์เอกสารตัวล่อ (Decoy Documents) กว่า 13 ตัวอย่าง ซึ่งถูกเก็บได้ใช้ระหว่างวันที่ 11 - 18 สิงหาคม ที่ผ่านมา โดยทางทีมวิจัยจาก Genians Security Center องค์กรผู้เชี่ยวชาญด้านการตามล่าภัยไซเบอร์ ซึ่งภายในไฟล์นั้นมีร่องรอยหลายอย่างว่าแฮกเกอร์ได้มีการนำเอาเครื่องมือ AI อย่าง Opencode ซึ่งเป็นเครื่องมือสำหรับการเขียนโค้ด และสร้างไฟล์ตามคำสั่งแบบภาษาธรรมชาติ (Natural Language) ที่ถูกป้อนให้มาโดยผู้สั่ง
สาเหตุที่ทางทีมวิจัยสามารถตรวจสอบได้ว่าตัวไฟล์มัลแวร์นั้นถูกสร้างขึ้นด้วยเครื่องมือ AI นั้น ก็เนื่องมาจากว่า เครื่องมือ AI ทุกชนิดนั้นจะมีการทิ้งอัตลักษณ์ (Fingerprint) ของตัว AI นั้น ๆ ไว้ ซึ่งเหล่า Decoy File ที่ตรวจสอบนั้นก็พบร่องรอยดังกล่าวว่า ตัวไฟล์ไม่ได้ถูกสร้างโดยซอฟต์แวร์ที่ใช้สร้างไฟล์เอกสารตามปกติ แต่เป็นการสร้างขึ้นมาด้วยเครื่องมือ AI จากการที่ไม่มีร่องรอยการแก้ไขเหมือนซอฟต์แวร์ที่ผู้คนทั่วไปใช้งาน เช่น Word แต่เป็นการสร้างขึ้นเพียงครั้งเดียว นอกจากนั้นในส่วนของข้อมูลบนเอกสารที่ไม่ได้มีการบอกรายละเอียดชัดเจน ตัว AI ดังกล่าวนั้นจะมีการใช้คำว่า Placeholder เพื่อแทนที่ข้อมูลว่างชุดดังกล่าว ทำให้เห็นชัดว่าเป็นการสร้างด้วย AI แน่นอน และที่เอกสารที่ดูสร้างแบบชุ่ย ๆ หลุดออกมาได้ก็เพราะกลุ่มแฮกเกอร์นั้นไม่ได้ทำการตรวจสอบให้ดีเสียก่อน
และเมื่อทำการสืบลึกเข้าไปอีก ก็ได้พบว่าแท้จริงแล้วกลุ่มแฮกเกอร์ที่อยู่เบื้องหลังก็คือกลุ่ม Kimsuky อันเนื่องมาจากอัตลักษณ์ของการสร้าง Attributes ภายในไฟล์ LNK นั้นมีความเหมือนกับอัตลักษณ์ของทางกลุ่มที่อยู่ภายในแคมเปญ Operation GitPower ที่มีการใช้ Execution Arguments ที่ยาวเหยียดผิดปกติ, วิธีการต่อชิ้นส่วนเศษ URL, การกำหนดเวลาทำงาน (Task Scheduling) แบบซ่อนเร้น ทั้งยังมีการใช้ไฟล์หลอกล่อที่เน้นการแอบอ้างเอกสารทางการเงิน หรือ ทางกฎหมาย ซึ่งทั้งหมดนี้เป็นอัตลักษณ์การทำงานของทางกลุ่ม Kimsuky ที่ชัดเจนมาก
ในส่วนการทำงานของมัลแวร์นั้น ตัวมัลแวร์จะทำการเชื่อมต่อไปยังบัญชี Github ของแฮกเกอร์เพื่อรับคำสั่งเพิ่มเติม ขณะที่บางเวอร์ชันจะเป็นการรับคำสั่งจาก Pastebin แทน และบางเวอร์ชันนั้นใช้ 2 ช่องทางเผื่อช่องทางใดช่องทางหนึ่งถูกปิดตัวลง หลังจากที่มัลแวร์ฝังลงเครื่องสำเร็จแล้ว ตัวมัลแวร์ก็จะทำ Task Scheduling ด้วยการเนียนเป็น ฟีเจอร์ BitLocker หรือ ซอฟต์แวร์ MATLAB ซึ่ง Task นี้จะทำงานทุก ๆ 5 นาทีเพื่อดาวน์โหลดคำสั่งเพิ่มเติมลงมาจากทาง Github หรือ ช่องทางอื่นที่กล่าวไว้ข้างต้น นอกจากนั้นในเวอร์ชันใหม่ ๆ ยังได้มีการปรับปรุงความสามารถในการหลบเลี่ยงการถูกตรวจจับด้วยการตรวจสอบว่า มีเครื่องมือตรวจสอบความปลอดภัยไซเบอร์ตัวไหนถูกรันอยู่ ถ้าตรวจพบ ตัวมัลแวร์ก็จะหยุดทำงานชั่วคราว และลบประวัติการใช้งานคำสั่งต่าง ๆ ทิ้งในทันที
เขียนโดย Annonymus TN
 จังหวัดของไทยที่ขึ้นชื่อว่า “ผู้หญิงสวยที่สุด” มีเอกลักษณ์และเสน่ห์โดดเด่นมากที่สุด
 นิตยสารลาภลอย งวด 16 ตุลาคม 2569 เปิดเลขฟันธงบน-ล่าง จับตา 13, 87 พร้อมชุด 3 ตัว
 4 นิสัยชาร์จแบตมือถือผิดๆ ที่ทำแบตพังโดยไม่รู้ตัว
 จังหวัดเพียงจังหวัดเดียวในไทย ที่มีประชากรมากกว่า 2 ล้านคน
 รวมเลขเด็ด 4 สำนัก งวด 16 ตุลาคม 2569 เทียบเลขเด่นบนล่าง จับตาเลข 93 และ 96
 สนามบินสุวรรณภูมิใหญ่แค่ไหน? เปิดพื้นที่อาคารผู้โดยสารกว่า 563,000 ตารางเมตร
 เลข บอล.ชุปเปอร์บอล งวด 16 ต.ค 69
 สาเหตุที่ทั่วโลกเลือกใช้ภาษาอังกฤษเป็นภาษาสากล
 อำเภอที่มีคนอยู่น้อยกว่า 5000 คน เพียง 2 อำเภอเท่านั้นในไทย
 AI วิเคราะห์เลขท้าย 2 ตัว งวดวันที่ 16 ตุลาคม 2569 โดยใช้สถิติย้อนหลัง 20 ปี
 ศิลาเลข งวด 16 ตุลาคม 2569 เปิดเลข 3 ตัว 472-462 พร้อมชุดเลขเด่น
 ท่าถ่ายภาพชู 2 นิ้ว ทำไมถึงฮิต? ท่านี้มีที่มาอย่างไรอำเภอที่มีคนอยู่น้อยกว่า 5000 คน เพียง 2 อำเภอเท่านั้นในไทย4 นิสัยชาร์จแบตมือถือผิดๆ ที่ทำแบตพังโดยไม่รู้ตัว
 "วัดพนัญเชิงวรวิหาร" พระพิฆเนศที่เก่าแก่ยิ่งใหญ่ ความเข้าใจในการไหว้เคารพพระพิฆเนศ
 ข่าววันนี้