แฮกเกอร์ปลอมแอป Claude Desktop หลอกติดตั้ง SectopRAT ปิด Microsoft Defender และยึดเครื่อง Windows
แฮกเกอร์ปลอมแอป Claude Desktop หลอกติดตั้ง SectopRAT ปิด Microsoft Defender และยึดเครื่อง Windows
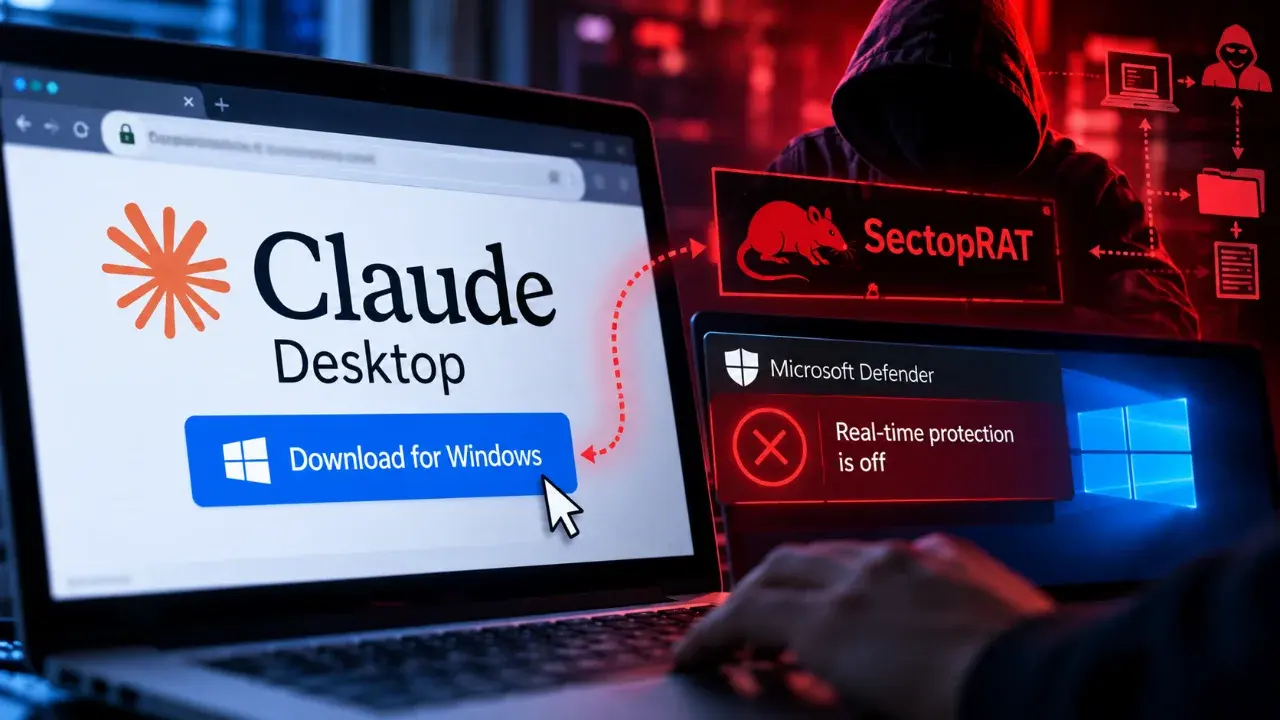
นักวิจัยด้านความปลอดภัยไซเบอร์เปิดเผยแคมเปญโจมตีที่ใช้ แอป Claude Desktop ปลอม เป็นเหยื่อล่อ โดยอาศัยโฆษณาบนเครื่องมือค้นหาเพื่อพาผู้ใช้ไปยังเว็บไซต์ที่ดูน่าเชื่อถือ ก่อนหลอกให้ดาวน์โหลดโปรแกรมติดตั้งที่แฝงมัลแวร์
การโจมตีดังกล่าวมีเป้าหมายสำคัญคือการติดตั้ง SectopRAT มัลแวร์ประเภท Remote Access Trojan (RAT) ซึ่งเปิดทางให้ผู้โจมตีควบคุมเครื่องที่ติดเชื้อ ขโมยข้อมูล และรักษาการเข้าถึงระบบไว้ในระยะยาว
เริ่มต้นจากโฆษณาค้นหาซอฟต์แวร์
ตามรายงานของ CyberProof แคมเปญนี้มีความเชื่อมโยงกับกิจกรรมที่นักวิจัยเรียกว่า FakeAgent ซึ่งเคยใช้เว็บไซต์โฮสต์สาธารณะและโปรแกรมติดตั้งซอฟต์แวร์ปลอมเพื่อแพร่มัลแวร์มาแล้ว
ผู้โจมตีใช้โฆษณาบนผลการค้นหาเพื่อดึงดูดผู้ใช้ที่กำลังมองหาโปรแกรม Claude Desktop เมื่อเหยื่อดาวน์โหลดและเปิดตัวติดตั้งปลอม กระบวนการโจมตีจะดำเนินต่อโดยอัตโนมัติหลายขั้นตอน
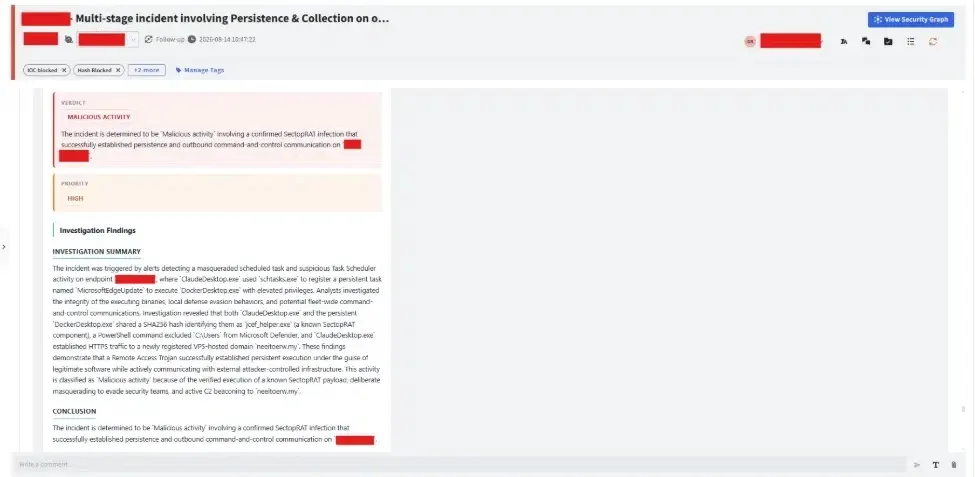
หนึ่งในพฤติกรรมแรกที่ตรวจพบคือการใช้ PowerShell เพื่อเพิ่มข้อยกเว้นให้กับโฟลเดอร์ภายในโปรไฟล์ของผู้ใช้ ส่งผลให้ Microsoft Defender ลดการตรวจสอบไฟล์ในตำแหน่งดังกล่าว และเปิดพื้นที่ให้มัลแวร์สามารถทำงานได้ง่ายขึ้น
ใช้ DLL Sideloading และ Scheduled Task เพื่อซ่อนตัว
หลังจากนั้นตัวโหลดมัลแวร์ใช้เทคนิค DLL sideloading ซึ่งอาศัยโปรแกรมที่ถูกต้องตามกฎหมายเป็นตัวเรียกไฟล์ DLL ที่เป็นอันตราย ทำให้โค้ดของผู้โจมตีสามารถทำงานภายใต้บริบทของโปรแกรมที่ได้รับการลงนามแบบถูกต้อง
นักวิจัยยังพบความผิดปกติระหว่างชื่อแอปพลิเคชันที่ผู้ใช้มองเห็นกับรายละเอียดภายในของโปรแกรม ซึ่งถือเป็นหนึ่งในสัญญาณที่สามารถใช้ตรวจจับซอฟต์แวร์ปลอมได้
มัลแวร์ยังสร้าง Scheduled Task ที่ทำงานเมื่อผู้ใช้เข้าสู่ระบบ โดยตั้งชื่อให้ดูคล้ายกระบวนการอัปเดตเบราว์เซอร์และใช้สิทธิ์ระดับสูง งานดังกล่าวจะเรียกใช้ตัวโหลดอีกชุดจากโฟลเดอร์ Roaming ซึ่งผู้ใช้สามารถเขียนข้อมูลได้
วิธีนี้ทำให้มัลแวร์สามารถกลับมาทำงานอีกครั้งหลังเครื่องรีบูต และช่วยให้ผู้โจมตีรักษาการเข้าถึงระบบเอาไว้ได้
ใช้ Ethereum ซ่อนข้อมูลเซิร์ฟเวอร์ควบคุม
อีกจุดที่น่าสนใจคือการสื่อสารกับโครงสร้างพื้นฐานของผู้โจมตี แทนที่จะใช้เซิร์ฟเวอร์ Command-and-Control (C2) แบบดั้งเดิม นักวิจัยพบการใช้เทคนิคที่เรียกว่า EtherHiding
เทคนิคดังกล่าวนำข้อมูลสำหรับเชื่อมต่อกับโครงสร้างพื้นฐานของผู้โจมตีไปซ่อนไว้ในข้อมูลบนบล็อกเชน Ethereum ทำให้ผู้โจมตีสามารถเปลี่ยนแปลงโครงสร้างพื้นฐานได้โดยไม่จำเป็นต้องพึ่งพาโดเมนหรือเซิร์ฟเวอร์ C2 ที่ตายตัว
ปลายทางของกระบวนการโจมตีคือ SectopRAT ซึ่งสามารถเปิดช่องให้ผู้โจมตีเข้าถึงเครื่องที่ติดเชื้อและดำเนินกิจกรรมต่างๆ เช่น ขโมยข้อมูลหรือควบคุมระบบจากระยะไกล
ลบไฟล์อย่างเดียวไม่เพียงพอ
CyberProof ระบุว่า การรับมือกับเหตุการณ์ลักษณะนี้ไม่ควรหยุดอยู่ที่การลบไฟล์มัลแวร์หรืองาน Scheduled Task ที่ตรวจพบเพียงรายการเดียว เพราะเมื่อ RAT ทำงานแล้ว ข้อมูลประจำตัวของผู้ใช้อาจถูกขโมยและถูกนำไปใช้เข้าถึงบริการอื่น เช่น อีเมล ระบบคลาวด์ หรือระบบภายในองค์กร
แนวทางตอบสนองที่ใช้ในเหตุการณ์ดังกล่าวประกอบด้วยการแยกเครื่องที่ติดเชื้อออกจากเครือข่าย ลบข้อยกเว้นของ Defender ที่ไม่ได้รับอนุญาต ยกเลิกเซสชันผู้ใช้ รีเซ็ตข้อมูลประจำตัว และติดตั้งระบบปฏิบัติการใหม่ นอกจากนี้ยังต้องตรวจสอบประวัติการเข้าสู่ระบบและการเข้าถึงระบบต่างๆ เพื่อดูว่าข้อมูลประจำตัวที่อาจถูกขโมยถูกนำไปใช้ต่อหรือไม่
สิ่งที่ฝ่ายไอทีควรเฝ้าระวัง
องค์กรควรให้ความสำคัญกับสัญญาณหลายประเภทที่เกิดขึ้นพร้อมกัน โดยเฉพาะ
Scheduled Task ใหม่ที่ใช้สิทธิ์ระดับสูงและเรียกโปรแกรมจากโฟลเดอร์ Downloads หรือ AppData
การเพิ่มข้อยกเว้นใหม่ให้กับ Microsoft Defender หลังจากมีการดาวน์โหลดซอฟต์แวร์
การโหลด DLL จากตำแหน่งที่ไม่ใช่โฟลเดอร์โปรแกรมตามปกติ
การดาวน์โหลดโปรแกรมจากโฆษณาบนเครื่องมือค้นหา
การเปลี่ยนแปลงการตั้งค่าความปลอดภัยโดยไม่คาดคิด
การรับส่งข้อมูลที่เกี่ยวข้องกับ RPC และบริการบล็อกเชนที่เกิดขึ้นในช่วงเวลาเดียวกับกิจกรรมผิดปกติอื่นๆ
สำหรับผู้ใช้ทั่วไปและองค์กร การดาวน์โหลดซอฟต์แวร์จาก เว็บไซต์และช่องทางที่ได้รับการยืนยัน รวมถึงการหลีกเลี่ยงการดาวน์โหลดจากโฆษณาบนผลการค้นหา สามารถลดความเสี่ยงได้อย่างมาก ขณะที่องค์กรควรจำกัดสิทธิ์ในการติดตั้งซอฟต์แวร์บนเครื่องผู้ใช้ตามความเหมาะสม
กรณีนี้ยังสะท้อนแนวโน้มที่ผู้โจมตีหันมาใช้ แบรนด์ซอฟต์แวร์ AI ที่ผู้ใช้คุ้นเคยเป็นเหยื่อล่อ มากขึ้น โดยอาศัยความน่าเชื่อถือของชื่อแบรนด์เพื่อทำให้โปรแกรมติดตั้งที่เป็นอันตรายดูเหมือนซอฟต์แวร์ปกติ และใช้ฟีเจอร์มาตรฐานของ Windows หลายส่วนร่วมกันเพื่อหลบเลี่ยงการตรวจจับและรักษาการเข้าถึงระบบในระยะยาว
เขียนโดย Annonymus TN
 คะน้าราคาพุ่งแตะ 250 บาท/กก. น้ำท่วม-ค่าขนส่งสูง ทำผักสดแพงขึ้น ใครไปตลาดช่วงนี้ต้องเตรียมใจ
 หมู่บ้านที่มีบ้านร้างจำนวนมากเกิดขึ้นได้อย่างไร ? เมื่อคนหายไป แต่บ้านยังอยู่
 เปิดอันดับกองทัพที่แข็งแกร่งที่สุดในเอเชีย ปี 2569
 ทำไมไข่ไก่ไทยอาจแพงขึ้น หลังน้ำท่วมกระทบฟาร์ม ?
 จังหวัดที่มี "สนามบิน 2 แห่ง" ในจังหวัดเดียว
 5 อาชีพที่ AI กำลังเปลี่ยนวิธีหาเงิน จากทำงานอย่างเดียว สู่สร้างรายได้หลายทาง
 เปิดพิกัด 5 จังหวัดของไทย ที่ไกลจากกรุงเทพฯมากที่สุด เดินทางข้ามวัน
 อำเภอที่ครั้งหนึ่งเคยถูกเสนอให้ยกฐานะเป็นจังหวัด เรื่องนี้ไปถึงขั้นไหนแล้ว
 สถานีรถไฟกลางป่าแห่งนี้ เคยมีรถไฟผ่านทุกวัน แต่วันนี้กลับเงียบลง เพราะอะไร
 กรุงเทพฯ ไปจีนด้วยรถไฟ ต้องต่อที่ไหน ผ่านกี่ด่าน เปิดขั้นตอนตั้งแต่ไทยถึงคุนหมิง
 อาชีพที่ได้เงินมาก เพราะไม่มีใครอยากทำ เปิดค่าตอบแทนงานเสี่ยง งานสกปรก ที่คนส่วนใหญ่ไม่เลือก
 AI วิเคราะห์สถิติเลขท้าย 3 ตัวบนและเลขท้าย 2 ตัวล่าง งวด 16 ตุลาคม 69คะน้าราคาพุ่งแตะ 250 บาท/กก. น้ำท่วม-ค่าขนส่งสูง ทำผักสดแพงขึ้น ใครไปตลาดช่วงนี้ต้องเตรียมใจ5 อาชีพที่ AI กำลังเปลี่ยนวิธีหาเงิน จากทำงานอย่างเดียว สู่สร้างรายได้หลายทางทำไมไข่ไก่ไทยอาจแพงขึ้น หลังน้ำท่วมกระทบฟาร์ม ?อำเภอที่ครั้งหนึ่งเคยถูกเสนอให้ยกฐานะเป็นจังหวัด เรื่องนี้ไปถึงขั้นไหนแล้ว
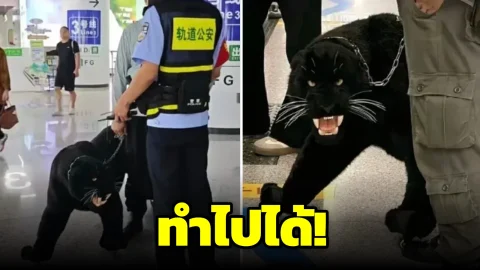 ทำไปได้! หนุ่มจูงเสือดำขึ้นรถไฟฟ้าทำเอาแตกตื่น..ก่อนรู้ความจริงขำกลิ้งกันเลยทีเดียว
 ปฏิทินคำชะโนด vs ปฏิทินจีน งวดวันที่ 16 ย้อนหลัง 10 งวด เลขไหนตรงกันบ้าง
 ข่าววันนี้
 ทำไมไข่ไก่ไทยอาจแพงขึ้น หลังน้ำท่วมกระทบฟาร์ม ?
 เช็กเส้นทางก่อนออกเดินทาง! 18 จังหวัดน้ำท่วม ทางหลวงได้รับผลกระทบ 129 แห่ง ผ่านไม่ได้ 21 แห่ง
 ทำไปได้! หนุ่มจูงเสือดำขึ้นรถไฟฟ้าทำเอาแตกตื่น..ก่อนรู้ความจริงขำกลิ้งกันเลยทีเดียว
 กรมอุตุฯ เตือน! วันนี้ 30 จังหวัดรับมือฝนฟ้าคะนอง ภาคใต้ฝนหนัก 70% เสี่ยงน้ำท่วมฉับพลัน