มัลแวร์ Agent Tesla เวอร์ชันใหม่ ใช้ Emoji บนโคดเพื่อหลบเลี่ยงการถูกตรวจจับ
จากรายงานโดยเว็บไซต์ Infosecurity Magazine ได้กล่าวถึงการตรวจพบเทคนิคการทำ Obfuscation แบบใหม่ของมัลแวร์ประเภทขโมยข้อมูลจากเครื่องของเหยื่อ หรือ Infostealer ที่มีชื่อคล้ายกับรถยนต์ไฟฟ้าชื่อดังอย่าง Agent Tesla ในเวอร์ชันที่ 4 ที่มักแพร่กระจายตัวเองผ่านการใช้งานอีเมลทางธุรกิจที่ถูกแฮกมา (BEC หรือ Business Email Compromise) ส่งไปล่อลวงเหยื่อซึ่งมักจะเป็นกลุ่มแผนกการเงินของบริษัทใหญ่ ๆ ต่าง ๆ โดยมัลแวร์ตัวนี้มีความสามารถในการขโมยข้อมูลจากแอปพลิเคชันกว่า 40 ตัวแล้วทำการแอบส่งข้อมูล (Exfiltration) ไปยังโดเมนที่แฮกเกอร์ควบคุมอยู่ ซึ่งเทคนิคการทำ Obfuscation แบบใหม่ที่ทางทีมวิจัยจาก KnowBe4 บริษัทผู้เชี่ยวชาญด้านความปลอดภัยไซเบอร์ได้ตรวจพบ นั่นคือ การแทรกอีโมจิ (Emoji) ภายในตัวสคริปท์โค้ดของมัลแวร์
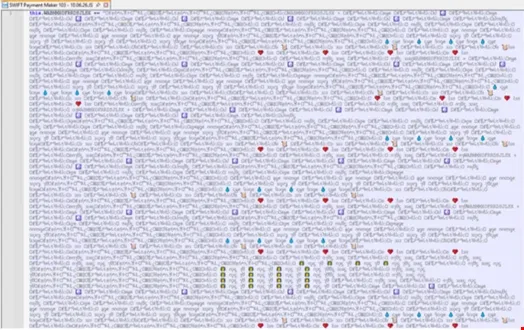
ซึ่งการตรวจพบนั้นมาจากการตรวจสอบแคมเปญของมัลแวร์ดังกล่าวภายในประเทศฟิลิปปินส์ที่ตัวมัลแวร์นั้นแพร่กระจายผ่านทางอีเมลทางธุรกิจที่แอบอ้างว่ามาจากธนาคารขนาดยักษ์ชื่อว่า Metropolitan Bank and Trust Company ซึ่งภายในนั้นมีการสร้างเนื้อหาให้คล้ายกับเป็นบทสนทนากับทางเหยื่อเป้าหมายที่ค้างไว้อยู่พร้อมทั้งพยายามร้องขอให้เหยื่อทำการเปิดไฟล์ที่แนบมา ซึ่งภายในไฟล์ที่แนบมานั้นจะเป็นมัลแวร์นกต่อ (Dropper) ในการปล่อยไฟล์มัลแวร์ในรูปแบบ JavaScript หรือ JScript ที่ภายในตัวสคริปท์ที่ซ่อนโค้ดมัลแวร์อยู่นั้น ทางทีมวิจัยพบว่ามีการแทรกตัวอีโมจิไว้เป็นช่วง ๆ จำนวนมาก จนทำให้สแกนไม่พบโค้ดของมัลแวร์ภายใน
หลังจากที่เล็ดลอดระบบการตรวจจับได้แล้ว ตัว Dropper ก็จะทำการเขียนไฟล์ใหม่เป็นไฟล์ 2 ไฟล์บนโฟลเดอร์ C:UsersPublicLibraries ซึ่งไฟล์หนึ่งนั้นจะเป็นไฟล์ลวง ขณะที่อีกไฟล์มัลแวร์หลักนั้นจะถูกแปลงเป็นไฟล์สำหรับการรันเพื่อยิงเข้าไปในหน่วยความจำโดยตรง (Reflective Portable Executable Injection) ด้วยการใช้มัลแวร์นกต่ออีกตัวอย่าง DonutLoader ทำให้ตัวมัลแวร์ Agent Tesla นั้นไม่ได้มีการแตะไฟล์ระบบเลยจนมีความแนบเนียนในการแทรกซึมระบบสูง ทั้งยังไม่สามารถถูกตรวจพบด้วยเครื่องมือสแกนไฟล์ (File-based Detector) อีกด้วย นอกจากนั้นมัลแวร์ตัวนี้ยังมีเทคนิคการหลบเลี่ยงการถูกตรวจจับอีกมากมาย ไม่ว่าจะเป็นการใช้เครื่องมือ "ConfuserEx" เพื่อให้ตัวมัลแวร์ไม่สามารถถูกอ่านได้ด้วยเครื่องมือวิเคราะห์, การปลอมมัลแวร์เป็นตัวติดตั้งแอปพลิเคชันแบบ Python (Python Installer) โดยมีการตั้งค่า Metadata ให้มีความน่าเชื่อถือสูง และการใช้ฟีเจอร์ป้องกันการถูกดีบั๊ก (Anti-Debugging)
ในส่วนของการทำงานของมัลแวร์นั้น ก่อนที่ตัวมัลแวร์จะทำการเก็บรหัสผ่านที่อยู่บนเครื่องของเหยื่อ มัลแวร์จะทำการระบุอัตลักษณ์ของเครื่อง (Fingerprint) ก่อนเพื่อให้แฮกเกอร์สามารถติดตาม (Track) เครื่องที่ติดมัลแวร์ได้ นอกนั้นยังใช้สารพัดเทคนิคเพื่อให้ตัวมัลแวร์สามารถคงทนอยู่บนระบบ (Persistence) ได้ อย่างเช่น การใช้จะเป็นการปิดระบบยืนยันความถูกต้องของข้อมูล (Validation) ในการติดต่อกับเครือข่ายภายนอกทางขาออก (Outbound) เพื่อไม่ให้ระบบป้องกันตรวจจับการสื่อสารระหว่างมัลแวร์และเซิร์ฟเวอร์ควบคุม (C2 หรือ Command and Control) เป็นต้น สำหรับการขโมยข้อมูลรหัสผ่านในเครื่องนั้น ตัวมัลแวร์จะเข้าขโมยข้อมูลจากเว็บเบราว์เซอร์, ซอฟต์แวร์สำหรับการพูดคุยสื่อสาร (Messenger), แหล่งเก็บข้อมูลรหัสผ่านภายในระบบ Windows (Windows Credential Repositories) นอกจากนั้นตัวมัลแวร์ยังสามารถดักจับการพิมพ์จากคีย์บอร์ด (Keylogging) ได้อีกด้วย
เขียนโดย Annonymus TN
 เลข"ม้าวิ่ง" 1 ธันวาคม 2569
 สหรัฐฯ รัสเซียและจีนออกแถลงการณ์ร่วมว่าด้วยสันติภาพและความมั่นคงระหว่างประเทศ
 โรเบิร์ต มูกาเบ้ วีรบุรุษผู้กลายเป็นเงามืดแห่งซิมบับเว
 แข่งเรือยาวและว่าวพนันในสมัยรัชกาลที่ 5 กีฬา ความสนุก และเงินเดิมพันของชาวสยาม
 ผมมหาดไทยและผมปีก ทรงผมยอดนิยมของชายหญิงสยามที่เปลี่ยนไปตามสมัย
 สร้างทางรถไฟกรุงเทพฯ–โคราช ฝ่าดงพญาเย็นและไข้ป่าในสมัยรัชกาลที่ 5
 ตำนานทูตอังกฤษท้าทหารสยามยิงเหรียญในสมัยรัชกาลที่ 5 มีหลักฐานเพียงใด
 ปากแดงศักดิ์สิทธิ์ เลขเด็ดงวด 1 ธันวาคม 2569 เปิดเลขเด่นฝั่งซ้าย พร้อมสูตรลับ 3 คอลัมน์ จัดเต็มเลข 2 ตัว-3 ตัว
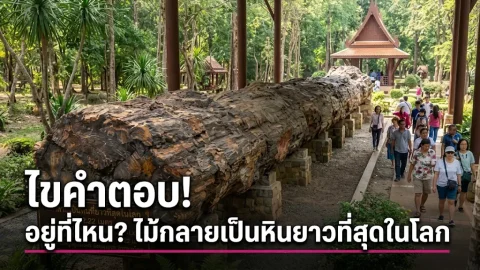 ต้นไม้กลายเป็นหิน (Petrified Wood) ขนาดมหึมา อยู่ที่ไหนเรามีคำตอบมาให้คุณแล้ว
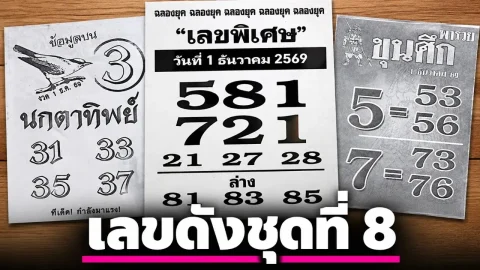 เลขเด็ด เลขมาเเรง เลขดัง ชุดที่8 งวดวันที่ 1 ธันวาคม 2569
 ฮูตีโจมตี PIF ตึกระฟ้าที่สูงที่สุดในกรุงริยาด
 โรงรับจำนำยุคแรกของไทย ย่องเซี้ยงกับฮั่วเส็งต่างกันอย่างไร และคนสมัยก่อนจำนำอะไรบ้าง
 ข่าววันนี้