พบมัลแวร์แฝงในจอ Android ติดรถยนต์ราคาถูกจากจีน
พบมัลแวร์แฝงในจอ Android ติดรถยนต์ราคาถูกจากจีน
จากรายงานโดยเว็บไซต์ Help Net Security ได้กล่าวถึงการตรวจพบแคมเปญแพร่กระจายมัลแวร์ประเภทเปลี่ยนเครื่องของเหยื่อให้เป็นเครือข่ายมัลแวร์เพื่อโจมตีระบบที่ใหญ่กว่า หรือ Botnet ตัวใหม่สู่ชุดเครื่องเสียงรถยนต์ที่ใช้งานระบบปฏิบัติการ Android โดยทีมวิจัยจาก Kaspersky บริษัทผู้พัฒนาซอฟต์แวร์แอนตี้ไวรัส (Anti-Virus) ชื่อดัง กล่าวว่า ตามปกติแล้วเมื่อเทียบกับอุปกรณ์ Android ชิ้นอื่นจะดูไม่ค่อยมีมูลค่าสำหรับแฮกเกอร์เท่าไหร่ แต่เนื่องจากตัวเครื่องเสียงเหล่านี้มักมีการเสียบซิมการ์ด (SIM Card) เพื่อใช้ในการเชื่อมต่อกับระบบอินเทอร์เน็ตในการใช้งานฟีเจอร์เช่น ฟีเจอร์นำทาง (Navigator) และ การอัปเดตซอฟต์แวร์ต่าง ๆ ดังนั้นการฝังมัลแวร์ Botnet ลงอุปกรณ์พวกนี้ก็จะเป็นการเพิ่มจำนวนเครื่องบนเครือข่ายมัลแวร์ไปโจมตีระบบที่ใหญ่กว่าอันเป็นการเพิ่มพลังการโจมตีให้รุนแรงยิ่งขึ้น ทั้งมัลแวร์ยังสามารถฝังตัวอยู่ในอุปกรณ์ได้นานโดยเหยื่อไม่รู้ตัวมากยิ่งกว่าอุปกรณ์ชิ้นอื่น ๆ
ทางทีมวิจัยได้ระบุว่า ทางทีมมีความมั่นใจสูงว่าเป็นการโจมตีในรูปแบบการโจมตีห่วงโซ่อุปทาน หรือ Supply Chain Attack ด้วยฝีมือของกลุ่มแฮกเกอร์ MoYu Group ซึ่งเคยอยู่เบื้องหลังการแพร่กระจายของมัลแวร์ ประเภท Botnet อีกตัวหนึ่งที่มีชื่อว่า BADBOX ผ่านการโจมตีด้วยวิธีเดียวกันจากการแอบฝังเฟิร์มแวร์ (Firmware) แฝงมัลแวร์ภายในอุปกรณ์ราคาถูกต่าง ๆ
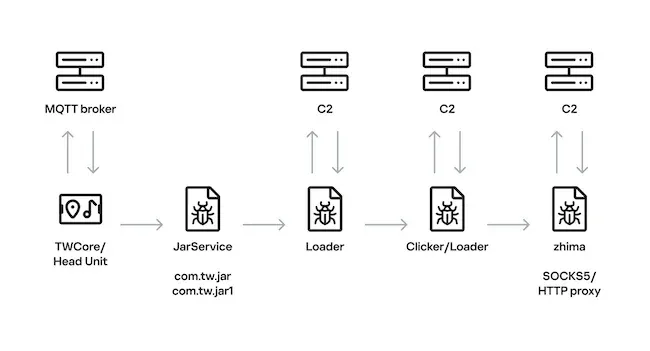
ในครั้งนี้ก็เรียกได้ว่าคล้ายคลึงกัน โดยอุปกรณ์ที่ได้รับผลกระทบนั้นจะเป็นชุดเครื่องเสียงที่มีการใช้งานเฟิร์มแวร์ของ DoFun ที่มีการติดแอปพลิเคชันระบบ (System App) ชื่อว่า TWCore ซึ่งเป็นแอปพลิเคชันสำหรับการเก็บข้อมูลวิเคราะห์ (Analytic) และดาวน์โหลดกับติดตั้งอัปเดตให้กับซอฟต์แวร์ของชุดเครื่องเสียง โดยแอปพลิเคชันตัวนี้จะทำการรับคำสั่งมาจากโดเมน cardoor[.]cn ที่จะสั่งการว่าต้องติดตั้งไฟล์แอปตัวไหน ซึ่งสิ่งที่น่าสนใจคือ ในตัวข้อความคำสั่งนั้นมีฟิลด์ (Field) installNotExists ที่สามารถตั้งค่าเป็น True หรือ False ได้ โดยถ้าตั้งค่าเป็น False ก็จะสามารถติดตั้งแอปพลิเคชันนอกเหนือจากที่มีได้ ดังนั้นถ้าแฮกเกอร์สามารถแฮกเซิร์ฟเวอร์ดังกล่าวพร้อมส่งคำสั่งให้ทำการติดตั้งแอปที่นอกเหนือจากที่มีในเครื่องก็จะนำไปสู่การติดตั้งมัลแวร์ตามขั้นตอนด้านล่างอย่างปริยาย
โดยในขั้นแรกนั้นจะเป็นการดาวน์โหลดมัลแวร์นกต่อ (Loader) ที่มีชื่อว่า JarService ซึ่งมัลแวร์ตัวนี้ไม่มีหน้าที่อื่นใดนอกจากใช้เพื่อเป็นสะพานไปยังขั้นตอนต่อไปในการดาวน์โหลด Loader ที่ไม่ถูกระบุชื่อตัวที่ 2 ลงมา โดย Loader ตัวนี้จะทำการเก็บข้อมูลพื้นฐานของอุปกรณ์เพื่อส่งกลับไปยังเซิร์ฟเวอร์ควบคุมแล้วทำการดึงลิงก์ดาวน์โหลดตัว Loader ตัวที่ 3 ลงมา โดย มัลแวร์ Loader ตัวที่ 3 นี้จะใช้งานในการดาวน์โหลดมัลแวร์ตัวจริง (Payload) ลงมา พร้อมทั้งส่งข้อมูลรายละเอียดต่าง ๆ ของอุปกรณ์ไม่ว่าจะเป็น ความละเอียดของหน้าจอ (Screen Resolution), โมเดล (Model), เครือข่ายไวไฟ (Wi-Fi) ที่เชื่อมต่ออยู่, หมายเลข MAC Address และรอคำสั่ง (Command) จากเซิร์ฟเวอร์
ซึ่งคำสั่งที่มัลแวร์นกต่อตัวนี้รองรับก็มีอยู่มากมาย เช่น
return — ดึงข้อมูลจากอุปกรณ์ที่ติดเชื้อกลับยังไปยังเครื่อง
copy — คัดลอกข้อมูลจากคลิปบอร์ด (Clipboard)
http — ส่งคำขอ (Request) ไปยังเซิร์ฟเวอร์
web — ใช้เปิดลิงก์ที่ได้รับมาผ่านทางเว็บเบราว์เซอร์แบบแอบซ่อน (Hidden Web Browser) เพื่อรัน JavaScript
loadlib — ทางทีมวิจัยยังหาไม่ได้ว่าคำสั่งนี้มีไว้เพื่ออะไร
loadlib2 — ใช้ในการดาวน์โหลดและรันโค้ดต่าง ๆ
loadlib3 — ทางทีมวิจัยยังหาไม่ได้ว่าคำสั่งนี้มีไว้เพื่ออะไร
deeplink — เปิดลิงก์ผ่านทางเว็บเบราว์เซอร์ของโทรศัพท์
traceroute — ตรวจสอบว่าลิงก์ปลายทางสามารถเข้าถึงได้ไหม
ซึ่งทางทีมวิจัยพบว่ามีแค่ 2 คำสั่งที่ถูกสั่งการใช้งานคือ loadlib2 และ http เพื่อใช้ในการดาวน์โหลดมัลแวร์ zhima ซึ่งเป็นมัลแวร์แบบ Reverse Proxy Botnet เพื่อใช้หมายเลขไอพีเครื่องของเหยื่อในการก่ออาชญากรรมไซเบอร์ลงมาติดตั้ง
ทางทีมวิจัยกล่าวว่า ปัจจุบันทางทีมได้แจ้งให้กับทาง DoFun ให้ทราบถึงสิ่งที่เกิดขึ้นและได้รับรายงานมาว่า ทาง DoFun ได้ทำการปิดช่องโหว่ดังกล่าวลงเป็นที่เรียบร้อยแล้ว
เขียนโดย Annonymus TN
 4 อาชีพที่ได้เงินจากการรอ เบื้องหลังเวลาที่ดูเหมือนไม่ได้ทำงาน
 แฉกสี่เส้นรอบดาวในภาพฮับเบิลเกิดจากอะไร
 เจาะลึกแนวทางเลขมงคลจากปฏิทินจีน 2 ฉบับคัดพิเศษ งวดวันที่ 1 พฤศจิกายน 2569
 ทำไมหน้าต่างเครื่องบินจึงเป็นวงรี
 เจาะรายได้ทหารอาชีพ ตั้งแต่พลทหารถึงนายทหารสัญญาบัตร มีเบี้ยเลี้ยงและสวัสดิการอะไรบ้าง
 ประชุม IMF-World Bank ทำอะไรกันตลอดหนึ่งสัปดาห์
 108 ท่าบนเตียง มีอะไรบ้าง Sex position ท่าเด็ดบนเตียง
 สนามบินแห่งเดียวของไทย ที่ตัวสนามบินตั้งอยู่ในเขต 2 จังหวัด
 ข้าวค้างคืนอุ่นใหม่แล้วปลอดภัยเสมอไหม
 KFC สหรัฐฯ เปลี่ยนจากเป๊ปซี่เป็นโค้ก เริ่มมกราคม 2027 ไทยยังได้เป๊ปซี่เหมือนเดิม
 เอนไซม์สร้างวงแหวนเพนิซิลลินขึ้นทีละขั้นได้อย่างไร
 จังหวัดเดียวของประเทศไทย ที่ไม่มี พื้นที่ติดกับจังหวัดอื่นเลย
 เที่ยว "ซาฟารีเวิลด์" ม้าลายที่ใกล้ชิดหน้าตาอยากทำความรู้จัก4 อาชีพที่ได้เงินจากการรอ เบื้องหลังเวลาที่ดูเหมือนไม่ได้ทำงานประชุม IMF-World Bank ทำอะไรกันตลอดหนึ่งสัปดาห์ทำไมหน้าต่างเครื่องบินจึงเป็นวงรีKFC สหรัฐฯ เปลี่ยนจากเป๊ปซี่เป็นโค้ก เริ่มมกราคม 2027 ไทยยังได้เป๊ปซี่เหมือนเดิม
 จังหวัดเพียงจังหวัดเดียวในไทย ที่มีประชากรมากกว่า 2 ล้านคน
 ข่าววันนี้