มัลแวร์ Manic สามารถลอบส่งข้อมูลบน Android ให้แฮกเกอร์ได้ แม้มือถือออฟไลน์อยู่
ระวัง! มัลแวร์ Manic สามารถลอบส่งข้อมูลบน Android ให้แฮกเกอร์ได้ แม้มือถือออฟไลน์อยู่
จากรายงานโดยเว็บไซต์ Security Affairs ได้กล่าวถึงการตรวจพบมัลแวร์ประเภทลูกผสมระหว่างมัลแวร์ดูดเงิน (Banking Trojan) และสปายแวร์ (Spyware) ที่มุ่งเน้นการเล่นงานผู้ใช้งานระบบปฏิบัติการ Android ตัวใหม่ที่มีชื่อว่า Manic โดยทีมวิจัย Mobile Threat Intelligence Team จาก ThreatFabric บริษัทผู้เชี่ยวชาญด้านการจัดการภัยการฉ้อโกงออนไลน์ ซึ่งทางทีมวิจัยได้ระบุว่ามัลแวร์ตัวนี้ปัจจุบันกำลังระบาดหนักอยู่ในประเทศยูเครนด้วยผ่านทางการแอบอ้างตัวเองเป็นแอปพลิเคชันธนาคาร, แอปพลิเคชันของทางรัฐ, แอปพลิเคชันด้านคริปโตเคอร์เรนซี, และแอปพลิเคชันของสถาบันการเงินต่าง ๆ ในรัสเซียและทวีปยุโรป เป็นต้น โดยมีมัลแวร์ตัวนี้จะคอยจับตาดู (Monitor) แอปพลิเคชันมากว่า 169 แอป ในหมวด แอปพลิเคชันของทางรัฐ, แอปพลิเคชันเกี่ยวกับคริปโตเคอร์เรนซี เช่น แอปของตลาดซื้อขาย (Exchange) และ แอปกระเป๋าเงิน (Crypto Wallet), และ แอปยืนยันตัวตนสองทาง (2FA หรือ 2-Factors Authentication) เป็นต้น
ในด้านการทำงานของมัลแวร์นั้น หลังจากเหยื่อหลงติดแอปพลิเคชันปลอมที่มีการสอดไส้มัลแวร์ลงสู่เครื่องแล้ว ตัวมัลแวร์จะขอทำการเข้าถึงโหมดช่วยเหลือผู้ใช้งานที่พิการ (Accesibility Mode) และ ระบบแจ้งเตือน (Notification) แล้วจึงใช้ความสามารถของโหมด Accesibility เพื่อเก็บข้อมูลต่าง ๆ ด้วยการดักจับการพิมพ์ (Keylogging) เช่น รหัสปลดล็อกหน้าจอ, รหัสล็อกอินอีเมล, รหัสโค้ดที่ได้รับจากข้อความสั้น (SMS หรือ Short Message Service), รหัสกู้กระเป๋าเงินคริปโต (Seed Phrases), ข้อความยาว เป็นต้น ซึ่งในการดักจับรหัส PIN ของมัลแวร์ตัวนี้ด้วยการใช้ Accessibility Mode ดักจับจากแผงป้อนตัวเลบ (Numeric Keypad) ของจริงแทนที่จะเป็นการใช้หน้าจอซ้อน (Overlay) นอกจากนั้นยังมีการใช้งานฟังก์ชัน autoEnterPin ที่ใช้ในการป้อนรหัส PIN เพื่อปลดล็อกหน้าจอโดยที่เหยื่อไม่รู้ตัวอย่างอัตโนมัติอีกด้วย
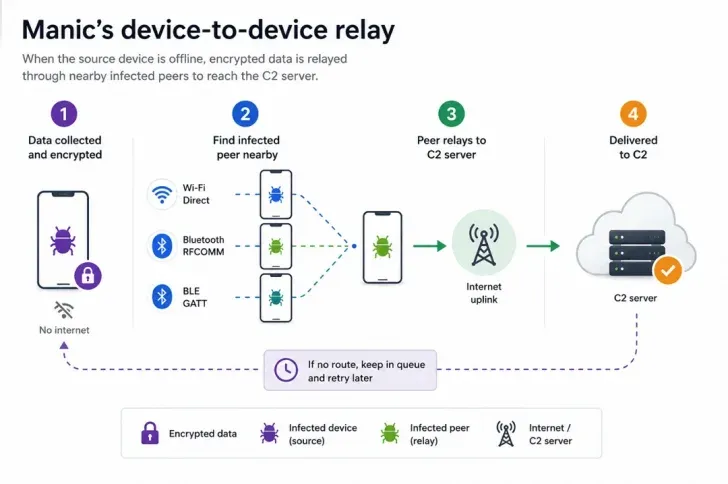
โดยข้อมูลที่ดักจับได้ทั้งหมดนั้นจะถูกบันทึกเป็น Log ที่มีข้อมูลต่าง ๆ ครบถ้วน ไม่ว่าจะเป็นตัวข้อความ, ชื่อแอป, ชื่อแพ็คเกจ (Package), ช่วงเวลา (Timestamp), และแหล่งที่มาของข้อความว่ามาจากการป้อนแบบใด เช่น การป้อนเอง (Manual Input) หรือ การป้อนผ่านทางบันทึกกรอกฟอร์มอัตโนมัติ (Autofill) เป็นต้น ซึ่งในการส่งออกข้อมูลเหล่านี้สามารถทำได้แม้เครื่องไม่ได้เชื่อมต่อกับเครือข่ายอินเทอร์เน็ต ด้วยการใช้กลไกเก็บข้อมูลและส่งต่อ (Store-and-Forward Relay) ซึ่งในจุดนี้เครื่องที่ติดมัลแวร์จะตรวจหาเครื่องที่ติดมัลแวร์ตัวเดียวกันผ่านทางช่องทาง Wi-Fi Direct, Bluetooth RFCOMM, หรือ BLE GATT แล้วทำการส่งต่อข้อมูลไปยังเครื่องเหล่านั้น เพื่อให้เครื่องที่รับข้อมูลทำการส่งต่อข้อมูลที่ขโมยได้กลับไปยังเซิร์ฟเวอร์ควบคุม (C2 หรือ Command and Control)
นอกจากนั้น มัลแวร์ยังมีเครื่องมือที่มีชื่อว่า WebRTC เพื่อให้แฮกเกอร์สามารถเข้าถึงและควบคุมเครื่องของเหยื่อจากระยะไกลได้อย่างง่ายดาย ไม่เพียงเท่านั้นอัปเดตของมัลแวร์ในช่วงเดือนกรกฎาคมที่ผ่านมายังเสริมเขี้ยวเล็บความร้ายกาจให้กับมัลแวร์ตัวนี้อีกมากมาย ไม่ว่าจะเป็น ระบบการป้องกันการถูกวิเคราะห์ (Anti-Analysis) ที่แข็งแกร่งขึ้น, ระบบการโหลดไฟล์ DEX ในหน่วยความจำโดยตรง (In-Memory DEX Loading), ระบบการใช้หน้าจอปลอมเพื่อขโมยรหัส PIN ปลดล็อกเครื่องก่อนถึงหน้าจอปลดล็อกจริง (Lock-Secret Phishing) ทั้งยังมีการลบตัวเองออกจากหน้าจอสำหรับเปิดใช้งานแอปพลิเคชัน (App Launcher) ช่วยซ่อนตัวเองจากสายตาของเหยื่อได้มิดชิดแนบเนียนยิ่งขึ้น อีกด้วย
เขียนโดย Annonymus TN
 ทำไมเสื้อผ้าตากกลางแดดถึงมีกลิ่นต่างจากเสื้อผ้าที่ตากในร่ม ?
 โรงเรียนเพียงแห่งเดียวของประเทศไทย ที่อยู่มาตั้งแต่ยุครัชกาลที่ 4
 ทำไมกาแฟถึงมีกลิ่นหอมตอนชง แต่รสชาติกลับขม ? เบื้องหลังเคมีที่เกิดขึ้นในแก้วกาแฟ
 10 อันดับเลขหวยจากสูตรเซียนหวย งวด 1 ตุลาคม 2569: รวมเลขที่ถูกพูดถึงจากกระแสค้นหาและข่าวหลายสำนัก
 4 โรงเรียนชายล้วนเก่าแก่ของไทย ที่ยังเปิดสอนถึงปัจจุบัน
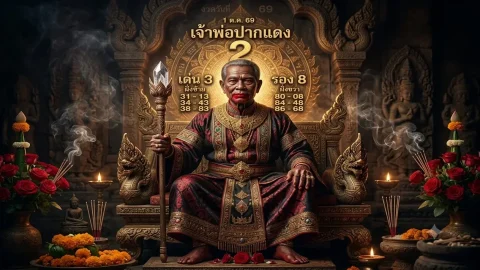 เจ้าพ่อปากแดง งวด 1 ต.ค. 69 ส่องทีเด็ดบนแผ่นกระดาษในตำนาน
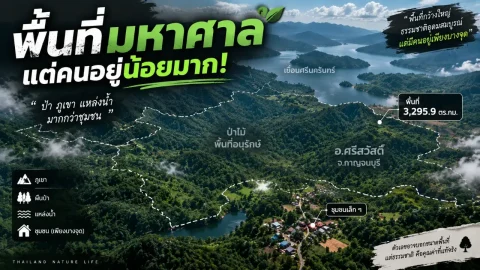 พื้นที่มหาศาล แต่คนอยู่น้อย: ศรีสวัสดิ์ อำเภอที่ประชากรเบาบางมากของไทย
 10 โรงเรียนในไทยน่าสนใจ จุดเด่นต่างกันทั้งวิทย์ ภาษา นวัตกรรม และกิจกรรม
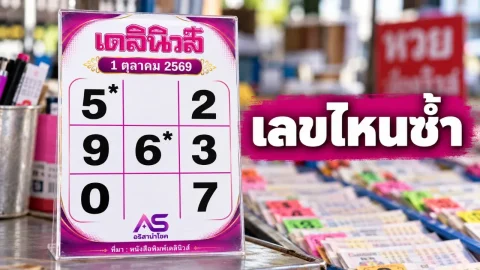 เทียบ 3 ตาราง งวด 1 ต.ค. 69 “ไทยราษฎร์–บางกอกทูเดย์–เดลินิวส์” เลขไหนโผล่ซ้ำ
 108 ท่าบนเตียง มีอะไรบ้าง Sex position ท่าเด็ดบนเตียง
 เปิด 5 จังหวัดอีสานที่ชาวต่างชาติมาเยือนมากที่สุด อันดับ 1 คนต่างชาติมาเพียบ!
 ดีใจด้วยเด้อ…คุณเฟย! จากพนักงานโออิชิ สู่เศรษฐี 12 ล้านบาท
 มหาวิทยาลัยที่คนลาวชอบที่สุด และนิยมเข้าเรียนมากที่สุดในไทยเปิด 5 จังหวัดอีสานที่ชาวต่างชาติมาเยือนมากที่สุด อันดับ 1 คนต่างชาติมาเพียบ!
 ข่าววันนี้