มัลแวร์แนวใหม่ไม่ส่งไฟล์สำเร็จรูป แต่ใช้เบราว์เซอร์ของเหยื่อสร้างไฟล์เอง
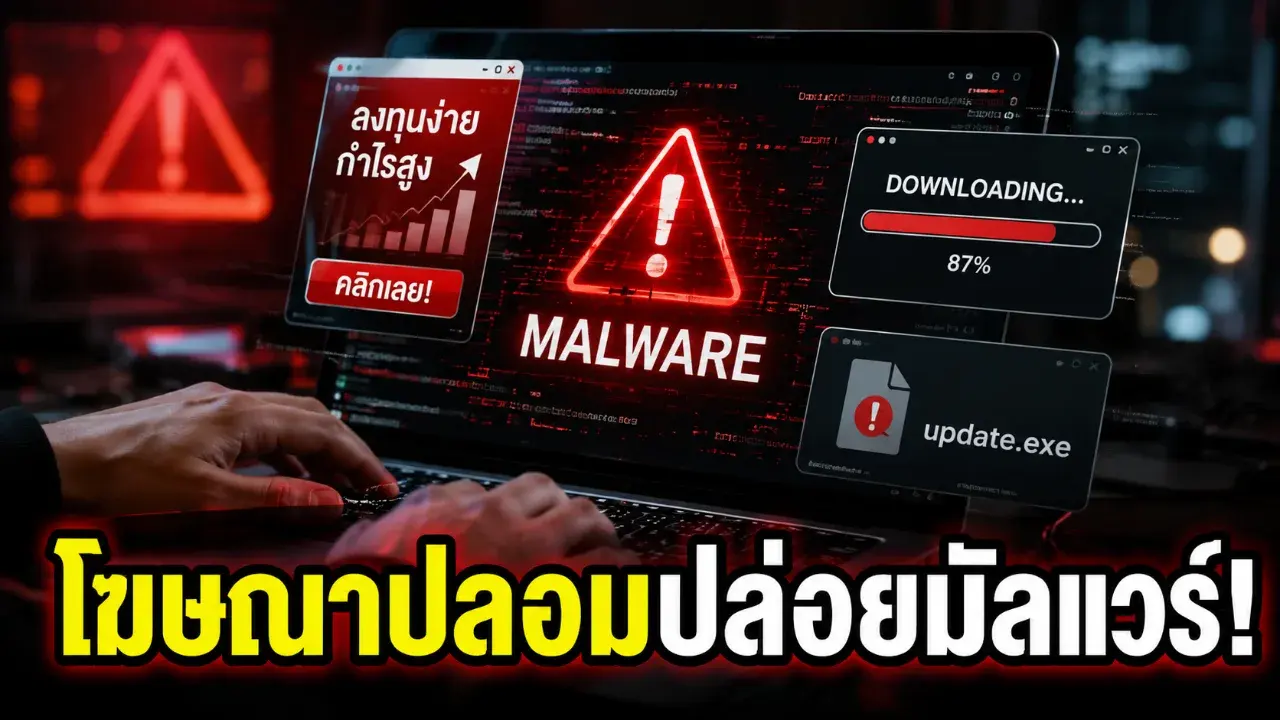
มัลแวร์แนวใหม่ไม่ส่งไฟล์สำเร็จรูป แต่ใช้เบราว์เซอร์ของเหยื่อสร้างไฟล์เอง
จากรายงานของ Confiant บริษัทผู้เชี่ยวชาญด้านความปลอดภัยของโฆษณาออนไลน์ พบแคมเปญ Malvertising ที่มีชื่อว่า SourTrade ซึ่งใช้วิธีส่งส่วนประกอบของมัลแวร์แยกกัน ก่อนให้เว็บเบราว์เซอร์บนเครื่องของเหยื่อประกอบชิ้นส่วนเหล่านั้นขึ้นมาเป็นไฟล์ที่พร้อมใช้งานเอง
Confiant เผยรายละเอียดของแคมเปญนี้เมื่อวันที่ 23 กรกฎาคม 2026 โดยระบุว่า SourTrade เริ่มมีการลงโฆษณามาตั้งแต่ช่วงปลายปี 2024 และมีการแอบอ้างเป็นบริการที่เกี่ยวข้องกับการลงทุนและคริปโต เช่น TradingView, Solana และ Luno เพื่อเข้าถึงนักลงทุนรายย่อยและผู้ใช้งานคริปโตในหลายประเทศ
แคมเปญดังกล่าวถูกตรวจพบใน 12 ประเทศ รวมถึงประเทศไทย และมีการใช้โฆษณามากถึง 25 ภาษา
จุดที่ทำให้ SourTrade แตกต่างจากการปล่อยมัลแวร์ทั่วไป คือผู้โจมตีไม่ได้วางไฟล์มัลแวร์แบบสำเร็จรูปไว้ให้ดาวน์โหลดจากเซิร์ฟเวอร์โดยตรง แต่ให้หน้าเว็บของผู้โจมตีทำหน้าที่คล้ายสายการประกอบไฟล์ โดยอาศัย ServiceWorker, SharedWorker และ Bun Runtime ร่วมกันสร้างไฟล์ขั้นสุดท้ายภายในเบราว์เซอร์ของเหยื่อ
จากโฆษณาปลอมสู่การประกอบไฟล์ในเบราว์เซอร์
ขั้นตอนจากมุมมองของผู้ใช้นั้นดูไม่ได้ซับซ้อนนัก เมื่อเหยื่อคลิกโฆษณาก็จะถูกพาไปยัง Landing Page ที่เลียนแบบบริการหรือแพลตฟอร์มที่คุ้นเคย และมีปุ่มชักชวนให้ดาวน์โหลดโปรแกรม
แต่เบื้องหลัง หน้าเว็บจะเริ่มเตรียมระบบสำหรับสร้างไฟล์ดาวน์โหลดไว้ก่อนแล้ว
หน้าเว็บจะลงทะเบียน ServiceWorker ที่ /sw.js จากนั้นสร้าง SharedWorker จาก JavaScript ที่ฝังอยู่ในหน้าเว็บ โดย SharedWorker จะร้องขอข้อมูลจาก /config
ข้อมูลที่ตอบกลับมาไม่ได้เป็นไฟล์มัลแวร์สำเร็จรูป แต่เป็นชุดคำสั่งสำหรับประกอบไฟล์ เช่น Template, URL ของ Runtime และค่าสุ่มเฉพาะ Session นั้น ๆ
จากนั้นเบราว์เซอร์จะไปดึง Bun Runtime จากโครงสร้างพื้นฐานอีกแห่งหนึ่ง ก่อนนำมารวมกับข้อมูลและส่วนประกอบอื่น ๆ ที่ได้รับมา
แต่ละเหยื่ออาจได้ไฟล์ไม่เหมือนกัน
ในข้อมูล /config ยังมี Blob ที่เข้ารหัสแบบ Base64 ซึ่งประกอบด้วยข้อมูลสำหรับสร้างโครงสร้างของไฟล์ Windows Executable เช่น PE Header, Section Table และส่วน .bun ที่บรรจุ JavaScriptCore bytecode ของโค้ดอันตรายไว้
ระบบยังใช้ AES ในโหมด CTR เพื่อสร้างกระแสข้อมูลไบต์แบบสุ่มเทียมจากค่าที่เซิร์ฟเวอร์ส่งมา แล้วนำข้อมูลเหล่านี้ไปประกอบร่วมกับ Bun Runtime ตาม Template ที่กำหนด
ผลที่ได้คือไฟล์ Executable ขั้นสุดท้ายที่ถูกประกอบขึ้นภายในเครื่องของเหยื่อ และไฟล์ที่เกิดขึ้นในแต่ละ Session สามารถมี Hash แตกต่างกันได้
วิธีนี้ทำให้การตรวจจับที่พึ่งพา Hash ของไฟล์เพียงอย่างเดียวทำงานได้ยากขึ้น เพราะผู้ตรวจสอบอาจไม่พบไฟล์มัลแวร์สำเร็จรูปที่เหมือนกันถูกส่งผ่านเครือข่ายไปยังเหยื่อทุกคน
ทำให้การดาวน์โหลดดูเหมือนมาจากเว็บเดียวกัน
เมื่อประกอบไฟล์เสร็จแล้ว หน้าเว็บจะส่งข้อมูลที่สร้างขึ้นผ่าน ServiceWorker ในรูปแบบ Readable Stream
จากนั้น iframe ที่ซ่อนอยู่จะเปิด URL ภายใต้ Origin เดียวกับหน้า Landing Page และ ServiceWorker จะตอบกลับข้อมูลที่ประกอบเสร็จแล้ว พร้อมกำหนด Content-Disposition ให้เบราว์เซอร์มองไฟล์ดังกล่าวเป็นไฟล์สำหรับดาวน์โหลด
ผลก็คือจากมุมมองของเบราว์เซอร์ ไฟล์ดูเหมือนถูกดาวน์โหลดมาจากเว็บไซต์ที่ผู้ใช้กำลังเปิดอยู่ แม้ว่าส่วนประกอบบางส่วนของไฟล์จะมาจากโครงสร้างพื้นฐานอื่นก็ตาม
Confiant ระบุว่าแนวทางนี้ทำให้ไม่มีความจำเป็นต้องเก็บไฟล์มัลแวร์สำเร็จรูปทั้งไฟล์ไว้บนเซิร์ฟเวอร์ของ Landing Page เลย เพราะไฟล์ขั้นสุดท้ายเกิดขึ้นจากกระบวนการประกอบภายในเบราว์เซอร์ของเหยื่อเอง
สิ่งที่ผู้ใช้ควรระวัง
เทคนิคของ SourTrade ซับซ้อนกว่ามัลแวร์ที่อาศัยการดาวน์โหลดไฟล์ตรง ๆ แต่จุดเริ่มต้นยังคงเป็นสิ่งที่พบได้บ่อย นั่นคือ โฆษณาที่แอบอ้างเป็นซอฟต์แวร์หรือบริการที่น่าเชื่อถือ
หากต้องติดตั้งโปรแกรมเกี่ยวกับการลงทุน คริปโต หรือเครื่องมือทางการเงิน ควรเข้าเว็บไซต์ของผู้ให้บริการโดยตรงแทนการกดปุ่มดาวน์โหลดจากโฆษณาที่ปรากฏในหน้าเว็บหรือโซเชียลมีเดีย และควรตรวจสอบโดเมนให้แน่ใจก่อนเปิดหรือรันไฟล์ที่ดาวน์โหลดมา
กรณี SourTrade จึงเป็นตัวอย่างที่น่าสนใจว่า การตรวจสอบเพียงว่า “ไฟล์ถูกดาวน์โหลดมาจากไหน” หรือการพึ่ง Hash ของไฟล์เพียงอย่างเดียว อาจไม่เพียงพอกับเทคนิคการส่งมัลแวร์ที่เริ่มใช้เบราว์เซอร์ของเหยื่อเป็นส่วนหนึ่งของกระบวนการสร้างไฟล์เสียเอง

Confiant Threat Intelligence — SourTrade: Browser-Assembled Malware Delivered Through Malvertising
ต้นฉบับที่ผู้ใช้ให้มา ซึ่งระบุรายละเอียดโครงสร้าง ServiceWorker, SharedWorker, Bun Runtime และกระบวนการประกอบ Payload
REFERENCES:
https://blog.confiant.com/p/sourtrade-browser-assembled-malware
เขียนโดย Annonymus TN
 รวมเลขสัตว์นำโชค วันที่ 1 ธันวาคม 2569
 เลข"ม้าวิ่ง" 1 ธันวาคม 2569
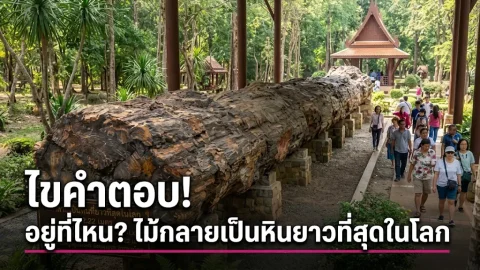 ต้นไม้กลายเป็นหิน (Petrified Wood) ขนาดมหึมา อยู่ที่ไหนเรามีคำตอบมาให้คุณแล้ว
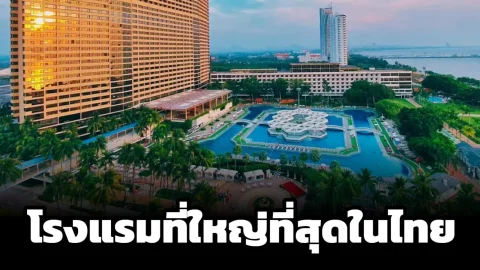 โรงแรมที่มีพื้นที่ใหญ่และมีจำนวนห้องพักมากที่สุดในประเทศไทย อายุกว่า 100 ปี
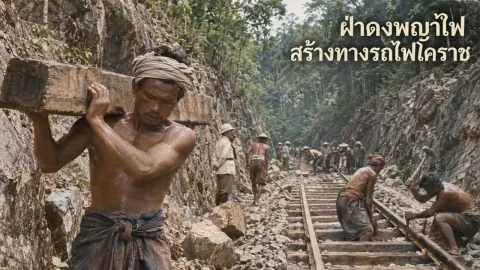 สร้างทางรถไฟกรุงเทพฯ–โคราช ฝ่าดงพญาเย็นและไข้ป่าในสมัยรัชกาลที่ 5
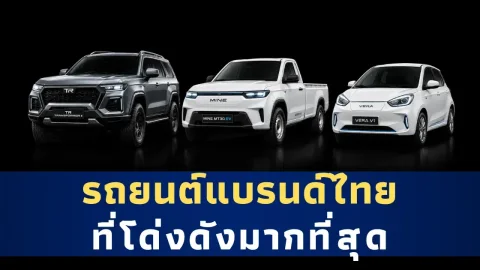 บริษัทรถยนต์สัญชาติไทย ที่ประสบความสำเร็จมากที่สุดในปัจจุบัน
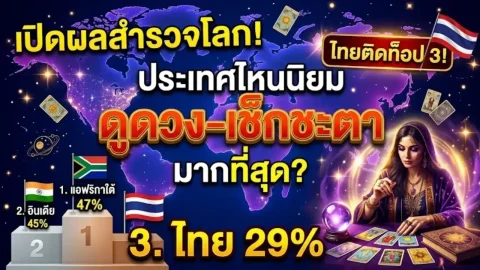 เปิดผลสำรวจโลก! ประเทศไหนนิยม "ดูดวง-เช็กโชคชะตา" มากที่สุด ประเทศไทยติดท็อป 3 ของโลก
 ช้างจำได้แม่นจริง และความจำนั้นช่วยฝูงรอดตายในฤดูแล้ง
 สูตรคำนวณหาแนวทาง งวด 1/12/69
 ทำงานหนักแต่ได้เกรดประเมินเท่าเพื่อนร่วมทีม ควรอยู่ต่อหรือเริ่มหางานใหม่
 เเนวทางเลข 4 จตุรเทพ ประจำงวดวันที่ 1 ธันวาคม 2569 (ดุ่ย ภรัณฯ , อ.น๊อตตี้. อ.ต้น. อ.ไม้เอก)
 ลูกพี่ลูกน้องฝากลูกให้เลี้ยงทุกวันหยุด จะปฏิเสธอย่างไรโดยไม่ให้ความสัมพันธ์ในครอบครัวเสีย
 ข่าววันนี้
 สถานการณ์การปนเปื้อนสารพิษในน้ำและอาหาร 4 ภาคของไทย
 สมศักดิ์ศรีตัวแม่ระดับโลก! "ลิซ่า ลลิษา" สร้างประวัติศาสตร์วงการ F1 เปิดตัวคอลเลกชันแฟชั่น "Pretty. Fast." พร้อมลงสนามซิ่งรถเลโก้ทีมเฟอร์รารี่ในศึกลาสเวกัส กรังด์ปรีซ์ 2026
 จาก “ศรีบูรพา” สู่คนเขียนรุ่นใหม่! “อนาคตที่เราไม่ต้องตายลำพัง” คว้ารางวัลใหญ่ จุดประกายวรรณกรรมเพื่อสังคม
 เด็กชายวัย 11 ปี เหวี่ยงเบ็ดคันใหม่ครั้งแรก กลับได้ปลากระเบนยักษ์หนักเกือบ 100 กิโลกรัม!