แฮกเกอร์กลุ่ม DriveSurge ใช้กลยุทธ์ ClickFix ควบอัปเดตปลอม มุ่งปล่อยมัลแวร์เล่นงานผู้ใช้งาน Windows และ macOS
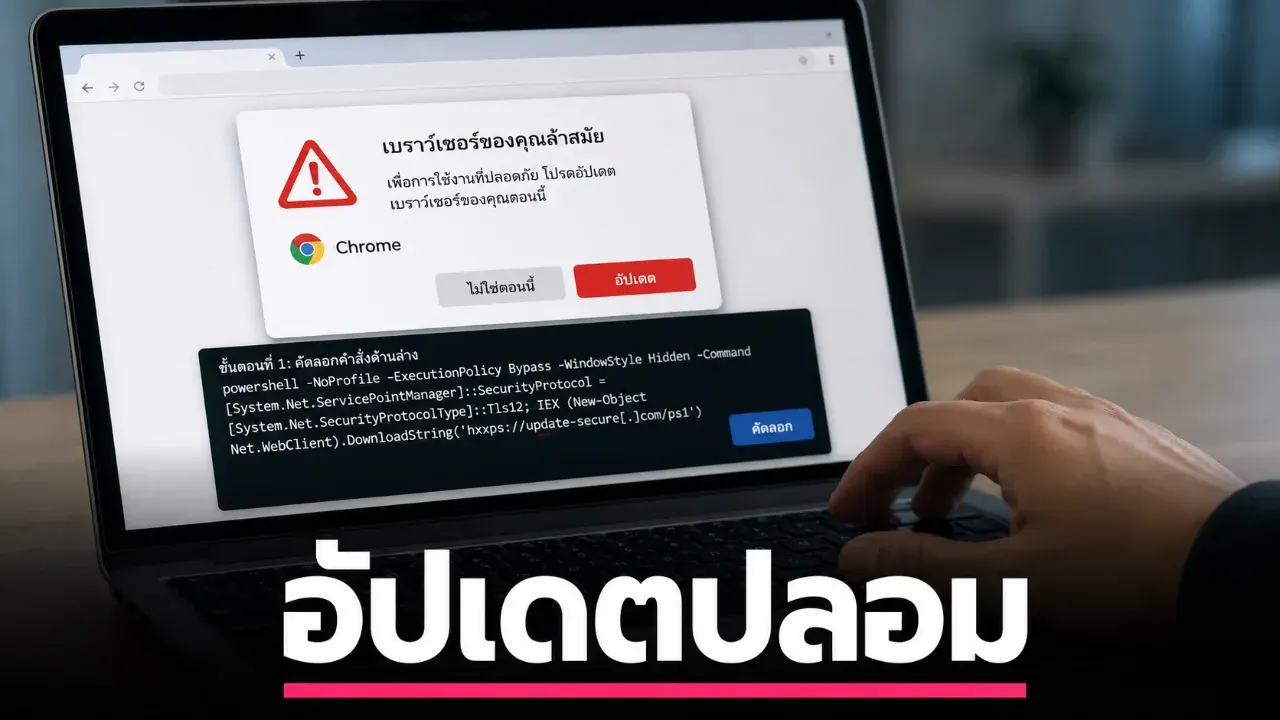
การแจ้งเตือนให้อัปเดตเบราว์เซอร์ หรือข้อความที่บอกให้คัดลอกคำสั่งไปวางเพื่อ “แก้ปัญหา” อาจไม่ใช่สิ่งที่ควรกดตามทันทีเสมอไป เพราะแคมเปญของกลุ่ม DriveSurge กำลังใช้วิธีลักษณะนี้เพื่อพาผู้ใช้งาน Windows และ macOS ไปสู่การติดตั้งมัลแวร์
จากรายงานโดยเว็บไซต์ SCWorld ได้กล่าวถึงการที่ทางทีมวิจัยจาก Silent Push บริษัทผู้เชี่ยวชาญด้านการป้องกันภัยไซเบอร์ ได้ตรวจพบแคมเปญใหม่จากกลุ่มแฮกเกอร์ที่มีชื่อว่า DriveSurge
กลุ่มนี้ถูกระบุว่าเป็นกลุ่มผู้ขายช่องทางเข้าถึงระบบ หรือ Initial Access Broker ที่เข้ามาทำการแฮกเว็บไซต์ต่าง ๆ เพื่อดึงเหยื่อเข้าไปยังหน้าเพจปลอม ผ่านระบบจัดการการจราจรของข้อมูล หรือ Traffic Distribution System ที่มีชื่อว่า zTDS
พูดให้เข้าใจง่ายขึ้น คือ ผู้ใช้อาจไม่ได้เริ่มจากเว็บแปลก ๆ เสมอไป แต่อาจเข้าเว็บไซต์ที่ดูปกติ จากนั้นจึงถูกพาไปยังหน้าหลอกลวงที่ออกแบบมาให้เชื่อว่าเป็นขั้นตอนอัปเดต หรือขั้นตอนแก้ปัญหาของระบบ
ปลายทางที่พาเหยื่อเข้าไปนั้นจะมี 2 รูปแบบหลัก คือ
FakeUpdate
FakeUpdate เป็นหน้าเพจพร้อมคำเตือนให้เหยื่อทำการดาวน์โหลดอัปเดตปลอมของเว็บเบราว์เซอร์ที่เหยื่อใช้งานอยู่
รูปแบบนี้อาศัยความคุ้นเคยของผู้ใช้ เพราะหลายคนเคยเห็นข้อความแจ้งให้อัปเดตเบราว์เซอร์หรือโปรแกรมต่าง ๆ อยู่แล้ว เมื่อหน้าเว็บทำออกมาดูน่าเชื่อถือ ผู้ใช้จึงอาจเผลอกดดาวน์โหลดโดยไม่ทันตรวจสอบ
สุดท้ายไฟล์ที่ดาวน์โหลดมาอาจนำไปสู่การติดตั้งมัลแวร์ในเครื่อง
ClickFix
ClickFix เป็นอีกกลยุทธ์ที่หลอกให้ผู้ใช้ทำตามขั้นตอนบางอย่าง โดยมักอ้างว่าเป็นการแก้ไขข้อผิดพลาด เช่น ให้คัดลอกคำสั่งไปวางในเครื่อง หรือให้รันสคริปต์บางอย่าง
ในกรณีของ Windows วิธีนี้สามารถนำไปสู่การติดตั้งมัลแวร์ผ่านทางสคริปต์ PowerShell ได้ ส่วนผู้ใช้งาน macOS ก็อาจถูกพาไปสู่มัลแวร์ที่เกี่ยวข้องกับการขโมยข้อมูลบน Clipboard หรือการใช้คำสั่งที่ผู้ใช้เผลอคัดลอกไปวางเอง
จุดที่น่ากังวลของ ClickFix คือ เหยื่อมักเป็นคนกดทำตามด้วยตัวเอง เพราะหน้าเว็บทำให้ดูเหมือนเป็นขั้นตอนแก้ปัญหาปกติ ทั้งที่จริงแล้วเป็นการเปิดทางให้มัลแวร์ทำงาน
นอกจากนั้น ทางทีมวิจัยยังตรวจพบเทคนิคการเข้าโจมตีเว็บไซต์ที่กลุ่มแฮกเกอร์ดังกล่าวใช้อีกหลายแบบ เช่น การยิง JavaScript หรือ JavaScript Injection เพื่อแทรกคอนเทนต์ลงไปบนเว็บไซต์
มีเว็บไซต์มากกว่า 80 แห่งถูกโจมตีด้วยเทคนิคนี้ของทางกลุ่มแฮกเกอร์ด้วย
เรื่องนี้สำคัญกับผู้ใช้ทั่วไป เพราะการโจมตีไม่ได้มาในรูปแบบไฟล์แนบอีเมลหรือเว็บปลอมที่ดูน่าสงสัยอย่างเดียว แต่อาจอาศัยเว็บไซต์ที่ถูกแฮก แล้วส่งผู้ใช้ต่อไปยังหน้าหลอกลวงอีกชั้นหนึ่ง ทำให้หลายคนลดความระวังลง
สิ่งที่ควรระวังเป็นพิเศษ คือ หน้าเว็บที่บอกให้ดาวน์โหลดอัปเดตเบราว์เซอร์ทันที หรือบอกให้คัดลอกคำสั่งไปวางใน PowerShell, Terminal หรือหน้าต่างคำสั่งของระบบ เพราะโดยทั่วไป เว็บไซต์ปกติไม่ควรขอให้ผู้ใช้ทำขั้นตอนลักษณะนี้เพื่อแก้ปัญหาการเข้าเว็บ
วิธีป้องกันเบื้องต้นที่ควรจำไว้ คือ อัปเดตเบราว์เซอร์และโปรแกรมผ่านเมนูของตัวโปรแกรมเอง หรือผ่านเว็บไซต์ทางการเท่านั้น ไม่ดาวน์โหลดไฟล์จากหน้าแจ้งเตือนที่เด้งขึ้นมาแบบไม่แน่ใจ และไม่คัดลอกคำสั่งจากเว็บไปวางในเครื่อง หากไม่มั่นใจแหล่งที่มา
สำหรับเจ้าของเว็บไซต์ ควรตรวจสอบสคริปต์แปลกปลอม ปลั๊กอิน ธีม หรือไฟล์ที่ถูกแก้ไขโดยไม่ได้ตั้งใจ รวมถึงอัปเดตระบบจัดการเว็บไซต์ให้สม่ำเสมอ เพราะเมื่อเว็บไซต์ถูกฝังสคริปต์ ผู้เข้าชมก็อาจกลายเป็นเหยื่อโดยไม่รู้ตัว
โดยสรุป แคมเปญของ DriveSurge เป็นอีกตัวอย่างที่ทำให้เห็นว่า “หน้าอัปเดต” หรือ “คำสั่งแก้ปัญหา” บนเว็บไม่ควรถูกเชื่อทันที สิ่งที่ปลอดภัยกว่าคือหยุดตรวจสอบก่อนกดดาวน์โหลดหรือรันคำสั่งใด ๆ โดยเฉพาะเมื่อหน้าเว็บขอให้ทำอะไรที่เกี่ยวข้องกับ PowerShell, Terminal หรือ Clipboard

ข้อมูลหลักเรื่อง DriveSurge, ClickFix, FakeUpdates, zTDS และบทบาทของกลุ่มในฐานะ Initial Access Broker ตรวจสอบเพิ่มเติมจากรายงานของ Silent Push และรายงานข่าวของ BleepingComputer / Dark Reading แล้วพบว่าสอดคล้องกับแก่นเนื้อหาเดิม
อ้างอิง:
https://www.silentpush.com/blog/drivesurge/
https://www.bleepingcomputer.com/news/security/hackers-hijack-thousands-of-sites-for-clickfix-and-fakeupdate-attacks/
https://www.darkreading.com/cyberattacks-data-breaches/drivesurge-hijacks-thousands-sites-clickfix-fakeupdate-attacks
เขียนโดย Annonymus TN
 สยามลอตเตอรี่ งวด 1 ธันวาคม 2569 ชูเลข 5 จัดชุด 2 ตัว–3 ตัว มีเลขไหนน่าส่องบ้าง
 เปิดเลขธูป 3 ตัวตรง "ท้าวเวสสุวรรณ" วันที่ 1 ธันวาคม 2569
 สาวช็อก! ตามหาพาสปอร์ตหลายวัน สุดท้ายเจออยู่ในเครื่องซักผ้า แต่สภาพพังยับ ชาวเน็ตเตือนเรื่องนี้สำคัญมาก
 “ซอง ดูฮี” งัดกล้องวงจรปิดโต้ “น้ำ รพีภัทร” ยันชัดไม่ได้เปิดไซเรน ไม่ได้ขอถ่ายคอนเทนต์
 เลขน่าจับตา "แต๋วจ๋า พารวย" วันที่ 1 ธันวาคม 2569
 7 เรื่องบนเครื่องบินที่หลายคนสงสัย ทำไมหน้าต่างต้องโค้งมน ทำไมห้องน้ำยังมีที่เขี่ยบุหรี่
 เลข"ม้าวิ่ง" 1 ธันวาคม 2569
 หั่นหัวหอมแล้วน้ำตาไหล เพราะหัวหอมปล่อยแก๊สที่ระคายเคืองตา
 ช็อกวงการทอง! ทองคำร่วงหนัก 2,500 บาทในวันเดียว เปิดตลาดยังไม่ถึง 2 ชั่วโมงปรับราคา 25 ครั้ง คนมีทองต้องจับตา!
 กรมอุตุฯ เตือนฝนตกหนักถึงหนักมาก 9 จังหวัด เสี่ยงน้ำท่วมฉับพลันและน้ำป่าไหลหลาก ระหว่างวันที่ 20–22 พฤศจิกายน 2569
 ข่าวดีคนใช้เรือ! เรือด่วนเจ้าพระยาลดค่าโดยสาร 1 บาท เริ่มวันนี้ 20 พ.ย. 2569 ใครใช้ทุกวันเตรียมประหยัดได้เลย
 “อาร์ต พศุตม์” ชนะคดี “หมออั้ม” ศาลสั่งจำคุก 2 ปี ปรับ 3 แสน
 ข่าววันนี้
 ด่วน! กรมอุตุฯ ออกประกาศเตือนฉบับที่ 12 ภาคใต้ฝนตกหนักถึงหนักมาก เสี่ยงน้ำท่วมฉับพลัน-น้ำป่าไหลหลาก 20–22 พ.ย. 69 จับตา 11 จังหวัดเสี่ยงภัยพรุ่งนี้ อ่าวไทยคลื่นสูงกว่า 3 เมตร
 ข่าวดีคนใช้เรือ! เรือด่วนเจ้าพระยาลดค่าโดยสาร 1 บาท เริ่มวันนี้ 20 พ.ย. 2569 ใครใช้ทุกวันเตรียมประหยัดได้เลยเปิดปฏิบัติการทลายเครือข่ายยาเสพติดลำเลียงยาไอซ์ ภาคเหนือผ่านขบวนรถไฟยึดยาไอซ์ 120 กก.
 “อาร์ต พศุตม์” ชนะคดี “หมออั้ม” ศาลสั่งจำคุก 2 ปี ปรับ 3 แสน