เว็บไซต์ Wordpress กว่า 2,000 เว็บติดมัลแวร์ พบใช้งานคอมเมนต์ Steam เป็นช่องทางหลัก
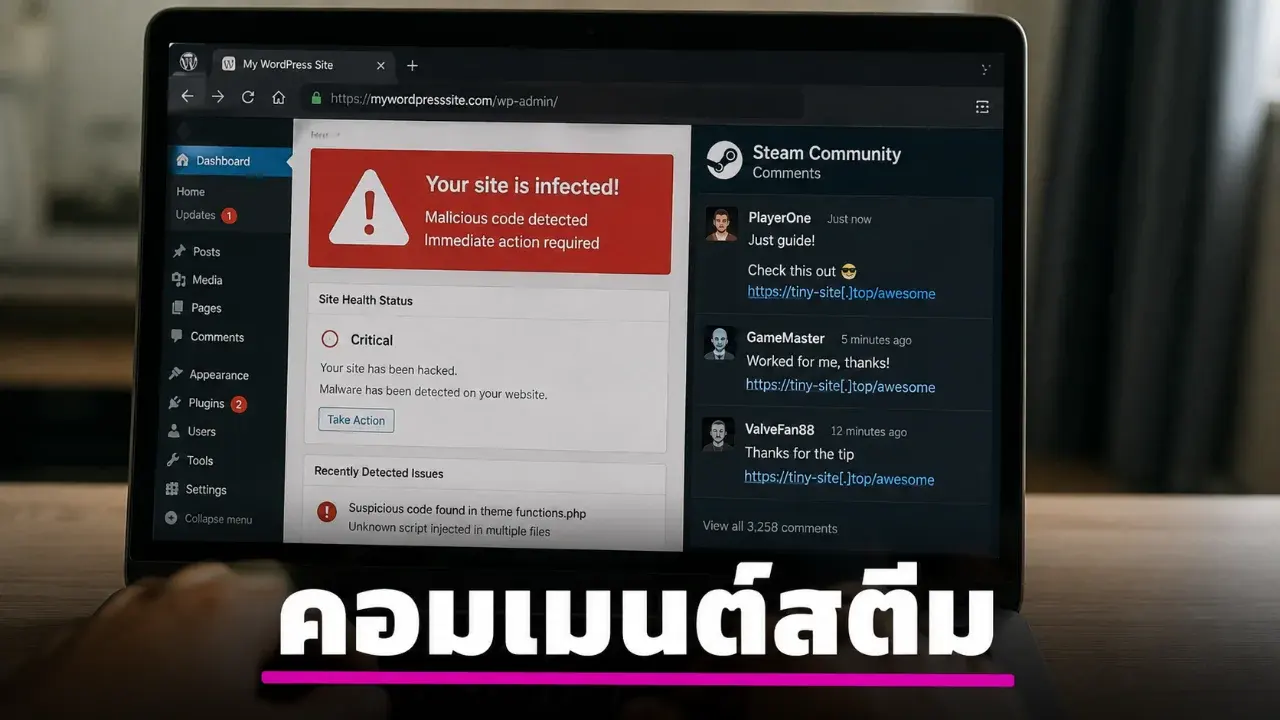
เว็บไซต์ Wordpress กว่า 2,000 เว็บติดมัลแวร์ พบใช้งานคอมเมนต์ Steam เป็นช่องทางหลักในการฝังมัลแวร์
จากรายงานโดยเว็บไซต์ SCWorld ได้กล่าวถึงการที่ทีมวิจัยจาก GoDaddy บริษัทผู้จัดจำหน่ายโดเมน (Domain) ยอดนิยม ได้ตรวจพบแคมเปญแพร่กระจายมัลแวร์โดยมีเป้าหมายเป็นเว็บไซต์ที่ถูกสร้างขึ้นบนแพลตฟอร์มของ Wordpress ซึ่งมีเว็บไซต์ที่ตกเป็นเหยื่อมากถึง 1,980 เว็บไซต์ทั่วโลก ซึ่งทางทีมวิจัยได้ตรวจพบแคมเปญนี้ครั้งแรกในช่วงเดือนกรกฎาคม ค.ศ. 2025 (พ.ศ. 2568) โดยจากการตรวจสอบนั้นคาดว่าตัวเว็บไซต์อาจติดมัลแวร์ในจุดเริ่มแรก (Initial Infection) ผ่านทางธีม (Theme) และ ปลั๊กอิน (Plug-In) ที่มีมัลแวร์แฝงอยู่, จากรหัสผ่านที่ถูกขโมยไปทำให้แฮกเกอร์แอบเข้ามาฝังมัลแวร์บนเว็บไซต์, หรืออาจเป็นการที่เครื่องมือที่ใช้งานอยู่บนเว็บไซต์ถูกโจมตีด้วยวิธีการแบบการโจมตีห่วงโซ่อุปทาน (Supply Chain Attacks) นำมาสู่การติดมัลแวร์ดังกล่าว
แต่ในลำดับถัดไปนี้เป็นวิธีการที่น่าสนใจคือ มัลแวร์จะทำการถอดรหัสตัวไฟล์มัลแวร์ (Payload) ที่แฝงอยู่ภายในคอมเมนต์ที่ดูไม่มีพิษมีภัยบนโพสต์ที่อยู่ภายในโปรไฟล์ผู้ใช้งานแพลตฟอร์ม Steam แพลตฟอร์มขายวิดีโอเกมสุดฮิตของเกมเมอร์ ซึ่งคอมเมนต์เหล่านั้นแท้จริงแล้วภายในมีการบรรจุสคริปท์ในรูปแบบอักขระ Unicode ที่ไม่สามารถมองเห็นได้ โดยเมื่อทำการถอดรหัสออกมาแล้ว ก็จะกลายเป็น URL สำหรับการชี้เป้า (Pointing) ไปยังสคริปท์แบบ JavaScript ของมัลแวร์ที่ฝังตัวอยู่ภายในไลบรารี (Library) ตัวหนึ่งที่แอบแฝงตัวอยู่บนเว็บไซต์ของเหยื่อหลังการติดมัลแวร์ในชั้นแรก โดยสคริปท์นี้จะทำหน้าที่การยิง (Injection) มัลแวร์ประเภทเปิดประตูหลังของระบบ (Backdoor) ลงไปยังเว็บไซต์ของเหยื่อ ซึ่งมัลแวร์ตัวนี้จะตอบสนองต่อคำขอแบบ POST Requests ที่เกี่ยวข้องกับไฟล์ Cookies สำหรับการยืนยันตัวตน (Authentication) จนทำให้มัลแวร์สามารถรับ PHP Code ที่ถูกเข้ารหัสบนพื้นฐานของ Base64 ได้ นอกจากนั้นทางทีมวิจัยยังพบว่า มัลแวร์ยังได้มีการใช้กลยุทธ์ในการหลบหลีกระบบป้องกัน ด้วยการใช้ค่าสตริง (String) มั่ว ๆ เพื่อตีรวนระบบป้องกัน (Obfuscation) และการตั้งชื่อฟังก์ชันต่าง ๆ แบบสุ่ม อีกด้วย
สำหรับผู้ดูแลเว็บไซต์ (Website Administrator) สามารถทำการป้องกันเว็บไซต์ได้ ด้วยการตรวจสอบหาค่า URL ที่เกี่ยวข้องกับ Steam Community, JavaScript ที่น่าสงสัยที่ถูกยิงมาบนเว็บไซต์, และการติดต่อสู่ภายนอก (Outbound Connection) ที่เชื่อมต่อไปยังโดเมน hello-mywordl[.]info ซึ่งถ้าตรวจพบ ทางทีมวิจัยได้แนะนำให้ทำการกู้เว็บไซต์ด้วยการใช้ข้อมูลสำรอง (Backup) ชุดล่าสุดที่ยังคงมีความปลอดภัยอยู่ในทันที
เขียนโดย Annonymus TN
 ย้อนรอยสภาพอากาศเมื่อ 100 ปีก่อน ในยุคที่โลกยังไม่มีแอร์ คนรุ่นก่อนผ่านฤดูร้อนมาได้อย่างไร
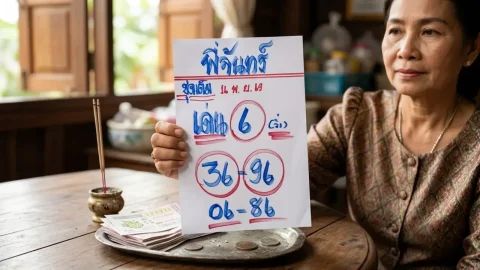 พี่จันทร์ ชุดเต็ม งวด 16 พ.ย. 2569 ชูเลข 6 วงกลม จัด 4 คู่เน้นเลขท้ายเดียวกัน
 5 มหาวิทยาลัยไทยที่อัตราการแข่งขันสูงที่สุด บางสาขาคนสมัครหลายพัน แต่รับเพียงหลักสิบ
 7 จังหวัดในไทยที่มีพื้นที่ป่าไม้มากที่สุด เปิดอาณาจักรสีเขียวผืนใหญ่ที่ยังคงความอุดมสมบูรณ์
 5 โรงเรียนไทย ที่ค่าเทอมแพงที่สุด ปีละหลายแสน (ไม่รวมนานาชาติ)
 สยามลอตเตอรี่ ฉบับช่วยราษฎร์ขัดสน เปิดเลขวงกลม 4-8 จัด 6 คู่เงิน แบ่งสองกลุ่มชัดเจน
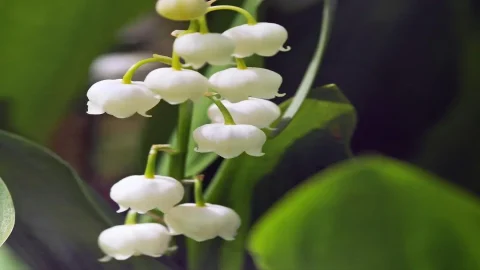 ดอกลิลลี่แห่งหุบเขา ดอกไม้รูประฆังแสนงดงามที่ซ่อนพิษต่อหัวใจ
 3 อำเภอของประเทศไทย ที่ขอแยกตัวเป็นจังหวัดใหม่
 108 ท่าบนเตียง มีอะไรบ้าง Sex position ท่าเด็ดบนเตียง
 ภาพยนตร์ไทยเรื่องแรก ที่ทำรายได้รวมมากถึง 200 ล้านบาท
 ส่องเลขธูปมงคล เจ๊ฟองเบียร์ วันที่ 16 พฤศจิกายน 2569
 ประเทศยักษ์ใหญ่อันดับ 1 ของโลก ที่มีปริมาณการส่งออกข้าวมากที่สุด
 ข่าววันนี้
 “ต๊ะ นารากร” จี้สอบมูลนิธิ WDT ปมเงินบริจาคถูกกล่าวหาโอนใช้ส่วนตัว
 “นายกฯอนุทิน” ห่วงคนไทยชายแดน มอบ “ป.ป๊อป” มหาดไทย ตรวจพื้นที่ชายแดนแม่สอด“นายกฯอนุทิน” ห่วงคนไทยชายแดน มอบ “ป.ป๊อป” มหาดไทย ตรวจพื้นที่ชายแดนแม่สอด
 กรมอุตุนิยมวิทยาเตือนภาคใต้ฝนตกหนักถึงหนักมาก 9–13 พ.ย. 2569 อีสานอุณหภูมิลด 3–5 องศาเซลเซียส